1日目は「Archer Summit 2025」の幕開けとなり、2日目はその勢いをさらに加速させました。オープニング基調講演からクロージング・ラボに至るまで、一つのメッセージが明確に伝わってきました。それは、リスクとコンプライアンスへの取り組みは衰えることなく続いている――そして、私たちもまた、その歩みを止めるつもりはない、ということです。
新しいツールや機能以上に際立っていたのは、お客様やパートナーが共有してくれたベストプラクティスや教訓であり、何がうまくいき、何がうまくいかないか、そして実際にどのようにして進歩がもたらされるのかについて、率直な体験談が語られました。
コンプライアンスとリスク管理の未来
製品の基調講演では、Archer Evolvポートフォリオを完成させる、新たに導入された「Archer Evolv™ Risk」および「Archer Evolv Intelligence」に焦点が当てられました。これらの最新のArcher Evolvソリューションは、組織のGRCへの取り組み方を一新するでしょう。GRCはもはやバックオフィスの要件とは見なされていません。 むしろ、信頼の構築とより確固たる意思決定を推進する、さらに重要な要素となりつつあります。議論を通じて、規制の変化への対応や、迅速かつ明確なリスク管理が、今や取締役会レベルで当然の期待となっていることが明らかになりました。
共感を呼ぶクライアントの声
2日目の全日程にわたって行われたクライアント主導のセッションでは、実際の事例を用いてそのメッセージが改めて強調されました:
- Turkcellは、監査業務を一元化することで、監督体制が改善され、説明責任の文化が醸成されたことを実証した。
- マサチューセッツ総合病院ブリガム・アンド・ウィメンズ病院は、サイバーリスク評価にかかる日数を62日から15日に短縮するという、非常に効果的な指標を共有した。これは、効率化が必ずしも手抜きを意味するわけではないことを証明する成果である。
- アマゾンは、大規模な事業継続能力を示し、混乱を稀な出来事ではなく、常に起こりうる現実として捉え、それに対する対策を計画した。
- BECUは、SaaSへの移行の経緯と、それがなぜ価値のあるものだったのかを紹介した。
- タルコット・フィナンシャル・グループのセッションは、高度にカスタマイズされたレガシーシステムに直面している参加者の共感を呼び、同社がどのようにアップグレードの道を切り開いてきたかを共有した。
- フィフス・サード銀行、TDバンク、コアブリッジ、ネイションワイドは、複雑な状況下でも粘り強く取り組むことが、プログラムを使いやすく、導入しやすく、信頼できるものにすることで報われることを強調した。
サードパーティ・リスク管理の新たな視点
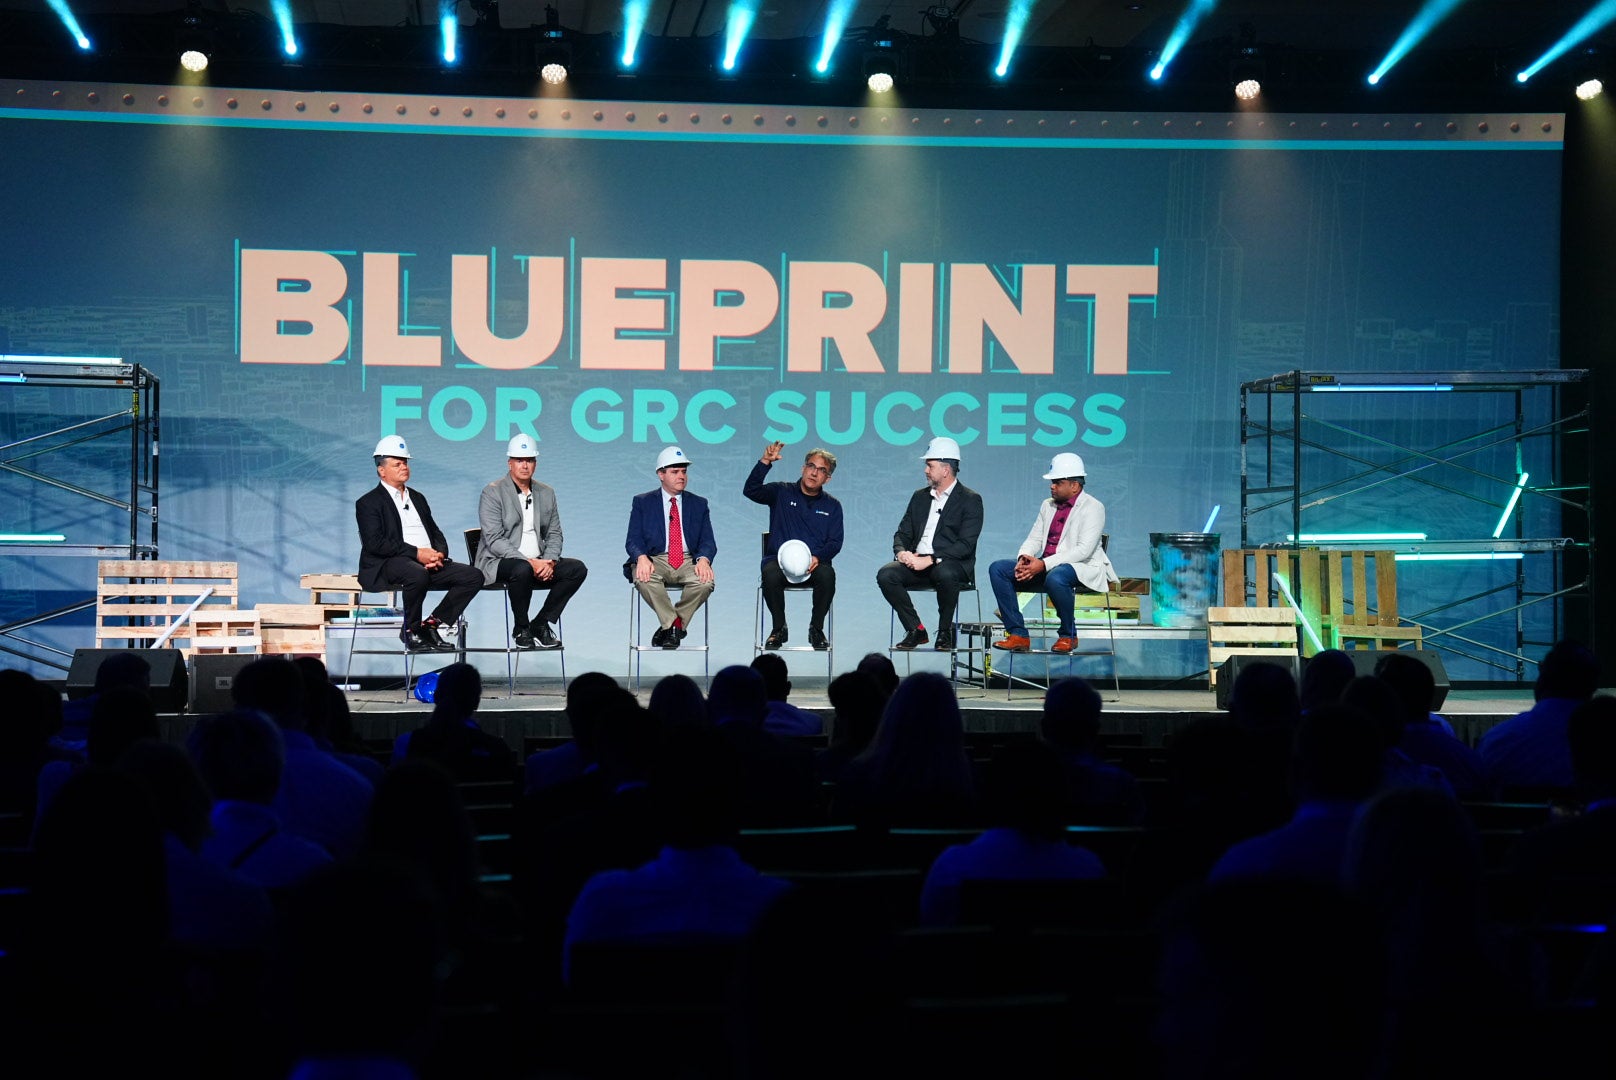
2日目のもう一つの見どころは、サードパーティ・リスク管理に関するパネルディスカッションだった。議論はテクノロジーそのものに焦点を当てるのではなく、膨大な情報をどのように精査し、決断力のある実行可能な措置へと結びつけるかという「判断力」の重要性を強調した。データは「最終目的」ではなく「出発点」であるという点で、参加者の意見は一致していた。
イノベーションに焦点を当てる
今日は製品に関するセッションでさえ、いつもとは違った印象を受けました。Archer NGRXの新しいダッシュボードやワークフローにより、日々の業務がいかに簡素化されるかが示されました。パーソナルアクセストークンに関するセッションでは、わずかなセキュリティ強化が、利用時の煩わしさを軽減しつつ、信頼感を高めることができることが実証されました。ラボセッションでは、Smart AssessmentsやArcher AI Governanceを実際に操作することで、参加者は手作業を測定可能な成果へと転換するプロセスを、身をもって体験することができました。
2日目は、クライアントからの洞察、パートナーからの率直な意見、そしてアーチャーの製品チームによるイノベーションが紹介されました。これらすべてが、ある一つのメッセージを物語っていました。それは、「進歩はもはや理論上の話ではない。今まさに起こっているのだ」ということです。そして、その影響は組織、チーム、戦略のあらゆる面で目に見えて表れています。