AIシステムは、企業に代わってシステムにアクセスしたり、コンテンツを生成したり、機械並みのスピードで業務を遂行したりすることがますます増えています。リスク、コンプライアンス、セキュリティの各チームは、こうした活動の多くを規定するポリシーをすでに策定しています。しかし、プロンプトがモデルに到達したその瞬間に、それらのポリシーを機械並みのスピードで適用する方法が欠けていました。
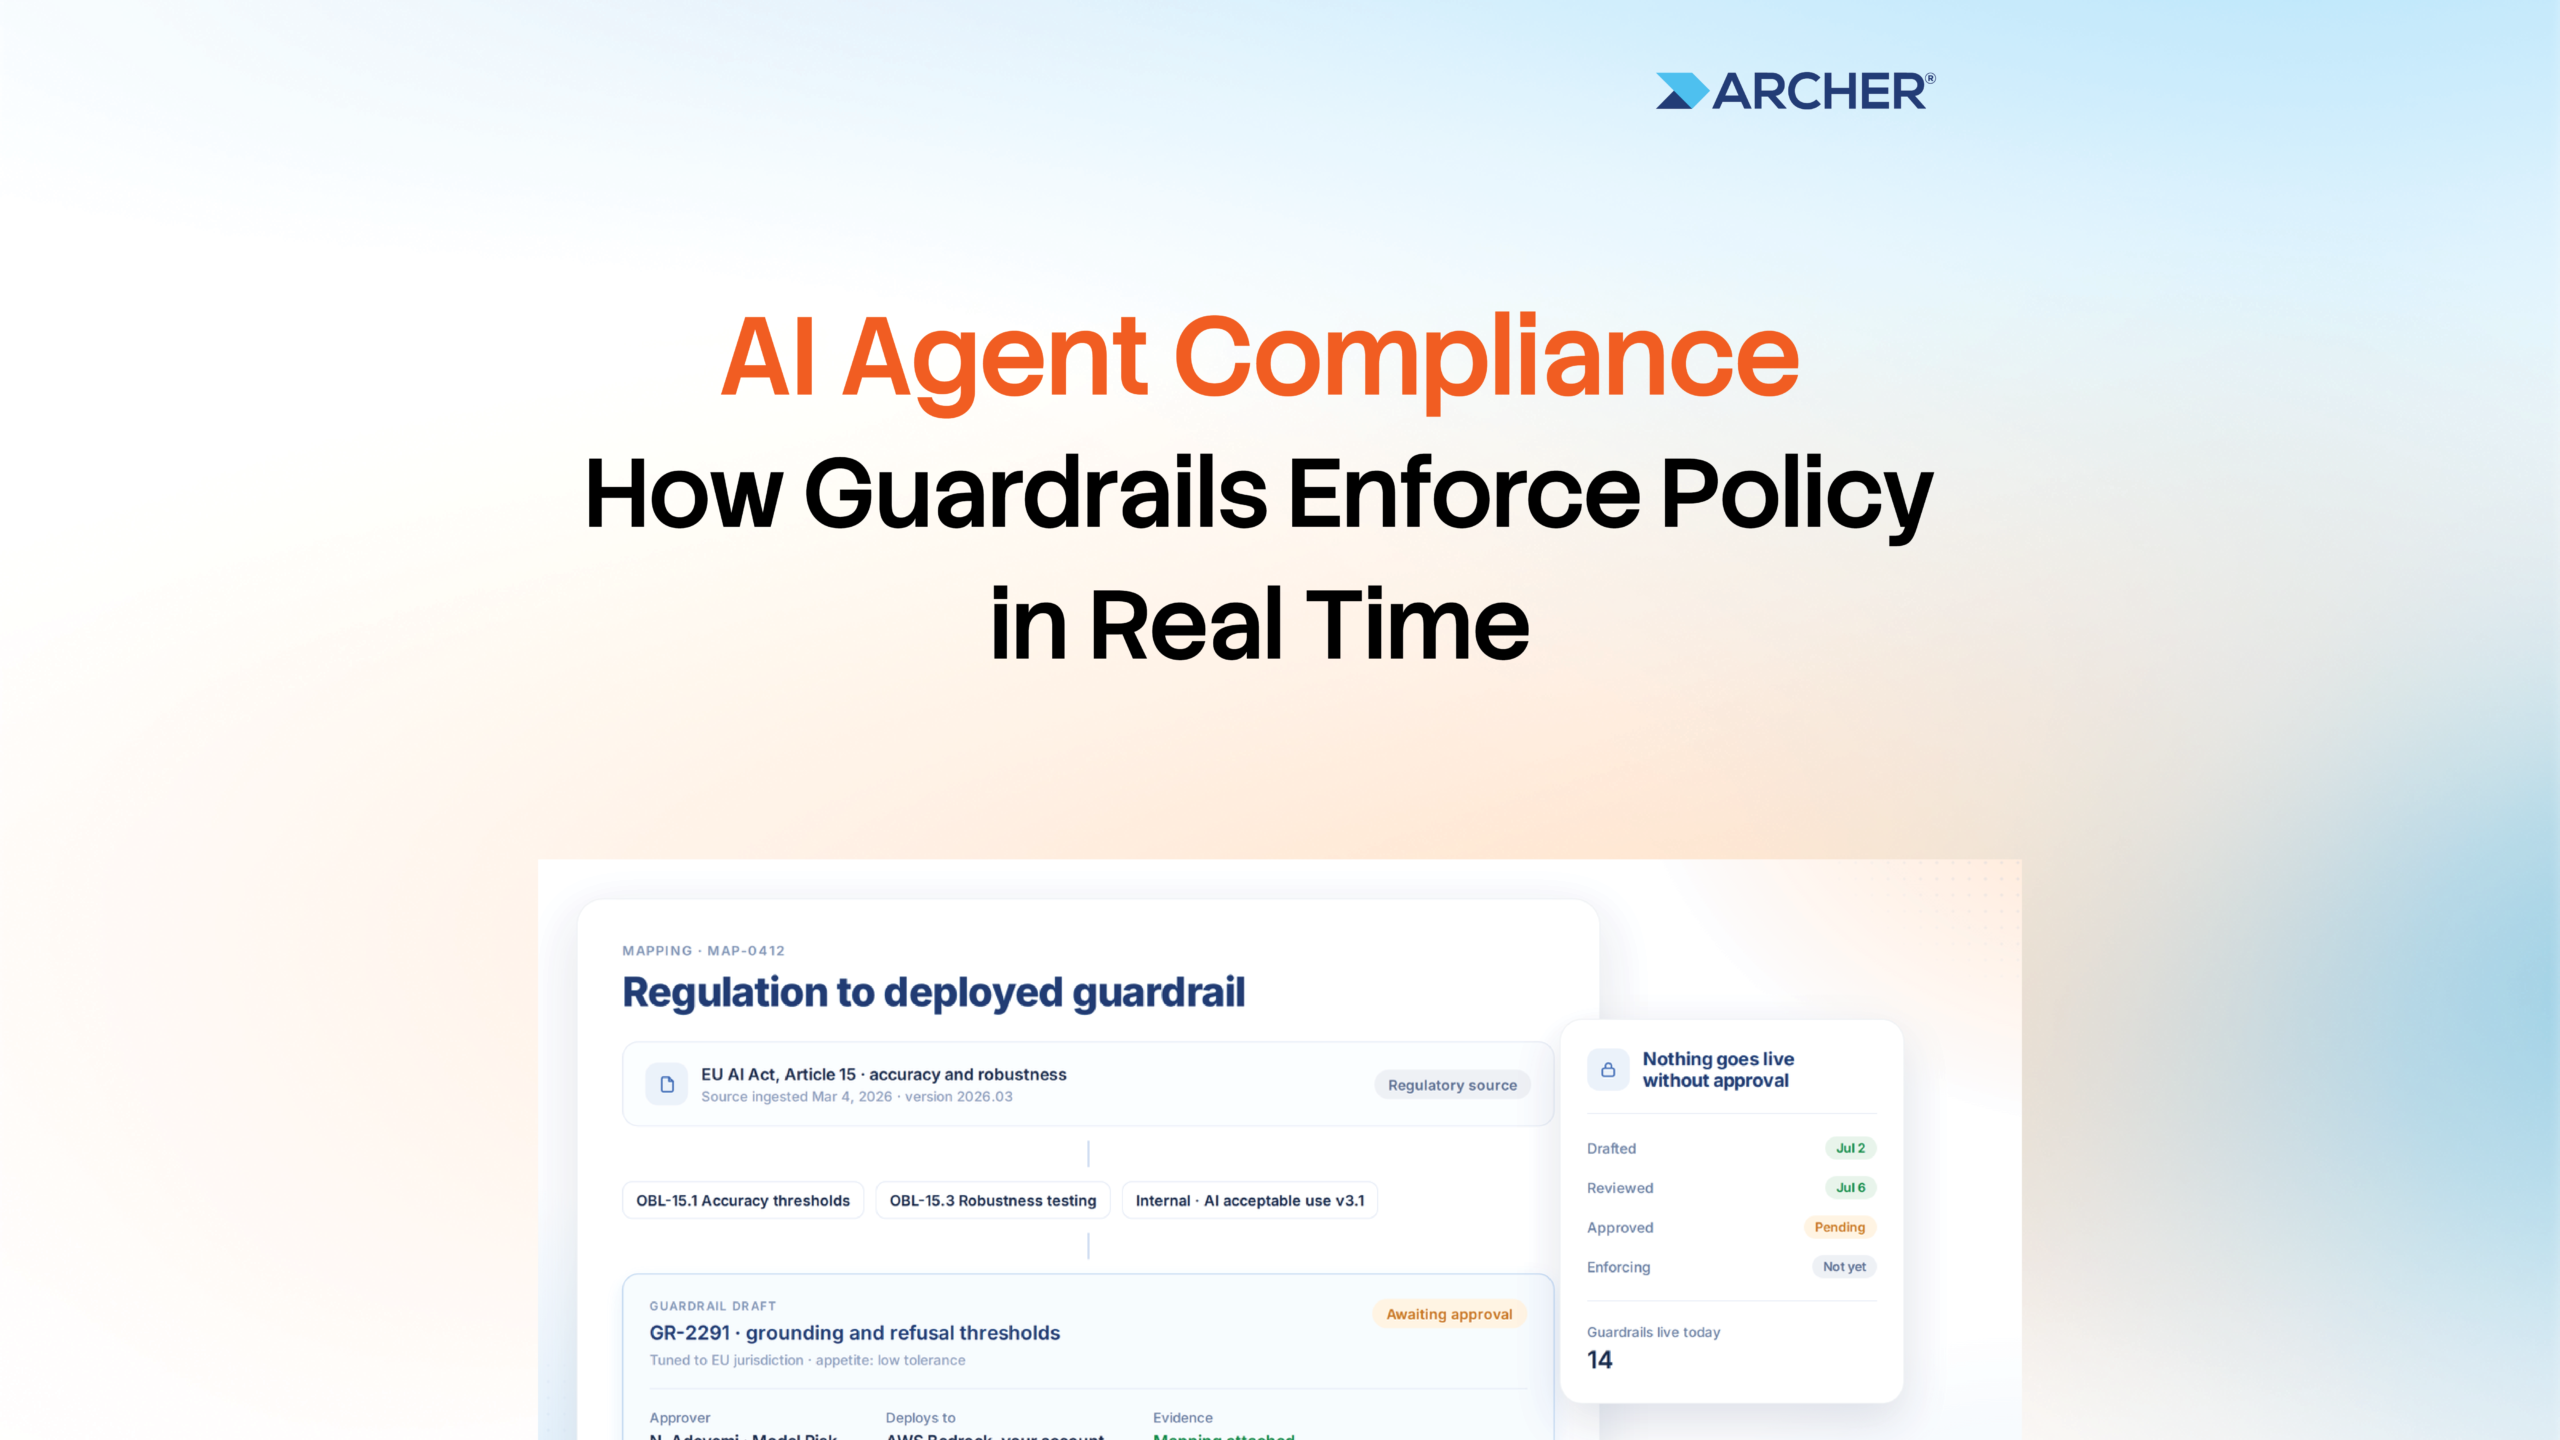
これにより、AIポリシーの策定とその実施との間に根本的な隔たりが生じてしまいます。Archer Evolv™ AI Complianceは、企業を統制する規制やポリシーを「ポリシー・アズ・コード」に変換することで、この隔たりを解消します。同ソリューションは、これらの要件を承認済みのAmazon Bedrock Guardrailsに変換し、顧客自身のAWSアカウント内にネイティブにデプロイして、モデルが応答する前にそれらを強制適用します。 すべての制御措置は、それを義務付ける法的要件に紐付けられており、Archerは企業がすでに信頼を寄せているGRCシステムに、すべての違反を記録します。
適切な権限があっても、必ずしも正しい行動が取れるとは限らない
AIガバナンスに関する議論の多くは、アイデンティティ、アクセス、ゼロトラストに焦点を当ててきました。これらの機能は不可欠ですが、コンプライアンスが扱う問題とは別の課題に対応するものです。IAM(アイデンティティおよびアクセス管理)はアイデンティティを管理します。一方、ランタイム・ガードレールは意図を管理します。従業員やAIエージェントが適切な権限範囲を持ち、正しく認証され、必要なログを生成していたとしても、規制や社内ポリシーに違反するプロンプトを送信してしまう可能性があります。それは、誰もそれを強制力のある統制措置に落とし込んでいないためです。
つまり、AIエージェントは、適切な権限を完全に有していても、ポリシーに違反する行動をとってしまう可能性がある。権限とは、組織に対して「誰が行動できるか」を示すものである。一方、コンプライアンスとは、特定の行動が、それを規定する規制やポリシーの下で許容されるかどうかを決定するものである。AIシステムの処理速度が向上し、自律性が高まるにつれ、企業にはこの両方が必要となる。
従来のコンプライアンス・プログラムは、主に「人」と「定期的なプロセス」――すなわち、ポリシー、研修、宣誓、テスト、およびレビュー――を中心に構成されています。こうしたアプローチは依然として重要ですが、モデルに届く前のすべてのプロンプトを検査したり、AIエージェントが行うすべての行動を精査したりすることはできません。ポリシーがどれほど適切に策定されていても、それを規制対象とする意思決定や行動に誰も結びつけなければ、何の効果も発揮しないのです。
AIにおいては、コンプライアンスを実際の行動の現場により近づける必要があります。つまり、組織がすでに負っている義務を、各チームが実行時に適用できる管理措置へと転換することです。その目的は、単に「ガードレール」を設けることだけではありません。各チームは、そのガードレールが何を強制すべきか、どの規制やポリシーがそれを要求しているか、誰が承認したか、そして基礎となる要件が変化しても意図した通りに機能し続けているかどうかを把握する必要があります。
違反を未然に防ぎ、それが防がれたことを立証する
違反行為を阻止することと、なぜそれを阻止したのかを立証することは、別々の課題です。AIオブザーバビリティツールはリスクを検知して報告できますが、ガードレールは活動を阻止することができます。ガバナンス上、より困難な課題は、その実行時の強制措置を、そもそもその制御を必要とした規制や社内ポリシーに結びつけることです。そこでは、予防と証拠が、一つの連続した連鎖として機能する必要があります。
Archer Evolv AI Complianceは、5段階の実施ループを通じて、これらの要素を統合します。
- Listenは、Archerが保有する2,200万件の規制文書と規制に関する専門知識を活用し、規制、プライバシー関連の情報源、および企業独自のポリシーを、追跡可能な管理項目へと変換します。
- 「Decide」は、強制力のある制御を「Amazon Bedrock Guardrails」のドラフトに変換し、指定された所有者が承認した後にのみデプロイされます。
- Actは、推論を行う前に従業員やAIエージェントからの該当するプロンプトをチェックし、違反行為をブロックしてログに記録します。
- Assureは、設定されたサイクルに従ってテストのガードレールを承認済みの管理基準と照合し、リスクを継続的に評価するとともに、逸脱や改ざんを検知できるようにします。
- 調査結果をArcherの課題管理システムに取り込み、同じ記録管理システム上で解決に至るまで追跡します。
これらの段階が組み合わさることで、発生源から義務、管理措置、安全対策、違反事案、そして証拠に至るまで、一連のつながりが形成されます。組織は、単にAIポリシーが存在することを示すだけでなく、そのポリシーの背景にある義務、それを遵守させるために設計された管理措置、その管理措置を適用する安全対策、そして実際に何が起きたかという証拠を示すことができます。これこそが、「ポリシーがある」という主張を、「管理措置を提示できる」という主張へと変えるのです。
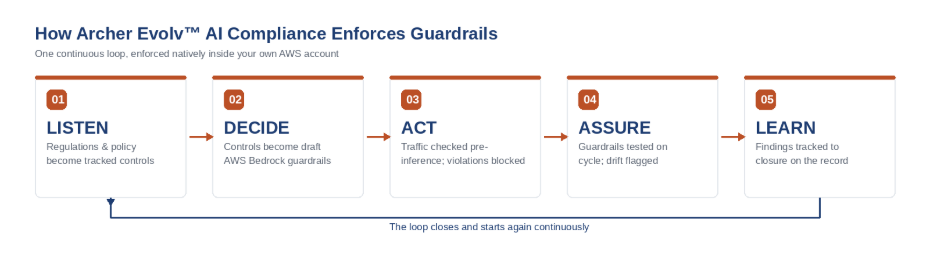
図1:Archer Evolv™ AI Complianceを支える5段階の執行ループ
何を統治すべきか?
AIに関する義務のすべてが規制に由来するわけではありません。組織は、情報セキュリティ、AIの許容される利用、機密情報、およびビジネスリスクについて、独自の要件を定めています。したがって、効果的なAIコンプライアンスを実現するには、外部の規制上の義務だけでなく、組織が従業員やAIエージェントに遵守を求めている内部方針の両方を考慮に入れる必要があります。
組織の義務には、APIキーやトークンなどの認証情報や秘密情報、ソースコードや独自の技術資産、契約、価格設定、M&A活動などの機密ビジネス情報、およびモデルが扱う対象、実行可能な処理、組み合わせ可能な要素を規定する企業独自のルールなどが含まれます。 規制上の義務には、GDPR、CCPA、および各州のプライバシー法によって規制される個人データ、HIPAAに基づく保護対象の健康情報、PCI DSSに基づく決済データおよびカード保有者データ、ならびに輸出規制対象データ、証券情報、生体認証データなどの規制対象カテゴリーが含まれます。
重要な違いは、ガードレールが単に一般的な危険なコンテンツを探すだけではないという点です。ガードレールは、その制御の背景にある具体的な規制やポリシーと結びついています。この結びつきにより、リスク管理、コンプライアンス、セキュリティの各チームは、AIによるやり取りがブロックされたという事実だけでなく、ガードレールがなぜそれをブロックしたのか、またどの義務に基づいてその制御が必要とされたのかを理解することができるようになります。
AIが稼働する場所で執行を行う
Amazon Bedrock で実行されるモデルの場合、Archer Evolv AI Compliance は、お客様自身の AWS アカウント内で Amazon Bedrock のネイティブガードレールを使用します。推論パスには Archer プロキシは存在しません。Archer は、スコープが限定された最小権限の AWS IAM ロールを通じて接続し、ガードレールの設定やイベントを読み取りますが、お客様の AI トラフィックは読み取りません。 プロンプトの内容、モデルの応答、ドキュメント、埋め込みベクトル、個人識別情報(PII)、モデルの重み、およびトレーニングデータは、Archerには到達しません。Archerへの接続が中断された場合でも、ネイティブのAmazon Bedrock Guardrailsは、最後にデプロイされた設定に基づき引き続き適用されます。
Amazon Bedrock 以外のモデルについても、Amazon Bedrock Apply Guardrail API を通じて同じ承認済み制御を適用することができ、これにより、Amazon Bedrock 上で直接実行されるモデルにとどまらず、ポリシーとエビデンスの連鎖を拡張することができます。このアプローチにより、AI の実行場所の近くで制御が実施される一方で、Archer がその制御に関するガバナンス、規制上の系譜、およびエビデンスを管理します。
また、顧客は、措置がどのように導入されるかについても主導権を握り続けます。
- ご覧の通り、アーチャーはガードレールが遮ってしまうものを記録しています。
- 調査結果とそれを裏付ける証拠を、指定された責任者に報告する。
- 推論の前に違反のブロックを強制します。承認なしにこの強制レベルを引き上げることはできず、バージョンをロールバックすることも可能です。
このバランスは重要です。ガードレールは、モデルが応答する前に、適用可能なプロンプトと制御ルールを照らし合わせて評価することで、機械の速度では人間が合理的に行うことのできない作業を代行します。人間は、制御ルールの承認、例外の管理、および適用ルールの変更時期の決定など、自ら責任を負うべき意思決定については引き続き責任を負います。実行時の適用によって、人間がコンプライアンスから外れるわけではありません。むしろ、AIが現在必要とするスピードで、人間がすでに策定したポリシーを適用するための手段を提供するのです。
AI政策からAIの検証まで
AIガバナンスにおいて、ますます困難になっているのは、新たな方針を策定することではありません。その方針を、AIと同じスピードで機能する管理措置へと落とし込み、それらの管理措置が機能していることを実証するために必要な証拠を維持し続けることなのです。
Archerは、この課題に対して独自の強みを発揮します。同社の独自開発による規制インテリジェンスは、2,200万件の規制文書と、2017年以降に学習された492の専用モデルを基盤としています。このインテリジェンスにより、規制や企業方針と統制、統制とガードレール、そしてガードレールと証拠を結びつけることが可能になります。 アーチャーは、企業にこの連鎖を独自に構築することを求めるのではなく、規制の文脈、統制フレームワーク、実行時のエンフォースメント、およびGRCのシステム・オブ・レコードを統合します。
リスク、コンプライアンス、セキュリティの責任者にとって、これによりAIに関して問うべき問いが変わってきます。もはや、組織にAIに関するポリシーがあるかどうかを問うだけでは不十分です。より重要なのは、もし今日、従業員やAIエージェントがそのポリシーに違反した場合、組織が何が起きたのか、どの統制措置が適用されたのか、そしてその理由を説明できるかどうかという点です。
その質問に答えるために手作業による調査が必要となる場合、依然としてギャップが存在します。Archer Evolv™ AI Complianceは、コンプライアンスを紙上のポリシーから、機械並みの速度で実施・監視・証明可能な統制へと移行させることで、このギャップを埋めるように設計されています。
Archer Evolv AI Compliance の詳細はこちら:https://www.archerirm.com/archer-ai-compliance
Archer Evolv AI Complianceに関する発表全文はこちらをご覧ください:https://www.archerirm.com/press-releases/archer-launches-archer-evolv-ai-compliance
よくある質問
Archer Evolv™ AI Complianceは、企業の規制やポリシーを「ポリシー・アズ・コード」に変換します。これは、承認済みのAmazon Bedrock Guardrailsであり、顧客自身のAWSアカウント内にネイティブにデプロイされ、モデルが応答する前に適用されます。すべての制御措置は、その根拠となった義務まで遡ることができ、すべての違反はGRCの公式記録システムに記録されます。
いいえ。IAM(アイデンティティおよびアクセス管理)はアイデンティティを管理するものであり、ランタイムのガードレールは意図を管理するものです。 従業員やAIエージェントが、適切に権限範囲が設定され、認証され、ログが記録されていたとしても、強制力のある制御措置として具体化されていない規制やポリシーに違反するプロンプトを送信してしまう可能性があります。権限は「誰が行動できるか」を決定し、コンプライアンスは「特定の行動が許可されるか」を決定します。AIシステムには、その両方が必要です。
1. 「Listen」は、Archerが保有する2,200万件の規制文書と規制に関する専門知識を活用し、規制、プライバシー関連情報、および企業ポリシーを追跡可能なコントロールに変換します。
2. 「Decide」は、それらのコントロールをAmazon Bedrock Guardrailsの草案に変換し、指定された所有者が承認した後にのみ展開されます。
3. 「Act」は、推論の前に適用可能なプロンプトを確認し、違反をブロックしてログに記録します。
4. 「Assure」は、設定されたサイクルに従ってガードレールを承認済みのコントロールと照合し、逸脱や改ざんをフラグ付けします。
5. 「Learn」は、調査結果をArcherの課題管理に連携し、同じ記録システム上で解決まで追跡します。
組織的な義務と規制上の義務の両方です。組織的な義務には、APIキーやトークンなどの認証情報や機密情報、ソースコードや独自の技術資産、契約、価格設定、M&A活動などの機密事業情報、およびモデルが扱える対象、実行できる処理、組み合わせ可能な要素を規定する企業独自のルールなどが含まれます。 規制上の義務には、GDPR、CCPA、および各州のプライバシー法に基づく個人データ、HIPAAに基づく保護対象健康情報、PCI DSSに基づく決済データおよびカード会員データ、ならびに輸出規制対象データ、証券情報、生体認証データなどの規制対象カテゴリーが含まれます。
いいえ。Amazon Bedrock上で実行されているモデルの場合、ガードレールの適用は、お客様自身のAWSアカウント内のネイティブなAmazon Bedrockガードレール上で実行されます。Archerは、スコープが限定された最小権限のAWS IAMロールを通じて接続し、ガードレールの設定やイベントを読み取りますが、お客様のAIトラフィック自体は読み取りません。 プロンプトの内容、モデルの応答、ドキュメント、埋め込みベクトル、個人識別情報(PII)、モデルの重み、およびトレーニングデータは、Archerには到達しません。Archerへの接続が中断された場合でも、ネイティブのガードレールは最後にデプロイされた設定に基づいて引き続き適用を継続します。
Amazon Bedrock 外のモデルについても、Amazon Bedrock Apply Guardrail API を通じて同じ承認済み制御を適用することができ、これにより、Amazon Bedrock 上で直接実行されるモデル以外にも、ポリシーとエビデンスチェーンを拡張することができます。
3つの設定を通じて、ガードレールによって遮断される対象をログで確認する。調査結果と裏付けとなる証拠を、指定された所有者に提示し、推奨ルートについて助言する。違反行為が推論される前に、遮断措置を講じる。承認なしに設定を段階的に引き上げることはできず、バージョンはロールバック可能である。
いいえ。ガードレールは、機械の処理速度では人間が合理的に行うことができない作業、すなわち、モデルが応答する前に、適用されるプロンプトと制御ルールを照らし合わせて評価するという作業を確実に実行します。承認の権限、例外の処理、およびルールの適用変更の判断は、依然として人間が担っています。
ソースから義務、統制、ガードレール、違反事案、証拠に至るまでの一連の流れ:単にポリシーが存在するというだけでなく、その背後にある義務、それを遵守させるために設計された統制、その統制を適用するガードレール、そしてそれが検証された際に何が起きたかを示す証拠までを含みます。
Archerの規制インテリジェンスは、2,200万件の規制文書と、2017年以降に学習された492の専用モデルを活用しており、企業が自らその連鎖を構築する必要なく、規制や政策と統制、統制とガードレール、そしてガードレールと証拠を相互に関連付けます。