KI-Systeme agieren zunehmend im Auftrag eines Unternehmens, greifen auf Systeme zu, generieren Inhalte und erledigen Aufgaben mit maschineller Geschwindigkeit. Die Teams für Risikomanagement, Compliance und Sicherheit verfügen bereits über Richtlinien, die einen Großteil dieser Aktivitäten regeln. Was ihnen bisher gefehlt hat, ist eine Möglichkeit, diese Richtlinien mit maschineller Geschwindigkeit durchzusetzen – und zwar in dem Moment, in dem eine Eingabeanweisung ein Modell erreicht.
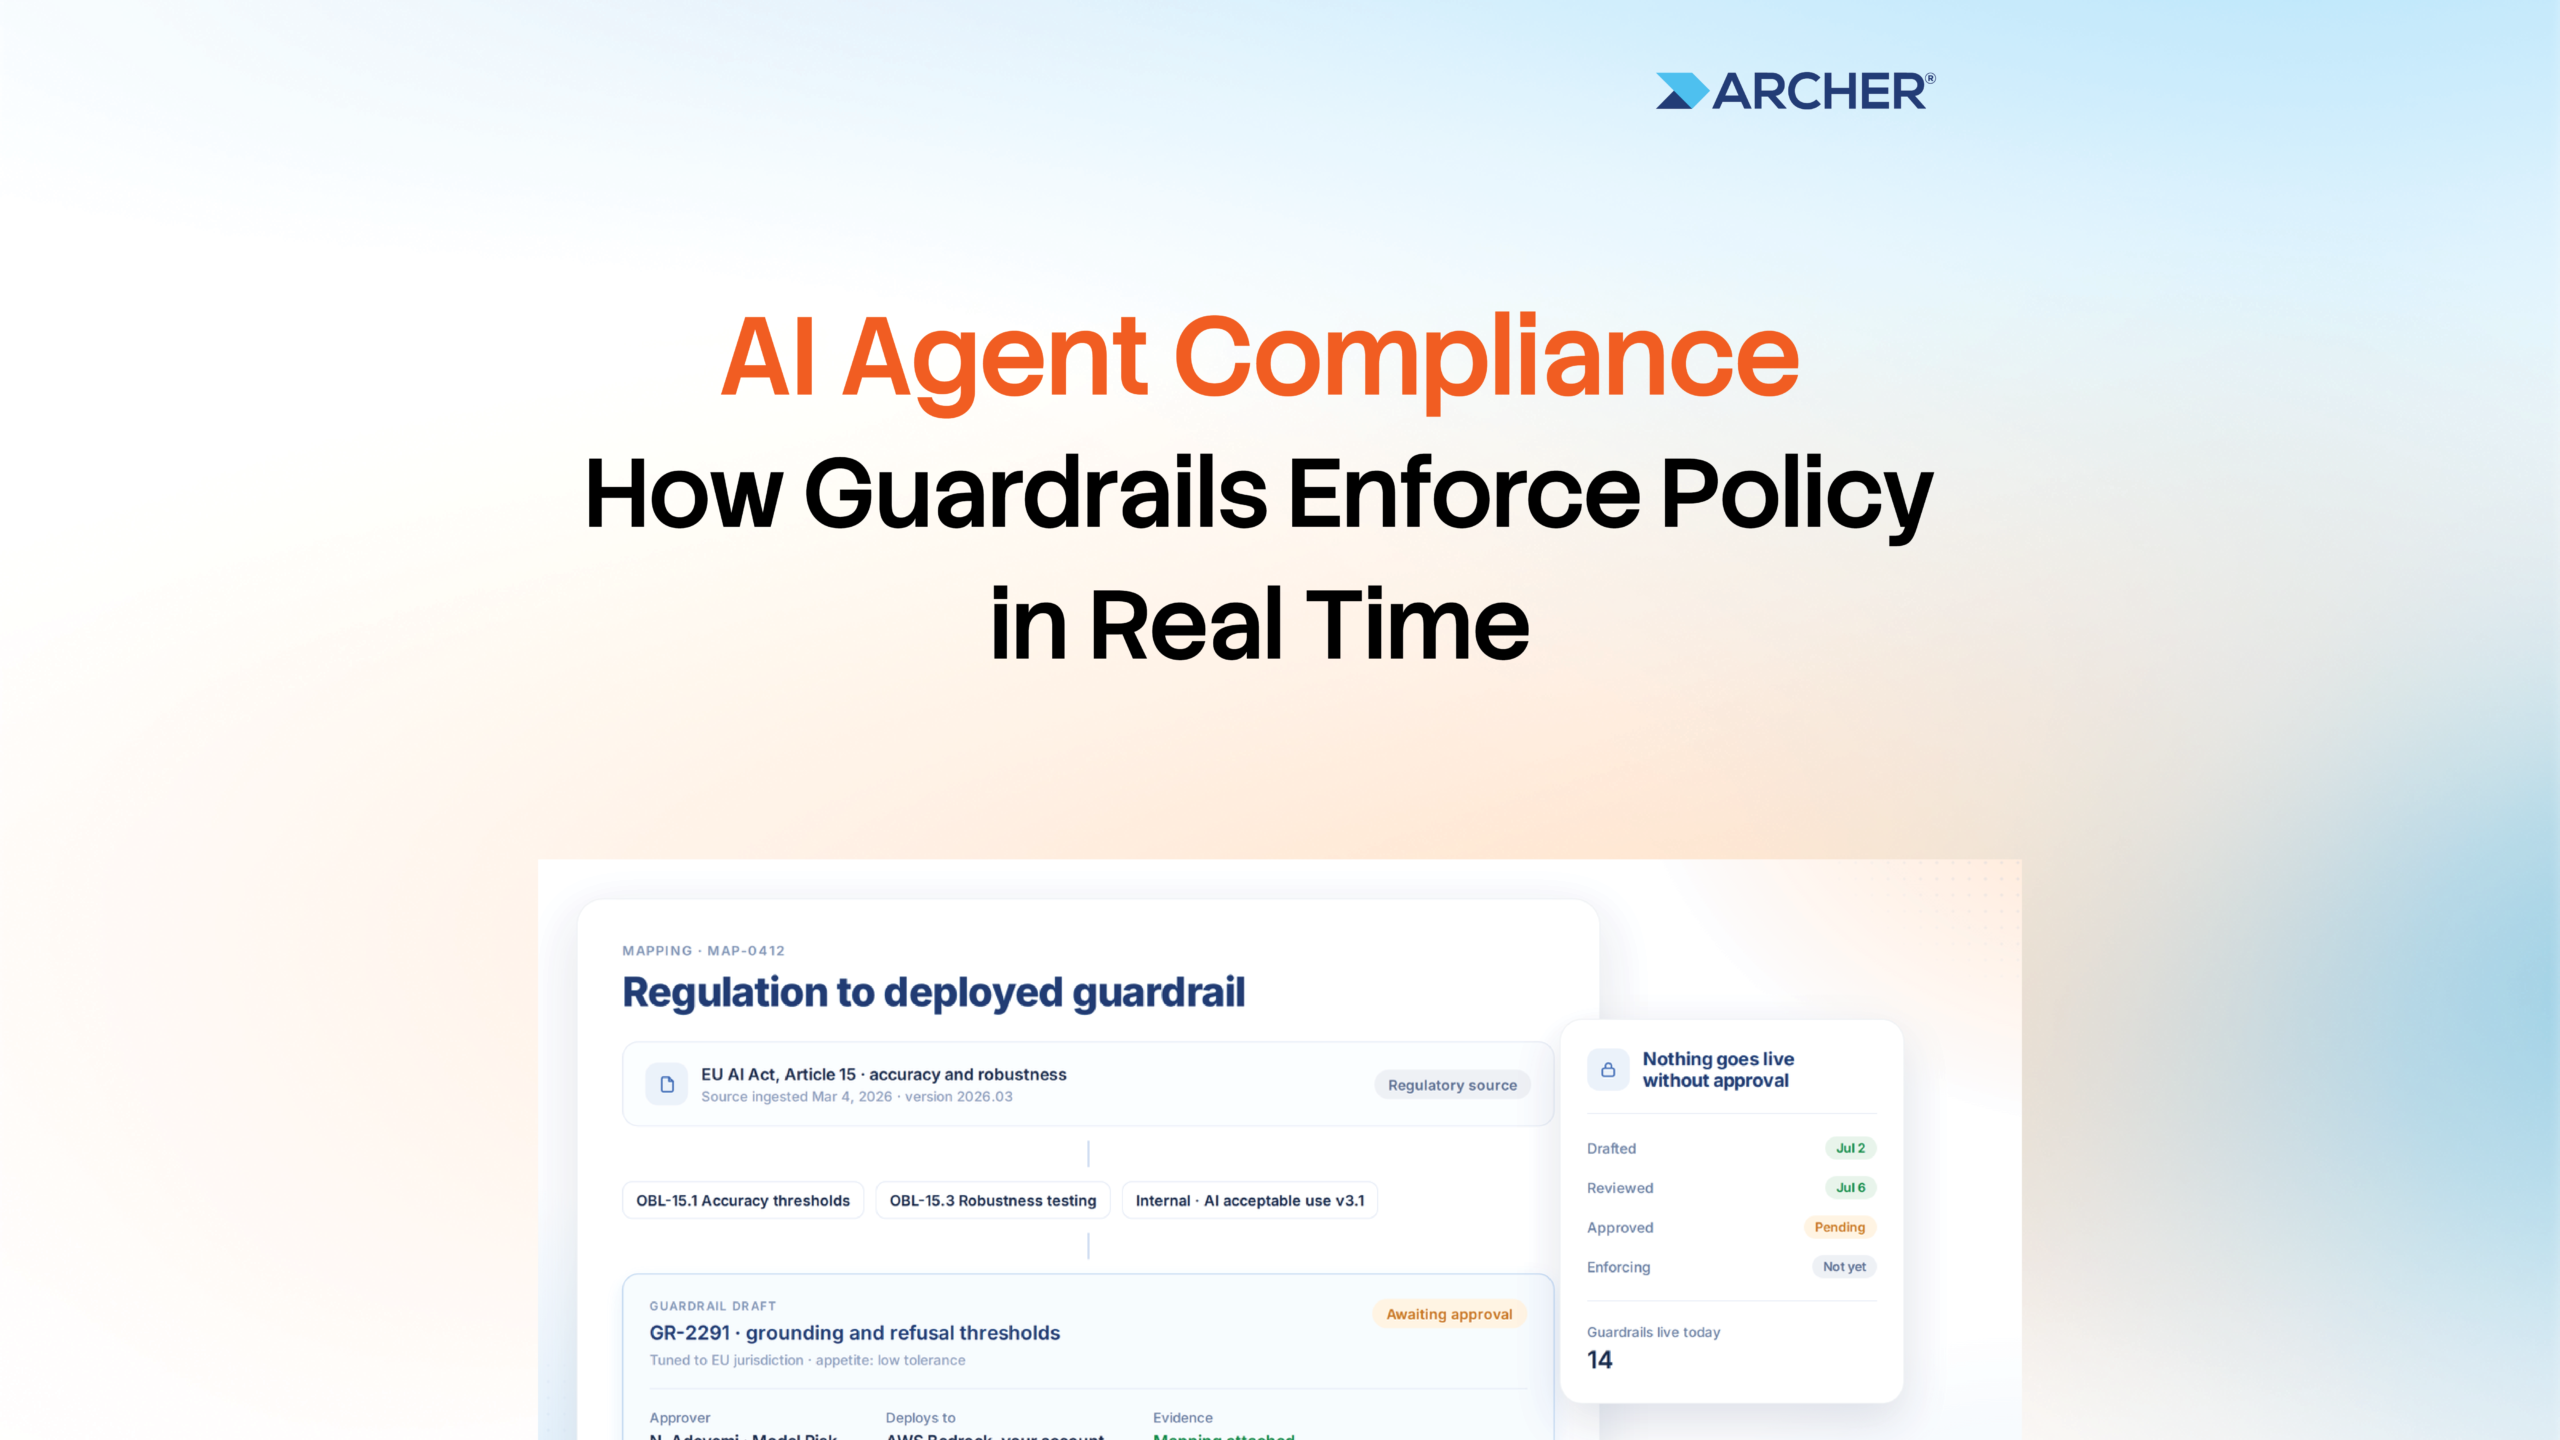
Dadurch entsteht eine grundlegende Kluft zwischen dem Vorhandensein einer KI-Richtlinie und deren Durchsetzung. Archer Evolv™ AI Compliance schließt diese Lücke, indem es die für ein Unternehmen geltenden Vorschriften und Richtlinien in „Policy as Code“ umsetzt. Es wandelt diese Anforderungen in genehmigte Amazon Bedrock Guardrails um, stellt sie nativ im eigenen AWS-Konto des Kunden bereit und setzt sie durch, bevor ein Modell eine Antwort liefert. Jede Kontrollmaßnahme lässt sich auf die zugrunde liegende Verpflichtung zurückverfolgen, während Archer jeden Verstoß in dem GRC-System erfasst, auf das Unternehmen bereits vertrauen.
Die richtigen Berechtigungen garantieren noch nicht das richtige Handeln
Ein Großteil der Diskussion um KI-Governance hat sich auf Identität, Zugriff und Zero Trust konzentriert. Diese Funktionen sind zwar unerlässlich, beantworten jedoch eine andere Frage als die Compliance. IAM (Identity and Access Management) regelt die Identität. Laufzeitschutzmechanismen regeln die Absicht. Ein Mitarbeiter oder KI-Agent kann über den richtigen Zugriffsbereich verfügen, sich korrekt authentifizieren und die erforderlichen Protokolle erstellen und dennoch eine Eingabe vornehmen, die gegen eine Vorschrift oder Unternehmensrichtlinie verstößt, die niemand in eine durchsetzbare Kontrollmaßnahme umgesetzt hat.
Mit anderen Worten: Ein KI-Agent kann über genau die richtigen Berechtigungen verfügen und dennoch eine Maßnahme ergreifen, die gegen die Richtlinien verstößt. Berechtigungen legen fest, wer in einem Unternehmen handeln darf. Die Compliance bestimmt, ob eine bestimmte Maßnahme gemäß den geltenden Vorschriften und Richtlinien zulässig ist. Da KI-Systeme immer schneller und autonomer arbeiten, benötigen Unternehmen beides.
Herkömmliche Compliance-Programme konzentrieren sich weitgehend auf Menschen und regelmäßige Prozesse: Richtlinien, Schulungen, Bestätigungen, Tests und Überprüfungen. Diese Ansätze sind nach wie vor wichtig, doch sie können nicht jede Eingabe überprüfen, bevor sie ein Modell erreicht, oder jede Aktion eines KI-Agenten kontrollieren. Eine Richtlinie kann noch so gut formuliert sein – sie hat keinerlei Wirkung, wenn niemand sie mit der Entscheidung oder Aktion verknüpft, die sie eigentlich regeln soll.
Im Bereich der KI muss die Compliance näher an den Ort des Geschehens herangerückt werden. Das bedeutet, die Verpflichtungen, denen eine Organisation bereits unterliegt, in Kontrollmaßnahmen umzusetzen, die Teams zur Laufzeit durchsetzen können. Das Ziel besteht nicht einfach darin, eine Schutzbarriere zu schaffen. Teams müssen wissen, was diese Schutzbarriere gewährleisten soll, welche Vorschrift oder Richtlinie dies vorschreibt, wer sie genehmigt hat und ob sie auch dann noch wie beabsichtigt funktioniert, wenn sich die zugrunde liegenden Anforderungen ändern.
Verhindern Sie den Verstoß und weisen Sie anschließend nach, dass er verhindert wurde
Eine Regelverletzung zu unterbinden und nachzuweisen, warum sie unterbunden wurde, sind zwei unterschiedliche Probleme. KI-basierte Observability-Tools können Risiken erkennen und melden, während Schutzmechanismen bestimmte Aktivitäten blockieren können. Die größere Herausforderung im Bereich Governance besteht darin, diese Durchsetzung zur Laufzeit wieder mit der Vorschrift oder Unternehmensrichtlinie zu verknüpfen, die die Kontrolle ursprünglich erforderlich gemacht hat. Hier müssen Prävention und Nachweis als eine zusammenhängende Kette zusammenwirken.
Archer Evolv AI Compliance vereint diese Komponenten in einem fünfstufigen Durchsetzungszyklus.
- Listenwandelt Vorschriften, Datenschutzquellen und die unternehmenseigenen Richtlinien in nachverfolgbare Kontrollmechanismen um und stützt sich dabei auf die 22 Millionen Rechtsdokumente sowie die regulatorische Expertise von Archer.
- Mit „Decide“werden durchsetzbare Kontrollen in Entwürfe für Amazon Bedrock Guardrails umgewandelt, die erst nach der Genehmigung durch einen namentlich genannten Verantwortlichen bereitgestellt werden.
- Actüberprüft vor der Inferenz die entsprechenden Eingaben von Mitarbeitern oder KI-Agenten, blockiert Verstöße und protokolliert diese.
- Assureprüft die Sicherheitsvorkehrungen in festgelegten Intervallen anhand der genehmigten Kontrollwerte, sodass Risiken kontinuierlich bewertet und Abweichungen oder Manipulationen erkannt werden können.
- Die Ergebnisse der Routenanalyse werdenin das Archer-Issue-Management übernommen, wo sie bis zum Abschluss im selben System nachverfolgt werden.
Zusammen bilden diese Phasen eine zusammenhängende Kette, die von der Quelle über die Verpflichtung, die Kontrollmaßnahme, die Schutzvorkehrung bis hin zum Verstoßvorfall und den Beweisen reicht. Anstatt lediglich nachzuweisen, dass eine KI-Richtlinie existiert, kann eine Organisation die der Richtlinie zugrunde liegende Verpflichtung, die zu ihrer Durchsetzung konzipierte Kontrollmaßnahme, die Schutzvorkehrung zur Umsetzung dieser Kontrollmaßnahme sowie die Beweise für den Vorfall aufzeigen. Genau das macht aus der Aussage „Wir haben eine Richtlinie“ die Aussage „Wir können Ihnen die Kontrollmaßnahme zeigen“.
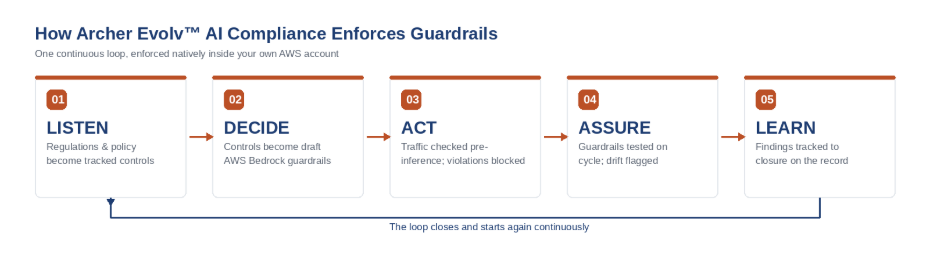
Abbildung 1: Der fünfstufige Durchsetzungszyklus hinter Archer Evolv™ AI Compliance
Was muss geregelt werden?
Nicht jede KI-Verpflichtung ergibt sich aus einer Rechtsvorschrift. Unternehmen legen zudem eigene Anforderungen in Bezug auf Informationssicherheit, die zulässige Nutzung von KI, vertrauliche Informationen und Geschäftsrisiken fest. Eine wirksame KI-Compliance muss daher sowohl externe regulatorische Verpflichtungen als auch die internen Richtlinien berücksichtigen, deren Einhaltung ein Unternehmen von seinen Mitarbeitern und KI-Agenten erwartet.
Zu den organisatorischen Verpflichtungen können Zugangsdaten und Geheimnisse wie API-Schlüssel und Tokens, Quellcode und firmeneigene technische Ressourcen, vertrauliche Geschäftsinformationen wie Verträge, Preisgestaltung und M&A-Aktivitäten sowie unternehmensdefinierte Regeln gehören, die festlegen, was ein Modell behandeln, tun oder kombinieren darf. Zu den regulatorischen Verpflichtungen können personenbezogene Daten gehören, die der DSGVO, dem CCPA und den Datenschutzgesetzen der einzelnen Bundesstaaten unterliegen; geschützte Gesundheitsdaten gemäß HIPAA; Zahlungs- und Karteninhaberdaten gemäß PCI DSS; sowie regulierte Kategorien wie exportkontrollierte Daten, Wertpapierinformationen und biometrische Daten.
Der entscheidende Unterschied besteht darin, dass das „Guardrail“ nicht einfach nach allgemeinen unsicheren Inhalten sucht. Es knüpft an die jeweilige Vorschrift oder Richtlinie an, die hinter der Kontrollmaßnahme steht. Diese Verknüpfung ermöglicht es den Risiko-, Compliance- und Sicherheitsteams, nicht nur zu erkennen, dass eine KI-Interaktion blockiert wurde, sondern auch zu verstehen, warum das „Guardrail“ sie blockiert hat und welche Verpflichtung die Kontrollmaßnahme erforderlich gemacht hat.
Die Durchsetzung sollte dort erfolgen, wo die KI läuft
Bei Modellen, die in Amazon Bedrock ausgeführt werden, nutzt Archer Evolv AI Compliance native Amazon Bedrock Guardrails innerhalb des eigenen AWS-Kontos des Kunden. Im Inferenzpfad befindet sich kein Archer-Proxy. Archer stellt die Verbindung über eine in ihrem Anwendungsbereich begrenzte AWS-IAM-Rolle mit minimalen Berechtigungen her und liest die Guardrail-Konfiguration sowie Ereignisse, nicht jedoch den KI-Datenverkehr des Kunden. Prompt-Inhalte, Modellantworten, Dokumente, Embeddings, personenbezogene Daten (PII), Modellgewichte und Trainingsdaten gelangen nicht zu Archer. Sollte die Verbindung zu Archer unterbrochen werden, werden die nativen Amazon Bedrock Guardrails weiterhin gemäß der zuletzt bereitgestellten Konfiguration durchgesetzt.
Modelle außerhalb von Amazon Bedrock können dieselbe genehmigte Kontrollmaßnahme über die Amazon Bedrock Apply Guardrail-API anwenden, wodurch die Richtlinien- und Nachweiskette über die direkt in Amazon Bedrock ausgeführten Modelle hinaus erweitert wird. Bei diesem Ansatz erfolgt die Durchsetzung nahe am Ort der KI-Ausführung, während Archer die Governance, die regulatorische Nachverfolgbarkeit und die Nachweise im Zusammenhang mit der Kontrollmaßnahme verwaltet.
Die Kunden behalten zudem die Kontrolle darüber, wie die Durchsetzung umgesetzt wird.
- Beachten Sie: Archer protokolliert, was eine Leitplanke abhalten würde.
- Leitet die Ergebnisse und die entsprechenden Belege an einen namentlich genannten Eigentümer weiter.
- Verstöße werden bereitsvor der Inferenz unterbunden. Ohne Genehmigung wird die Durchsetzungsstufe nicht erhöht, und Versionen können zurückgesetzt werden.
Dieses Gleichgewicht ist entscheidend. Die Sicherheitsbarriere übernimmt Aufgaben, die ein Mensch bei Maschinen-Geschwindigkeit vernünftigerweise nicht bewältigen kann, indem sie relevante Eingaben anhand der Kontrollmechanismen prüft, bevor das Modell reagiert. Die Menschen bleiben weiterhin für die Entscheidungen verantwortlich, die sie selbst treffen sollten: die Genehmigung von Kontrollmechanismen, die Behandlung von Ausnahmen und die Festlegung, wann sich die Durchsetzung ändern sollte. Die Durchsetzung zur Laufzeit entbindet die Menschen nicht von der Einhaltung der Vorschriften; sie bietet ihnen vielmehr eine Möglichkeit, die Richtlinien, für die sie bereits verantwortlich sind, mit der Geschwindigkeit anzuwenden, die KI heute erfordert.
Von der KI-Politik bis zum KI-Nachweis
Die größere Herausforderung bei der KI-Governance besteht zunehmend nicht darin, eine weitere Richtlinie zu verfassen. Vielmehr geht es darum, diese Richtlinie in Kontrollmechanismen umzusetzen, die mit derselben Geschwindigkeit wie die KI funktionieren, und die erforderlichen Nachweise zu führen, um zu belegen, dass diese Kontrollmechanismen wirken.
Archer bietet bei diesem Problem einen entscheidenden Vorteil. Seine firmeneigene Regulatory Intelligence stützt sich auf 22 Millionen regulatorische Dokumente und 492 speziell entwickelte Modelle, die seit 2017 trainiert wurden. Diese Intelligence hilft dabei, die Vorschrift oder Unternehmensrichtlinie mit der Kontrollmaßnahme, die Kontrollmaßnahme mit der Schutzvorrichtung und die Schutzvorrichtung mit den Nachweisen zu verknüpfen. Anstatt von Unternehmen zu verlangen, diese Kette selbst aufzubauen, vereint Archer den regulatorischen Kontext, das Kontrollrahmenwerk, die Durchsetzung zur Laufzeit und das GRC-System zur Datenerfassung.
Für Führungskräfte in den Bereichen Risiko, Compliance und Sicherheit ändert sich dadurch die Frage, die sie sich in Bezug auf KI stellen sollten. Es reicht nicht mehr aus, zu fragen, ob das Unternehmen über eine KI-Richtlinie verfügt. Die wichtigere Frage ist vielmehr: Wenn ein Mitarbeiter oder ein KI-Agent heute gegen diese Richtlinie verstoßen würde, könnte das Unternehmen dann darlegen, was genau passiert ist, welche Kontrollmaßnahme zur Anwendung kam und warum?
Wenn die Beantwortung dieser Frage eine manuelle Überprüfung erfordert, besteht nach wie vor eine Lücke. Archer Evolv™ AI Compliance wurde entwickelt, um diese Lücke zu schließen, indem Compliance von Richtlinien auf dem Papier zu Kontrollmaßnahmen verlagert wird, die mit maschineller Geschwindigkeit durchgesetzt, überwacht und nachgewiesen werden können.
Erfahren Sie mehr über Archer Evolv AI Compliance: https://www.archerirm.com/archer-ai-compliance
Lesen Sie die vollständige Ankündigung zu Archer Evolv AI Compliance: https://www.archerirm.com/press-releases/archer-launches-archer-evolv-ai-compliance
Häufig gestellte Fragen
Archer Evolv™ AI Compliance wandelt die Vorschriften und Richtlinien eines Unternehmens in „Policy as Code“ um: genehmigte Amazon Bedrock Guardrails, die nativ im eigenen AWS-Konto des Kunden bereitgestellt und durchgesetzt werden, bevor ein Modell eine Antwort liefert. Jede Kontrollmaßnahme lässt sich auf die Verpflichtung zurückführen, die sie erforderlich gemacht hat, und jeder Verstoß wird im GRC-System protokolliert.
Nein. IAM (Identity and Access Management) regelt die Identität; Laufzeitschutzmaßnahmen regeln die Absicht. Ein Mitarbeiter oder ein KI-Agent kann korrekt in seinen Zuständigkeitsbereich eingebunden, authentifiziert und protokolliert sein und dennoch eine Eingabe übermitteln, die gegen eine Vorschrift oder Richtlinie verstößt, die nie in eine durchsetzbare Kontrollmaßnahme umgesetzt wurde. Die Berechtigung legt fest, wer handeln darf. Die Compliance legt fest, ob eine bestimmte Aktion zulässig ist. KI-Systeme benötigen beides.
1. „Listen“ wandelt Vorschriften, Datenschutzquellen und Unternehmensrichtlinien in nachverfolgbare Kontrollmaßnahmen um und stützt sich dabei auf die 22 Millionen Regulierungsdokumente sowie die regulatorische Expertise von Archer.
2. „Decide“ wandelt diese Kontrollmaßnahmen in Entwürfe für Amazon Bedrock Guardrails um, die erst nach der Genehmigung durch einen namentlich benannten Verantwortlichen bereitgestellt werden.
3. „Act“ überprüft vor der Ausführung die geltenden Vorgaben, blockiert Verstöße und protokolliert diese.
4. „Assure“ testet die Guardrails in festgelegten Intervallen anhand der genehmigten Kontrollmaßnahme, um Abweichungen oder Manipulationen zu erkennen.
5. „Learn“ leitet die Ergebnisse an das Archer-Problemmanagement weiter, wo sie bis zum Abschluss im selben System nachverfolgt werden.
Sowohl organisatorische als auch regulatorische Verpflichtungen. Zu den organisatorischen Verpflichtungen zählen Zugangsdaten und Geheimnisse wie API-Schlüssel und Tokens, Quellcode und firmeneigene technische Ressourcen, vertrauliche Geschäftsinformationen wie Verträge, Preisgestaltung und M&A-Aktivitäten sowie unternehmensinterne Regeln, die festlegen, was ein Modell behandeln, tun oder kombinieren darf. Zu den regulatorischen Verpflichtungen zählen personenbezogene Daten gemäß DSGVO, CCPA und den Datenschutzgesetzen der einzelnen US-Bundesstaaten, geschützte Gesundheitsdaten gemäß HIPAA, Zahlungs- und Karteninhaberdaten gemäß PCI DSS sowie regulierte Kategorien wie exportkontrollierte Daten, Wertpapierinformationen und biometrische Daten.
Nein. Bei Modellen, die in Amazon Bedrock ausgeführt werden, erfolgt die Durchsetzung über native Amazon Bedrock Guardrails innerhalb des eigenen AWS-Kontos des Kunden. Archer stellt über eine AWS-IAM-Rolle mit eingeschränktem Zugriffsbereich und minimalen Berechtigungen eine Verbindung her und liest die Guardrail-Konfiguration sowie Ereignisse aus, nicht jedoch den KI-Datenverkehr des Kunden. Prompt-Inhalte, Modellantworten, Dokumente, Embeddings, personenbezogene Daten (PII), Modellgewichte und Trainingsdaten gelangen nicht zu Archer. Sollte die Verbindung zu Archer unterbrochen werden, setzen die nativen Guardrails die Durchsetzung gemäß der zuletzt bereitgestellten Konfiguration fort.
Modelle außerhalb von Amazon Bedrock können dieselbe genehmigte Kontrolle über die Amazon Bedrock Apply Guardrail-API anwenden, wodurch die Richtlinien- und Nachweiskette über die direkt in Amazon Bedrock ausgeführten Modelle hinaus erweitert wird.
In drei Stufen. Anhand von Protokollen feststellen, was eine Schutzbarriere blockieren würde. Dem namentlich genannten Eigentümer Routen vorschlagen und dabei die Ergebnisse sowie Belege anführen. Verstöße vor deren Eintreten unterbinden. Ohne Genehmigung wird nichts auf dieser Skala nach oben verschoben, und Versionen können zurückgesetzt werden.
Nein. Die Sicherheitsbarriere übernimmt eine Aufgabe, die ein Mensch bei Maschinen-Geschwindigkeit vernünftigerweise nicht bewältigen kann: die Bewertung der eingehenden Eingaben anhand der Kontrollmechanismen, bevor das Modell reagiert. Die Menschen sind weiterhin für die Genehmigung von Kontrollmaßnahmen, die Behandlung von Ausnahmen und die Entscheidung darüber zuständig, wann die Durchsetzung geändert werden sollte.
Die gesamte Kette von der Quelle über die Verpflichtung, die Kontrollmaßnahme, die Schutzvorrichtung, den Verstoß bis hin zu den Beweisen: Nicht nur, dass eine Richtlinie existiert, sondern auch die dahinter stehende Verpflichtung, die zur Durchsetzung vorgesehene Kontrollmaßnahme, die Schutzvorrichtung, die diese Kontrollmaßnahme umsetzt, und die Beweise dafür, was bei deren Prüfung geschehen ist.
Die Regulatory-Intelligence-Lösung von Archer stützt sich auf 22 Millionen Regulierungsdokumente und 492 seit 2017 trainierte, speziell entwickelte Modelle, die die Regulierung oder Richtlinie mit der Kontrollmaßnahme, die Kontrollmaßnahme mit der Schutzvorkehrung und die Schutzvorkehrung mit den Belegen verknüpfen, anstatt dass Unternehmen diese Kette selbst aufbauen müssen.