Die Archer Evolv™ AI Operators basieren auf proprietären Modellen, die seit 2017 trainiert wurden. Es handelt sich um speziell entwickelte digitale Vollzeitmitarbeiter, die unter der Aufsicht von Risiko-, Compliance- und Sicherheitsteams innerhalb der GRC-Plattform und des System of Record arbeiten, auf die diese Teams bereits vertrauen.
80 % der Fortune-500-Unternehmen setzen aktive KI-Agenten ein. Nur 14 % verfügen über eine vollständige Sicherheitsfreigabe dafür. Gartner prognostiziert, dass bis 2027 40 % der Unternehmen autonome KI-Agenten herabstufen oder außer Betrieb nehmen werden, weil erst nach einem Produktionsvorfall Lücken in der Governance entdeckt wurden.
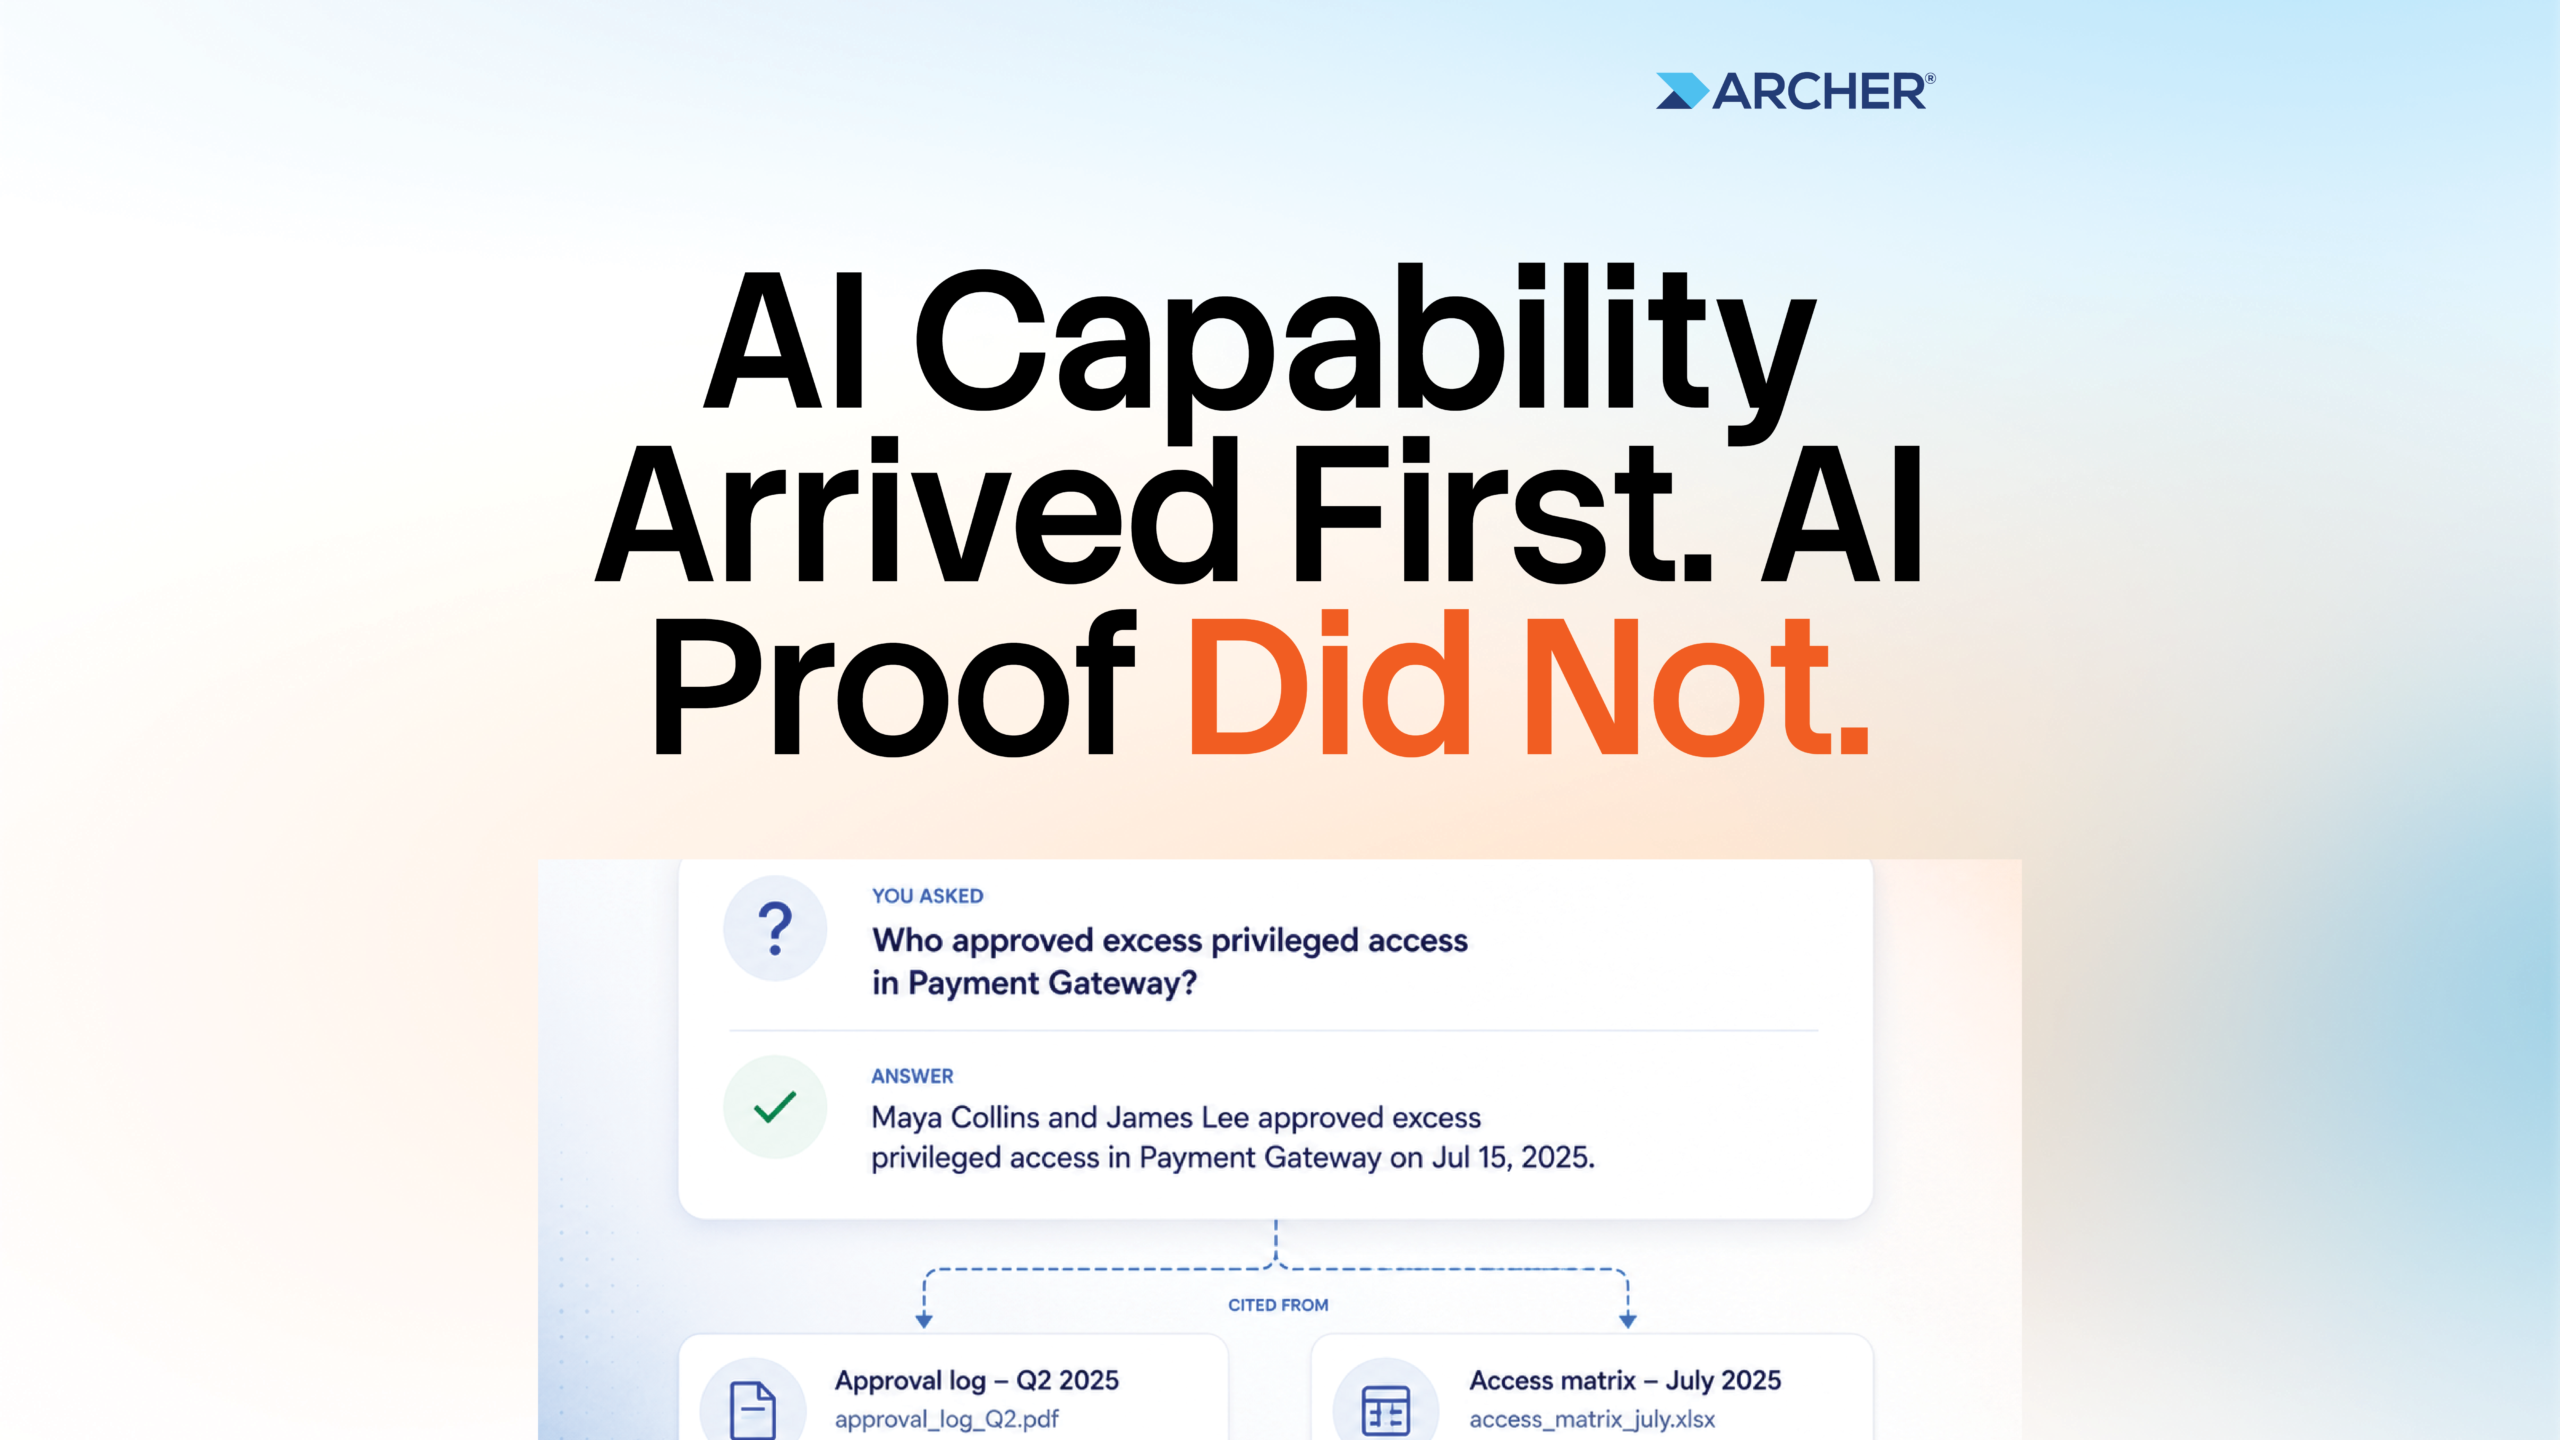
Betrachtet man diese drei Zahlen im Zusammenhang, wird das Ausmaß des Problems deutlich. Die Leistungsfähigkeit war vorhanden. Der Beweis fehlte jedoch.
Diese Lücke ist keine Lücke in der Modellqualität. Die Frage, vor der ein Vorstand steht, lautet nicht mehr, ob die KI im Namen des Unternehmens handeln wird. Es geht vielmehr darum, ob jemand nachweisen kann, dass die Maßnahme zulässig war. Wenn eine Entscheidung keine Sicherheit bietet, verschwindet das Risiko nicht einfach. Es landet auf dem Schreibtisch von jemandem.
Genauer gesagt: drei Schreibtische.
- Der Chief Risk Officer muss wissen, welche Risiken sich verändert haben, bevor der Vorstand danach fragt.
- Der Chief Compliance Officer muss den Zusammenhang zwischen Vorschriften, Kontrollpflichten und Nachweisen nachverfolgen, noch bevor ein Prüfer dies tut.
- Der Chief Information Security Officer benötigt einen Überblick darüber, welche KI-Systeme gerade laufen, auf welche Daten die einzelnen Agenten zugreifen können und welche Nachweise vorliegen, wenn ein Agent aktiv wird – genau diesen Überblick empfehlen die CISA und die NSA nun für jede Organisation, die agentenbasierte KI einsetzt.
Im Zeitalter der KI verschmelzen Risiko, Compliance und Sicherheit zu einem einzigen Fachgebiet. Dieses Fachgebiet benötigt eine KI, die die Daten, Zusammenhänge und Kontrollmechanismen hinter allen drei Bereichen versteht und deren Handlungen verteidigt werden können.
Erster Akt: Die Arbeit wurde bereits immer schwieriger
Alle sechs Minuten tritt irgendwo auf der Welt eine neue gesetzliche Änderung in Kraft.
Der Druck nahm bereits zu, bevor die Berater ins Spiel kamen, und zwar an allen Fronten gleichzeitig. Von Risikomanagern wird erwartet, dass sie im Zuge des geschäftlichen Wandels vorausschauend handeln. Audit-Teams müssen einen größeren Teil des Unternehmens abdecken, ohne eine ganze Armee von Prüfern einzustellen. Externe Teams verwalten immer umfangreichere Ökosysteme aus Lieferanten, Technologieanbietern und Partnern. Compliance-Teams versuchen, mit den sich in verschiedenen Rechtsräumen, Branchen und Märkten ändernden Vorschriften Schritt zu halten.
Die traditionelle Antwort lautete bisher: mehr Mitarbeiter, mehr Arbeitsabläufe, mehr Anwendungen und mehr Daten. Die Skalierbarkeit dieses Modells ist jedoch begrenzt, und genau an dieser Grenze eröffnet die KI neue Möglichkeiten.
Stellen Sie sich einen Risikomanager vor, der seinen Tag mit einem KI-Kollegen beginnt, der bereits alle Veränderungen im Risikoumfeld überprüft und die Risiken identifiziert hat, die besondere Aufmerksamkeit erfordern. Ein Wirtschaftsprüfer fragt nach den für einen Auftrag relevanten Kontrollmaßnahmen, Belegen, früheren Feststellungen und Arbeitspapieren und kann direkt mit den bereits zusammengestellten Hintergrundinformationen beginnen, anstatt Tage damit zu verbringen, diese zu suchen. Ein Risikomanager für Drittanbieter lässt Tausende von Lieferanten kontinuierlich auf Änderungen, Unstimmigkeiten und potenzielle Risiken überprüfen, wobei die Probleme mit der höchsten Priorität zur Überprüfung durch einen Menschen weitergeleitet werden.
Dafür ist kein neues System erforderlich. Es ist lediglich ein System erforderlich, das ordnungsgemäß verwaltet wird.
Zweiter Akt: Zuverlässige Agenten sind ein Harness-Problem
Ein Model ist kein Mitarbeiter. Zwischen einem fähigen Model und zuverlässiger Arbeit liegt eine Ebene, die die meisten Unternehmen noch nicht aufgebaut haben, und genau diese Ebene entscheidet darüber, ob man einem Model eine Woche Arbeit anvertrauen kann. Nennen wir sie das „Geschirr“.
Der „Harness“ ist das, was den Arbeitsablauf zusammenhält. Er überträgt den Status über eine Aufgabe hinweg, die Stunden oder Tage dauert, sodass ein Operator, der 50.000 Datensätze von Drittanbietern durcharbeitet, den Faden nicht auf halbem Weg verliert. Er beschränkt jede Aktion auf einen definierten Umfang, sodass ein Operator nur das liest, was er lesen darf, und nur das ändert, was er ändern darf. Es meldet den Fortschritt jedes Operators, an den es Aufgaben delegiert, sodass ein Vorgesetzter sehen kann, was bereits ausgeführt wurde, welche Daten bearbeitet wurden und was noch offen ist. Und all dies geschieht über einen einzigen Orchestrierungspfad, anstatt über eine separate Integration für jeden Agenten.
Ein universeller Datenkatalog kann diese Aufgabe in GRC nicht erfüllen, da er die Bedeutung der einzelnen Datensätze nicht kennt. Er kann eine Kontrollmaßnahme nicht von einer Verpflichtung, eine Feststellung nicht von einem Abhilfemaßnahmenplan und einen Dritten nicht von demselben Dritten unterscheiden, der auf drei verschiedene Arten erfasst wurde. Er hat keinen Überblick darüber, wer für ein Risiko verantwortlich ist, welche Genehmigung eine Änderung erfordert oder welche Nachweise ein Prüfer anfordern wird. Der Geltungsbereich ist in GRC keine Berechtigungszeichenfolge. Er ist eine Rolle innerhalb einer Kontrollumgebung.
Aus diesem Grund muss das Harness domänenspezifisch sein. Archer hat eines für GRC entwickelt, das auf drei miteinander verbundenen Systemen basiert.
- System of Record – Archer® GRC.Die bewährte Unternehmensumgebung, die Risiken, Kontrollmaßnahmen, Vorschriften, Audits, Dritte, Belege, Arbeitsabläufe und den gesamten übrigen GRC-Kontext miteinander verknüpft, den ein Unternehmen über Jahre hinweg aufgebaut hat.
- Intelligenzsystem – Archer Evolv™ Foundation.Gemeinsame KI-Fähigkeiten, die den Kontext und die Zusammenhänge innerhalb dieser Umgebung erfassen.
- Ergebnismodell – Archer Evolv™ Workplace.Ein Marktplatz für speziell entwickelte KI-Operatoren, die als digitale Vollzeitmitarbeiter fungieren.
Was die Archer Evolv Foundation tatsächlich tut
Eine digitale Belegschaft benötigt mehr als nur den Zugriff auf ein großes Sprachmodell. Sie benötigt Kontext, und Foundation stellt diesen auf drei konkrete Arten bereit.
- Fragen Sie den Datensatz.Jeder, der über die entsprechende Berechtigung verfügt, kann jedem Datensatz, jeder Anwendung oder jeder Verknüpfung eine direkte Frage in einfacher Sprache stellen. Kein Berichtsgenerator, kein Export, kein Spezialist als Vermittler. Die Antwort erfolgt innerhalb von Sekunden. Jede Abfrage berücksichtigt die bereits in Archer konfigurierten Rollen, sodass eine Person nur das sieht, wofür sie eine Berechtigung besitzt, und eine einzige Frage kann gleichzeitig Bereiche wie Anbieterrisiko, Audit, Richtlinien und eine benutzerdefinierte Anwendung abdecken, anstatt nur einen Ausschnitt aus einem einzelnen Silo zurückzugeben.
- Antworten mit Quellenangaben.Foundation gleicht jede Antwort mit einem sorgfältig zusammengestellten Index aus den eigenen Datensätzen und Inhalten der Organisation ab und gibt anschließend die entsprechende Quellenangabe zurück. Ein Prüfer sieht die Quelle und keine Vermutung und kann den zugrunde liegenden Datensatz mit einem Klick öffnen. Foundation erstellt außerdem in Archer leicht verständliche Zusammenfassungen komplexer Datensätze und Anträge, sodass niemand Text in ein anderes Tool kopieren muss, um ihn zu lesen.
- Darunter liegen vertrauenswürdige Datensätze.Unterhalb beider Ebenen läuft kontinuierlich eine Ebene zur Datenvorbereitung. Sie bewertet die Datensätze anhand definierter Qualitätsregeln, bewertet Vollständigkeit, Konsistenz, Standardisierung und Aktualität und zeigt genau auf, wo die Datensätze Mängel aufweisen. Die Mitarbeiter führen dann die Zusammenführung doppelter Einträge durch, kennzeichnen unklare Freitexte, die einer Überprüfung nicht standhalten würden, und gleichen Werte ab, die sich zwischen den Anwendungen voneinander entfernt haben. Jede Korrektur hinterlässt eine Spur, die überprüft und rückgängig gemacht werden kann.
Gerade bei diesem letzten Punkt scheitern die meisten GRC-KI-Bemühungen als Erstes, weshalb er einen eigenen Abschnitt verdient.
Jeder Bediener befolgt dieselben fünf Schritte
Unabhängig davon, in welchem Bereich ein Betreiber tätig ist, wendet er stets dasselbe Bauverfahren an.
- Sammeln.Rufen Sie die relevanten Datensätze und den Kontext aus Archer ab.
- Analysieren.Setzen Sie diese im Hinblick auf Standards, Verpflichtungen und bisherige Arbeiten in Beziehung.
- Erstellen.Eine Erkenntnis, eine Darstellung, einen Entwurf oder einen Plan vorschlagen.
- Genehmigen.Eine bestimmte Person prüft, bearbeitet oder lehnt den Antrag ab.
- Aktualisierung.Antworten Sie Archer mit vollständiger Rückverfolgbarkeit.
Schritt 4 ist nicht konfigurierbar. Ohne die Genehmigung einer namentlich benannten Person werden keine Daten an Archer zurückgeschrieben, und es gibt keine Einstellung, mit der sich diese Sperre deaktivieren lässt.
Auf diesem Muster aufbauend gibt es einen adaptiven Kreislauf, der sich in jedem Bereich wiederholt:Zuhören– auf wesentliche Veränderungen in den Signalenachten, die bereits durch einen Prozess laufen;Entscheiden– durch Klassifizierung und Einstufung anhand von Standards und Risikobereitschaft;Handeln– durch die Erstellung von Ergebnissen und die Auslösung einer geregelten Ausführung innerhalb von Archer;Sicherstellen– durch die Bestätigung des Ergebnisses und die Erstellung von auditfähigen Nachweisen mit vollständiger Rückverfolgbarkeit; undLernen– durch die Rückmeldung der Ergebnisse, damit der nächste Zyklus noch präziser wird. Überall gibt es „Listen“-Operatoren, „Decide“-Operatoren, „Act“-Operatoren, „Assure“-Operatoren und „Learn“-Operatoren.
Seit 2017 im Bau, nicht erst im letzten Jahr angehängt
Mehr als 22 Millionen regulatorische Dokumente. Mehr als 100 Rechts- und Regulierungsexperten, die diese erstellen und deren Versionshistorie verfolgen. 250 Millionen GRC-Datensätze. 492 speziell entwickelte Modelle, die von mehr als 100 Fachexperten geprüft wurden. Über 8.000 regulatorische Quellen, die kontinuierlich überwacht werden.
Diese Zahlen geben Antwort auf eine berechtigte Frage: Warum sollte ein GRC-Unternehmen im Bereich KI gut sein?
Archer ist seit 25 Jahren das Standardsystem für die am stärksten regulierten Unternehmen weltweit. Die KI ist zwar jünger, aber nicht viel jünger, und sie wurde nicht erst im letzten Jahr eingeführt. Die Modelle, der Korpus und die Expertenprüfung, die mit Compliance.ai einhergingen, befinden sich seit 2017 in der Entwicklung, wurden unter Einbeziehung von Experten bei jedem Ergebnis trainiert und laufen nun systemweit in Archer.
Bill Diaz, Chief Executive Officer von Archer, formulierte es so: „Die Modelle, Daten und Experten, die mit Compliance.ai einhergingen, kommen nun unternehmensweit bei Archer zum Einsatz. GRC-Teams brauchen kein weiteres KI-Tool, das nicht in ihre Arbeitsabläufe integriert ist. Sie brauchen eine KI, die ihr Geschäft versteht, von Anfang an verantwortungsbewusst entwickelt wurde und gegenüber ihrem Vorstand verteidigt werden kann.“
Der Einfluss der Historie lässt sich am deutlichsten anhand eines eng gefassten Tests erkennen. Ein Operator kann nur eine Verpflichtung durchsetzen, die jemand korrekt aus einer Vorschrift identifiziert und einer Kontrollmaßnahme zugeordnet hat. Daher hat Archer untersucht, wie zuverlässig Modelle das Inkrafttreten eines Gesetzes bestimmen. In veröffentlichten Tests zur Extraktion von Datumangaben aus Vorschriften und zur Rückverfolgbarkeit von Anforderungen lagen reine LLMs mit speziell formulierten Eingabeaufforderungen in 56 % bis 88 % der Fälle falsch. Archer Evolv löste 100 % desselben Datensatzes – nicht, weil das Modell niemals zögert, sondern weil Ergebnisse mit geringer Konfidenz an einen menschlichen Experten weitergeleitet werden, anstatt ohne Hinweis ausgegeben zu werden.
Das ist der gesamte Unterschied in einem Ergebnis. Was die Produktivität angeht, reicht ein Agent aus. Was die Kontrolle angeht, ist nur ein Operator vertretbar.
Dritter Akt: Die Arbeitskräfte, die möglich werden
Sobald das Kabelbaum-System vorhanden ist, ähnelt die Personalbeschaffung eher einer Einarbeitung als einer Installation.
Ein Team wählt den für die Aufgabe geeigneten Operator aus, legt fest, was dieser lesen, vorschlagen und ändern darf, und benennt die für dessen Ergebnisse verantwortliche Person. Jeder Operator ist über SAML oder OIDC mit SCIM 2.0-Provisionierung identitätsgebunden, auf definierte Datensätze und Aktionen beschränkt und auditfähig: Jede Aktion erzeugt einen strukturierten, unveränderlichen Datensatz. Die Ergebnisse enthalten eine kalibrierte Konfidenzbewertung und eine Begründung, nicht nur eine Antwort. Und da die Operatoren auf einer Multi-Provider-Plattform laufen, ist nichts davon an einen einzelnen LLM-Anbieter gebunden.
Ab diesem Zeitpunkt agiert der Operator im Arbeitsablauf so, wie es ein neuer Analyst tun würde. Er übernimmt einen Auftrag. Er bearbeitet das Arbeitsvolumen. Er leitet alles, was eine Beurteilung erfordert, an die Person weiter, die die Entscheidung trifft. Und alles, was er getan hat, bleibt im Nachhinein nachvollziehbar.
Die Aufsicht ist weniger intensiv, als man erwarten würde, da sie auf Ausnahmen basiert. Ein Vorgesetzter überprüft nicht jede einzelne Maßnahme, die ein Operator ergreift. Er prüft die vom Operator gemeldeten Ausnahmen, genehmigt die vorgeschlagenen Änderungen und kann die Aufzeichnungen aller vom Operator ausgelesenen Daten einsehen. Das entspricht genau der Arbeitsweise, die ein Manager bereits mit einem kompetenten Analysten pflegt, und genau deshalb funktioniert dieses Modell auch in großem Maßstab.
Was heute funktioniert
Dutzende von Anbietern sind derzeit in den Bereichen „Foundation“, „Audit“, „Risiken durch Dritte“, „IT-Risiken“ und „Operative Risiken“ im Einsatz. Einige wenige veranschaulichen dieses Muster besonders deutlich.
- Die Deduplizierung durch Drittanbietergleicht Einträge desselben Anbieters ab, die auf drei verschiedene Arten in den Bereichen Beschaffung, Bewertungen und älteren Anwendungen erfasst wurden, und füllt anschließend die firmografischen Lücken.
- Die Hygieneprüfungvergleicht Freitextfelder mit Qualitätsregeln, nennt das Feld und die Regel, gegen die es verstoßen hat, und zeigt dem Prüfer, wie eine regelkonforme Formulierung aussieht. Bei täglicher Ausführung für ein gesamtes Portfolio spart sie jedem Prüfer etwa 15 Stunden pro Monat ein und erkennt Formulierungen, die einer Person beim Überfliegen entgehen würden.
- Bei der Verlängerung eines Prüfungsauftragswird ein früherer Auftrag kopiert, und die Kontrollmaßnahmen, Nachweise, früheren Feststellungen und Arbeitspapiere werden zusammengestellt, bevor der Wirtschaftsprüfer den Auftrag eröffnet.
- Die Verpflichtungserkennung und -klassifizierungliest den Regelungstext und wandelt ihn in strukturierte, klassifizierte Verpflichtungen um – mit einer Erkennungsgenauigkeit von 95 % nach Überprüfung durch Experten und ohne manuelle Kennzeichnung.
- Guardrail-Konformitätsprüfungenüberprüfen KI-Guardrails anhand der unternehmensinternen Kontrollmechanismen und der gesetzlich festgelegten Vorschriften.
Jede Woche kommen neue hinzu; bis Ende 2026 werden mehr als 200 und bis Ende 2027 mehr als 500 erwartet, verteilt auf neun GRC-Bereiche.
Die Anzahl ist weniger wichtig als das, was bei diesem Wachstum konstant bleibt. Jeder neue Operator übernimmt die Governance seiner Vorgänger: dieselben Berechtigungen, dieselbe Herkunft, denselben Nachweispfad. Nur eine Belegschaft, die skaliert werden kann, ohne dass für jede Neueinstellung ein neues Governance-Modell erforderlich ist, ist es wert, skaliert zu werden.
Auch die Domänen durchlaufen dieselben vier Stufen in derselben Reihenfolge, da jede von dem Vertrauen und den Daten abhängt, die die vorhergehende Stufe aufbaut.Die Kernautomatisierungübernimmt die manuellen Aufgaben. Intelligenzstandardisiert die Ergebnisse in großem Umfang, sodass Abweichungen zwischen den Prüfern wegfallen.Die Risikoanalysewandelt sich von reaktiv zu prädiktiv und deckt Anomalien auf, bevor sie zu Feststellungen werden.Die GRC-Koordinationsorgt für die domänenübergreifende Abstimmung, sodass ein einziger Kontrollversagen sofort Auswirkungen auf die Risikolage, die Audit-Situation und die Resilienz hat.
Warum die Aufnahmequalität heute wichtiger ist denn je
Es gibt jedoch einen Haken. Eine digitale Belegschaft kann nur so nützlich sein wie die Informationen, mit denen sie arbeitet, und ein GRC-Datensatz kann zwar einen Verantwortlichen haben, alle erforderlichen Workflows durchlaufen und den richtigen Status anzeigen, dabei aber nur sehr wenige nützliche Informationen enthalten.
Eine Risikobeschreibung könnte lauten: „Verschiedene mit dem Prozess verbundene operative Risiken.“ Ein Abhilfemaßnahmenplan könnte lauten: „Wird behoben.“ Ein Lieferant könnte in der Beschaffung als „Meridian Logistics“, in einer anderen Anwendung als „Meridian Logistics Corp.“ und in einer älteren Bewertung als „Meridian Logistics Incorporated“ aufgeführt sein.
Technisch gesehen fehlt nichts. Der Arbeitsablauf ist vollständig. Bittet man jedoch eine KI oder einen Menschen, anhand dieser Datensätze eine Entscheidung zu treffen, wird die Schwachstelle offensichtlich. Eine Kontrollmaßnahme mit der Angabe „Kontrollen sind vorhanden“ lässt eine Arbeitsablauf-Prüfstelle passieren, führt dann aber zu einem Fehlschlag bei der Prüfung. Dieses Problem ist nicht neu. Durch KI erhält es jedoch größere Tragweite.
In der Vergangenheit war die Aufdeckung dieser Probleme kostspielig, da niemand möchte, dass ein Analyst Tausende von Kontrollbeschreibungen, Risikobeschreibungen, Prüfungsfeststellungen, Abhilfemaßnahmenplänen und Unterlagen von Drittanbietern durchgeht, um nach ungenauen Formulierungen, Unstimmigkeiten oder Duplikaten zu suchen. Daher bereinigen Unternehmen ihre Daten erst dann, wenn etwas Dringlichkeit schafft: eine Prüfung, eine behördliche Anforderung, eine Fusion oder eine Migration. Danach kehrt der normale Arbeitsalltag zurück, und die Datenqualität verschlechtert sich wieder.
KI verändert diese wirtschaftlichen Rahmenbedingungen, da Software kontinuierlich weitaus größere Datenmengen auswerten kann, als es jedes Analystenteam jemals könnte. Ein Operator identifiziert ungewöhnlich schwachen Freitext. Ein anderer deckt wahrscheinliche Duplikate auf. Die Nutzungsanalyse zeigt den Administratoren, ob ein Feld noch einen Zweck erfüllt. Ganze Anwendungen können auf nachlassende Nutzung oder Überschneidungen mit Kernfunktionen überprüft werden.
Anstatt von den Mitarbeitern zu verlangen, alles zu prüfen, ermittelt die KI, wo menschliches Urteilsvermögen am wertvollsten ist. Die Datenqualität wird so von einem periodischen Bereinigungsprojekt zu einer operativen Fähigkeit.
Ein verwalteter Dienst, auf den der Rest des Unternehmens zugreifen kann
Die Kluft zwischen Potenzial und Nachweis beschränkt sich nicht auf die Tools eines einzelnen Teams und auch nicht auf die Grenzen von Archer.
Das Unternehmen betreibt seine Agenten nicht an einem einzigen Ort. Die Beschaffungsabteilung entwickelt Agenten zur Bewertung von Lieferanten. Die Sicherheitsabteilung entwickelt Agenten zur Einstufung von Vorfällen. Die Rechtsabteilung entwickelt Agenten zur Prüfung von Verträgen. Die IT-Abteilung richtet Agenten ein, um Zugriffe und Änderungen zu verwalten. Jeder dieser Agenten benötigt letztendlich dasselbe: einen verlässlichen Risikokontext, die geltenden Kontrollmaßnahmen und die damit verbundenen Verpflichtungen.
Foundation wurde entwickelt, um dieser Anforderung gerecht zu werden. Es fungiert nicht nur als Funktion innerhalb der Archer-eigenen Anwendungen, sondern als regulierter Dienst, auf den andere Unternehmensagenten zurückgreifen können. Es unterstützt das Model Context Protocol und ist über Standard-APIs zugänglich, sodass ein Agent an anderer Stelle im Unternehmen eine regulierte Entscheidung anfordern und diese zusammen mit den entsprechenden Belegen erhalten kann – mit denselben Berechtigungen, derselben Herkunftsverfolgung und demselben Prüfpfad, die auch für die Arbeit innerhalb von Archer gelten.
Das ist der Unterschied zwischen einer Plattform, die von Anfang an für diesen Zweck entwickelt wurde, und einer, bei der diese Funktion nachträglich hinzugefügt wurde. Eine kontrollierte Agenten-Belegschaft ist keine, die ausschließlich innerhalb einer einzigen Anwendung arbeitet. Es ist eine, der andere Agenten vertrauen können, da jede Antwort immer auf ihre Quelle zurückverfolgt werden kann und innerhalb derselben Grenzen bleibt, was sie lesen, vorschlagen und ändern darf.
Was es tatsächlich braucht, um die nächste Ära zu gewinnen
Die Unternehmen, die in der nächsten Ära von GRC die Nase vorn haben werden, sind nicht diejenigen, die am schnellsten KI-Funktionen integriert haben. Es werden diejenigen sein, die vier schwierigere Aufgaben gemeistert haben.
- Man hat die Art und Weise, wie die Arbeit erledigt wird, neu überdacht, anstatt KI einfach auf den bereits bestehenden Arbeitsablauf aufzuschichten.
- Betrachtete die Qualität der Datensätze als operative Kompetenz und nicht als Bereinigungsprojekt.
- Er bestand darauf, dass jede KI-Aktion ihren Anwendungsbereich, ihre Herkunft und ihre Belege enthält.
- Sie übertrugen ihren Mitarbeitern die Entscheidungen, die Urteilsvermögen erfordern, und überließen die Routineaufgaben einer digitalen Belegschaft.
Um diese vier Dinge umzusetzen, bedarf es einer Grundlage: eines Datensystems, das verlässliche Kontextinformationen liefert, einer Analyseebene, die diese Informationen verstehen und systemübergreifend verarbeiten kann, Fachkräfte, die diese Erkenntnisse in Maßnahmen umsetzen, sowie einer Governance, die sicherstellt, dass die Menschen die Kontrolle behalten.
Archer Evolv Foundation und Archer Evolv Workplace sind ab heute als SaaS-Lösung und als On-Premise-Lösung verfügbar. Alles, was ein Kunde in Archer aufgebaut hat, bleibt genau dort, wo es ist – sicher verbunden, ohne Migration, wobei Berechtigungen und Prüfpfade erhalten bleiben. Weitere Ankündigungen folgen auf dem Archer Summit 2026, der vom 14. bis 17. September in Orlando, Florida, stattfindet.
Die Zukunft von GRC wird nicht demjenigen gehören, der am schnellsten KI einführt. Sie wird demjenigen gehören, der jederzeit Rechenschaft darüber ablegen kann, was seine KI getan hat, ohne nachsehen zu müssen.