Basados en modelos propios entrenados desde 2017, los operadores de IA Archer Evolv™ son empleados digitales a tiempo completo diseñados específicamente para trabajar junto a los equipos de riesgo, cumplimiento normativo y seguridad, bajo su supervisión, dentro del entorno GRC y del sistema de registro en el que esos equipos ya confían.
El 80 % de las empresas de la lista Fortune 500 utilizan agentes de IA activos. Solo el 14 % cuenta con la autorización de seguridad completa para ellos. Gartner prevé que, para 2027, el 40 % de las empresas rebajará el nivel de autorización o retirará de servicio a los agentes de IA autónomos debido a deficiencias en la gobernanza que solo se habrán detectado tras un incidente en producción.
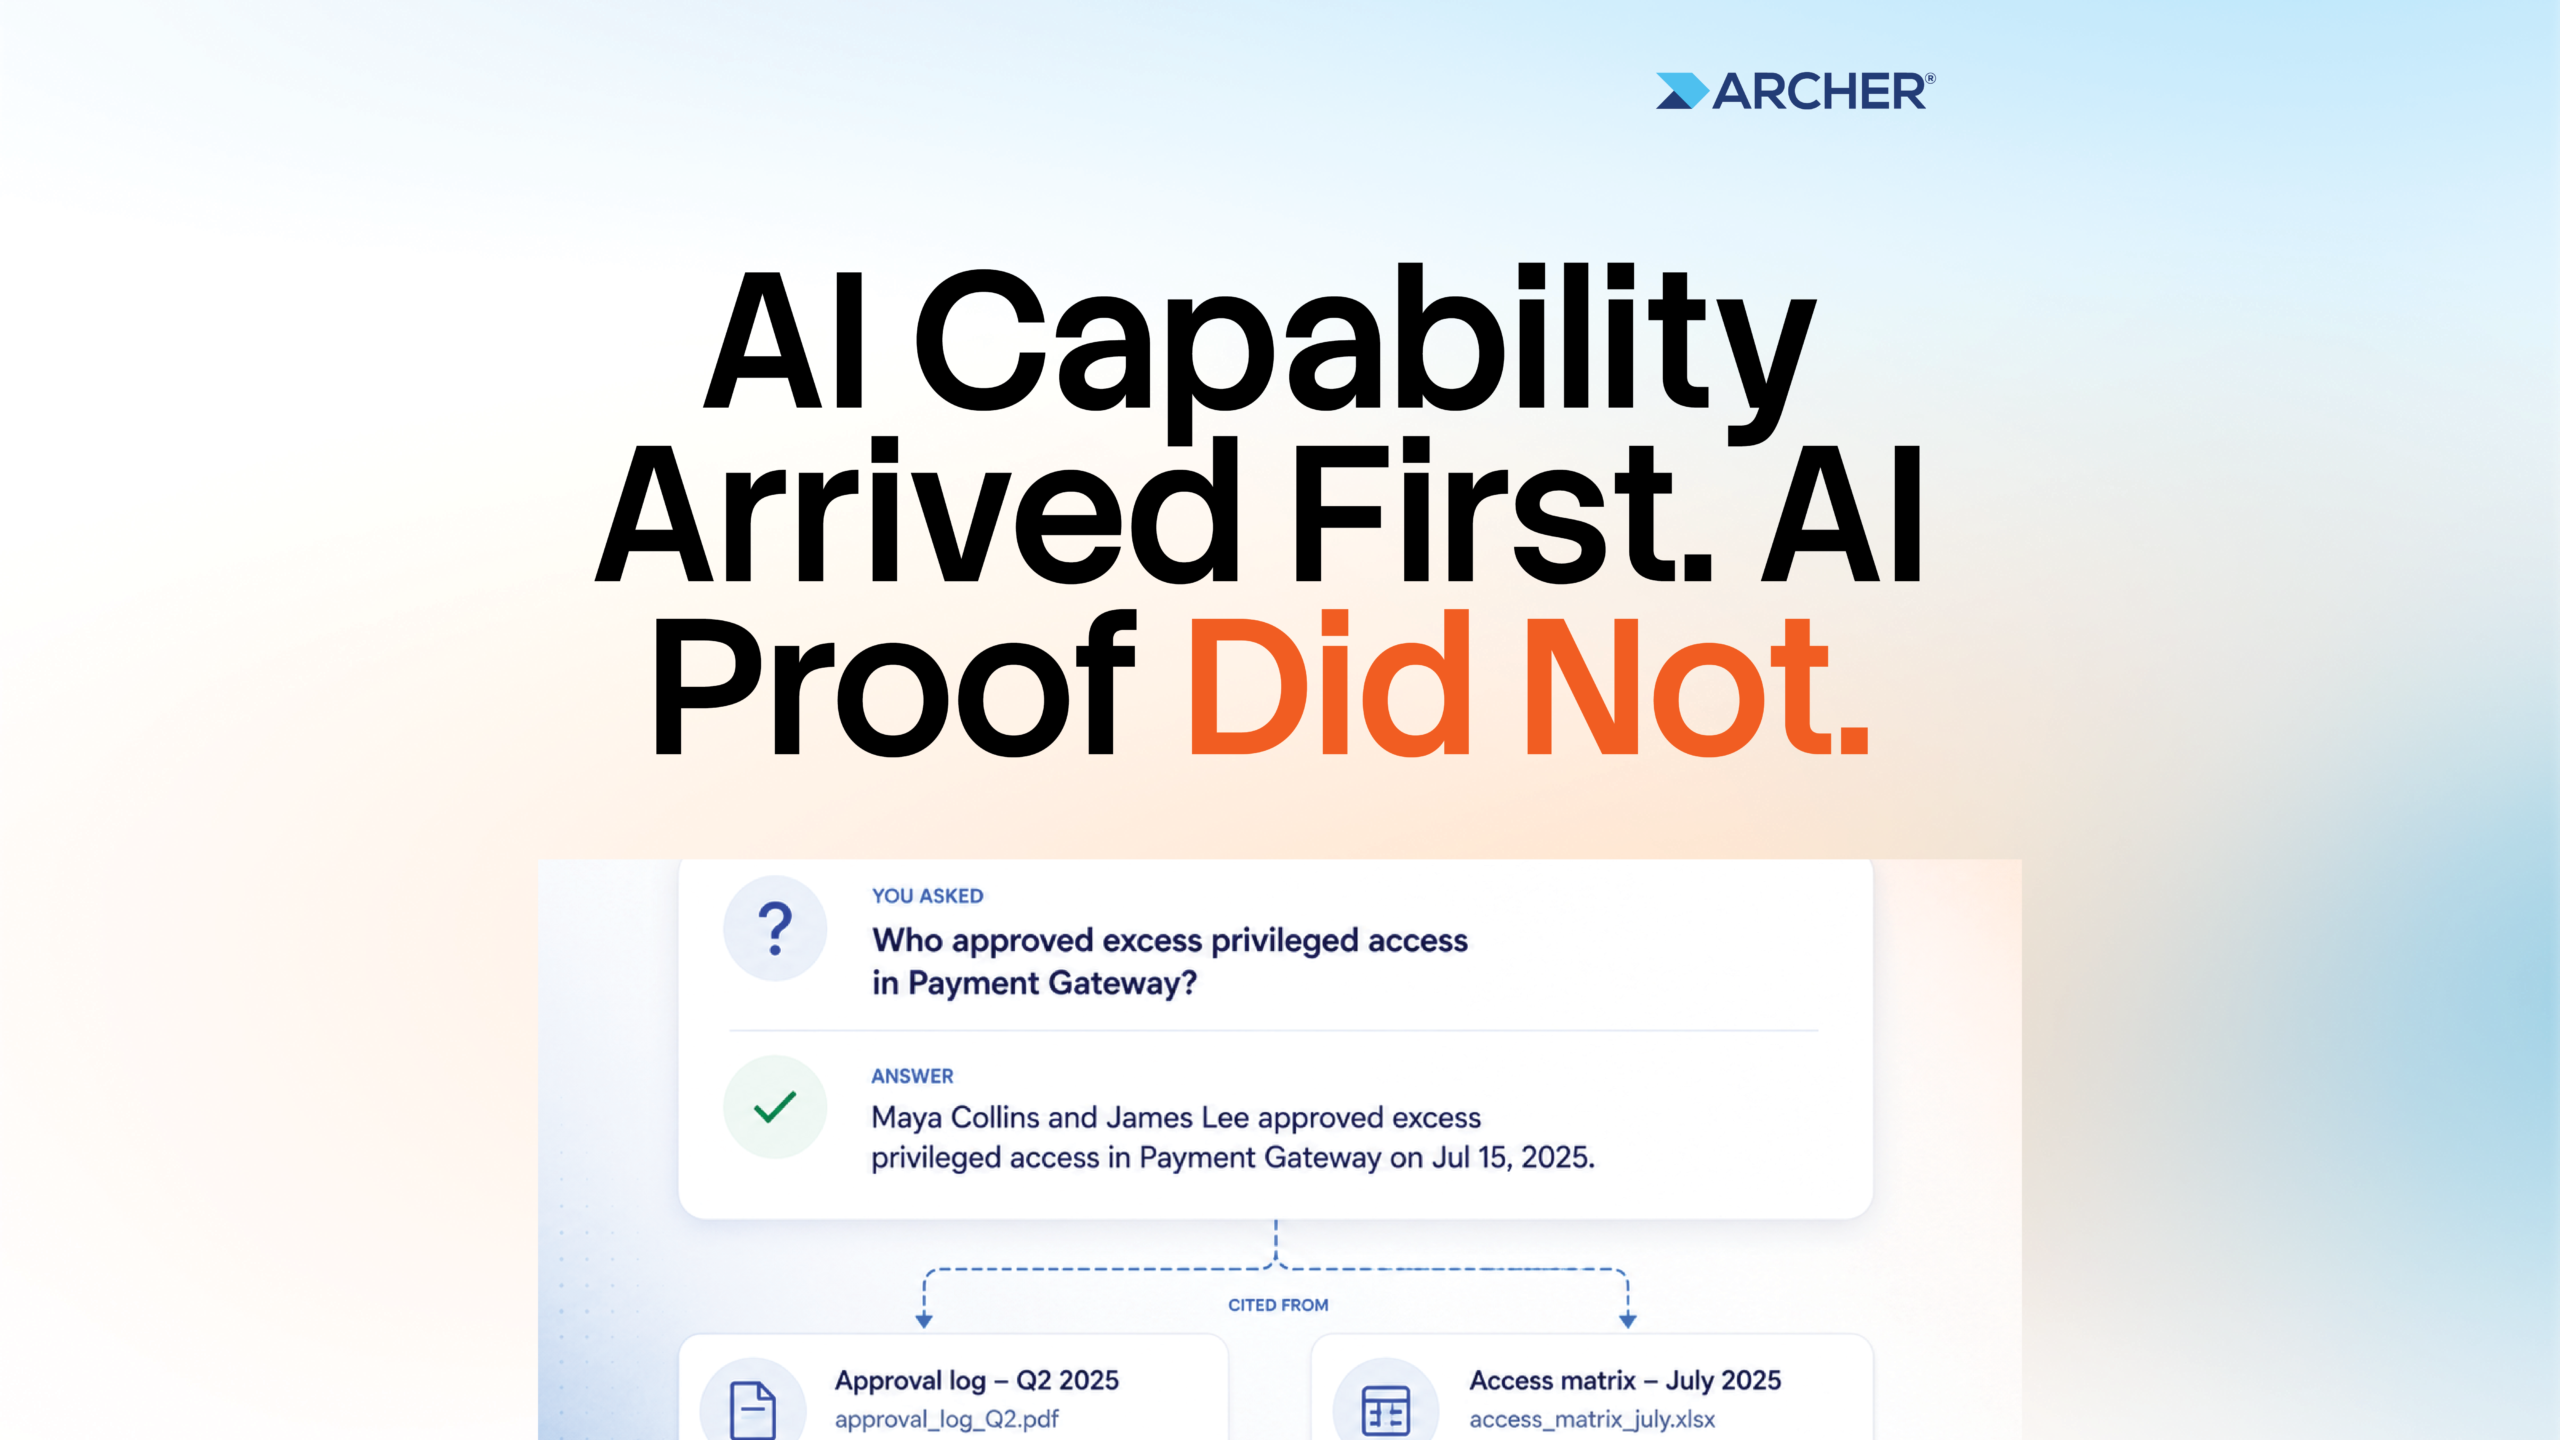
Si se analizan esos tres números en conjunto, queda claro cuál es el problema. La capacidad se puso de manifiesto. La prueba, en cambio, no.
Esa brecha no es una deficiencia en la calidad del modelo. La cuestión a la que se enfrenta un consejo de administración ya no es si la IA actuará en nombre de la empresa, sino si alguien puede demostrar que dicha acción estaba permitida. Cuando una decisión no ofrece garantías, el riesgo no desaparece, sino que recae sobre alguien.
Tres escritorios, concretamente.
- El director de riesgos debe saber qué riesgos han cambiado antes de que el consejo de administración le pregunte al respecto.
- El responsable de cumplimiento normativo debe establecer el vínculo entre la normativa, la obligación y el control, y documentarlo, antes de que lo haga un inspector.
- El responsable de seguridad de la información necesita saber qué programas de IA se están ejecutando, a qué datos puede acceder cada agente y qué pruebas quedan registradas cuando uno de ellos actúa; es decir, la visibilidad que la CISA y la NSA recomiendan ahora a todas las organizaciones que adopten la IA agentiva.
En la era de la inteligencia artificial, el riesgo, el cumplimiento normativo y la seguridad están convergiendo en una sola disciplina. Esa disciplina necesita una inteligencia artificial que comprenda los registros, las relaciones y los controles que subyacen a los tres ámbitos, y que pueda defenderse cuando actúe.
Acto I: el trabajo ya se estaba volviendo más difícil
Cada seis minutos se produce algún cambio normativo en algún lugar del mundo.
La presión iba en aumento antes de que los agentes entraran en escena, y lo hacía en todos los frentes a la vez. Se espera que los responsables de riesgos se anticipen a los cambios a medida que evoluciona el negocio. Los equipos de auditoría deben abarcar una mayor parte de la empresa sin tener que recurrir a un gran número de auditores. Los equipos externos gestionan ecosistemas cada vez más amplios de proveedores, proveedores de tecnología y socios. Los equipos de cumplimiento normativo intentan mantenerse al día con unas normativas que varían según las jurisdicciones, los sectores y los mercados.
La respuesta tradicional ha sido: más personas, más flujos de trabajo, más aplicaciones y más datos. Hay un límite en cuanto a hasta dónde puede ampliarse ese modelo, y es precisamente ahí donde la IA abre nuevas posibilidades.
Imagina a un gestor de riesgos que empieza el día con un compañero de IA que ya ha revisado los cambios en el entorno de riesgos y ha señalado aquellos que merecen atención. Un auditor solicita los controles, las pruebas, los hallazgos anteriores y los documentos de trabajo relevantes para un encargo y comienza con el contexto ya recopilado, en lugar de pasar días buscándolo. Un gestor de riesgos de terceros tiene miles de proveedores sometidos a un examen continuo en busca de cambios, incoherencias y posibles exposiciones, y los problemas de mayor prioridad se remiten para su revisión humana.
Nada de eso requiere un nuevo sistema. Todo ello requiere un sistema bien gestionado.
Acto II: los agentes fiables son un problema de coordinación
Un modelo no es un empleado. Entre un modelo competente y un trabajo fiable hay una capa que la mayoría de las empresas no han creado, y es esa capa la que determina si se puede confiar a un agente una semana de trabajo. Llamémosla «el arnés».
El «harness» es lo que mantiene la coherencia en los trabajos largos. Transmite el estado a lo largo de una tarea que se ejecuta durante horas o días, de modo que un operador que trabaje con cincuenta mil registros de terceros no pierda el hilo a mitad de camino. Limita cada acción a un ámbito definido, de modo que un operador solo lea lo que se le permite leer y solo modifique lo que se le permite modificar. Informa del progreso de cada operador al que delega, de modo que un supervisor pueda ver qué se ha ejecutado, qué se ha modificado y qué queda pendiente. Y hace todo ello a través de una única ruta de orquestación, en lugar de una integración independiente para cada agente.
Un sistema de control de uso general no puede realizar esta tarea en GRC, ya que desconoce el significado de cualquiera de los registros. No puede distinguir un control de una obligación, una constatación de un plan de corrección, ni un tercero de ese mismo tercero introducido de tres formas diferentes. No tiene visibilidad sobre quién es el responsable de un riesgo, qué autorización requiere un cambio o qué pruebas solicitará un inspector. En GRC, el «alcance» no es una cadena de permisos. Es un rol dentro de un entorno de control.
Por eso el arnés debe estar diseñado específicamente para cada ámbito. Archer ha creado uno para GRC, y se basa en tres sistemas interconectados.
- Sistema de registro: Archer® GRC.El entorno empresarial de confianza que conecta los riesgos, los controles, las normativas, las auditorías, los terceros, las pruebas, los flujos de trabajo y el resto del contexto de GRC que una organización ha tardado años en crear.
- Sistema de inteligencia: Archer Evolv™ Foundation.Capacidades de IA compartidas que comprenden el contexto y las relaciones en todo ese entorno.
- Sistema de resultados — Archer Evolv™ Workplace.Un mercado de operadores de IA diseñados específicamente que funcionan como empleados digitales a tiempo completo.
Qué hace realmente la Fundación Archer Evolv
Una plantilla digital necesita algo más que acceso a un modelo de lenguaje de gran tamaño. Necesita contexto, y Foundation se lo proporciona de tres formas concretas.
- Pregunta al registro.Cualquier persona con permiso puede formular una pregunta directa, en lenguaje sencillo, a cualquier registro, aplicación o relación. Sin generadores de informes, sin exportaciones, sin especialistas de por medio. La respuesta llega en cuestión de segundos. Cada consulta respeta los roles ya configurados en Archer, por lo que cada persona solo ve aquello para lo que tiene autorización, y una sola pregunta puede abarcar a la vez el riesgo de los proveedores, la auditoría, las políticas y una aplicación personalizada, en lugar de devolver únicamente la información de un único silo.
- Respuestas con fuentes.Foundation comprueba cada respuesta con un índice seleccionado de los propios registros y contenidos de la organización, y luego muestra la referencia junto con ella. El revisor ve la fuente, no una suposición, y puede abrir el registro correspondiente con un solo clic. Foundation también redacta resúmenes en lenguaje sencillo de registros y solicitudes complejos dentro de Archer, para que nadie tenga que copiar el texto a otra herramienta para leerlo.
- Registros en los que se puede confiar.Una capa de preparación de datos funciona de forma continua en segundo plano para ambos. Evalúa los registros según unas normas de calidad definidas, puntúa su exhaustividad, coherencia, normalización y actualidad, y muestra exactamente en qué aspectos los registros no cumplen los requisitos. A continuación, los operadores fusionan las entradas duplicadas, marcan el texto libre impreciso que no superaría una revisión y concilian los valores que han variado entre las distintas aplicaciones. Cada corrección deja un rastro que una persona puede inspeccionar y deshacer.
Ese último aspecto es donde fracasan en primer lugar la mayoría de las iniciativas de IA en el ámbito de GRC, y merece una sección propia.
Todos los operadores siguen los mismos cinco pasos
Sea cual sea el ámbito en el que trabaje un operador, sigue el mismo patrón de desarrollo.
- Recopila.Extrae los registros y el contexto pertinentes de Archer.
- Analizar.Interpretarlos a la luz de las normas, las obligaciones y los trabajos anteriores.
- Elaborar.Plantear una conclusión, un mapa, un borrador o un plan.
- Aprobar.Una persona concreta lo revisa, lo edita o lo rechaza.
- Actualización.Responde a Archer con toda la información necesaria para la trazabilidad.
El paso 4 no se puede configurar. No se envía ningún dato a Archer sin que lo apruebe una persona designada, y no hay ningún ajuste que permita desactivar este control.
Sobre ese patrón se superpone un ciclo adaptativo que se repite en todos los ámbitos:escucharpara detectar cambios significativos en las señales que ya circulan por un proceso;decidir, clasificando y priorizando en función de los estándares y la tolerancia al riesgo;actuar, elaborando resultados y activando la ejecución regulada dentro de Archer;garantizar, confirmando el resultado y generando pruebas listas para auditoría con un linaje completo; yaprender, incorporando los resultados para que el siguiente ciclo sea más preciso. Hay operadores de «Escuchar», «Decidir», «Actuar», «Garantizar» y «Aprender» por todas partes.
Se construyó a partir de 2017, no se añadió el año pasado.
Más de 22 millones de documentos normativos. Más de 100 expertos en materia jurídica y normativa que los elaboran y controlan sus versiones. 250 millones de registros de GRC. 492 modelos diseñados específicamente para este fin y revisados por más de 100 expertos en la materia. Más de 8.000 fuentes normativas supervisadas de forma continua.
Esas cifras responden a una pregunta lógica: ¿por qué una empresa de GRC sería buena en IA?
Archer lleva 25 años siendo el sistema de referencia para las empresas más reguladas del mundo. La IA es más reciente que eso, pero no mucho más, y no se puso en marcha el año pasado. Los modelos, el corpus y la revisión por parte de expertos que incluye Compliance.ai llevan en desarrollo desde 2017, se han entrenado con la participación de expertos en cada resultado y ahora se ejecutan en todo Archer.
Tal y como señaló Bill Díaz, director ejecutivo de Archer: «Los modelos, los datos y los expertos que traía consigo Compliance.ai ahora se utilizan en toda la empresa Archer. Los equipos de GRC no necesitan otra herramienta de IA que se ajuste al margen de su forma de trabajar. Necesitan una IA que comprenda su negocio, que se haya desarrollado de forma responsable desde el principio y que se pueda defender ante su consejo de administración».
La diferencia que marca la historia se aprecia más fácilmente en una prueba específica. Un operador solo puede hacer cumplir una obligación que alguien haya identificado correctamente a partir de una normativa y haya asignado a un control, por lo que Archer evaluó la fiabilidad con la que los modelos determinan la fecha de entrada en vigor de una norma legislativa. En pruebas publicadas sobre la extracción de fechas normativas y la trazabilidad de los requisitos, los modelos de lenguaje grande (LLM) sin procesar, con indicaciones diseñadas específicamente, se equivocaron entre el 56 % y el 88 % de las veces. Archer Evolv resolvió el 100 % del mismo conjunto de casos, no porque el modelo nunca dude, sino porque los trabajos con baja confianza se derivan a un experto humano en lugar de enviarse sin ninguna señal de alerta.
Esa es toda la diferencia, resumida en un solo resultado. En cuanto a la productividad, basta con un agente. En cuanto al control, solo se puede defender el uso de un operador.
Acto III: la fuerza laboral que se hace realidad
Una vez que el arnés está instalado, la contratación se parece más a una incorporación que a una instalación.
Un equipo selecciona el operador que mejor se adapta al trabajo, define lo que este puede leer, proponer y modificar, y asigna a la persona responsable de su resultado. Cada operador está vinculado a una identidad mediante SAML u OIDC con aprovisionamiento SCIM 2.0, su ámbito de actuación está limitado a registros y acciones definidos, y genera registros de auditoría: cada acción genera un registro estructurado e inmutable. Los resultados incluyen un nivel de confianza calibrado y una justificación, no solo una respuesta. Y, dado que los operadores se ejecutan en una infraestructura basada en un modelo multiproveedor, nada de ello está limitado a un único proveedor de modelos de lenguaje grande (LLM).
A partir de ese momento, el operador interviene en el trabajo igual que lo haría un nuevo analista. Asume una tarea. Se encarga del volumen de trabajo. Deriva lo que requiere un criterio de la persona responsable de la decisión. Y todo lo que ha hecho queda registrado para su consulta posterior.
La supervisión es menos rigurosa de lo que la gente espera, ya que se basa en las excepciones. Un supervisor no revisa cada acción que realiza un operador. Revisa las excepciones que este detecta, aprueba los cambios que propone y puede consultar el historial de todo lo que ha leído. Se trata del mismo mecanismo que ya tiene un responsable con un analista competente, y es la razón por la que el modelo funciona a gran escala.
¿Qué funciona hoy en día?
En estos momentos hay decenas de operadores trabajando en las áreas de Fundamentos, Auditoría, Riesgos de terceros, Riesgos de TI y Riesgos operativos. Algunos de ellos ilustran claramente esta tendencia.
- La deduplicación realizada por tercerosconcilia los datos de un mismo proveedor introducidos de tres formas diferentes en los procesos de adquisición, las evaluaciones y las aplicaciones más antiguas, y a continuación completa la información firmográfica que falta.
- La herramienta de control de higienecomprueba los campos de texto libre según las normas de calidad, indica el campo y la norma que no se ha cumplido, y muestra al revisor cómo debe ser la redacción conforme a las normas. Al ejecutarse a diario en toda una cartera, ahorra aproximadamente 15 horas al mes a cada revisor y detecta los formulaciones que una persona podría pasar por alto al leer por encima.
- La renovación de un encargo de auditoríacrea una copia del encargo anterior y recopila los controles, las pruebas, las conclusiones anteriores y los documentos de trabajo antes de que el auditor lo abra.
- La extracción y clasificación de obligacionesanaliza el texto normativo y lo convierte en obligaciones estructuradas y clasificadas, con una precisión de extracción del 95 % tras la revisión de expertos y sin necesidad de etiquetado manual.
- Guardrailevalúa la conformidad delas barreras de protección de IA con los controles propios de la organización y con la normativa vigente.
Cada semana llegan más, y se prevé que haya más de 200 para finales de 2026 y más de 500 para finales de 2027, repartidos en nueve ámbitos de GRC.
El número importa menos que lo que se mantiene constante a medida que crece. Cada nuevo operador hereda la gobernanza de los anteriores: los mismos permisos, el mismo linaje, el mismo historial de pruebas. Una plantilla que crece sin necesidad de un nuevo modelo de gobernanza para cada nueva contratación es la única que merece la pena ampliar.
Los ámbitos también recorren las mismas cuatro etapas en el mismo orden, ya que cada uno depende de la confianza y los datos que genera el anterior.La automatización centralse encarga de las tareas manuales. La inteligenciaestandariza los resultados a gran escala, de modo que desaparecen las variaciones entre revisores.La visión del riesgopasa de ser reactiva a predictiva, detectando anomalías antes de que se conviertan en hallazgos.La coordinación de GRC(gobernanza, riesgo ycumplimiento) se lleva a cabo entre todos los ámbitos, de modo que un fallo en un control influye simultáneamente en el riesgo, la auditoría y la resiliencia.
Por qué la calidad de la grabación es ahora más importante, y no menos
Pero hay un inconveniente. La utilidad de una plantilla digital depende de la información con la que trabaje, y un registro de GRC puede tener un responsable, pasar todos los flujos de trabajo necesarios y mostrar el estado correcto, aunque contenga muy poca información útil.
La descripción de un riesgo podría indicar «diversos riesgos operativos asociados al proceso». Un plan de corrección podría indicar «se abordará». Un proveedor podría aparecer como «Meridian Logistics» en el ámbito de las compras, como «Meridian Logistics Corp.» en otra aplicación y como «Meridian Logistics Incorporated» en una evaluación anterior.
Técnicamente no falta nada. El flujo de trabajo está completo. Pero si se le pide a la IA, o a una persona, que utilice esos registros para tomar una decisión, la deficiencia resulta evidente. Un control que indica «los controles están implantados» permite superar una etapa del flujo de trabajo y, posteriormente, no supera una auditoría. Este problema no es nuevo. La IA lo hace más grave.
Históricamente, detectar estos problemas resultaba costoso, ya que a nadie le gusta que un analista tenga que leer miles de descripciones de controles, informes de riesgos, conclusiones de auditorías, planes de corrección y registros de terceros en busca de formulaciones imprecisas, incoherencias o duplicados. Por eso, las organizaciones limpian los datos cuando surge una situación de urgencia: una auditoría, una solicitud reglamentaria, una fusión o una migración. Después, se reanuda el trabajo habitual y los datos vuelven a deteriorarse.
La IA cambia esa dinámica económica, ya que el software puede examinar de forma continua un volumen de registros mucho mayor del que podría analizar cualquier equipo de analistas. Un operador identifica textos libres inusualmente débiles. Otro detecta posibles duplicados. El análisis de uso muestra a los administradores si un campo sigue cumpliendo una función. Se pueden examinar aplicaciones completas para detectar un descenso en su uso o solapamientos con las funcionalidades principales.
En lugar de pedir a las personas que lo revisen todo, la IA identifica en qué aspectos el criterio humano resulta más valioso. La calidad de los registros pasa de ser un proyecto de limpieza periódico a convertirse en una capacidad operativa.
Un servicio gestionado al que puede recurrir el resto de la empresa
La brecha entre la capacidad y la demostración no se limita a las herramientas de un solo equipo, ni tampoco se limita a las paredes de Archer.
La empresa no centraliza la gestión de sus agentes en un único lugar. El departamento de compras está creando agentes para evaluar a los proveedores. El departamento de seguridad está creando agentes para clasificar los incidentes. El departamento jurídico está creando agentes para revisar los contratos. El departamento de TI está poniendo en marcha agentes para gestionar los accesos y los cambios. Todos y cada uno de esos agentes necesitan, en última instancia, lo mismo: un contexto de riesgo fiable, los controles aplicables y las obligaciones que estos conllevan.
Foundation se ha diseñado para responder a esa necesidad. En lugar de funcionar únicamente como una función integrada en las propias aplicaciones de Archer, opera como un servicio regulado al que pueden recurrir otros agentes de la empresa. Es compatible con el Protocolo de Contexto de Modelo (Model Context Protocol) y accesible a través de API estándar, por lo que un agente de cualquier otra parte de la empresa puede solicitar una decisión regulada y recibirla junto con su justificación, con los mismos permisos, linaje y registro de auditoría que rigen el trabajo realizado dentro de Archer.
Esa es la diferencia entre una plataforma diseñada para esto desde el principio y otra en la que se ha añadido esta funcionalidad a posteriori. Una plantilla de agentes gestionada no es aquella que solo opera dentro de una única aplicación. Es aquella en la que otros agentes pueden confiar, porque cada respuesta se remonta a su fuente y se mantiene dentro de los mismos límites de lo que puede leer, proponer y modificar.
Lo que realmente hace falta para triunfar en la próxima era
Las organizaciones que triunfen en la próxima era del GRC no serán aquellas que hayan incorporado funciones de IA más rápidamente. Serán aquellas que hayan logrado cuatro retos más difíciles.
- Se replanteó la forma en que se realiza el trabajo, en lugar de limitarse a incorporar la IA al flujo de trabajo ya existente.
- Consideró la calidad de los registros como una capacidad operativa, en lugar de como un proyecto de limpieza de datos.
- Insistió en que cada acción de la IA incluya su ámbito de aplicación, su historial y su justificación.
- Encargó a su personal las decisiones que requerían criterio y delegó el volumen de trabajo a una plantilla digital.
Para llevar a cabo esas cuatro cosas se necesita una base: un sistema de registro que proporcione un contexto fiable, una capa de inteligencia capaz de comprenderlo y trabajar con él, operadores que conviertan esa inteligencia en acción y una gobernanza que permita a las personas mantener el control.
Archer Evolv Foundation y Archer Evolv Workplace ya están disponibles en modelo SaaS y para instalación local. Todo lo que el cliente haya creado en Archer permanece exactamente donde está, conectado de forma segura, sin necesidad de migración, y con los permisos y el registro de auditoría intactos. Se realizarán más anuncios en la Archer Summit 2026, que tendrá lugar del 14 al 17 de septiembre en Orlando, Florida.
El futuro del GRC no pertenecerá a quien incorpore la IA más rápido. Pertenecerá a quien siga siendo capaz de dar cuenta de lo que ha hecho su IA, en todo momento, sin tener que ir a comprobarlo.