Baseados em modelos proprietários treinados desde 2017, os Operadores de IA do Archer Evolv™ são colaboradores digitais a tempo inteiro, criados especificamente para este fim, que trabalham em conjunto com as equipas de risco, conformidade e segurança, sob a supervisão destas, no âmbito da plataforma GRC e do sistema de registo em que essas equipas já confiam.
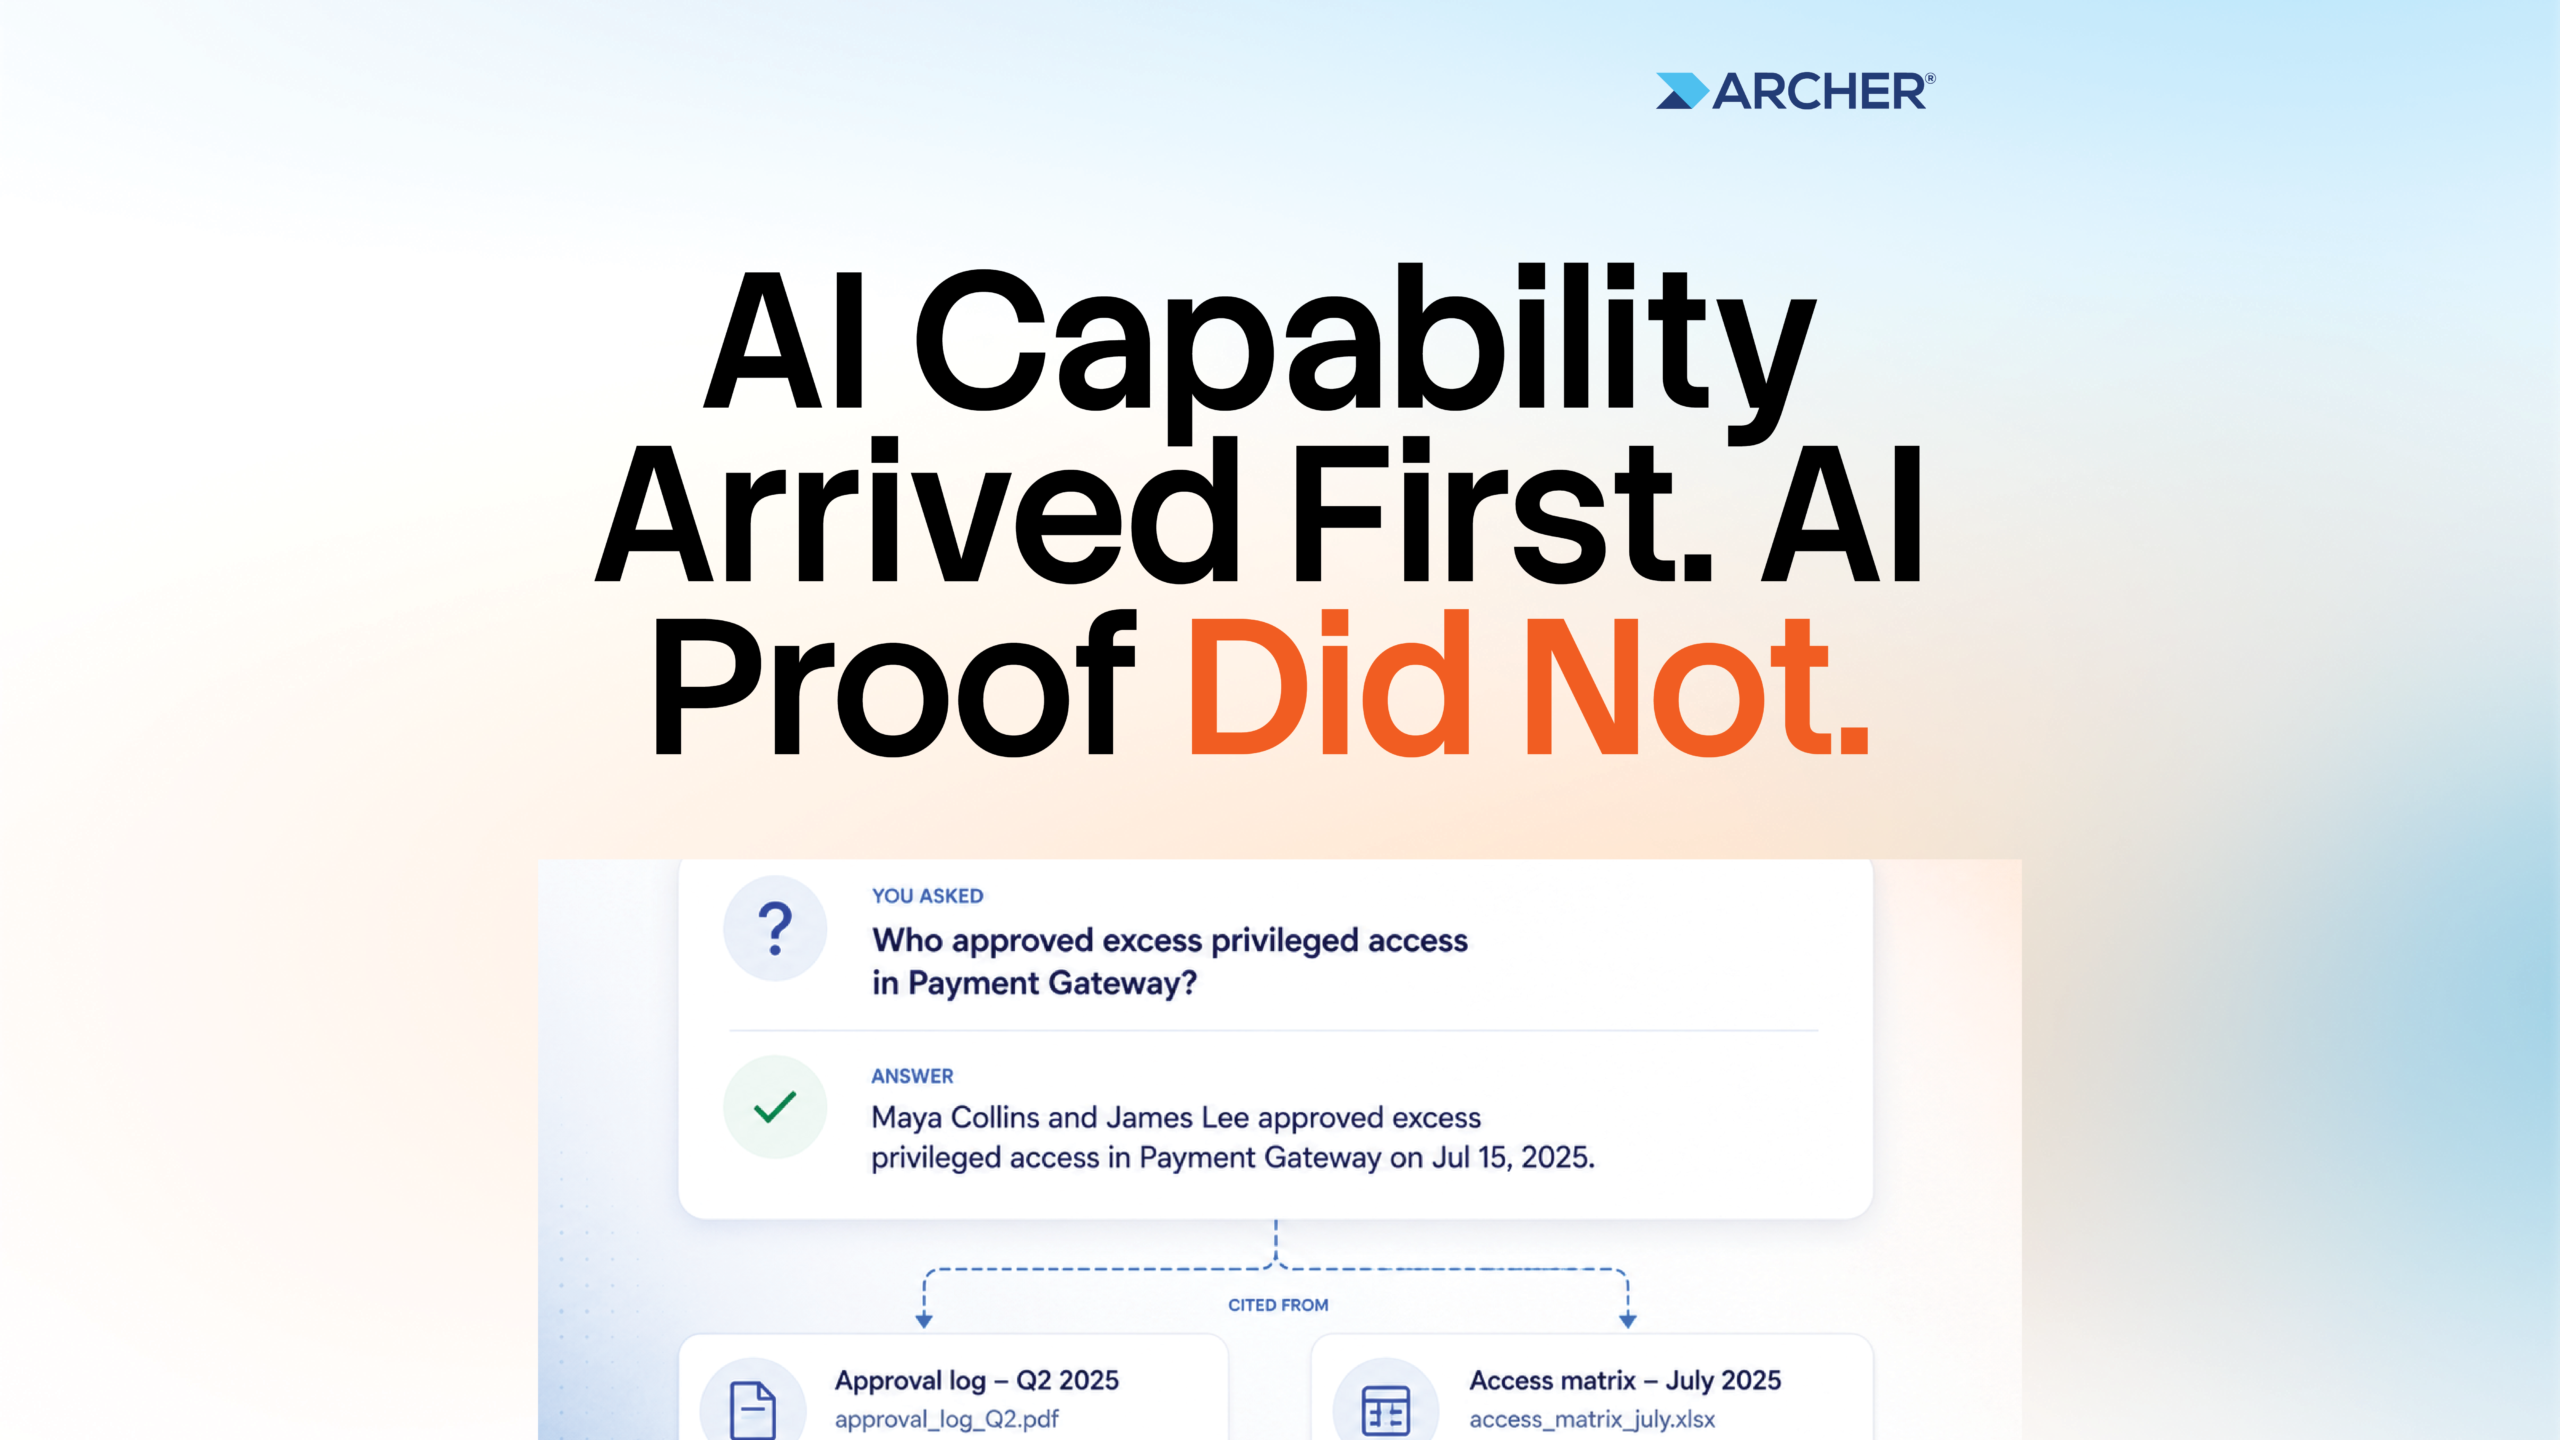
80% das empresas da Fortune 500 utilizam agentes de IA ativos. Apenas 14% dispõem de aprovação de segurança total para os mesmos. A Gartner prevê que, até 2027, 40% das empresas irão reduzir o nível de acesso ou desativar agentes de IA autónomos devido a lacunas de governação descobertas apenas após um incidente em produção.
Se lermos esses três números em conjunto, a natureza do problema torna-se clara. A capacidade estava lá. A prova, não.
Essa lacuna não se refere à qualidade do modelo. A questão que se coloca ao conselho de administração já não é se a IA agirá em nome da empresa. Trata-se de saber se alguém poderá demonstrar que a ação foi autorizada. Quando uma decisão não oferece garantias, o risco não desaparece. Passa simplesmente para a secretária de alguém.
Três secretárias, para ser mais preciso.
- O Diretor de Risco tem de saber quais os riscos que se alteraram antes de o conselho de administração perguntar.
- O Diretor de Conformidade tem de estabelecer a ligação entre a regulamentação, a obrigação e o controlo, e as provas, antes que o inspetor o faça.
- O Diretor de Segurança da Informação precisa de ter visibilidade sobre o que a IA está a executar, a que é que cada agente tem acesso e que provas existem quando um deles age — a visibilidade que a CISA e a NSA recomendam agora a todas as organizações que adotem IA com agentes.
Na era da IA, o risco, a conformidade e a segurança estão a convergir numa única disciplina. Essa disciplina necessita de uma IA que compreenda os registos, as relações e os controlos subjacentes a estes três aspetos e que possa ser defendida quando entra em ação.
Ato I: o trabalho já estava a tornar-se mais difícil
A cada seis minutos, surge uma nova alteração regulamentar algures no mundo.
A pressão estava a aumentar antes mesmo de os agentes entrarem em cena, e estava a aumentar em todas as frentes ao mesmo tempo. Espera-se que os responsáveis pela gestão de riscos antecipem as mudanças à medida que o negócio evolui. As equipas de auditoria precisam de abranger uma parte maior da empresa sem ter de recorrer a exércitos de auditores. As equipas externas estão a gerir ecossistemas cada vez maiores de fornecedores, prestadores de serviços tecnológicos e parceiros. As equipas de conformidade estão a tentar acompanhar o ritmo das regulamentações que mudam consoante as jurisdições, os setores e os mercados.
A resposta tradicional tem sido: mais pessoas, mais fluxos de trabalho, mais aplicações e mais dados. Há um limite à capacidade de expansão desse modelo, e é nesse limite que a IA abre novas possibilidades.
Imagine um gestor de riscos a começar o dia com um colega de IA que já analisou as alterações em todo o ambiente de risco e identificou os riscos que merecem atenção. Um auditor solicita os controlos, as provas, as conclusões anteriores e os documentos de trabalho relevantes para um mandato e começa com o contexto já reunido, em vez de passar dias a procurá-lo. Um gestor de riscos de terceiros tem milhares de fornecedores continuamente analisados quanto a alterações, inconsistências e potencial exposição, sendo que as questões de maior prioridade são encaminhadas para revisão humana.
Nada disso requer um novo sistema. Tudo isso requer um sistema bem gerido.
Ato II: os agentes fiáveis são um problema de coordenação
Um modelo não é um colaborador. Entre um modelo competente e um trabalho fiável existe uma camada que a maioria das empresas ainda não criou, e é essa camada que determina se se pode confiar a um agente uma semana de trabalho. Chamemos-lhe «o sistema de controlo».
O «harness» é o que mantém o trabalho de longa duração coeso. Transmite o estado ao longo de uma tarefa que decorre durante horas ou dias, para que um operador que esteja a trabalhar com cinquenta mil registos de terceiros não perca o fio à meia do caminho. Limita cada ação a um âmbito definido, para que um operador leia apenas o que está autorizado a ler e altere apenas o que está autorizado a alterar. Relata o progresso de cada operador a quem delega tarefas, para que um supervisor possa ver o que foi executado, o que foi alterado e o que ainda está pendente. E faz tudo isso através de um único caminho de orquestração, em vez de uma integração separada para cada agente.
Um sistema de gestão de conformidade de uso geral não consegue desempenhar esta função no âmbito do GRC, porque não compreende o significado de nenhum dos registos. Não consegue distinguir um controlo de uma obrigação, uma constatação de um plano de correção, nem um terceiro de outro terceiro registado de três formas diferentes. Não tem uma visão clara de quem é o responsável por um risco, que aprovação uma alteração requer ou que provas um auditor irá solicitar. No âmbito do GRC, o âmbito não é uma sequência de permissões. É uma função dentro de um ambiente de controlo.
É por isso que o conjunto de ferramentas tem de ser específico para cada domínio. A Archer criou um para o GRC, que se baseia em três sistemas interligados.
- Sistema de registo — Archer® GRC.O ambiente empresarial de confiança que interliga riscos, controlos, regulamentações, auditorias, terceiros, provas, fluxos de trabalho e todo o restante contexto de GRC que uma organização levou anos a construir.
- Sistema de inteligência — Archer Evolv™ Foundation.Capacidades de IA partilhadas que compreendem o contexto e as relações existentes nesse ambiente.
- Sistema de resultados — Archer Evolv™ Workplace.Uma plataforma que reúne operadores de IA concebidos especificamente para o efeito, que funcionam como colaboradores digitais a tempo inteiro.
O que a Fundação Archer Evolv faz, na verdade
Uma força de trabalho digital precisa de mais do que apenas acesso a um modelo de linguagem de grande dimensão. Precisa de contexto, e o Foundation fornece-o de três formas específicas.
- Pergunte ao registo.Qualquer pessoa com autorização pode fazer uma pergunta direta, em linguagem simples, a qualquer registo, aplicação ou relação. Sem criadores de relatórios, sem exportações, sem especialistas a interceder. A resposta chega em segundos. Cada consulta respeita as funções já configuradas no Archer, pelo que cada pessoa vê apenas aquilo para que tem autorização, e uma única pergunta pode abranger simultaneamente o risco de fornecedores, a auditoria, as políticas e uma aplicação personalizada, em vez de apresentar apenas uma parte isolada de um único silo.
- Respostas com fundamentação.A Foundation verifica cada resposta face a um índice selecionado de registos e conteúdos próprios da organização e, em seguida, apresenta a referência correspondente. O revisor vê a fonte, e não um palpite, e acede ao registo subjacente com um único clique. A Foundation também redige resumos em linguagem simples de registos e pedidos complexos no Archer, para que ninguém tenha de copiar texto para outra ferramenta para o ler.
- Registos em que se pode confiar.Uma camada de preparação de dados funciona continuamente por baixode ambas. Esta camada avalia os registos em função de regras de qualidade definidas, atribui pontuações à integridade, consistência, normalização e atualidade, e indica exatamente onde os registos apresentam falhas. Os operadores, por sua vez, unem entradas duplicadas, assinalam texto livre ambíguo que não passaria numa revisão e reconciliam valores que se desviaram entre as aplicações. Cada correção deixa um registo que pode ser inspecionado e desfeito.
É nessa última parte que a maioria dos esforços de IA no âmbito do GRC falha inicialmente, e isso merece uma secção própria.
Todos os operadores seguem os mesmos cinco passos
Seja qual for o domínio em que um Operador trabalha, este segue o mesmo padrão de construção.
- Reúna.Recupere os registos e o contexto relevantes do Archer.
- Analisar.Interpretá-los à luz das normas, obrigações e trabalhos anteriores.
- Gerar.Apresentar uma conclusão, um mapeamento, um esboço ou um plano.
- Aprovar.Uma pessoa designada revê, edita ou rejeita o documento.
- Atualização.Responder ao Archer com total rastreabilidade.
O Passo 4 não é configurável. Nada é enviado de volta para o Archer sem a aprovação de uma pessoa designada, e não existe nenhuma configuração que desative este bloqueio.
Sobreposta a esse padrão está uma sequência adaptativa que se repete em todos os domínios:Ouvir, detetando alterações significativas nos sinais que já circulam num processo;Decidir, classificando e hierarquizando em função de normas e da apetência pelo risco;Agir, elaborando resultados e acionando a execução regulamentada no Archer;Assegurar, confirmando o resultado e produzindo provas prontas para auditoria com uma linhagem completa; eAprender, incorporando os resultados para que o próximo ciclo seja mais preciso. Existem Operadores de Escuta, Operadores de Decisão, Operadores de Ação, Operadores de Garantia e Operadores de Aprendizagem em todo o lado.
Construído desde 2017, não foi acrescentado no ano passado
Mais de 22 milhões de documentos regulamentares. Mais de 100 especialistas jurídicos e regulamentares que os elaboram e controlam as suas versões. 250 milhões de registos de GRC. 492 modelos criados especificamente para o efeito, revistos por mais de 100 especialistas na área. Mais de 8 000 fontes regulamentares monitorizadas continuamente.
Esses números respondem a uma pergunta pertinente: por que razão uma empresa de GRC seria boa em IA?
O Archer tem sido o sistema de referência para as empresas mais regulamentadas do mundo há 25 anos. A IA é mais recente do que isso, mas não muito mais recente, e não surgiu no ano passado. Os modelos, o corpus e a revisão por especialistas que acompanham o Compliance.ai estão em desenvolvimento desde 2017, tendo sido treinados com a participação de especialistas em cada resultado, e estão agora a funcionar em todo o Archer.
Como afirmou Bill Diaz, diretor executivo da Archer: «Os modelos, os dados e os especialistas que vieram com a Compliance.ai estão agora integrados em toda a Archer. As equipas de GRC não precisam de mais uma ferramenta de IA que não se adapte à sua forma de trabalhar. Precisam de uma IA que compreenda o seu negócio, que tenha sido desenvolvida de forma responsável desde o início e que possa ser justificada perante o conselho de administração.»
A diferença que a história faz é mais fácil de perceber num teste específico. Um Operador só pode fazer cumprir uma obrigação que alguém tenha identificado corretamente a partir de um regulamento e associado a um controlo; por isso, a Archer avaliou a fiabilidade com que os modelos determinam a data de entrada em vigor de um ato legislativo. Em testes publicados sobre a extração de datas regulamentares e a rastreabilidade de requisitos, os LLMs básicos com prompts personalizados erraram entre 56% e 88% das vezes. O Archer Evolv resolveu 100% do mesmo conjunto — não porque o modelo nunca hesite, mas porque os trabalhos com baixo nível de confiança são encaminhados para um especialista humano, em vez de serem enviados sem qualquer sinalização.
É essa a diferença fundamental, resumida num único resultado. No que diz respeito à produtividade, basta um agente. No que diz respeito ao controlo, apenas um operador é justificável.
Ato III: a força de trabalho que se torna possível
Assim que o arnês estiver pronto, o processo de contratação assemelha-se mais a uma integração do que a uma instalação.
Uma equipa seleciona o Operador adequado à tarefa, define o que este pode ler, propor e alterar, e designa a pessoa responsável pelos resultados. Cada Operador está vinculado a uma identidade através de SAML ou OIDC com aprovisionamento SCIM 2.0, com o âmbito restrito a registos e ações definidos, e gera registos de auditoria: cada ação cria um registo estruturado e imutável. Os resultados apresentam um nível de confiança calibrado e uma justificação, não apenas uma resposta. E como os Operadores funcionam numa infraestrutura baseada num modelo multiproveedor, nada disso está limitado a um único fornecedor de LLM.
A partir daí, o Operador entra em ação da mesma forma que um novo analista o faria. Aceita uma tarefa. Processa o volume de trabalho. Encaminha o que requer uma avaliação para a pessoa responsável pela decisão. E tudo o que fez permanece visível posteriormente.
A supervisão é mais leve do que as pessoas esperam, porque se baseia nas exceções. Um supervisor não analisa todas as ações que um Operador realiza. Analisa as exceções que este apresenta, aprova as alterações que este propõe e pode consultar o registo de tudo o que este leu. Trata-se do mesmo tipo de relação que um gestor já tem com um analista competente, e é por isso que o modelo funciona em grande escala.
O que está a funcionar hoje
Dezenas de operadores estão atualmente em atividade nas áreas de Fundamentos, Auditoria, Risco de Terceiros, Risco de TI e Risco Operacional. Alguns deles ilustram bem este padrão.
- A deduplicação por terceirosreconcilia os registos do mesmo fornecedor introduzidos de três formas diferentes em processos de aquisição, avaliações e aplicações mais antigas, preenchendo depois as lacunas firmográficas.
- A verificação de higieneverifica os campos de texto livre em relação às regras de qualidade, identifica o campo e a regra que não foi cumprida e mostra ao revisor como deve ser a formulação em conformidade. Executada diariamente em todo o portfólio, poupa cerca de 15 horas por mês a cada revisor e deteta as formulações que uma pessoa poderia deixar passar despercebidas.
- A renovação de um mandato de auditoriacria uma cópia de um mandato anterior e reúne os controlos, as provas, as conclusões anteriores e os documentos de trabalho antes de o auditor o abrir.
- A extração e classificação de obrigaçõesanalisa o texto regulamentar e transforma-o em obrigações estruturadas e classificadas, com uma precisão de extração de 95% após revisão por especialistas e sem marcação manual.
- Os testes de conformidade do Guardrailavaliam os guardrails de IA em relação aos controlos próprios da organização e à regulamentação codificada.
Chegam mais a cada semana, estando previstos mais de 200 até ao final de 2026 e mais de 500 até ao final de 2027, em nove domínios de GRC.
O número importa menos do que aquilo que se mantém constante à medida que cresce. Cada novo Operador herda a governança dos que o precederam: as mesmas permissões, a mesma linhagem, o mesmo rasto de evidências. Uma força de trabalho que cresce sem que seja necessário um novo modelo de governança para cada contratação é a única que vale a pena expandir.
Os domínios também percorrem as mesmas quatro fases na mesma ordem, porque cada uma depende da confiança e dos dados que a anterior constrói.A automação centralassume a tarefa manual. A inteligênciapadroniza os resultados em grande escala, de modo a eliminar as variações entre revisores.A perceção do riscopassa de reativa para preditiva, revelando anomalias antes que se tornem conclusões.A orquestração de GRCcoordena os diferentes domínios, de modo que uma falha de controlo informa simultaneamente a posição em termos de risco, auditoria e resiliência.
Por que é que a qualidade da gravação é agora mais importante, e não menos
Há um senão. Uma força de trabalho digital só pode ser tão útil quanto a informação com que trabalha, e um registo GRC pode ter um responsável, passar por todos os fluxos de trabalho exigidos e apresentar o estado correto, mesmo contendo muito pouca informação útil.
A descrição de um risco pode indicar «vários riscos operacionais associados ao processo». Um plano de correção pode indicar «será abordado». Um fornecedor pode figurar como «Meridian Logistics» na área de aquisições, «Meridian Logistics Corp.» noutra aplicação e «Meridian Logistics Incorporated» numa avaliação mais antiga.
Tecnicamente, não falta nada. O fluxo de trabalho está completo. Mas se pedirmos à IA, ou a uma pessoa, para utilizar esses registos para tomar uma decisão, a fraqueza torna-se óbvia. Um controlo que indique «os controlos estão em vigor» permite passar uma etapa do fluxo de trabalho, mas depois não cumpre os requisitos de uma auditoria. Este problema não é novo. A IA torna-o mais grave.
Historicamente, detetar estes problemas era dispendioso, porque ninguém quer que um analista tenha de ler milhares de descrições de controlos, relatórios de risco, conclusões de auditoria, planos de correção e registos de terceiros à procura de formulações ambíguas, inconsistências ou duplicados. Por isso, as organizações limpam os dados quando surge uma situação de urgência: uma auditoria, um pedido regulatório, uma fusão, uma migração. Depois, o trabalho normal retoma o seu curso e os dados voltam a deteriorar-se.
A IA altera essa dinâmica económica, porque o software consegue analisar continuamente conjuntos de registos muito maiores do que qualquer equipa de analistas seria capaz. Um operador identifica texto livre invulgarmente fraco. Outro identifica possíveis duplicados. A análise de utilização mostra aos administradores se um campo ainda cumpre alguma função. É possível analisar aplicações na íntegra para detetar uma diminuição da utilização ou sobreposição com funcionalidades essenciais.
Em vez de pedir às pessoas que verifiquem tudo, a IA identifica onde o julgamento humano é mais valioso. A qualidade dos registos passa de um projeto de limpeza periódico para uma capacidade operacional.
Um serviço gerido ao qual o resto da empresa pode recorrer
A lacuna entre a capacidade e a comprovação não se limita às ferramentas de nenhuma equipa em particular, nem se restringe às paredes da Archer.
A empresa não gere os seus agentes num único local. O departamento de compras está a desenvolver agentes para avaliar fornecedores. O departamento de segurança está a desenvolver agentes para classificar incidentes. O departamento jurídico está a desenvolver agentes para analisar contratos. O departamento de TI está a implementar agentes para gerir o acesso e as alterações. Cada um desses agentes acaba por precisar do mesmo: um contexto de risco fiável, os controlos aplicáveis e as obrigações que lhes estão associadas.
O Foundation foi concebido para responder a essa necessidade. Em vez de funcionar apenas como uma funcionalidade dentro das próprias aplicações do Archer, opera como um serviço regulamentado que outros agentes empresariais podem invocar. É compatível com o Model Context Protocol e acessível através de APIs padrão, pelo que um agente noutro local da empresa pode solicitar uma decisão regulamentada e recebê-la com as respetivas evidências, incluindo as mesmas permissões, linhagem e pista de auditoria que regem o trabalho realizado no Archer.
Essa é a diferença entre uma plataforma concebida para este fim desde o início e uma em que essa funcionalidade foi adicionada posteriormente. Uma força de trabalho de agentes regulamentada não é aquela que opera apenas no interior de uma única aplicação. É aquela em que os outros agentes podem confiar, porque cada resposta remete sempre à sua fonte e permanece dentro dos mesmos limites do que pode ler, propor e alterar.
O que é realmente necessário para vencer na próxima era
As organizações que sairão vencedoras na próxima era do GRC não serão aquelas que incorporaram funcionalidades de IA mais rapidamente. Serão aquelas que conseguiram fazer quatro coisas mais difíceis.
- Repensou a forma como o trabalho é realizado, em vez de simplesmente adicionar IA ao fluxo de trabalho já existente.
- Encarou a qualidade dos registos como uma capacidade operacional, em vez de um projeto de limpeza.
- Insistiu em que cada ação da IA indicasse o seu âmbito, a sua origem e as suas provas.
- Confiaram as decisões que exigem discernimento aos seus colaboradores e delegaram o volume de trabalho a uma força de trabalho digital.
Para concretizar essas quatro ações, é necessária uma base: um sistema de registo que forneça um contexto fiável, uma camada de inteligência capaz de compreender e operar nesse contexto, operadores que transformem essa inteligência em ação e uma governação que mantenha as pessoas no controlo.
O Archer Evolv Foundation e o Archer Evolv Workplace já estão disponíveis em modelo SaaS e no local. Tudo o que um cliente criou no Archer permanece exatamente onde está, ligado de forma segura, sem necessidade de migração, mantendo intactas as permissões e o registo de auditoria. Seguir-se-ão mais anúncios na Archer Summit 2026, de 14 a 17 de setembro, em Orlando, na Flórida.
O futuro do GRC não pertencerá a quem incorporar a IA mais rapidamente. Pertencerá a quem ainda for capaz de prestar contas pelo que a sua IA fez, em todas as ocasiões, sem ter de ir verificar.