2017年から学習を重ねてきた独自モデルに基づいて構築されたArcher Evolv™ AIオペレーターは、リスク、コンプライアンス、セキュリティの各チームと連携し、それらのチームの監督の下で、各チームがすでに信頼を寄せているGRCハネスおよびシステム・オブ・レコード内で業務を行う、専用のデジタル常勤社員です。
フォーチュン500企業の80%が、AIエージェントを稼働させています。そのうち、セキュリティ上の完全な承認を得ているのはわずか14%に過ぎません。ガートナーは、2027年までに、本番環境でのインシデントが発生して初めてガバナンス上の不備が判明したことを理由に、企業の40%が自律型AIエージェントの運用レベルを引き下げたり、運用を停止したりすると予測しています。
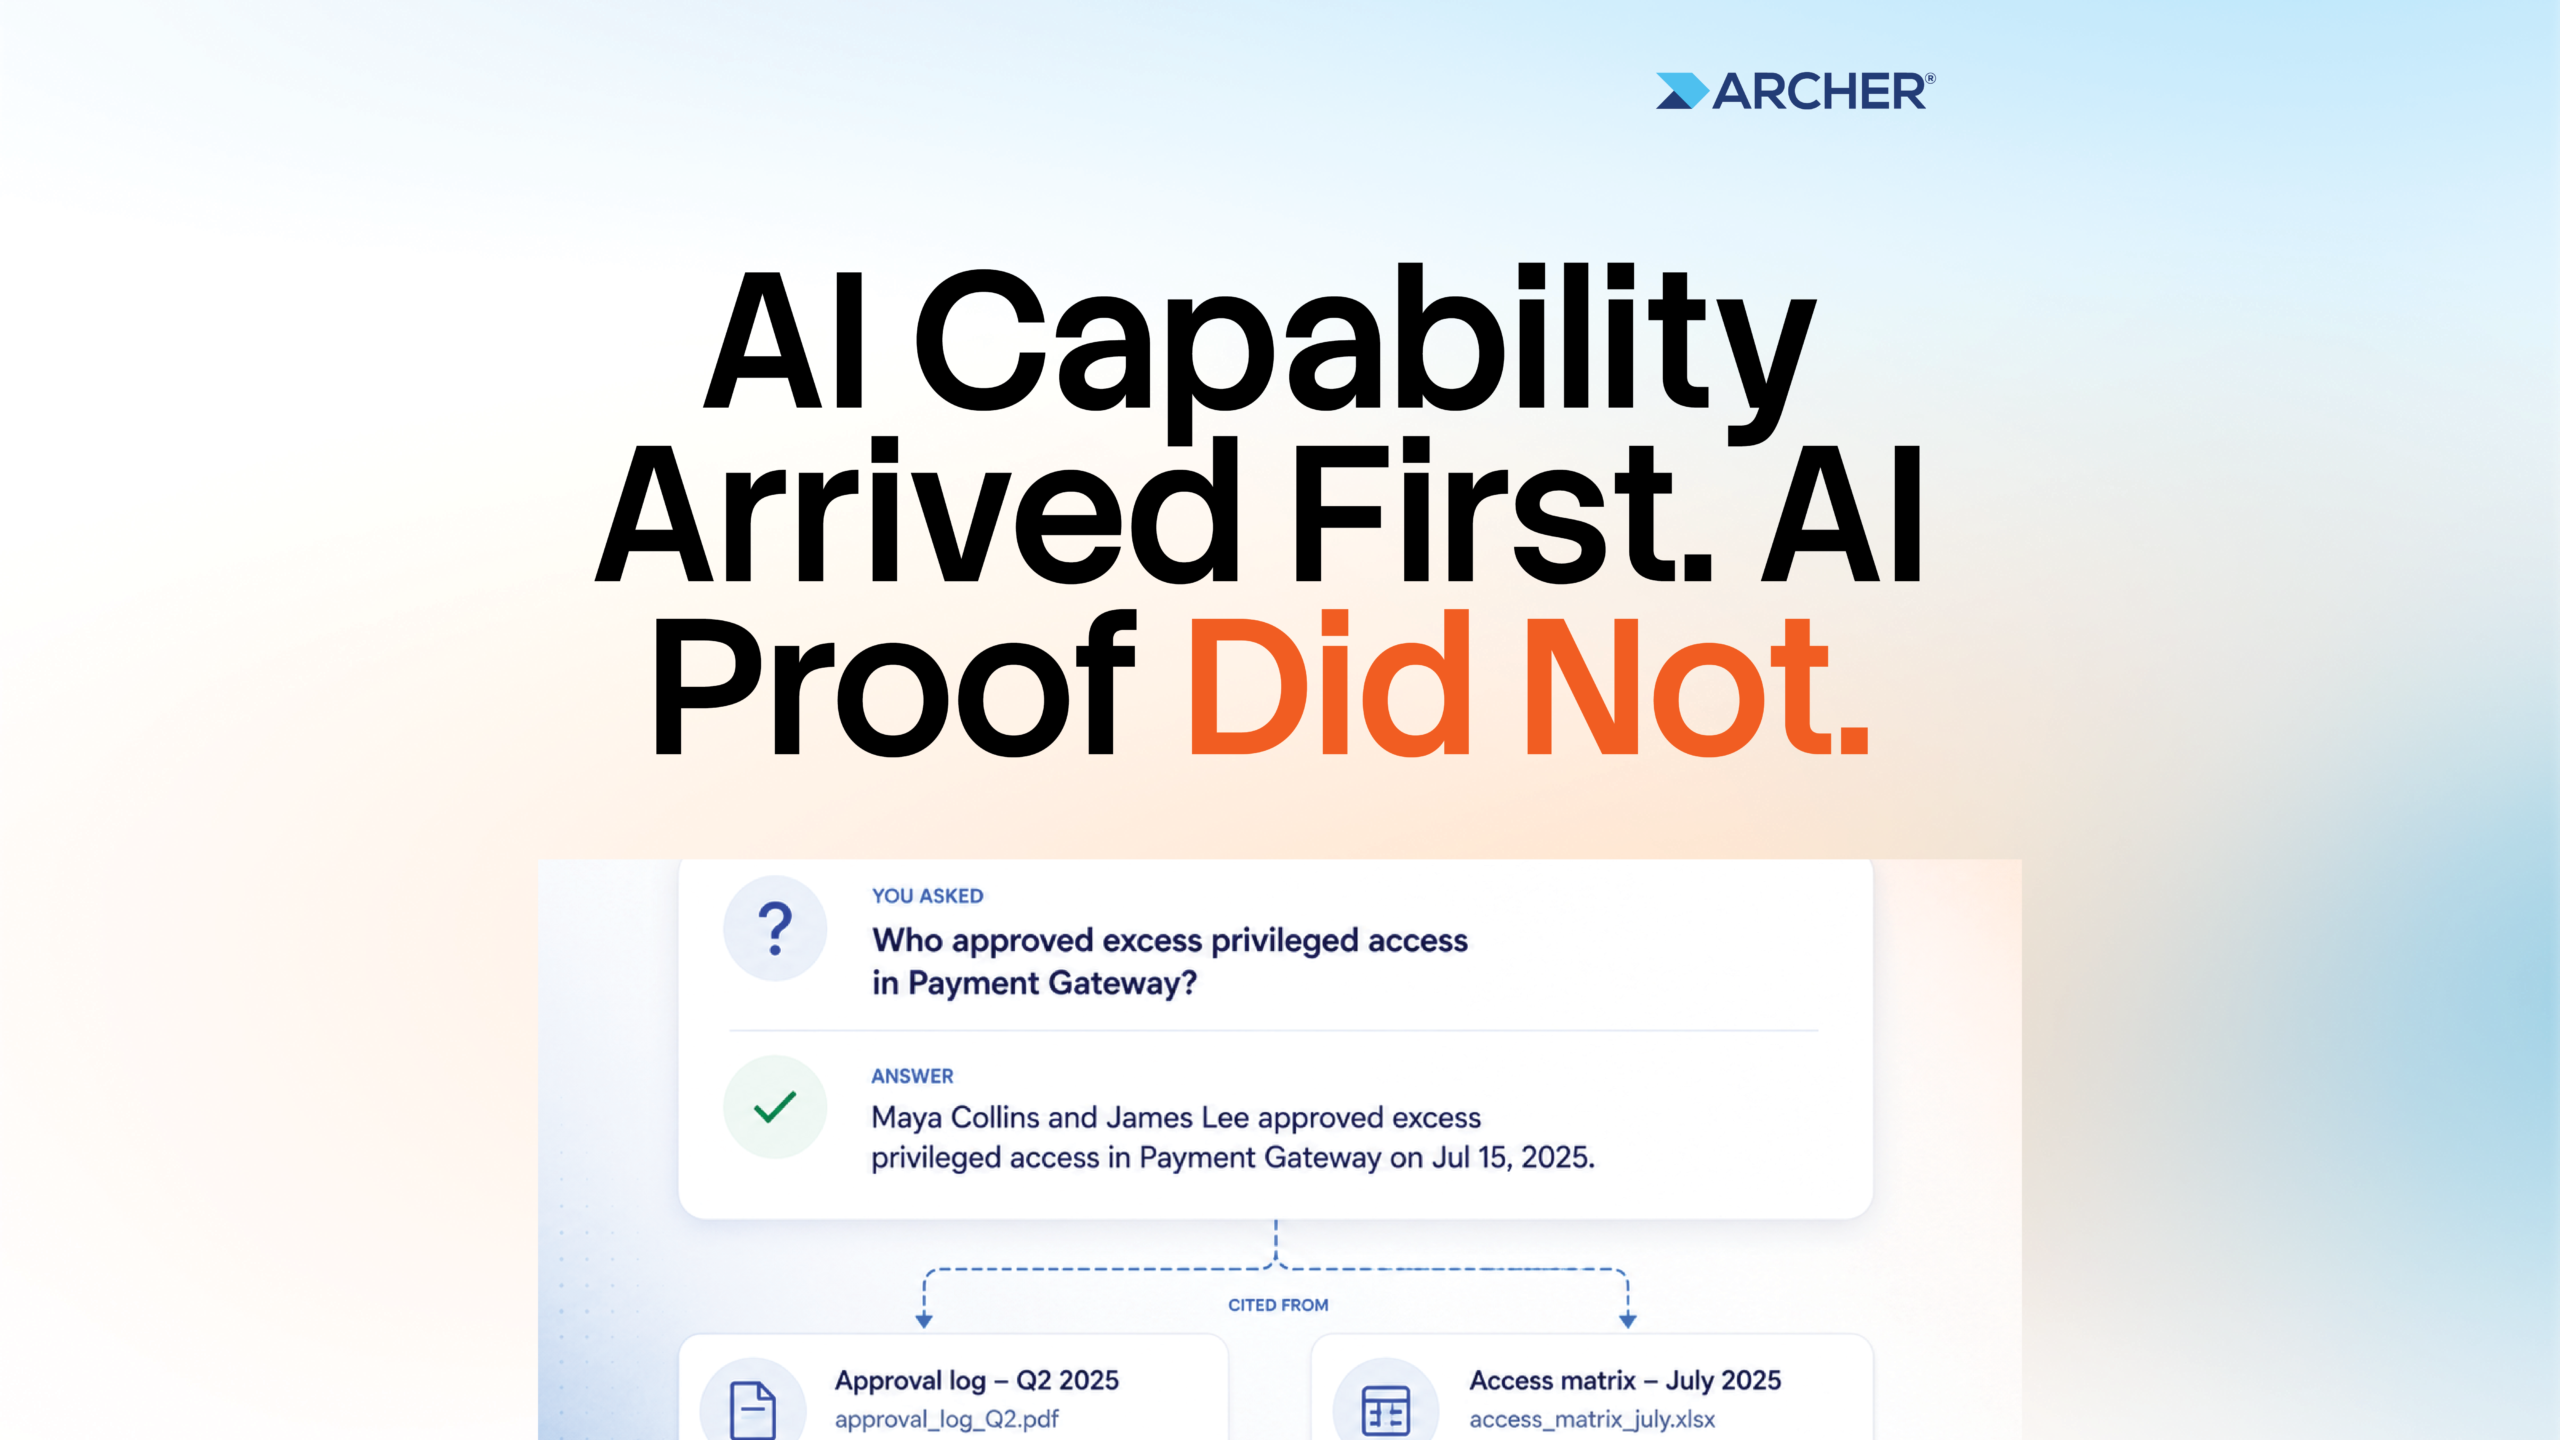
この3つの数字を総合して見れば、問題の全貌は明らかだ。能力は示されたが、その証明は示されなかった。
そのギャップは、モデルの品質におけるギャップではない。取締役会が直面している問題は、もはやAIが会社の利益のために行動するかどうかではない。問題は、その行動が許容されていたことを誰かが証明できるかどうかである。決定に確証がない場合、リスクは消えるわけではない。そのリスクは、誰かの机の上へと移るのだ。
具体的には、机が3つです。
- 最高リスク責任者は、取締役会から質問される前に、どのリスクに変化があったかを把握しておく必要がある。
- コンプライアンス責任者は、検査官がそうする前に、規制から管理上の義務、そして証拠に至るまでの流れを把握しておく必要がある。
- 最高情報セキュリティ責任者(CISO)は、どのようなAIが稼働しているか、各エージェントがどのような操作を行えるか、そしてエージェントが動作した際にどのような証拠が残るかを把握しておく必要があります。これは、CISAおよびNSAが現在、エージェント型AIを導入するすべての組織に対して推奨している可視性です。
AIの時代において、リスク、コンプライアンス、セキュリティは一つの分野へと融合しつつあります。その分野には、これら3つの背後にある記録、関係性、統制を理解し、AIが動作する際にその正当性を説明できるAIが求められています。
第1幕:仕事はすでに難しくなり始めていた
6分ごとに、世界のどこかで新たな規制の変更が行われている。
調査官が関与する前から、プレッシャーは高まり続けており、あらゆる方面で同時にその圧力が増大していた。リスク管理の責任者には、ビジネスの変化を見越して先を見通すことが求められている。監査チームは、監査担当者を大量に増員することなく、企業全体のより広範な領域をカバーする必要がある。サードパーティのチームは、サプライヤー、テクノロジープロバイダー、パートナーからなる拡大し続けるエコシステムを管理している。コンプライアンスチームは、管轄区域、業界、市場ごとに変化する規制に遅れを取らないよう努めている。
従来、その答えは「人員の増加、ワークフローの増加、アプリケーションの増加、そしてデータの増加」とされてきました。しかし、そのモデルが拡張できる範囲には限界があり、その限界こそが、AIが新たな可能性を切り開く場所なのです。
リスク管理担当者が、リスク環境全体の変化をすでに精査し、注目すべきリスクを洗い出しておいたAIの同僚と共に1日を始める姿を想像してみてください。 監査人は、その業務に関連する統制、証拠、過去の指摘事項、および作業書類を要求し、それらを探すのに何日も費やすことなく、すでにまとめられた背景情報を基に作業を開始します。また、サードパーティ・リスク管理者は、数千社に及ぶベンダーについて、変更点、不整合、潜在的なリスクを継続的に精査し、最優先の課題については人間によるレビューに回しています。
そのいずれにも、新しいシステムは必要ありません。必要なのは、適切な統治が行われているシステムだけです。
第2幕:信頼できるエージェントはハーネスの問題である
モデルは従業員ではありません。有能なモデルと確実な仕事の間に、多くの企業がまだ構築できていない層が存在します。そして、その層こそが、エージェントに1週間分の仕事を任せられるかどうかを決定づけるものです。それを「ハーネス」と呼びましょう。
ハーネスは、長時間の作業をまとめる役割を果たします。これは、数時間から数日にわたって実行されるタスク全体で状態を保持するため、5万件ものサードパーティのレコードを処理するオペレーターが、途中で作業の流れを見失うことがありません。また、すべてのアクションを定義された範囲内に限定するため、オペレーターは読み取りが許可されたデータのみを読み取り、変更が許可された項目のみを変更することができます。 また、委任された各オペレーターの進捗状況を報告するため、監督者は何が実行され、何が処理され、何が未処理のまま残っているかを確認できます。そして、これらすべてを、エージェントごとに個別の統合を行うのではなく、単一のオーケストレーションパスを通じて行います。
汎用ハーネスでは、GRCにおいてこの作業を行うことはできません。なぜなら、どのレコードが何を意味しているのかがわからないからです。コントロールと義務、調査結果と是正計画、あるいは同じ第三者であっても3つの異なる方法で入力されたものを区別することができません。また、リスクの所有者が誰であるか、変更にはどの承認が必要か、あるいは審査官がどのような証拠を求めるかといった情報も把握していません。 GRCにおける「スコープ」は、単なる権限の列挙ではありません。それは、統制環境における役割なのです。
だからこそ、このハーネスはドメイン固有のものでなければならないのです。Archer社はGRC向けにこれを開発しましたが、それは3つの相互接続されたシステムを中核として構築されています。
- システム・オブ・レコード — Archer® GRC。リスク、統制、規制、監査、第三者、証拠、ワークフロー、そして組織が長年にわたり構築してきたその他のGRC関連情報を結びつける、信頼性の高いエンタープライズ環境です。
- インテリジェンス・システム —Archer Evolv™ Foundation。環境全体の文脈や相互関係を理解する、共有型AI機能。
- 成果の仕組み —Archer Evolv™ Workplace。デジタル専任社員として機能する、専用に設計されたAIオペレーターが集まるマーケットプレイスです。
アーチャー・エヴォルヴ財団の実際の活動内容
デジタルワークフォースには、大規模言語モデルへのアクセスだけでは不十分です。文脈も必要であり、Foundationはそれを3つの具体的な方法で提供します。
- レコードに直接尋ねてみましょう。権限を持つユーザーなら誰でも、平易な言葉で、任意のレコード、アプリケーション、または関係性に対して直接質問することができます。レポート作成ツールも、エクスポートも、仲介する専門家も不要です。回答は数秒で返ってきます。 すべてのクエリは、Archerですでに設定されている役割を順守するため、ユーザーには自身のアクセス権限の範囲内の情報のみが表示されます。また、1つの質問で、ベンダーリスク、監査、ポリシー、およびカスタムアプリケーションを一度に横断して確認することができ、単一のサイロに閉じ込められた断片的な情報しか得られないという事態を回避できます。
- 証明付きの回答。Foundationは、各回答を組織独自の記録やコンテンツから厳選されたインデックスと照合し、その引用元を併せて表示します。レビュー担当者は推測ではなく出典を確認でき、ワンクリックでその記録を開くことができます。また、FoundationはArcher内で、難解な記録や申請書の要約を平易な言葉で作成するため、テキストを別のツールにコピーして読む必要はありません。
- その下には、信頼に足るレコードが存在します。これら両方の下では、データ準備レイヤーが継続的に稼働しています。このレイヤーは、定義された品質ルールに基づいてレコードを評価し、完全性、一貫性、標準化、および適時性についてスコアを付け、レコードのどの点が基準を満たしていないかを正確に示します。その後、オペレーターが重複するエントリを統合し、審査で不適格となる可能性のある曖昧な自由記述にフラグを立て、アプリケーション間で値のずれが生じた部分を調整します。すべての修正には、担当者が確認・元に戻すことができる履歴が残されます。
この最後の部分が、GRC AIの取り組みの多くが最初に失敗する原因となっており、これについては独立したセクションを設ける価値がある。
すべてのオペレーターは、同じ5つの手順に従います
オペレーターがどのドメインで作業する場合でも、同じビルドパターンが適用されます。
- 収集する。Archerから関連する記録と背景情報を抽出する。
- 分析する。基準、義務、および過去の成果物に照らして解釈する。
- 生成する。調査結果、マッピング、草案、または計画を提案する。
- 承認。指名された担当者が内容を確認し、編集するか、却下します。
- 更新。アーチャーに、完全な追跡可能性を明記して返信してください。
ステップ4は設定変更できません。指定された担当者の承認がない限り、Archerへの書き込みは一切行われず、このゲートを無効にする設定もありません。
そのパターンの上に、あらゆる領域で繰り返される1つの適応ループが重ねられています。それは、「プロセス内をすでに流れているシグナルの実質的な変化に耳を傾ける」、「基準やリスク許容度に基づいて分類・順位付けを行い、判断を下す」、「アウトプット案を作成し、Archer内でガバナンスに準拠した実行をトリガーして行動する」、「結果を確認し、完全なリネージを備えた監査対応可能な証拠を作成して確実性を確保する」、そして「結果をフィードバックして、次のサイクルをより的確なものにする」というものです。 「Listenオペレーター」、「Decideオペレーター」、「Actオペレーター」、「Assureオペレーター」、「Learnオペレーター」が、至る所に存在しています。
2017年から建設されており、昨年になって急遽追加されたものではない
2,200万件を超える規制関連文書。それらを作成し、バージョン管理を行う100名以上の法務・規制の専門家。2億5,000万件のGRCレコード。100名以上の分野別専門家によって検証された492の専用モデル。継続的に監視されている8,000件以上の規制情報源。
これらの数字は、「なぜGRC企業がAIに長けているのか」という妥当な疑問に答えてくれる。
Archerは、過去25年にわたり、世界で最も規制の厳しい企業にとっての「システム・オブ・レコード」としての役割を果たしてきました。AIの歴史はそれより短いものの、それほど大きな差はなく、昨年から始まったものでもありません。Compliance.aiに搭載されているモデル、コーパス、および専門家によるレビューは、2017年から開発が進められており、すべての結果について専門家が関与しながら学習が行われてきました。現在では、これらがArcher全体で稼働しています。
アーチャーの最高経営責任者(CEO)であるビル・ディアス氏は次のように述べています。「Compliance.aiが提供していたモデル、データ、専門家の知見は、今やアーチャー全社で活用されています。GRCチームに必要なのは、自分たちの業務プロセスとは切り離された別のAIツールではありません。彼らに必要なのは、自社のビジネスを理解し、当初から責任を持って構築され、取締役会に対してもその正当性を説明できるAIなのです。」
履歴がもたらす違いは、限定的なテストにおいて最も明確に確認できます。オペレーターは、誰かが規制から正しく特定し、管理措置に紐付けた義務のみを強制できるため、Archerは、モデルが法令の発効日をどの程度確実に特定できるかを評価しました。 規制日付の抽出や要件のトレーサビリティに関する公表済みのテストでは、巧妙に作成されたプロンプトを用いた未加工のLLMは、56%から88%の確率で誤りを犯していました。Archer Evolvは、同じテストセットを100%解決しました。これは、モデルが決して躊躇しないからではなく、信頼度が低い処理は、何のフラグも付けずに出力するのではなく、人間の専門家に引き継がれる仕組みになっているからです。
この1つの結果に、その違いのすべてが表れています。生産性という点では、エージェントで十分です。制御という点では、オペレーターのみが妥当であると言えます。
第3幕:実現しうる労働力
ハーネスが一度整備されれば、人材の採用は、導入というよりはむしろオンボーディングに近いものになります。
チームは、業務に適したオペレーターを選定し、そのオペレーターが読み取り、提案、変更できる内容を定義し、その成果物に対する責任者を割り当てます。 すべてのオペレーターは、SCIM 2.0 プロビジョニングを用いた SAML または OIDC を通じて ID に紐付けられており、定義されたレコードとアクションにスコープが制限され、監査ログを生成します。つまり、すべてのアクションは構造化された不変の記録として保存されます。出力には、単なる回答だけでなく、校正済みの信頼度と根拠が含まれます。また、オペレーターはマルチプロバイダーモデルのファブリック上で動作するため、いずれの機能も単一の LLM ベンダーに縛られることはありません。
その時点から、オペレーターはまるで新しいアナリストが加わったかのように業務に登場します。タスクを引き受け、大量の処理を行い、判断が必要な案件は意思決定権限を持つ担当者に振り分けます。そして、オペレーターが行ったすべての処理は、事後にも確認可能です。
監督業務は、例外ベースで行われるため、人々が予想するよりも負担が軽い。監督者は、オペレーターが行うすべてのアクションを逐一確認するわけではない。オペレーターが報告した例外を確認し、提案された変更を承認し、オペレーターが参照したすべての記録を閲覧することができる。これは、有能なアナリストとマネージャーの間ですでに確立されている関係と同じであり、このモデルが大規模な環境でも機能する理由である。
今日、うまくいっていること
現在、「基盤」「監査」「サードパーティ・リスク」「ITリスク」「オペレーショナル・リスク」の各分野で、数十名のオペレーターが実務に従事しています。そのうちの数名が、その傾向を具体的に示しています。
- サードパーティによる重複排除機能は、調達、評価、および旧来のアプリケーションにおいて、同じベンダーが3つの異なる方法で登録されている場合を照合し、企業属性情報の不足部分を補完します。
- 「Control hygiene」は、自由記述フィールドを品質ルールに照らし合わせて検証し、該当するフィールド名と違反したルールを特定するとともに、審査担当者にルールに準拠した表現例を示します。ポートフォリオ全体で毎日実行することで、各審査担当者の作業時間を月あたり約15時間削減し、人が流し読みして見落としがちな表現を検出します。
- 監査業務の更新では、以前の業務を複製し、監査人がその業務を開始する前に、内部統制、証拠、過去の指摘事項、および作業書類をまとめて用意します。
- 義務事項の抽出・分類機能は、規制文書を読み取り、それを構造化され分類された義務事項に変換します。専門家によるレビュー後の抽出精度は95%であり、手動によるタグ付けは不要です。
- ガードレール適合性テストでは、AIガードレールが組織独自の統制措置および成文化された規制に準拠しているかどうかを検証します。
毎週新たなものが追加されており、9つのGRCドメイン全体で、2026年末までに200件以上、2027年末までに500件以上が導入される見込みです。
規模の大きさそのものよりも、規模が拡大するにつれて不変であり続ける要素の方が重要です。新しく追加される各オペレーターは、それ以前に存在したオペレーターのガバナンス——すなわち、同じ権限、同じ系譜、同じ証拠の痕跡——を継承します。採用のたびに新たなガバナンスモデルを導入することなく拡張できる人材こそが、拡張する価値のある唯一の人材なのです。
ドメインも同様に、同じ4つの段階を同じ順序で進みます。これは、各段階が前の段階が築き上げた信頼とデータに依存しているためです。中核となる自動化が、手作業のタスクを引き受けます。 インテリジェンス機能は、大量の出力を標準化することで、レビュー担当者によるばらつきを排除します。リスクインサイトは事後対応型から予測型へと移行し、異常が問題として浮上する前にそれを検知します。GRCオーケストレーションはドメイン間で連携を図り、1つの統制の不備が、リスク、監査、レジリエンスの状況を即座に把握できるようにします。
なぜ今、録音の質が以前よりも重要になっているのか
ただし、注意点があります。デジタルワークフォースの有用性は、それが扱う情報の質に左右されます。GRCレコードには所有者が設定され、必要なワークフローをすべて通過し、正しいステータスが表示されていても、実際に役立つ情報はほとんど含まれていない場合があります。
リスクの説明には、「当該プロセスに関連するさまざまな業務リスク」と記載される場合があります。是正計画には、「対応する」と記載される場合があります。ベンダーについては、調達システムでは「Meridian Logistics」、別のアプリケーションでは「Meridian Logistics Corp.」、古い評価報告書では「Meridian Logistics Incorporated」といったように、異なる名称で記載されている場合があります。
技術的には何も欠けていません。ワークフローは完了しています。しかし、AIや人間に、それらの記録を用いて意思決定を行うよう求めると、その弱点が明らかになります。「管理措置が講じられている」と記載されたチェック項目は、ワークフローのゲートをクリアする一方で、監査では不合格となります。この問題は新しいものではありません。AIによって、その影響がより深刻なものとなっているのです。
これまで、こうした問題を発見するには多額の費用がかかっていました。何千もの管理手順書、リスク説明書、監査結果、是正計画、第三者記録を、アナリストに読み込ませて、表現の曖昧さ、不整合、重複を探させるようなことは、誰も望まないからです。そのため、組織は監査、規制当局からの要請、合併、システム移行など、何らかの緊急事態が発生した際にのみデータクレンジングを行います。そして、通常の業務が再開されると、データの質は再び低下してしまうのです。
AIはこうした経済性を一変させます。なぜなら、ソフトウェアは、いかなるアナリストチームよりもはるかに大規模な記録群を継続的に精査できるからです。あるオペレーターは、異常に弱々しい自由記述文を特定します。別のオペレーターは、重複の疑いがあるものを抽出します。利用状況の分析により、管理者は各フィールドが依然としてその目的を果たしているかどうかを確認できます。アプリケーション全体を精査することで、利用の減少や中核機能との重複の有無を把握することが可能です。
AIは、すべてを人手にチェックさせるのではなく、人間の判断が最も価値を発揮する部分を特定します。これにより、データの品質管理は、定期的なクリーンアップ作業から、日常的な運用能力へと変化します。
企業内の他の部門が呼び出すことができる管理対象サービス
能力と実証との間のギャップは、特定のチームのツールの中に留まるものではなく、アーチャーの枠内にも留まるものではありません。
この企業では、エージェントを一箇所で運用しているわけではありません。調達部門は、サプライヤーを評価するためのエージェントを構築しています。セキュリティ部門は、インシデントの優先順位付けを行うためのエージェントを構築しています。法務部門は、契約書を審査するためのエージェントを構築しています。IT部門は、アクセス管理や変更管理を行うためのエージェントを立ち上げています。これらのエージェントはいずれも、最終的には同じものが必要となります。それは、信頼できるリスクの背景情報、適用される統制措置、そしてそれらに裏打ちされた義務です。
Foundationは、そのニーズに応えるために構築されています。Archer独自のアプリケーション内の機能としてのみ動作するのではなく、他のエンタープライズエージェントが呼び出すことができるガバナンス対象のサービスとして機能します。Model Context Protocolに対応しており、標準APIを通じてアクセスできるため、社内の他のエージェントが、その場でのガバナンス対象の意思決定を要求し、その根拠情報とともに受け取ることができます。この意思決定には、Archer内部で行われる作業を管理するのと同じ権限、リネージ、および監査証跡が付与されます。
これこそが、最初からこの目的のために構築されたプラットフォームと、後から機能を追加したプラットフォームとの違いです。ガバナンスが施されたエージェント・ワークフォースとは、単一のアプリケーション内でのみ動作するものではありません。すべての回答は依然としてその情報源まで遡ることができ、読み取り、提案、変更できる範囲内に留まるため、他のエージェントからも信頼されるものです。
次の時代を勝ち抜くために実際に必要なもの
次世代のGRCで成功を収める組織は、AI機能を最も早く導入した組織ではありません。それは、4つのより困難な課題を成し遂げた組織となるでしょう。
- 既存のワークフローの上にAIを単に追加するのではなく、業務の進め方そのものを再考した。
- レコードの品質を、単なるデータ整備プロジェクトではなく、業務上の能力の一つとして捉えた。
- AIによるあらゆる行動には、その範囲、経緯、および根拠が伴うべきだと主張した。
- 判断を要する意思決定には自社の社員を配置し、大量の業務はデジタルワークフォースに任せた。
これら4つのことを実行するには、その基盤となるものが必要です。すなわち、信頼できるコンテキストを提供する「システム・オブ・レコード」、それを理解し、横断的に機能する「インテリジェンス層」、そのインテリジェンスを行動に移す「オペレーター」、そして人々が主導権を握り続けられるようにする「ガバナンス」です。
「Archer Evolv Foundation」および「Archer Evolv Workplace」は、本日よりSaaSおよびオンプレミスでご利用いただけます。お客様がArcher上で構築したすべてのものは、そのままの場所に留まり、移行作業を必要とせず、権限や監査証跡も維持された状態で、安全に接続されます。その他の発表については、9月14日から17日までフロリダ州オーランドで開催される「Archer Summit 2026」にて行われます。
GRCの未来は、AIを最も早く導入した者に属するわけではありません。それは、AIが何をしたかについて、その都度、わざわざ確認することなく、常に説明責任を果たせる者に属するのです。