実行可能なリスク管理:行動を伴わない可視化がGRCのギャップとなる理由
ほとんどの組織には、データそのものに問題があるわけではありません。問題となっているのは、データの断片化と、「知ること」と「実行すること」の間に生じているギャップであり、これはいかなるダッシュボードでも埋めることはできません。リスク管理技術に対する一般的な批判としては……
統合リスク管理に関する知見、ベストプラクティス、および専門家の見解。
すべてのブログ (124)
ほとんどの組織には、データそのものに問題があるわけではありません。問題となっているのは、データの断片化と、「知ること」と「実行すること」の間に生じているギャップであり、これはいかなるダッシュボードでも埋めることはできません。リスク管理技術に対する一般的な批判としては……
アーチャーのラテンアメリカ営業部長、アレッサンドロ・フォンセカによる記事です。私はリスクおよびコンプライアンスの分野に長く携わってきたため、ベンダーが同じダッシュボードを…として再パッケージ化しているかどうかを見抜くことができます。
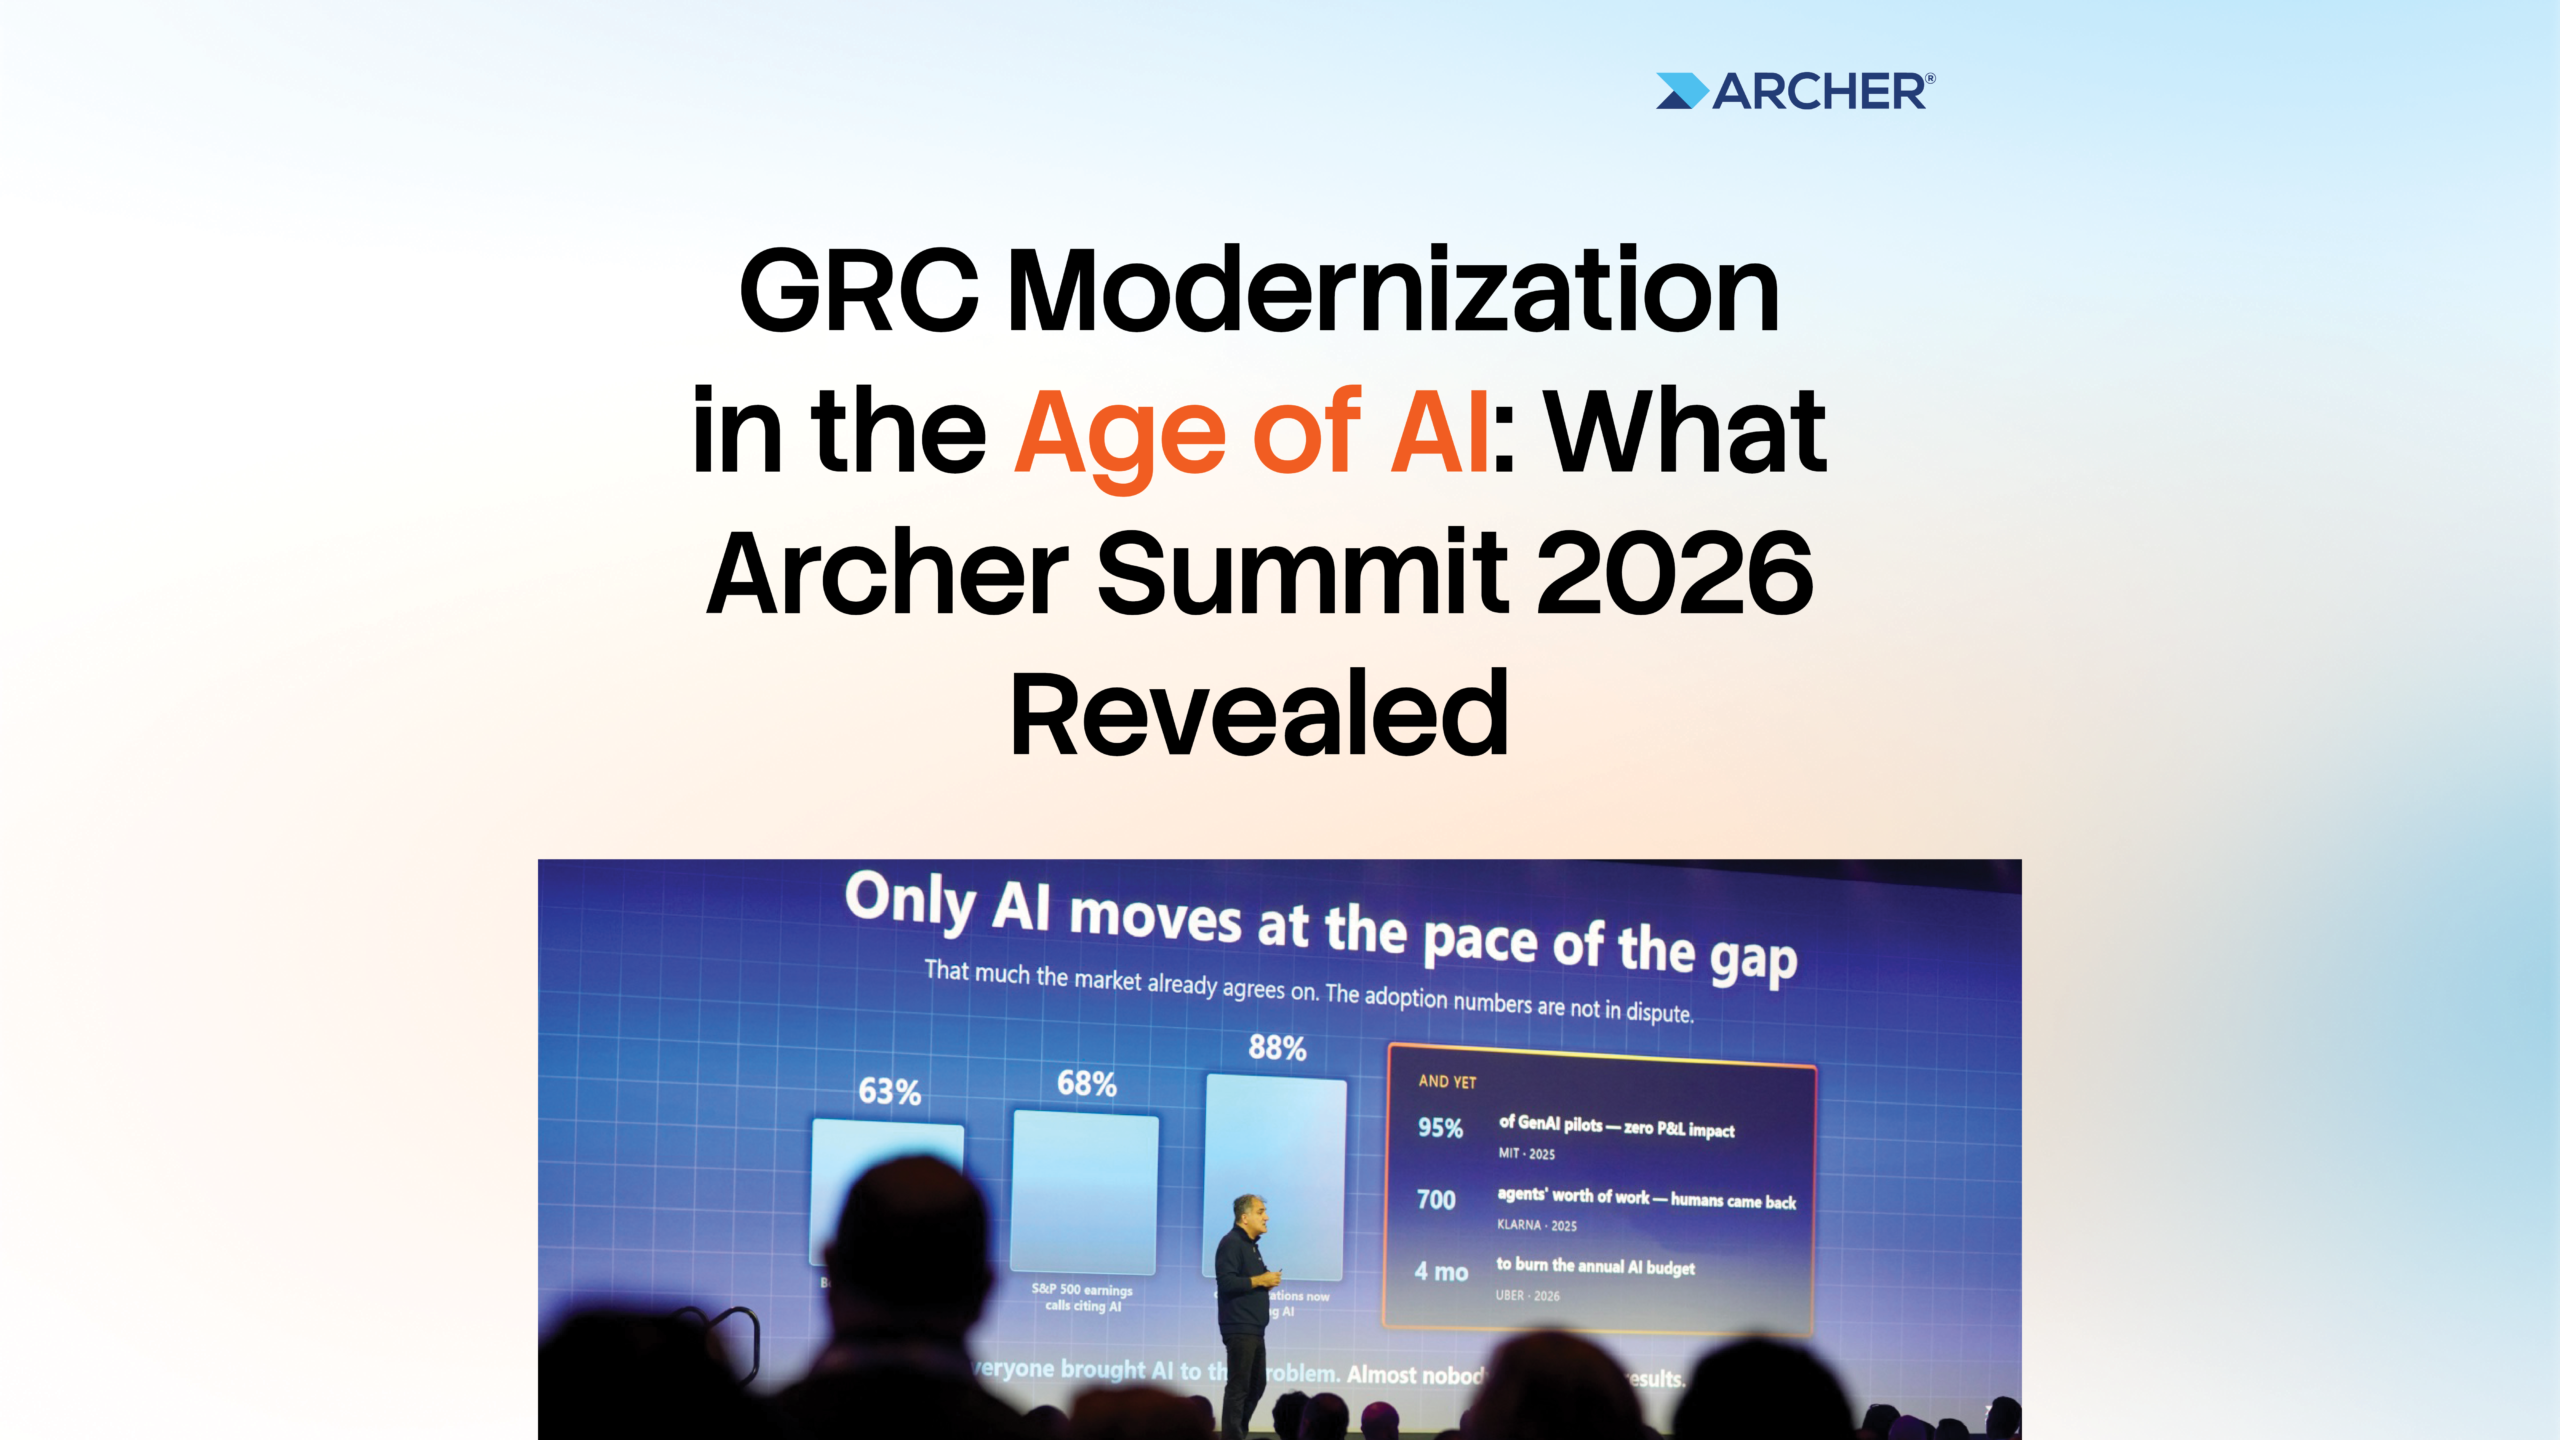
Archer® Summit 2026では、AIが議論の主要なテーマとなっていましたが、3日目になると、議論は「AIに何ができるか」という枠を超えていました。より大きな問いは……
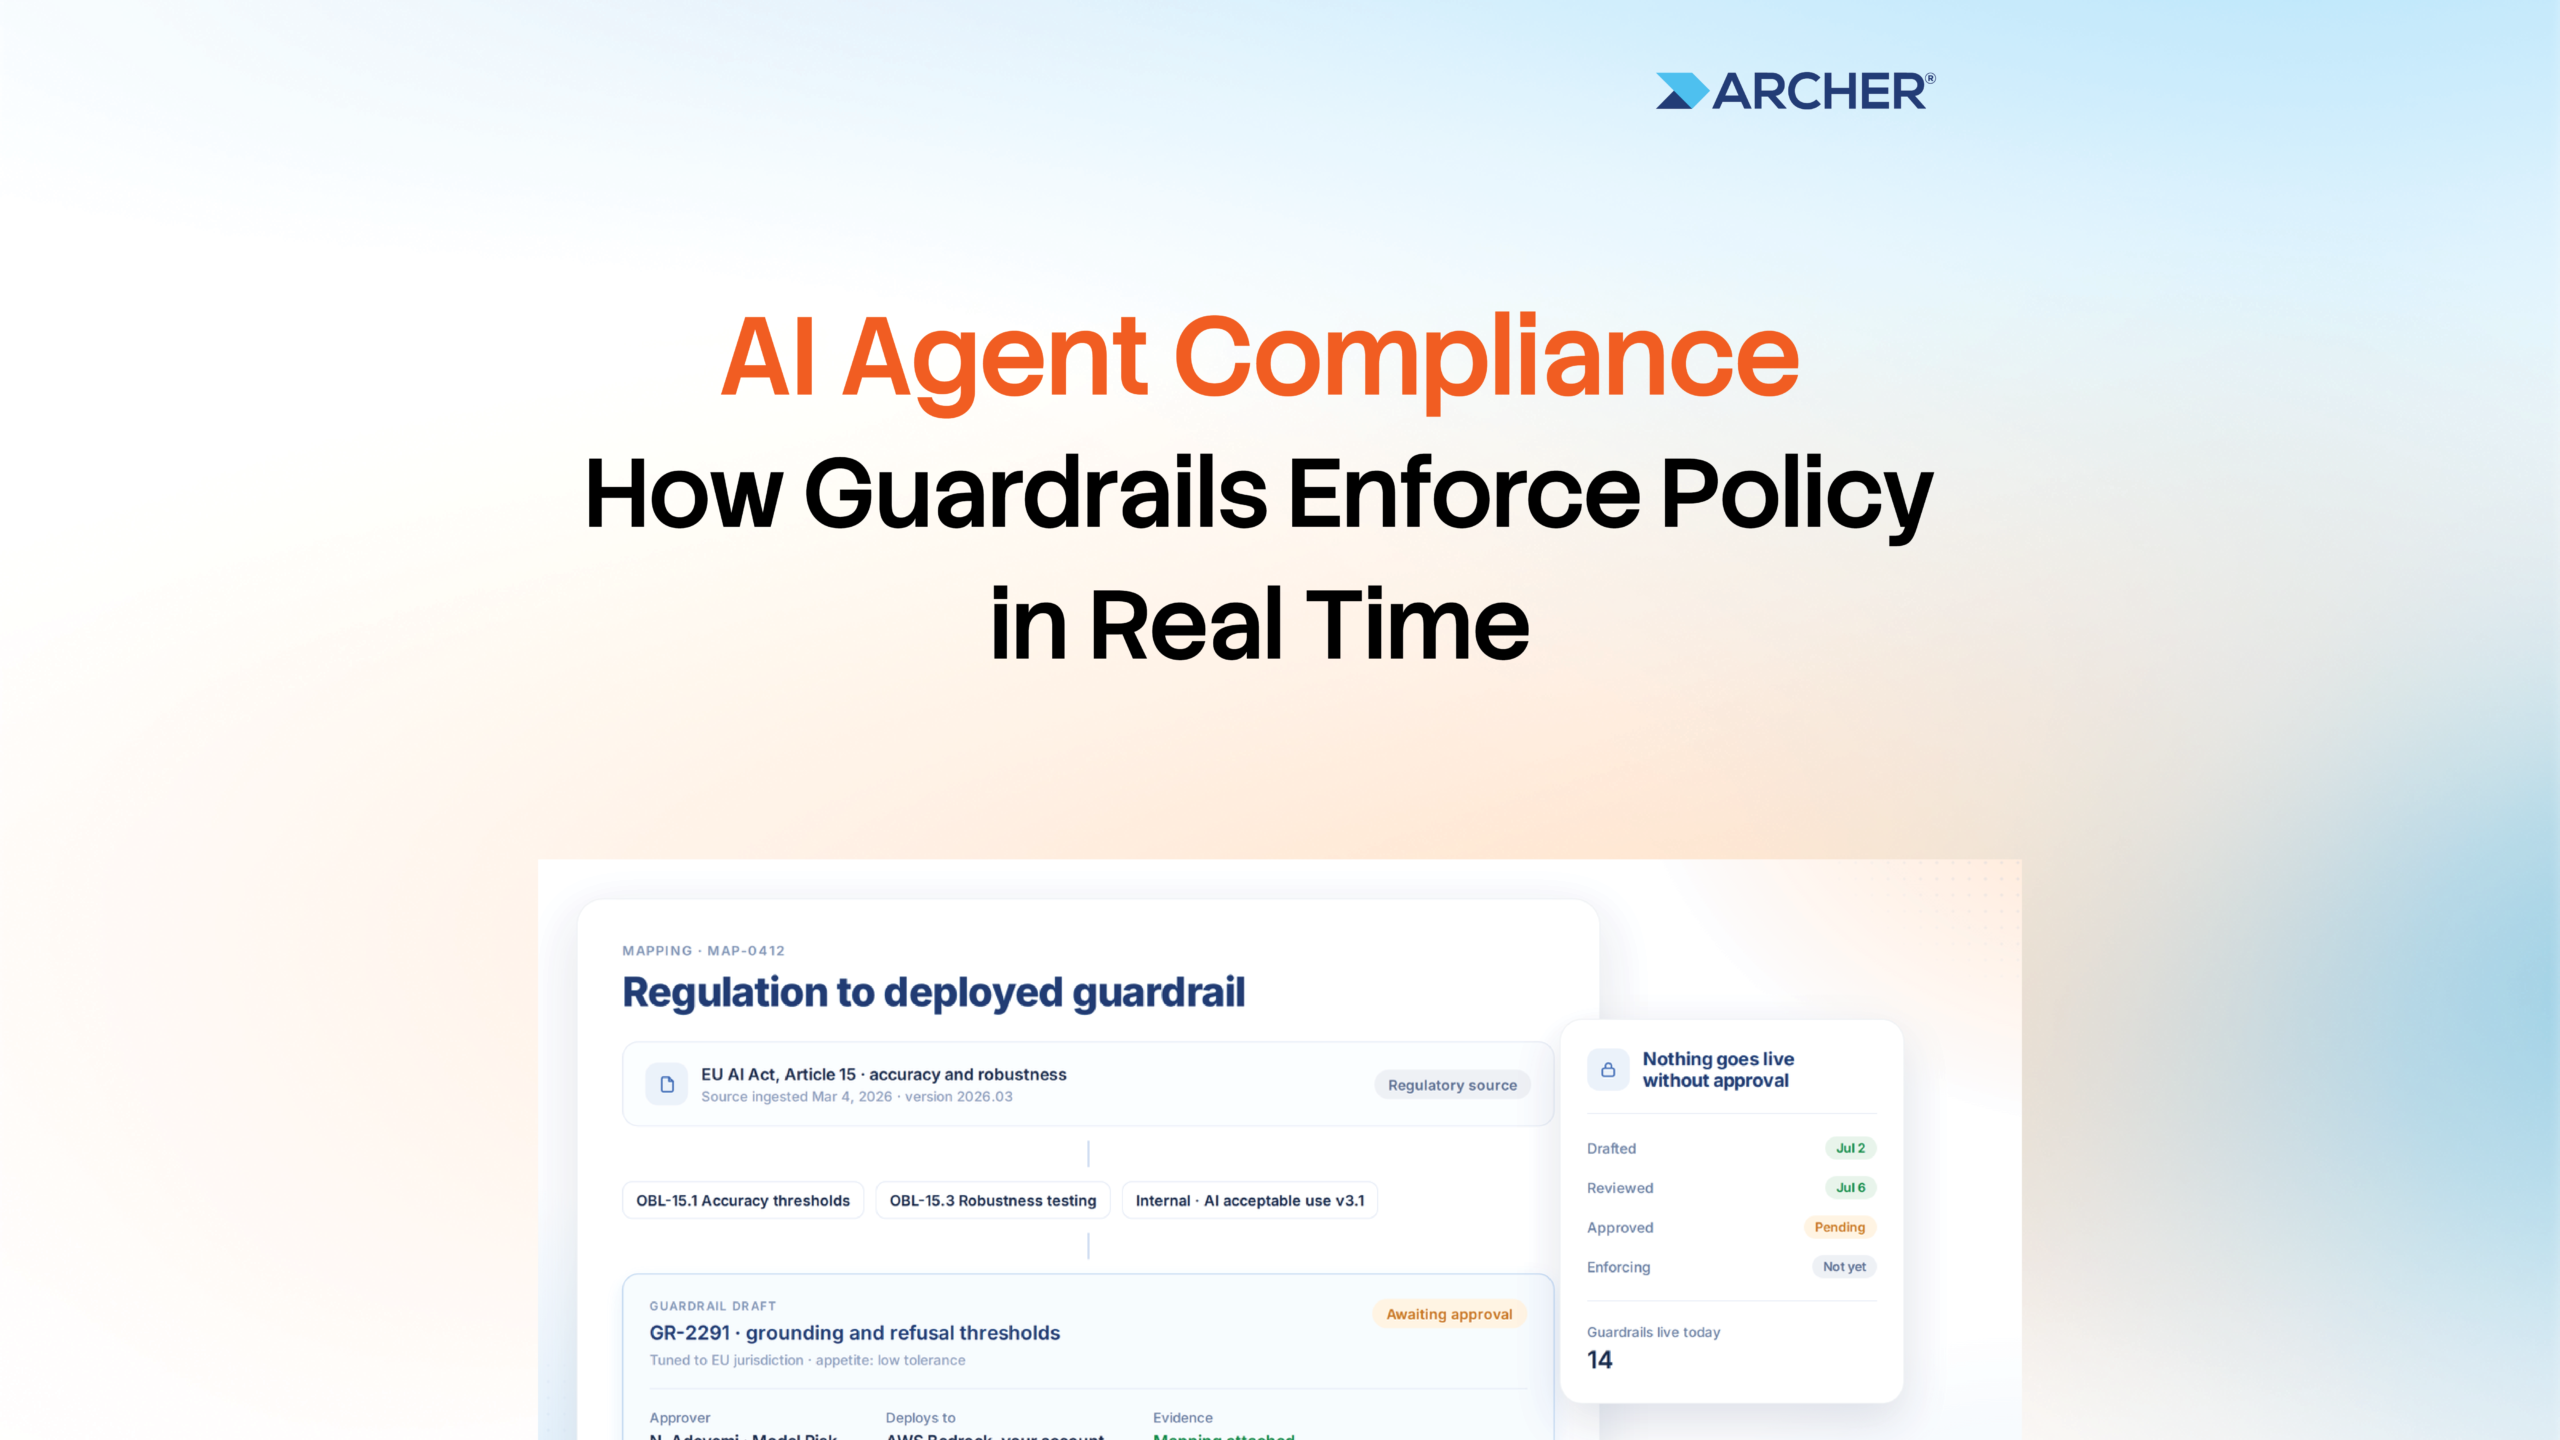
AIシステムは、企業に代わって行動し、システムにアクセスし、コンテンツを生成し、機械並みのスピードで業務を遂行することがますます増えています。リスク、コンプライアンス、セキュリティの各チームは、すでに多くの事項を規定するポリシーを策定しています…
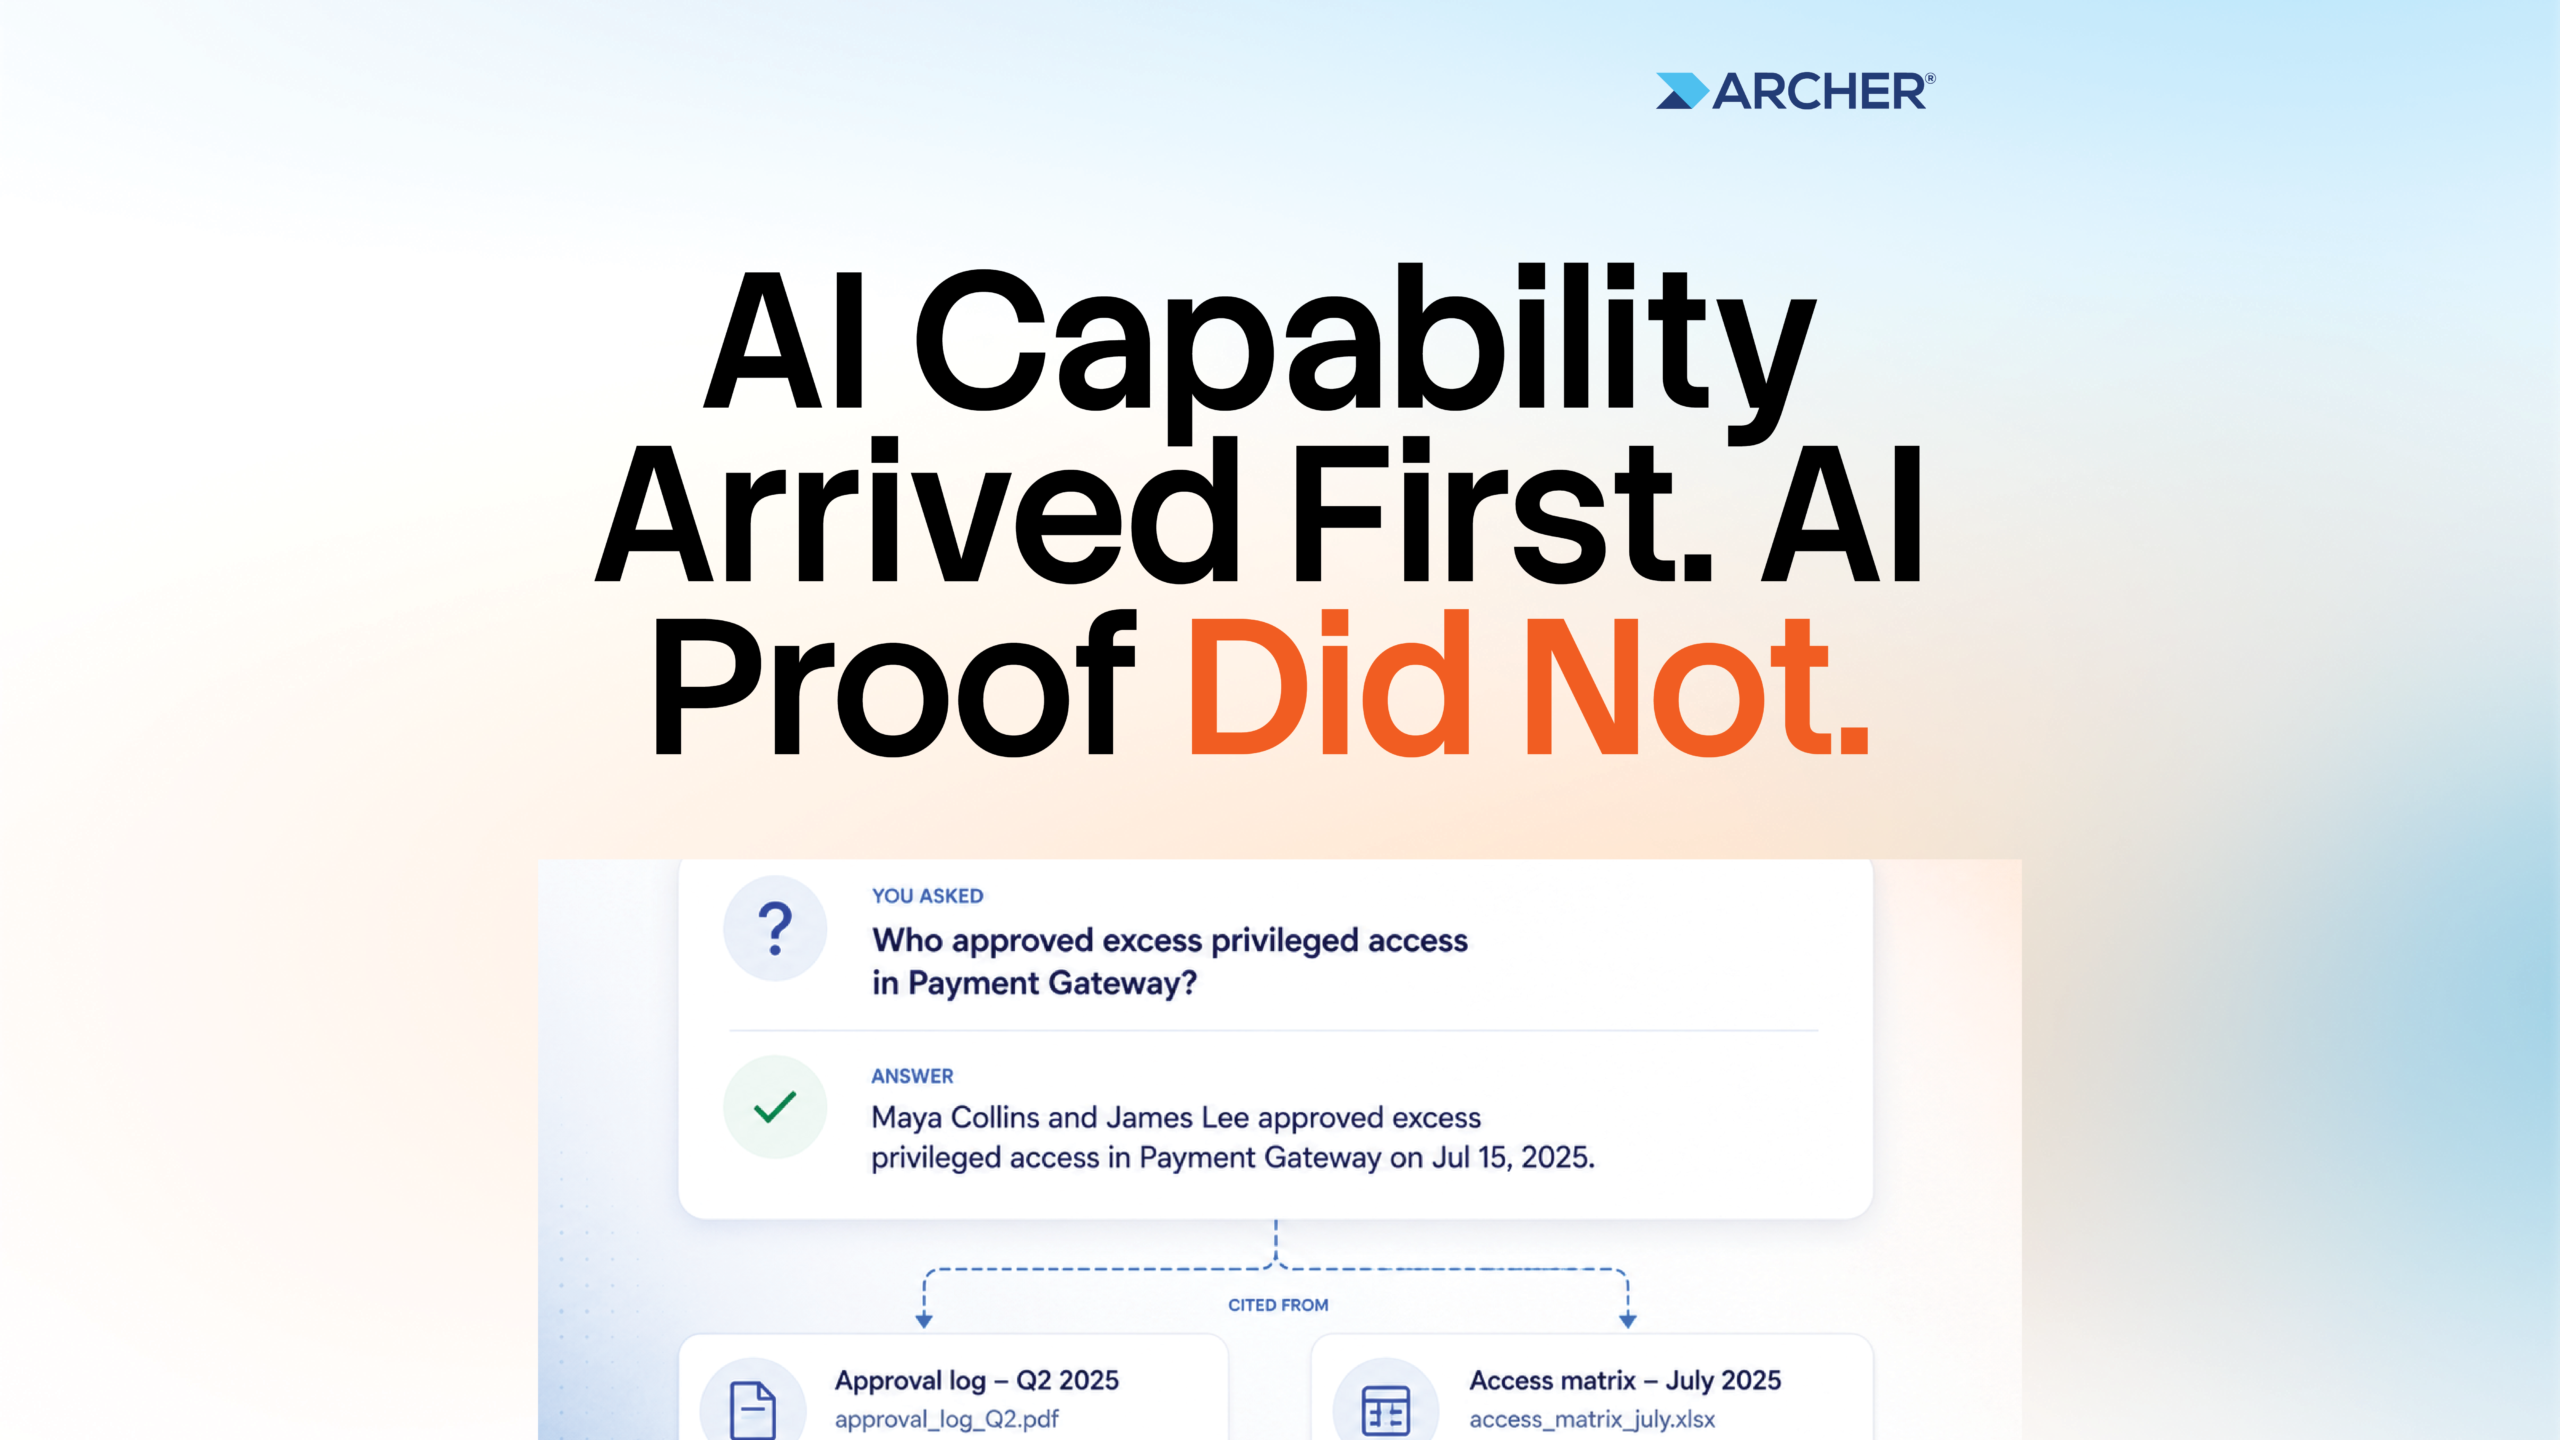
2017年から学習を重ねてきた独自モデルを基盤とするArcher Evolv™ AIオペレーターは、GRCハネス内でリスク、コンプライアンス、セキュリティ各チームと連携し、それらのチームの監督の下で業務を行う、専用に設計されたデジタル常勤社員であり、…
8月4日、シスコ・タロスは、脅威アクターがClaude Code、Codex、Cursor、GeminiといったAIコーディングツールの安全対策をどのように回避しているかに関する調査結果を公表した。その手法はそれほど洗練されたものではなかった……。
2つのニュース、2つの数値、1つの兆候。今月、同じ5日間の間に2つのニュースが報じられた。今年初めに発表された2つの調査数値と並べてみると、それらはもはや……
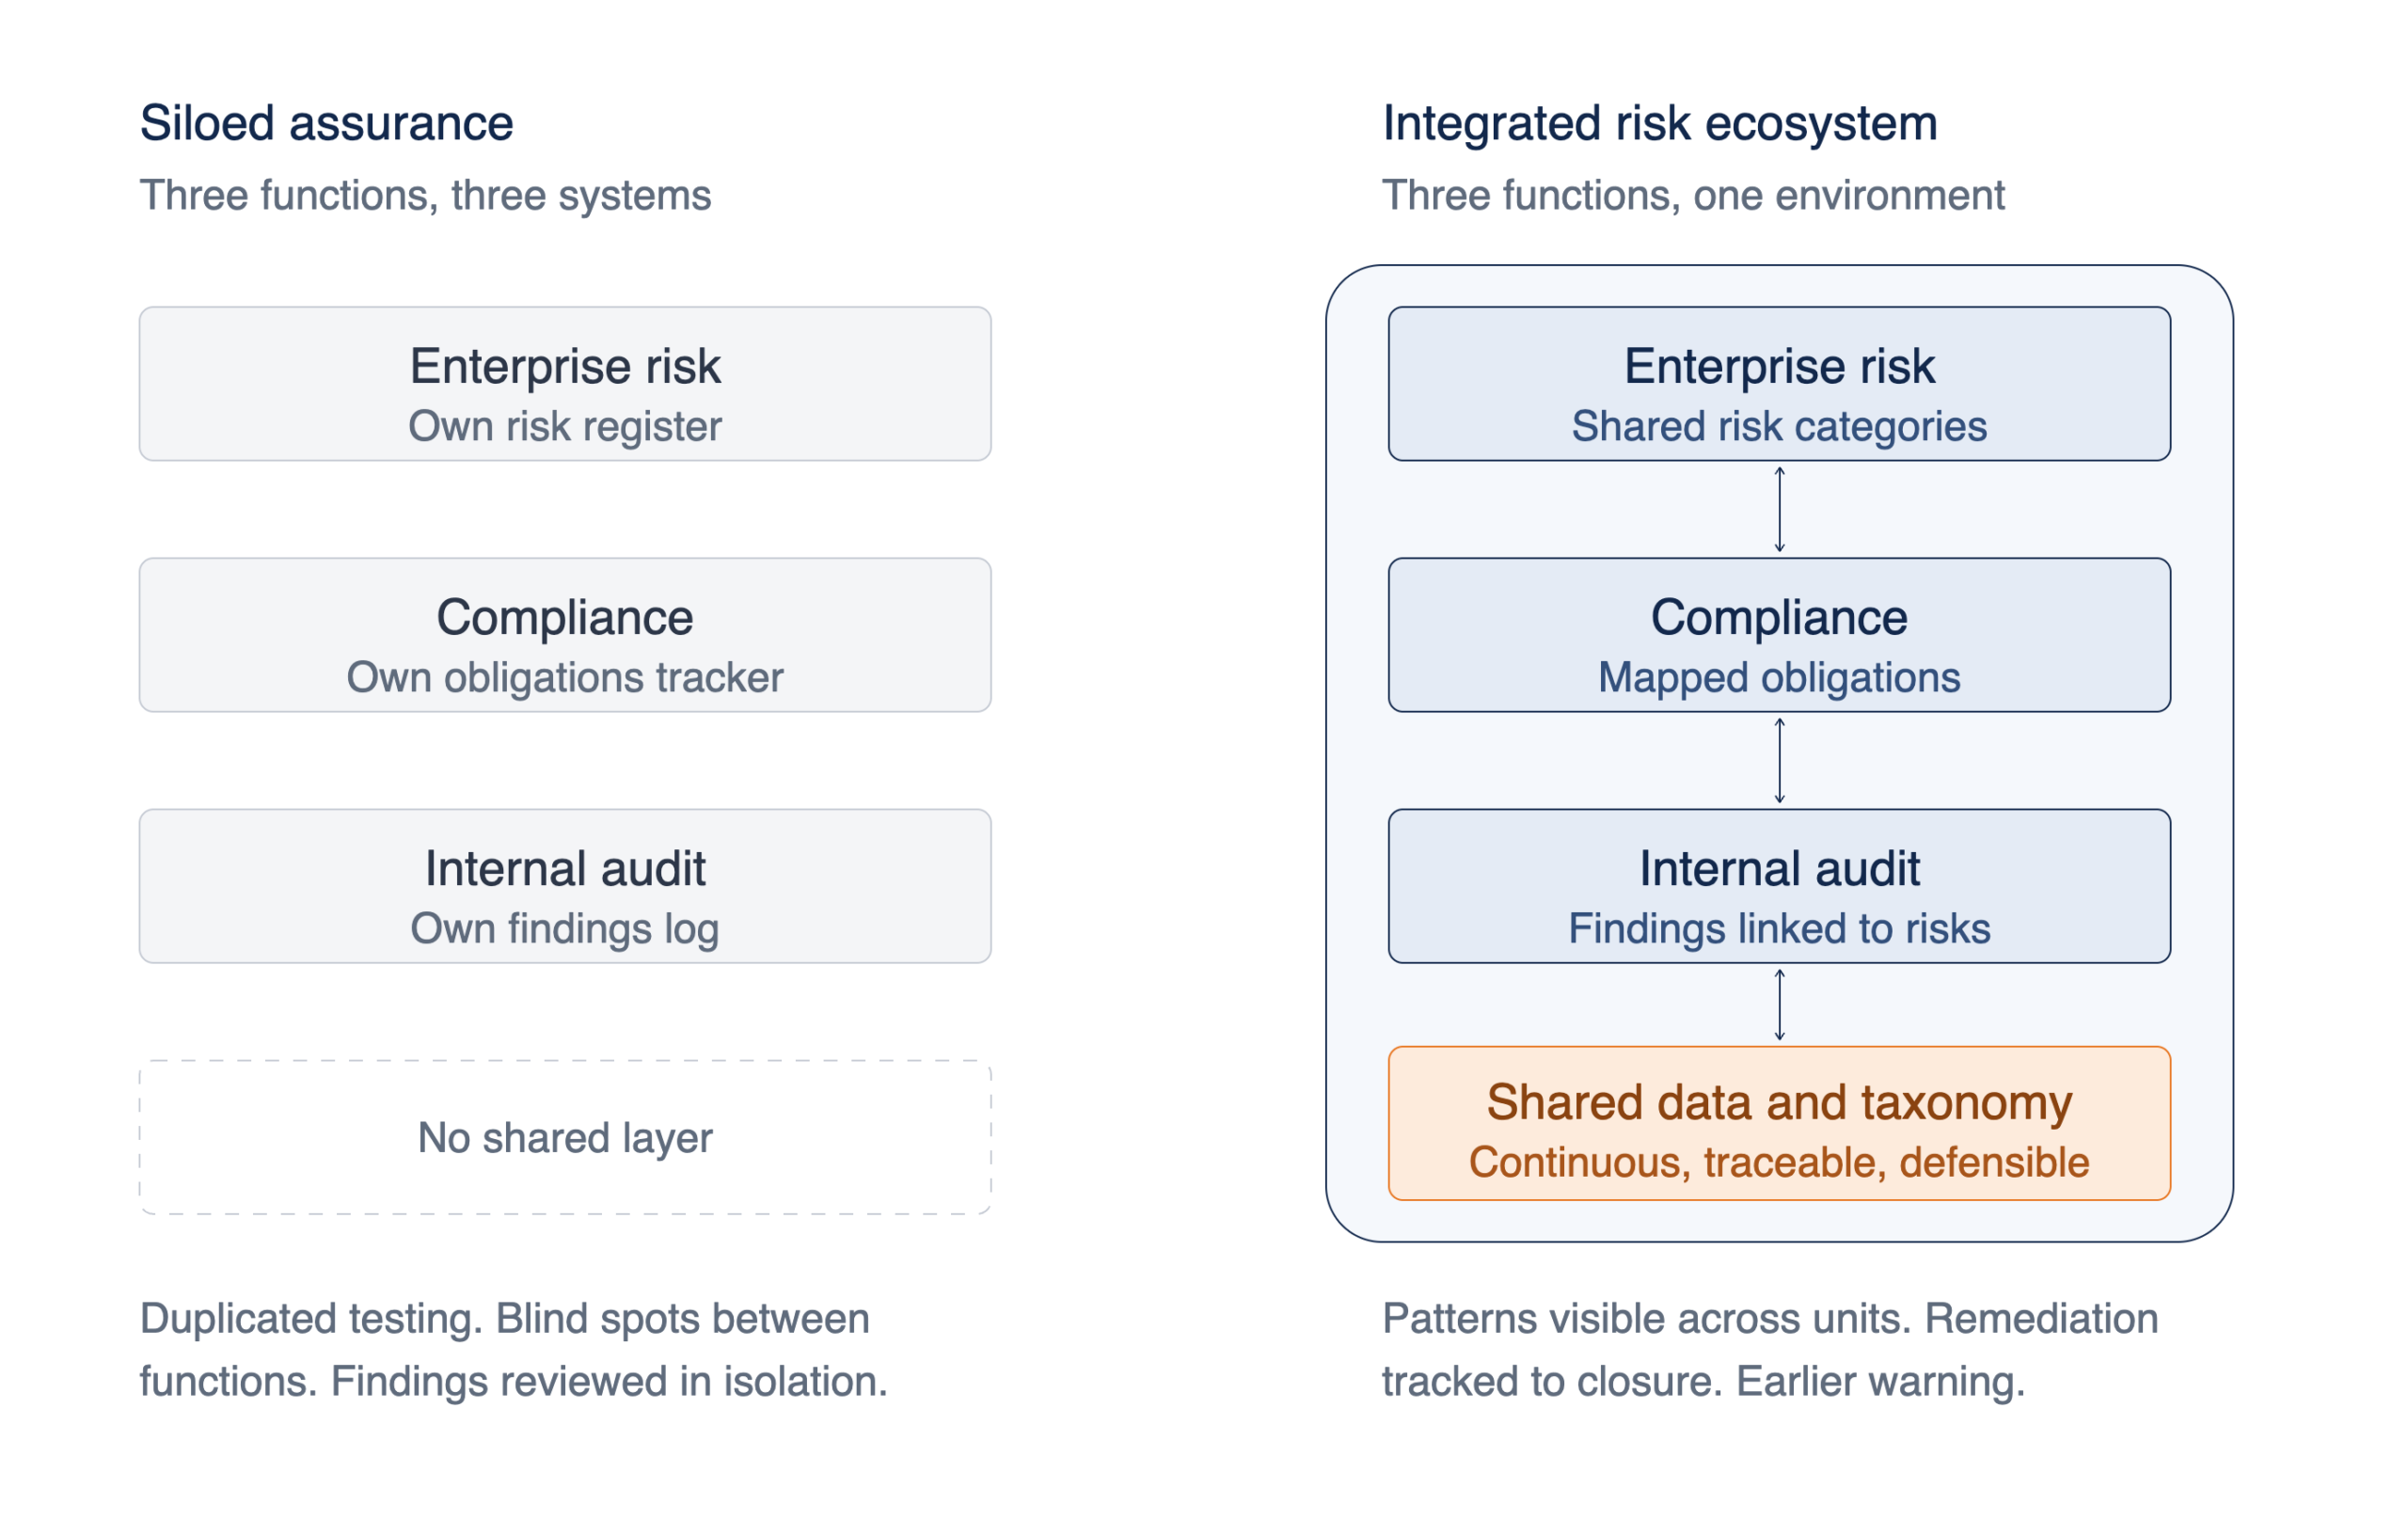
内部監査の未来はどのようなものになるのでしょうか? 内部監査の未来は、「継続的」「連携型」「予測型」です。年次監査計画を実施し、すでに発生した事象について報告するのではなく……
リスクおよびコンプライアンスの責任者なら誰でも、いずれは同じ壁にぶつかります。それは、特定の課題があまりにも特殊すぎて、どのベンダーのプレゼン資料にも記載されておらず、いくらGoogleで検索しても解決策を提示してくれる人が見つからないという問題です……
すべてのリスク管理責任者に問いかけてみたい質問があります。「今日、より良いデータがあればよかったと思うような決定を、どのようなものを行っていますか?」その答えはいつも興味深いものです。しかし……
規制対象業界の企業向けに最高評価を得ているGRCソフトウェアは、さまざまな法域にわたる継続的な規制情報の収集、定量的なリスク分析、および領域を横断した統合的な可視性を、単一のプラットフォームに統合しています。…で事業を展開する組織にとって、
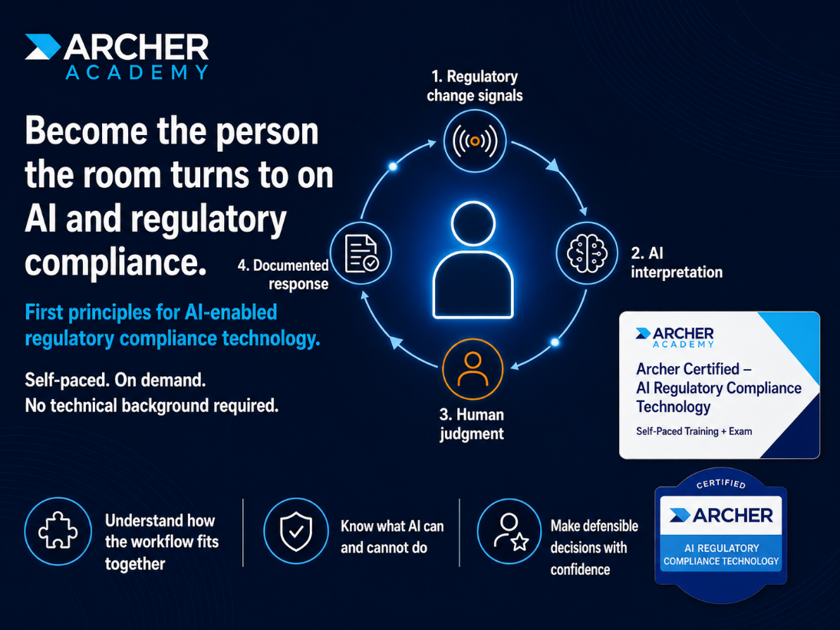
AIと規制コンプライアンスの分野で、周囲が頼りにする存在になりましょう。AIを活用した規制コンプライアンス技術の第一原理に関する基礎的な認定資格です。エコシステムの多くの関係者にとって…