Las empresas están incorporando rápidamente la IA a sus procesos. Los empleados utilizan grandes modelos de lenguaje y copilotos para trabajar con contratos, registros de clientes, código fuente y otra información confidencial. Los agentes de IA están empezando a actuar en nombre de la empresa, accediendo a sistemas, generando contenido y realizando tareas a la velocidad de una máquina. Los equipos de riesgo, cumplimiento normativo y seguridad ya cuentan con las políticas que rigen gran parte de esta actividad. Lo que les ha faltado es una forma de aplicar esas políticas a la velocidad de una máquina, en el momento en que una solicitud llega a un modelo.
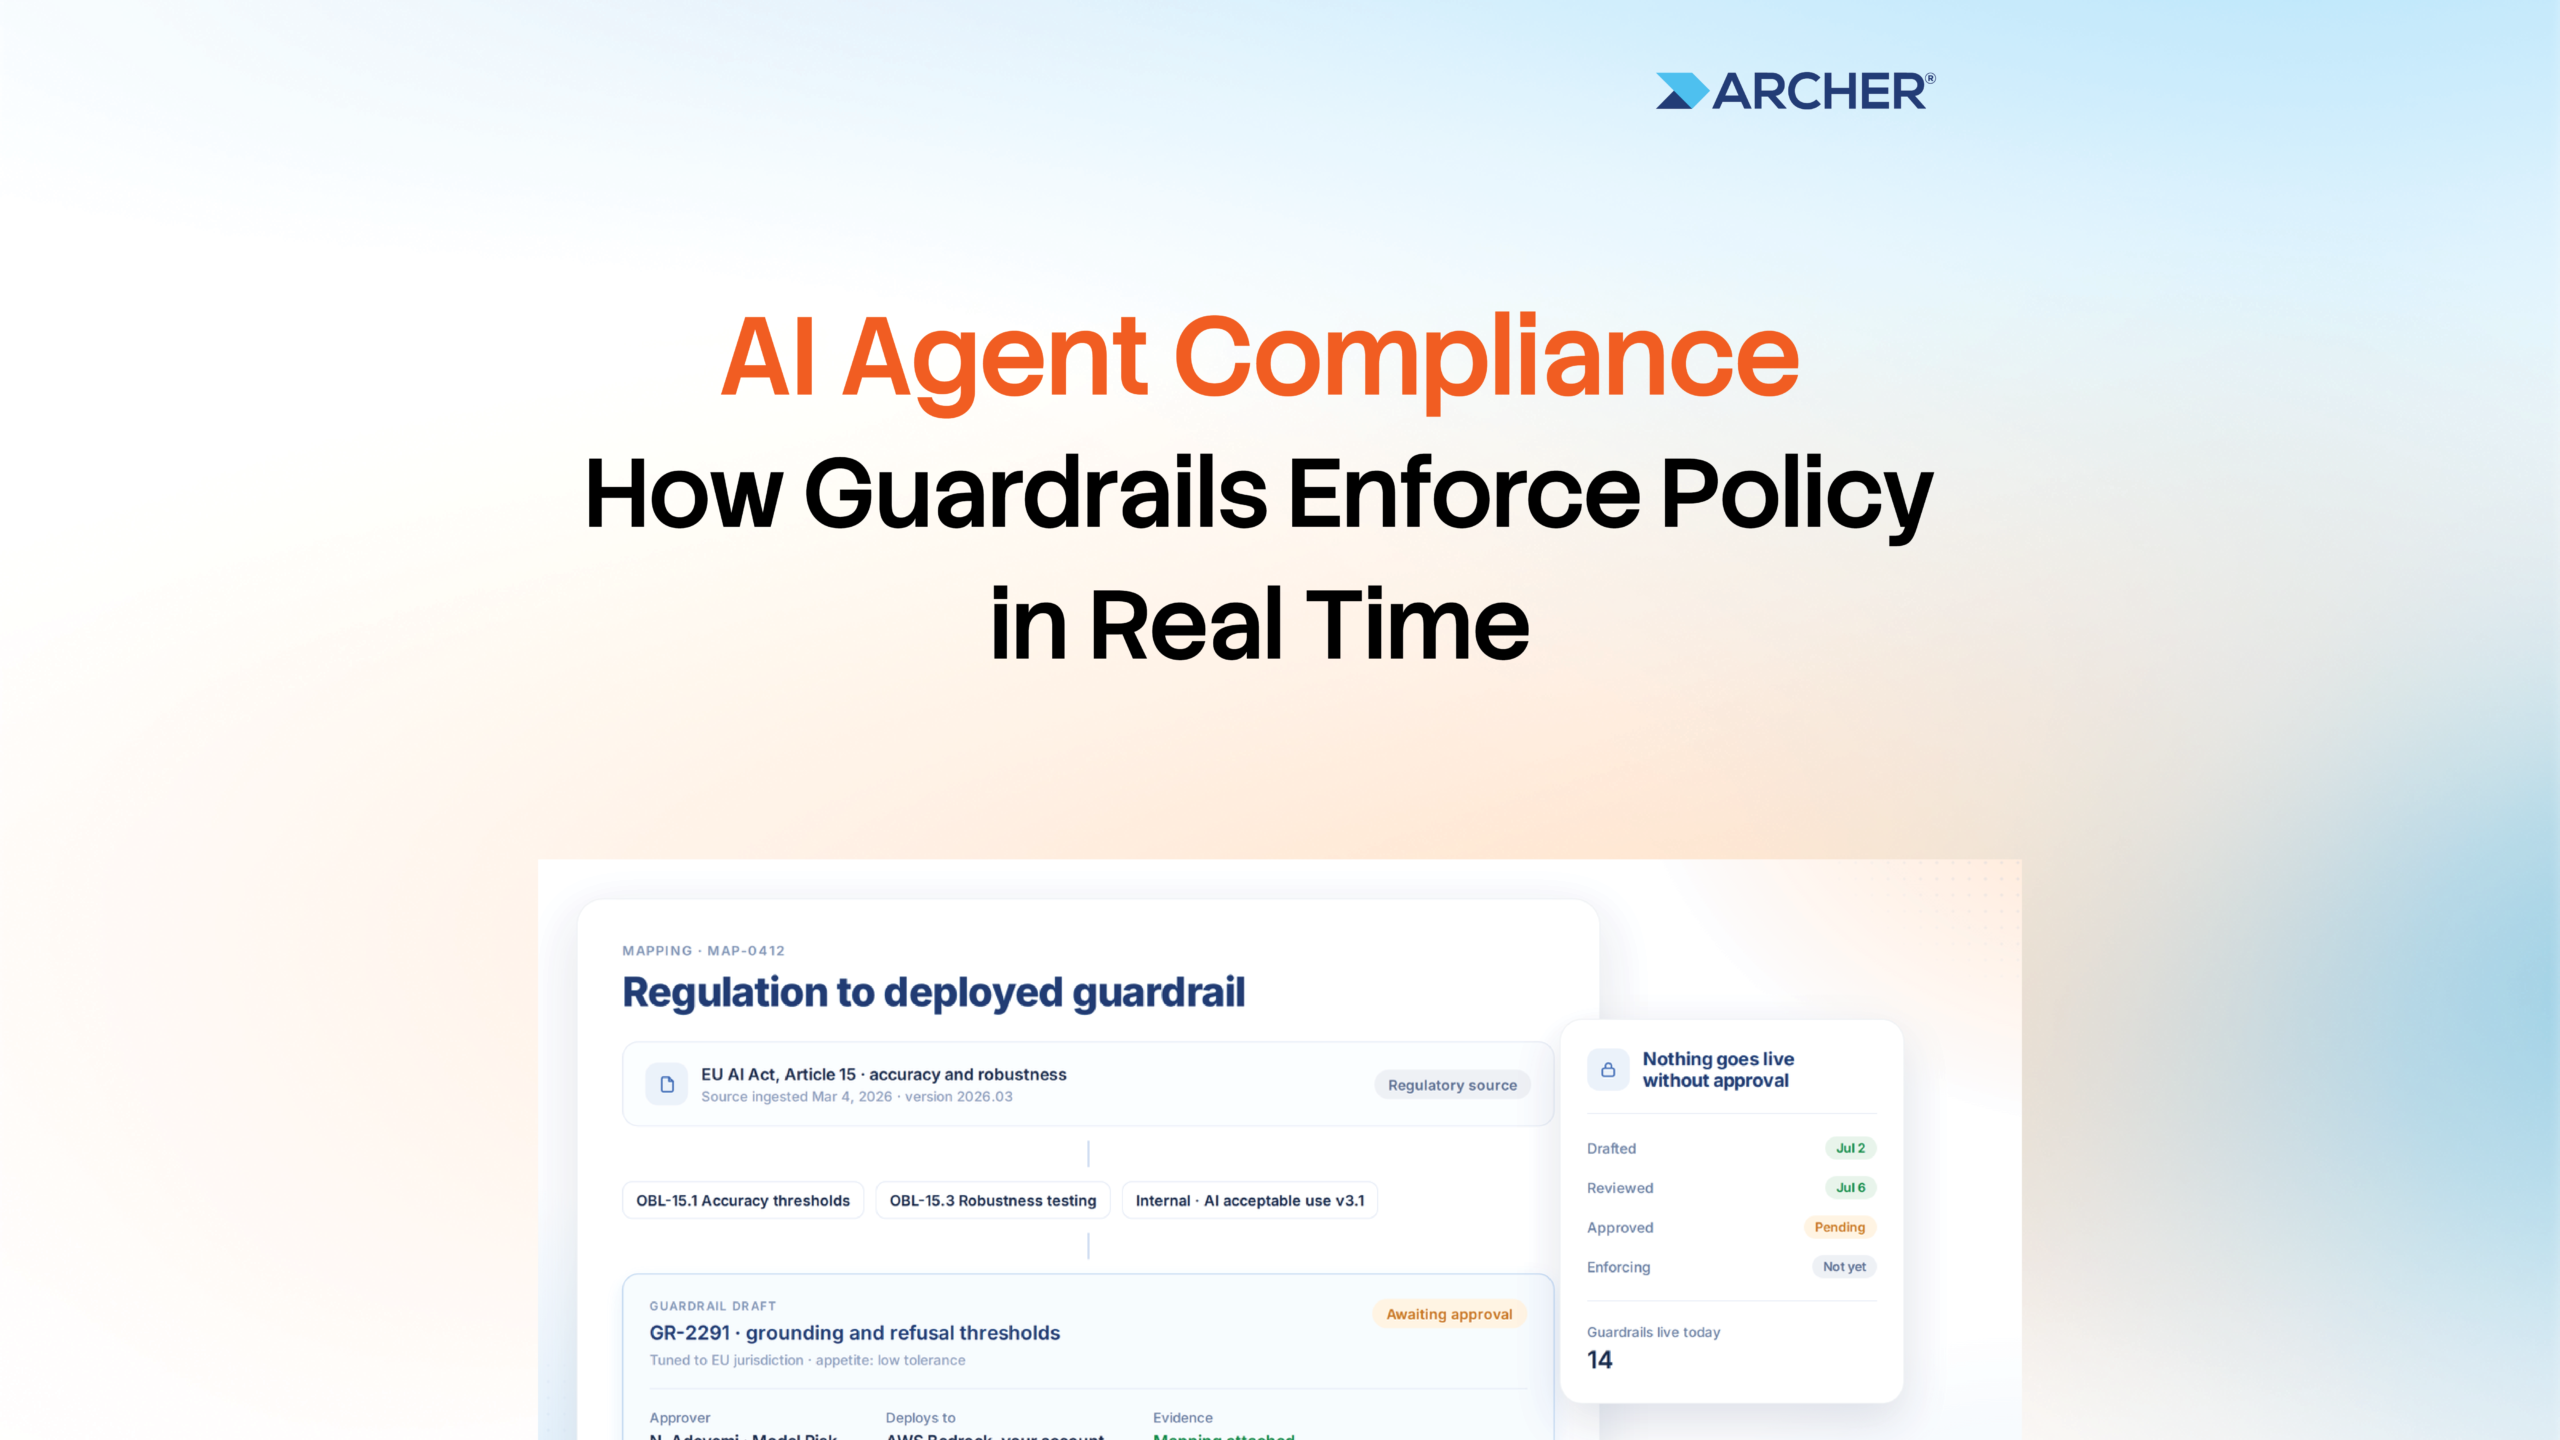
Esto crea una brecha fundamental entre contar con una política de IA y aplicarla realmente. Archer Evolv™ AI Compliance está diseñado para cerrar esa brecha al convertir las normativas y políticas que rigen una empresa en «política como código»: medidas de protección de Amazon Bedrock aprobadas, implementadas de forma nativa dentro de la propia cuenta de AWS del cliente y aplicadas antes de que un modelo responda. Cada control se remonta a la obligación que lo exigió, y cada infracción queda registrada en el sistema de registro de GRC en el que las empresas ya confían.
Contar con los permisos adecuados no garantiza que se actúe correctamente
Gran parte del debate sobre la gobernanza de la IA se ha centrado en la identidad, el acceso y el modelo «zero trust». Esas capacidades son esenciales, pero responden a una cuestión distinta a la del cumplimiento normativo. La gestión de identidades y accesos (IAM) regula la identidad. Las medidas de protección en tiempo de ejecución regulan la intención. Un empleado o un agente de IA puede estar correctamente delimitado, autenticado y registrado, y aun así enviar una solicitud que incumpla una normativa o una política de la empresa que nunca se haya traducido en un control exigible.
En otras palabras, un agente de IA puede tener exactamente los permisos adecuados y, aun así, hacer exactamente lo que no debe. Los permisos indican a una organización quién puede actuar; el cumplimiento normativo determina si una acción concreta está permitida según la normativa y las políticas que la regulan. A medida que los sistemas de IA funcionan cada vez más rápido y con mayor autonomía, las empresas necesitan ambas cosas.
Los programas de cumplimiento tradicionales se diseñaron, en gran medida, en torno a las personas y a procesos periódicos: políticas, formación, certificaciones, pruebas y revisiones. Esos enfoques siguen siendo importantes, pero no se diseñaron para inspeccionar cada indicador antes de que llegue a un modelo ni para revisar cada acción que realiza un agente de IA. Una política puede estar bien redactada y, aun así, no servir para nada si no está vinculada a la decisión o acción que pretende regular.
Por lo tanto, en el caso de la IA, el cumplimiento normativo debe acercarse más al punto de acción. Esto implica traducir las obligaciones que ya tiene una organización en controles que puedan aplicarse en tiempo de ejecución. El reto no consiste simplemente en crear una barrera de seguridad, sino en saber qué debe garantizar esa barrera, qué normativa o política lo exige, quién lo ha aprobado y si sigue funcionando según lo previsto a medida que cambian los requisitos subyacentes.
Evita la infracción y, a continuación, demuestra que se ha evitado
Detener una infracción y demostrar por qué se detuvo son dos cuestiones distintas. Las herramientas de observabilidad de la IA pueden detectar y notificar riesgos, mientras que las medidas de protección pueden bloquear la actividad. El problema de gobernanza más complejo consiste en vincular esa aplicación en tiempo de ejecución con la normativa o la política de la empresa que exigió el control en primer lugar. Ahí es donde la prevención y las pruebas deben funcionar como una cadena continua.
Archer Evolv AI Compliance integra todos estos elementos a través de un ciclo de aplicación de cinco etapas.
- Listenconvierte las normativas, las fuentes sobre privacidad y las propias políticas de una empresa en controles con seguimiento, basándose en los 22 millones de documentos normativos de Archer y en su experiencia en materia de normativa.
- Decideconvierte los controles ejecutables en borradores de las medidas de seguridad de Amazon Bedrock, que solo se implementan tras la aprobación de un responsable designado.
- Actcomprueba las indicaciones pertinentes de los empleados o agentes de IA antes de la inferencia, bloqueando y registrando las infracciones.
- Assurecomprueba los mecanismos de protección en un ciclo predeterminado comparándolos con el control aprobado, de modo que se pueda evaluar el riesgo de forma continua y se puedan detectar desviaciones o manipulaciones.
- Incorporalos resultados de las rutas al sistema de gestión de incidencias de Archer, donde se realiza un seguimiento de las mismas hasta su resolución en el mismo sistema de registro.
En conjunto, esas etapas conforman una cadena interconectada que va desde el origen hasta la obligación, pasando por el control, la medida de protección, el incidente de infracción y las pruebas. En lugar de limitarse a demostrar que existe una política de IA, una organización puede mostrar la obligación en la que se basa dicha política, el control diseñado para hacerla cumplir, la medida de protección que aplica ese control y las pruebas de lo que ocurrió. Eso es lo que convierte el «tenemos una política» en un «podemos demostraros el control».
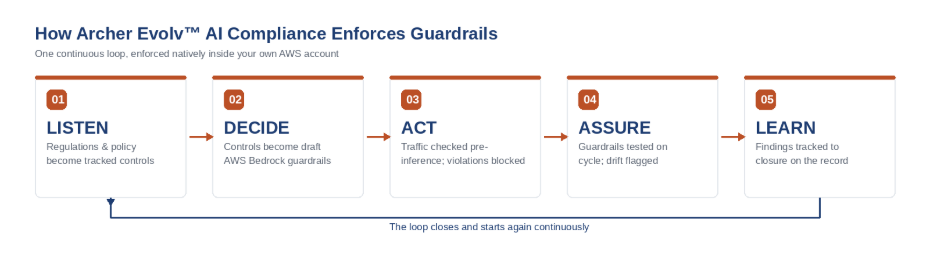
Figura 1: El ciclo de cumplimiento de cinco etapas en el que se basa Archer Evolv™ AI Compliance
¿Qué es lo que hay que regular?
No todas las obligaciones en materia de IA se derivan de una normativa. Las organizaciones también establecen sus propios requisitos en materia de seguridad de la información, uso aceptable de la IA, información confidencial y riesgo empresarial. Por lo tanto, un cumplimiento normativo eficaz en materia de IA debe tener en cuenta tanto las obligaciones normativas externas como las políticas internas que una organización espera que sigan sus empleados y los agentes de IA.
Las obligaciones organizativas pueden incluir credenciales y datos confidenciales, como claves y tokens de API, código fuente y activos técnicos propios, información comercial confidencial —como contratos, precios y operaciones de fusiones y adquisiciones— y normas definidas por la empresa que regulan lo que un modelo puede abordar, hacer o combinar. Las obligaciones normativas pueden incluir datos personales regulados por el RGPD, la CCPA y las leyes estatales de privacidad; información sanitaria protegida en virtud de la HIPAA; datos de pago y de titulares de tarjetas según la norma PCI DSS; y categorías reguladas, como los datos sujetos a controles de exportación, la información sobre valores y los datos biométricos.
La distinción importante es que el sistema de protección no se limita a buscar contenido genérico que suponga un riesgo. Está vinculado a la normativa o política específica en la que se basa el control. Esa vinculación permite a los equipos de gestión de riesgos, cumplimiento normativo y seguridad comprender no solo que se ha bloqueado una interacción de IA, sino también por qué se ha bloqueado y qué obligación ha motivado la aplicación del control.
Mantén la aplicación de la normativa allí donde se ejecute la IA
Para los modelos que se ejecutan en Amazon Bedrock, Archer Evolv AI Compliance utiliza los «Guardrails» nativos de Amazon Bedrock dentro de la propia cuenta de AWS del cliente. No hay ningún proxy de Archer en la ruta de inferencia. Archer se conecta a través de un rol de IAM de AWS con ámbito limitado y privilegios mínimos, y lee la configuración y los eventos de los «Guardrails», pero no el tráfico de IA del cliente. El contenido de las peticiones, las respuestas de los modelos, los documentos, las incrustaciones, la información de carácter personal (PII), los pesos de los modelos y los datos de entrenamiento no llegan a Archer. Si se interrumpe la conexión con Archer, los «Guardrails» nativos de Amazon Bedrock siguen aplicándose tal y como se implementaron por última vez.
Los modelos que no se ejecutan en Amazon Bedrock pueden aplicar el mismo control aprobado a través de la API «Apply Guardrail» de Amazon Bedrock, lo que amplía la cadena de políticas y pruebas más allá de los modelos que se ejecutan directamente en Amazon Bedrock. Este enfoque mantiene la aplicación de las normas cerca del lugar donde se ejecuta la IA, mientras que Archer se encarga de la gobernanza, el historial normativo y las pruebas relacionadas con el control.
Los clientes también mantienen el control sobre cómo se aplica la medida.
- Fíjate: Archer registra lo que bloquearía una barrera de seguridad.
- Adviseremite los resultados de una investigación y las pruebas que los respaldan a un destinatario concreto.
- La aplicación de las normasbloquea las infracciones antes de que se produzcan. No se puede aumentar el nivel de aplicación sin autorización, y es posible revertir las versiones.
Este equilibrio es importante. La barrera de seguridad realiza una labor que una persona no puede llevar a cabo de forma razonable a la velocidad de una máquina, ya que evalúa las indicaciones pertinentes en relación con los controles antes de que el modelo responda. Las personas siguen siendo responsables de las decisiones que les corresponden: aprobar los controles, gestionar las excepciones y determinar cuándo debe modificarse la aplicación de las normas. La aplicación en tiempo de ejecución no exime a las personas de su responsabilidad en materia de cumplimiento; les ofrece una forma de aplicar las políticas de las que ya son responsables a la velocidad que ahora exige la IA.
De la política sobre IA a la prueba de IA
El mayor reto en materia de gobernanza de la IA no consiste, cada vez más, en redactar otra política, sino en plasmar esa política en controles que funcionen al mismo ritmo que la IA y en conservar las pruebas necesarias para demostrar que dichos controles funcionan.
Archer aporta una ventaja distintiva a ese problema. Su inteligencia normativa propia se basa en 22 millones de documentos normativos y 492 modelos diseñados específicamente y entrenados desde 2017. Esa inteligencia ayuda a vincular la normativa o la política de la empresa con el control, el control con la barrera de seguridad y la barrera de seguridad con las pruebas. En lugar de exigir a las empresas que construyan esa cadena por sí mismas, Archer aúna el contexto normativo, el marco de control, la aplicación en tiempo real y el sistema de registro de GRC.
Para los responsables de riesgos, cumplimiento normativo y seguridad, esto cambia la pregunta que deberían plantearse sobre la IA. Ya no basta con preguntarse si la organización cuenta con una política de IA. La pregunta más importante es si, en caso de que un empleado o un agente de IA infringiera hoy esa política, la organización podría demostrar qué ocurrió, qué control se aplicó y por qué.
Si responder a esa pregunta requiere una investigación manual, sigue existiendo una laguna. Archer Evolv™ AI Compliance está diseñado para subsanarla, pasando del cumplimiento de las políticas sobre el papel a controles que pueden aplicarse, supervisarse y demostrarse a la velocidad de una máquina.
Más información sobre Archer Evolv AI Compliance: https://www.archerirm.com/archer-ai-compliance
Lee el comunicado completo sobre Archer Evolv AI Compliance: https://www.archerirm.com/press-releases/archer-launches-archer-evolv-ai-compliance
Preguntas frecuentes
Archer Evolv™ AI Compliance convierte las normativas y políticas de una empresa en «políticas como código»: medidas de control aprobadas de Amazon Bedrock, implementadas de forma nativa en la propia cuenta de AWS del cliente y aplicadas antes de que el modelo responda. Cada control se remonta a la obligación que lo exigió, y cada infracción se registra en el sistema de registro de GRC.
No. La gestión de identidades y accesos (IAM) regula la identidad; las medidas de seguridad en tiempo de ejecución regulan la intención. Un empleado o un agente de IA puede estar correctamente delimitado, autenticado y registrado, y aun así enviar una solicitud que incumpla una normativa o política que nunca se haya traducido en un control aplicable. El permiso determina quién puede actuar. El cumplimiento determina si se permite una acción concreta. Los sistemas de IA necesitan ambos.
1. «Listen» convierte las normativas, las fuentes de privacidad y las políticas de la empresa en controles supervisados, basándose en los 22 millones de documentos normativos de Archer y en su experiencia en materia regulatoria.
2. «Decide» convierte esos controles en borradores de «Amazon Bedrock Guardrails», que solo se implementan tras la aprobación de un responsable designado.
3. «Act» comprueba las indicaciones aplicables antes de la ejecución, bloqueando y registrando las infracciones.
4. «Assure» comprueba las medidas de protección en un ciclo establecido comparándolas con el control aprobado para señalar desviaciones o manipulaciones.
5. «Learn» deriva los hallazgos a la gestión de incidencias de Archer, donde se realiza un seguimiento hasta su cierre en el mismo sistema de registro.
Tanto las obligaciones organizativas como las normativas. Las obligaciones organizativas incluyen credenciales y datos confidenciales, como claves de API y tokens, código fuente y activos técnicos propios, información empresarial confidencial —como contratos, precios y operaciones de fusiones y adquisiciones— y normas definidas por la empresa que regulan lo que un modelo puede abordar, hacer o combinar. Las obligaciones normativas incluyen los datos personales en virtud del RGPD, la CCPA y las leyes estatales de privacidad; la información sanitaria protegida en virtud de la HIPAA; los datos de pago y de los titulares de tarjetas en virtud de la norma PCI DSS; y categorías reguladas como los datos sujetos a controles de exportación, la información sobre valores y los datos biométricos.
No. En el caso de los modelos que se ejecutan en Amazon Bedrock, la aplicación de las medidas de seguridad se lleva a cabo mediante los «Guardrails» nativos de Amazon Bedrock dentro de la propia cuenta de AWS del cliente. Archer se conecta a través de un rol de IAM de AWS con ámbito limitado y privilegios mínimos, y lee la configuración y los eventos de los «Guardrails», pero no el tráfico de IA del cliente. El contenido de las peticiones, las respuestas de los modelos, los documentos, las representaciones, la información de carácter personal, los pesos de los modelos y los datos de entrenamiento no llegan a Archer. Si se interrumpe la conexión con Archer, los guardrails nativos siguen aplicando las medidas de seguridad tal y como se implementaron por última vez.
Los modelos que no forman parte de Amazon Bedrock pueden aplicar el mismo control aprobado a través de la API «Apply Guardrail» de Amazon Bedrock, lo que amplía la cadena de políticas y pruebas más allá de los modelos que se ejecutan directamente en Amazon Bedrock.
A través de tres configuraciones. Observa en los registros qué bloquearía una barrera de seguridad. Recomienda rutas, junto con las conclusiones y las pruebas que las respaldan, a un propietario concreto. Actúa para impedir las infracciones antes de que se produzcan. Nada avanza en ese proceso sin autorización, y las versiones se pueden revertir.
No. La barrera de seguridad realiza una tarea que una persona no puede llevar a cabo de forma razonable a la velocidad de la máquina: evaluar las indicaciones pertinentes en relación con los controles antes de que el modelo responda. Las personas siguen siendo las encargadas de aprobar los controles, gestionar las excepciones y decidir cuándo debe modificarse la aplicación de las normas.
Toda la cadena, desde el origen hasta la obligación, pasando por el control, la medida de protección, el incidente de incumplimiento y las pruebas: no se trata solo de que exista una política, sino de la obligación que la sustenta, el control diseñado para garantizar su cumplimiento, la medida de protección que aplica dicho control y las pruebas de lo que ocurrió cuando se puso a prueba.
La inteligencia normativa de Archer se basa en 22 millones de documentos normativos y 492 modelos diseñados específicamente y entrenados desde 2017, que vinculan la normativa o la política con el control, el control con la medida de protección y la medida de protección con las pruebas, en lugar de exigir a las empresas que construyan esa cadena por sí mismas.