ガバナンスが施されたAIが、実際のGRC業務を担う。
An AI Agent is a governed agent built for one real job inside Archer: reading regulatory text, scoring a vendor, drafting a finding, watching for the next disruption. Every agent is identity-bound, scope-constrained, and audit-emitting.
-
9
GRC ドメイン
-
221
AGENTS ON THE ROADMAP
-
1
共有ランタイム
-
5
ステージ適応型ループ
AIの多くは草案作成にとどまっています。ガバナンスにはそれ以上のものが必要です。
その摩擦がどのように生じるかは、役職によって異なります。CISOはモデルリスクのエクスポージャーに責任を負います。CCOは、履行されなかった義務に責任を負います。CROは、取締役会資料に記載される数値に責任を負います。内部監査責任者は、数か月後に要請があった際、これらすべてが適切に行われたことを証明する責任を負います。
「有用」と「正当化できる」は同じことではない。
CISOが実際にGRCプログラムとして承認を得た業務の多くは、要約、草案作成、あるいは検索にとどまっています。これらは組織のリスク状況を変化させることなく、人々の時間を節約してくれます。有用ではありますが、正当化できるものではありません。
ログファイルは監査証跡ではありません。
規制当局や検査官は、AIが何を分析したのか、どのようにその結論に至ったのか、誰が承認したのか、そしてそれがどこに記録されているのかを知りたがっています。監査人が事後に作成したログファイルでは、こうした疑問には答えられません。そして、その不備の責任を負わなければならないのは、内部監査責任者なのです。
たとえうまく書かれた間違った答えであっても、やはり間違っている。
汎用LLMに規制や制御設計に関する具体的な質問をすると、その回答は読みやすくても、往々にして間違っている。これはCCOが検査に持ち込むことのできないリスクであり、CROが最終的に定量化しなければならないリスク要因である。
単なるポイントソリューションではなく、管理されたデジタルワーカーです。
Each AI Agent is bound to an identity, scoped to defined records and actions, supervised by a named human, and built for one specific piece of GRC work. Every run leaves a full audit trail. Underneath them sits a layer of Foundation agents handling the unglamorous part: keeping data clean, context current, and records complete enough that the work above holds up. Most GRC AI efforts fail here first.
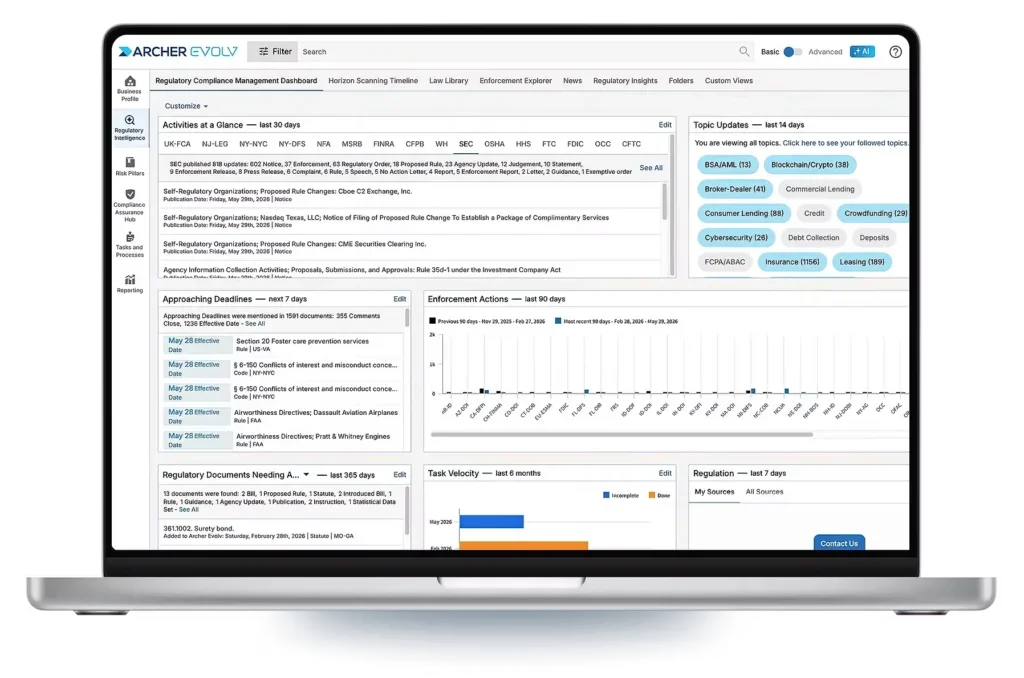
Agents deploy into the Archer environment your organization already runs. Nothing about how you run GRC has to change first. Every action writes back as a permanent, timestamped record, so the chain from recommendation through approval to final state stays in one place.
An agent is a member of your ecosystem rather than another console to log into. Controls move left into the build pipeline as compliance-as-code, checked before a workload ships instead of after audit finds the gap. The same agents serve second-line risk and third-line audit.
-
説明可能な論理
あらゆる決定にはそれなりの理由があるため、何もかもが「ブラックボックス」というわけではない。
-
専門家が主導する
A named human supervises every agent. Actions stay inside your approval gates, never around them.
-
監査可能なアクション
トリガーからライトバックに至るまで、すべての変更に関する完全な履歴。
The agents furthest along, not a full roadmap slide.
これらは開発が最も進んでおり、2026年7月から9月の間に発売される予定です。いずれも「アーチャー」にデータを送信し、すべてが人間のために一時停止します。
-
ドメインの登録手続き
特定のドメインについて、プロセスからリスク、そして統制へと関連付けを行い、貴社がすでに保有している記録と整合させます。
リスク管理 · CRO向け -
制御の生成と検証
Draftsは、各統制が対処すべきリスクに対して、統制の運用状況を管理し、適用範囲を確認し、不備を指摘します。
コンプライアンス · CCO向け -
ガードレールの適合性
自社の管理体制や成文化された規制に照らして、AIのガードレールを検証します。
AIリスク管理 · CISO向け -
報告対象事象の検討
損失およびインシデントの記録をテーマ別に読み取り、見つかった情報をArcher内の元の記録に紐付けます。
オペレーショナル・リスク · CRO向け -
保証の管理
そのリスクに対して管理措置が有効であるかどうかを、実施頻度や証拠の確認を含めて判断する。
コンプライアンス · CCO向け -
記録および資産の管理状態
監査人が見つける前に、重複レコード、孤立レコード、および表現が曖昧なレコードを特定します。
財団・内部監査責任者募集
名前の明記された人間による承認がない限り、アーチャーへの返信は一切行われません。
自動的に承認されるような仕組みはなく、この制限を無効にする設定もありません。
実践において
Record quality is the least glamorous problem in GRC and one of the most expensive. A control that reads “controls are in place” clears a workflow gate and then fails an audit. The hygiene agent reads free-text fields against quality rules, names the field and the rule it failed, and shows the reviewer what compliant language looks like. Run daily across a portfolio, it returns roughly 15 hours a month to each reviewer and catches the wording a person skims past.
Every agent, in every domain, follows the same five steps.
こうしたソリューションを提供しているベンダーは数多くあります。妥当なアプローチは、これら3つすべてを同じ基盤上に構築することです。
-
集まる
Archerから関連するレコードと背景情報を抽出する。
-
分析する
基準や先行研究と照らし合わせて解釈する。
-
生成
調査結果、マッピング、または計画を提案してください。
-
承認する
指名された担当者が、審査、編集、または却下を行います。
-
更新
アーチャーに、完全な追跡可能性を確保した上で返信してください。
あらゆる領域で繰り返される、ひとつの適応ループ。
Whichever domain an agent works in, it fills one stage of the same loop. There are Listen agents, Decide agents, Act agents, Assure agents, and Learn agents, everywhere.
-
1
聞いてください
プロセス内ですでに流れているシグナルを監視し、重要な変化を早期に察知しましょう。
-
2
決める
基準およびリスク許容度に基づき、影響度と緊急度に応じて分類・順位付けを行う。
-
3
法
Archer内でアウトプットのドラフトを作成し、担当者を割り当て、ガバナンス対象の実行をトリガーします。
-
4
保証する
結果を確認し、完全なトレーサビリティを備えた監査対応可能な証拠を作成します。
-
5
学ぶ
Feed outcomes back to sharpen the agent for the next cycle.
9つのドメイン、その下には1つのシステム。
コンプライアンス機能は本日より稼働を開始しており、これが他のすべての機能の基盤となっています。その他のドメインもすべてロードマップに盛り込まれており、同じデータに対して同様のループが実行されます。以下に、各ドメインの代表的な概要を示します。これは完全な一覧ではなく、各ドメインの機能の概要を把握するのに十分な情報です。
-
予定 · 2026年
ITリスク
静的な資産台帳から、生き生きとしたデジタルツインへ。
IT資産の導入
CMDB、スキャナー、クラウドツールから信号を取得し、それらを1つの包括的な資産プロファイルに統合します。
リスクスコアリングアシスタント
ITリスクを、単に深刻度だけでなく、ビジネスへの影響や波及範囲に基づいて優先順位付けします。
制御の整合性と証拠の同期
コントロールとその裏付けとなる証拠を、実際に保護対象となっている資産と結びつけたままにします。
-
予定 · 2026年
業務リスクおよび企業リスク
静的なリスク登録簿から、継続的なリスクインテリジェンスへ。
新たなリスクの検知
新たなリスクの兆候がインシデントに発展する前に、内部および外部のシグナルを監視します。
採点・再調整アシスタント
制御上の不具合を、次回のレビューサイクルを待たずに、自動的に最新のリスクスコアに反映します。
治療の調整および根拠資料パック
証拠資料一式を作成し、治療計画を策定する一連の作業を一挙に行います。
-
計画中 · 2026年以降
レジリエンス
静的な事業継続計画から、継続的な意思決定へ。
依存関係グラフのメンテナンス
重要なサービスと、その復旧に必要な要素をリアルタイムで表示したマップを維持しています。
許容誤差の逸脱検出
混乱が生じて実際に試される前に、RTO/RPOの矛盾や集中リスクを指摘する。
エビデンスおよび規制当局向け資料一式
取締役会および規制当局向けに、継続的かつ監査対応可能なレジリエンスに関する証拠をまとめます。
単一のデータバックボーン。単一のランタイム。あらゆるドメインがこれを基盤として構築されます。
Compliance ships first because it builds the spine everything else reads from, the authoritative lineage of obligations, controls, business units, risks, and processes inside Archer. Every planned domain agent reuses that spine instead of rebuilding it, and all of them run on the same underlying engine.
Domain Agents · Planned 2026+
監査、AIリスク管理、サードパーティリスク、ポリシー変更管理、ITリスク、業務リスクおよび企業リスク、レジリエンス
そのまま進む
AI Agent Framework: The Shared Runtime
アーチャーをすでに通過しているシグナルは、承認ゲート内で、スケジュールに従って管理された結果となります。
読み取り・書き込み
GRC Data Spine:コンプライアンスを基盤に構築され、今まさに稼働中
明確で一貫性のある系譜こそが、下流のあらゆる自動化プロセスを信頼できるものにしているのです。
どのドメインも、同じ4つの段階を経て発展していきます。
Agents arrive in waves, not all at once, each stage depends on the trust and data the one before it builds.
-
1
コア・オートメーション
手作業を自動化:契約の更新、義務事項の抽出、ベンダープロフィールの作成。
-
2
知性
大量処理における出力を標準化:分類、スコアリング、および再利用可能なテンプレートにより、レビュー担当者によるばらつきを解消します。
-
3
リスク・インサイト
事後対応から予測型への転換:異常や新たな兆候を捉えることで、問題が発見される前にその存在を明らかにします。
-
4
GRCオーケストレーション
Agents coordinate across domains: one control failure informs risk, audit, and resilience posture at once.
3つの柱:誰にも真似できない組み合わせ。
コンプライアンス、リスク、インテリジェンス――これらはそれぞれ独立したソリューションでありながら、単一のデータモデルを共有しているため、義務、統制、シグナルがエンドツーエンドで連携し続けます。
GRC向けに構築
Archer独自のモデルは、2017年以降、規制関連データおよびGRCデータを用いて特別に学習されています。汎用的な生産性向上ツールから転用されたものではありません。
526
独自モデル
コンテキストインテリジェンス
Agents are grounded in the record your organization has already built in Archer: its controls, policies, findings, and workflows. A generic model has access to none of it. As more AI agents appear in more workflows, the same governance layer extends to cover them, so identity, audit trail, and approval gates are already in place instead of being rebuilt for each new agent.
25+
「公式記録システム」としての運用年数
ガバナンスを念頭に設計
Agents draft and recommend; a person decides. Every run is logged together with the evidence it relied on, which is what makes the output hold up in front of an auditor or an examiner.
100%
戻し入れ前の、人間による承認済みアクションについて
デモでは印象的だが、監査では正当化できない。
エージェントは有用です。エージェントは生産的です。ガバナンスのない生産性はリスクとなります。Archer Evolvは、デジタルワーカーの機能を損なうことなく、すべてのデジタルワーカーを管理環境内で構築します。
汎用AIエージェント
以下がセット内容です
-
プロンプトを備え、ツールの呼び出しを裁量で行える基盤モデル
-
ネイティブの識別子バインディングやスコープの制約がない
-
校正された信頼度や根拠のない出力
-
1つのLLMプロバイダーに縛られている
-
ドメイン固有のクエリにおけるエラー率は26%から94%
Archer Evolv™ AI Agents
以下がセット内容です
-
IDに紐づく(SAML/OIDC + SCIM 2.0)およびスコープ制限付き
-
すべてのアクションは、構造化された不変の監査記録を生成します
-
すべての出力に対して、精緻に調整された信頼性と根拠
-
マルチプロバイダー・モデル・ファブリック、LLMベンダーへのロックインなし
-
すべての実行において、専門家が関与する監視を行う
LLMの未加工データを用いて検証された、実用的な回答。
規制関連日付の抽出および要件のトレーサビリティに関する公表済みのテストでは、巧妙に作成されたプロンプトを用いた未加工のLLMは、56%から88%の確率で誤りを生じていました。一方、Archer Evolvのグラウンデッド・アプローチでは、誤り率を5%未満に抑え、検証、引用、およびトレーサビリティが確保されました。
で最もよく寄せられる質問
No. Foundation is the base every domain runs on, then you add the specific domain Agents your team needs on top of it.
No. Every Agent is draft-and-recommend by design. Step 4 of the build pattern is a human approval gate, with no silent auto-approval, ever.
「コンプライアンス」は本日より利用可能です。「ファウンデーション」は、その基盤となるレイヤーです。その他に表示されているドメインはすべて計画段階のものであり、まだ提供されていません。
単なる自称ではなく、外部から認められている。
Archerは、「2025年版ガートナー・マジック・クアドラント:GRCツールおよびアシュアランス・リーダー」および「2025年版Verdantixグリーン・クアドラント:GRCソフトウェア」においてリーダーに選出されたほか、「2026年第2四半期版フォレスター・ウェーブ:GRC」のコンプライアンス管理部門で最高得点を獲得しました。
-
アーチャーについて
Archer’s GRC platform keeps some of the world’s most regulated enterprises ahead of constant regulatory change. More than 1,300 organizations run on Archer, including half the Fortune 500 and 37 of the top 50 global banks. More than 100 of them run Evolv Compliance today. That installed base is the foundation this agent architecture is built on.
GRC向けに構築。ガバナンスに対応するよう設計されています。
See how governed, audit-emitting AI Agents run inside the Archer platform you already trust as your system of record.