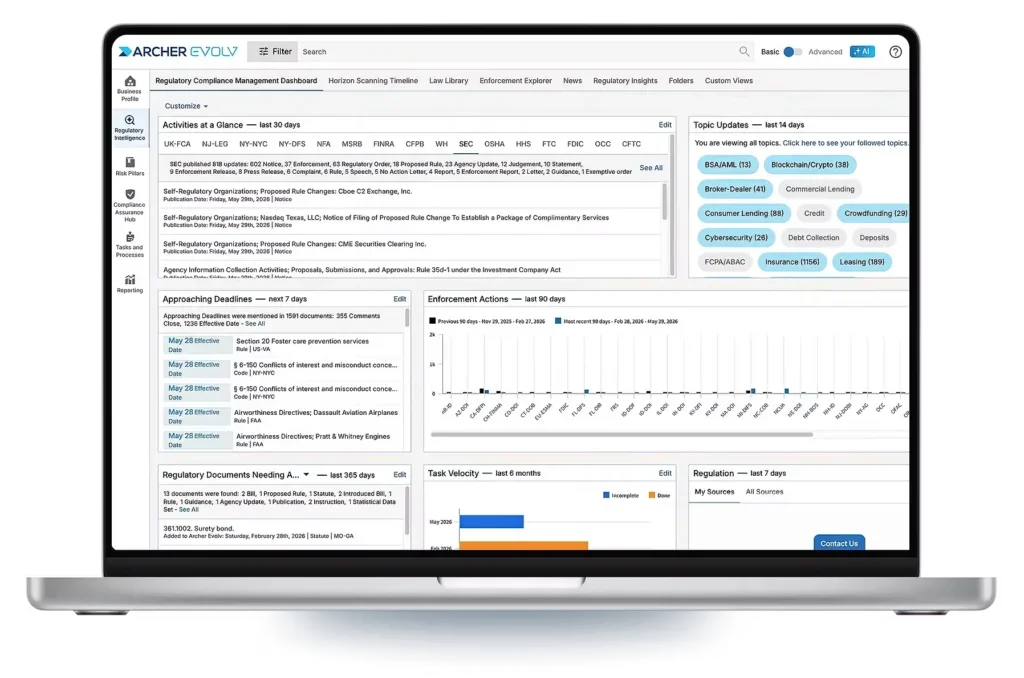
IA regulamentada, a realizar trabalho real de GRC.
Um Operador de IA é um agente regulamentado, concebido para uma função específica no Archer: ler textos regulamentares, avaliar um fornecedor, redigir uma conclusão e estar atento à próxima perturbação. Cada operador está vinculado a uma identidade, sujeito a restrições de âmbito e gera relatórios de auditoria.
-
9
DOMÍNIOS GRC
-
221
OPERADORES NO PLANO DE AÇÃO
-
1
TEMPO DE EXECUÇÃO PARTILHADO
-
5
CICLO DE ADAPTAÇÃO POR FASES
A maior parte da IA limita-se à elaboração de rascunhos. A governação precisa de mais do que isso.
O atrito manifesta-se de forma diferente consoante o cargo. Um CISO é responsável pela exposição ao risco de modelo. Um CCO é responsável pelas obrigações que não são cumpridas. Um CRO é responsável pelo valor que aparece na apresentação ao conselho de administração. Um Diretor de Auditoria Interna é responsável por comprovar que tudo isso aconteceu, quando solicitado, meses mais tarde.
«Útil» não é o mesmo que «defensável».
A maior parte do que um CISO conseguiu efetivamente que fosse aprovado nos programas de GRC limita-se a resumir, redigir ou pesquisar. Isso poupa tempo às pessoas sem alterar a posição da organização em termos de risco. É útil. Mas não é justificável.
Um ficheiro de registo não é uma pista de auditoria.
Um regulador ou inspetor quer saber o que a IA analisou, como chegou a essa conclusão, quem aprovou e onde isso está registado. Um ficheiro de registo que um auditor compila a posteriori não responde a essas perguntas, e é o Diretor de Auditoria Interna que tem de assumir a responsabilidade por essa lacuna.
Uma resposta errada bem redigida continua a ser errada.
Se fizermos uma pergunta específica a um LLM de uso geral sobre um regulamento ou a conceção de um sistema de controlo, a resposta, embora muitas vezes pareça correta, acaba por estar errada. Esse não é um risco que um CCO possa assumir numa avaliação, e é essa exposição que um CRO tem, em última análise, de quantificar.
Trabalhadores digitais regulamentados, e não mais uma solução pontual.
Cada Operador de IA está associado a uma identidade, limitado a registos e ações definidos, supervisionado por um ser humano específico e concebido para uma tarefa específica no âmbito do GRC. Cada execução deixa um registo de auditoria completo. Por baixo destes, existe uma camada de operadores «Foundation» que se encarregam da parte menos apelativa: manter os dados limpos, o contexto atualizado e os registos suficientemente completos para que o trabalho acima se mantenha válido. A maioria dos esforços de IA no âmbito do GRC falha aqui, em primeiro lugar.
Os operadores integram-se no ambiente Archer que a sua organização já utiliza. Não é necessário alterar nada na forma como gere o GRC. Cada ação é registada como um registo permanente com data e hora, pelo que todo o processo — desde a recomendação, passando pela aprovação, até ao estado final — permanece num único local.
Um operador é um membro do seu ecossistema, e não mais uma consola na qual se deve iniciar sessão. Os controlos são integrados na fase inicial do pipeline de compilação sob a forma de «conformidade como código», sendo verificados antes do lançamento de uma carga de trabalho, em vez de só depois de uma auditoria ter detetado a falha. Os mesmos operadores desempenham funções de gestão de risco de segunda linha e de auditoria de terceira linha.
-
Lógica explicável
Cada decisão tem o seu fundamento, pelo que nada é uma «caixa negra».
-
Especialista no controlo
Cada operador é supervisionado por um responsável designado. As ações mantêm-se dentro dos limites que aprovou, nunca ultrapassando-os.
-
Ações passíveis de auditoria
Registo completo de todas as alterações, desde o desencadeador até à gravação.
Os operadores que estão mais avançados, não é um slide completo do roteiro.
Estes são os que se encontram numa fase mais avançada, com datas de disponibilidade previstas entre julho e setembro de 2026. Todos se ligam ao Archer e todos param para dar lugar a um ser humano.
-
Integração de domínios
Estabelece uma correspondência entre processos, riscos e controlos para um determinado domínio, de acordo com os registos de que já dispõe.
GESTÃO DE RISCO · PARA O CRO -
Geração e verificação de controlos
O Drafts controla, verifica a cobertura e assinala lacunas em relação ao risco que cada controlo se destina a abordar.
CONFORMIDADE · PARA O CCO -
Conformidade com as normas relativas às barreiras de segurança
Testa os mecanismos de proteção da IA em relação aos seus próprios controlos e à regulamentação codificada.
GESTÃO DE RISCOS DE IA · PARA O CISO -
Análise de eventos sujeitos a notificação
Analisa os registos de perdas e incidentes por tema e associa as informações encontradas ao registo original no Archer.
RISCO OPERACIONAL · PARA O CRO -
Garantia dos controlos
Avalia se um controlo é eficaz contra o risco a que se destina, incluindo verificações de cadência e de evidências.
CONFORMIDADE · PARA O CCO -
Organização de registos e ativos
Deteta registos duplicados, órfãos e com formulações vagas antes que um auditor o faça.
FUNDAÇÃO · PARA O RESPONSÁVEL PELA AUDITORIA INTERNA
Nada é enviado de resposta ao Archer sem que um humano identificado o aprove.
Não existe uma aprovação automática silenciosa, nem qualquer configuração que desative o filtro.
Na prática
A qualidade dos registos é o problema menos apelativo na área de GRC e um dos mais dispendiosos. Um controlo que indica «os controlos estão em vigor» permite passar uma etapa do fluxo de trabalho, mas depois falha na auditoria. O operador de conformidade verifica os campos de texto livre em relação às regras de qualidade, identifica o campo e a regra em que ocorreu a falha e mostra ao revisor como deve ser a formulação em conformidade. Executado diariamente em toda a carteira, poupa cerca de 15 horas por mês a cada revisor e deteta as formulações que uma pessoa pode deixar passar despercebidas.
Todos os operadores, em todos os domínios, seguem os mesmos cinco passos.
Muitos fornecedores têm uma destas soluções. A abordagem mais defensável consiste em ter as três na mesma base.
-
Reunir
Recupere registos e contexto relevantes do Archer.
-
Analisar
Interprete à luz das normas e dos trabalhos anteriores.
-
Gerar
Proponha uma conclusão, um mapeamento ou um plano.
-
Aprovar
Uma pessoa designada analisa, edita ou rejeita.
-
Atualização
Responda ao Archer com total rastreabilidade.
Um ciclo adaptativo, repetido em todos os domínios.
Seja qual for o domínio em que um operador atua, este preenche uma fase do mesmo ciclo. Existem operadores de «Ouvir», «Decidir», «Agir», «Garantir» e «Aprender» em todo o lado.
-
1
Ouve
Fique atento aos sinais que já estão a surgir ao longo de um processo e detete alterações significativas numa fase precoce.
-
2
Decidir
Classificar e ordenar por impacto e urgência, tendo em conta as normas e a propensão ao risco.
-
3
Lei
Criar versões preliminares, atribuir responsáveis e acionar a execução controlada no Archer.
-
4
Garantir
Confirme o resultado e produza provas prontas para auditoria com um registo completo da origem.
-
5
Aprender
Utilizar os resultados para aperfeiçoar o operador para o próximo ciclo.
Nove domínios, um único sistema subjacente.
A conformidade já está em funcionamento e constitui a base sobre a qual assenta tudo o resto. Todos os outros domínios estão previstos no plano de desenvolvimento, executando o mesmo ciclo nos mesmos dados. Abaixo encontra-se uma visão representativa de cada um deles, não a lista completa, mas o suficiente para perceber o que cada domínio faz.
-
O melhor chip
Risco de TI
De um registo estático de ativos a um gémeo digital dinâmico.
Início do processo de gestão de ativos de TI
Reúne sinais provenientes de CMDBs, scanners e ferramentas na nuvem num único perfil completo de ativos.
Assistente de Avaliação de Risco
Prioriza os riscos de TI com base no impacto nos negócios e no alcance do dano, e não apenas na gravidade.
Alinhamento de controlo e sincronização de evidências
Mantém os controlos e os respetivos elementos comprovativos associados aos ativos que efetivamente protegem.
-
O melhor chip
Risco Operacional e Empresarial
Dos registos estáticos de riscos à inteligência contínua de riscos.
Detecção de riscos emergentes
Monitoriza sinais internos e externos relativos a novos temas de risco antes que estes se transformem em incidentes.
Assistente de pontuação e recalibração
Transforma as falhas de controlo em pontuações de risco atualizadas automaticamente, e não apenas no próximo ciclo de revisão.
Pacotes de Coordenação e Fundamentação do Tratamento
Cria o dossiê de evidências e encaminha o plano de tratamento num único passo.
-
O melhor chip
Resiliência
Desde planos de continuidade estáticos até à tomada de decisões contínua.
Manutenção do gráfico de dependências
Mantém um mapa atualizado dos serviços essenciais e dos elementos de que estes dependem para serem restabelecidos.
Detecção de violações de tolerância
Assinala conflitos entre RTO/RPO e o risco de concentração antes que uma perturbação os ponha à prova.
Montagem do Pacote de Documentação e Regulamentação
Reúne provas contínuas e preparadas para auditoria relativas à resiliência, destinadas ao conselho de administração e às entidades reguladoras.
Uma estrutura de dados. Um ambiente de execução. Todos os domínios assentam nela.
A conformidade vem em primeiro lugar porque constitui a espinha dorsal a partir da qual tudo o resto se baseia: a linha de hierarquia oficial de obrigações, controlos, unidades de negócio, riscos e processos no Archer. Cada operador de domínio planeado reutiliza essa espinha dorsal em vez de a reconstruir, e todos eles funcionam no mesmo motor subjacente.
Operadores de domínios · Previsto para 2026 e anos seguintes
Auditoria, Gestão de riscos de IA, Riscos de terceiros, Gestão de alterações às políticas, Riscos de TI, Riscos operacionais e empresariais, Resiliência
continuar
AI Operator Framework: O Runtime Partilhado
Os sinais que já estão a passar pelo Archer tornam-se resultados regulados de acordo com um calendário, dentro dos seus mecanismos de aprovação.
ler e escrever
A Estrutura de Dados GRC: Concebida com base na conformidade, já disponível
Uma linhagem de dados clara e interligada é o que torna fiável toda a automação a jusante.
Todos os domínios percorrem as mesmas quatro fases.
Os operadores chegam em ondas, não todos ao mesmo tempo; cada fase depende da confiança e dos dados que a fase anterior vai construindo.
-
1
Automação de base
Automatizar a tarefa manual: atualizar um contrato, extrair obrigações, criar um perfil de fornecedor.
-
2
Inteligência
Padronizar os resultados em grande escala: a classificação, a atribuição de pontuação e os modelos reutilizáveis eliminam a variação entre os revisores.
-
3
Análise de Risco
Passar de uma abordagem reativa para uma abordagem preditiva: as anomalias e os sinais emergentes revelam problemas antes de estes se tornarem conclusões.
-
4
Orquestração de GRC
Os operadores coordenam-se entre diferentes domínios: uma falha de controlo tem impacto simultâneo na avaliação de riscos, na auditoria e na postura de resiliência.
Três pilares: a combinação que ninguém consegue imitar.
Conformidade, Risco e Inteligência: soluções distintas que partilham um único modelo de dados, para que as obrigações, os controlos e os sinais permaneçam interligados de ponta a ponta.
Concebido para GRC
Os modelos exclusivos da Archer são treinados especificamente com dados regulamentares e de GRC, desde 2017. Não são adaptados a partir de ferramentas de produtividade de uso geral.
526
MODELOS EXCLUSIVOS
Inteligência contextual
Os operadores baseiam-se no registo que a sua organização já criou no Archer: os seus controlos, políticas, conclusões e fluxos de trabalho. Um modelo genérico não tem acesso a nada disso. À medida que surgem mais agentes de IA em mais fluxos de trabalho, a mesma camada de governação estende-se para os abranger, pelo que a identidade, a pista de auditoria e os controlos de aprovação já estão implementados, em vez de terem de ser recriados para cada novo agente.
25+
ANOS COMO SISTEMA DE REGISTO
Concebido para a governação
Os operadores elaboram e recomendam; uma pessoa decide. Cada execução é registada juntamente com as provas em que se baseou, o que faz com que o resultado se sustente perante um auditor ou um examinador.
100%
DE AÇÕES APROVADAS PELO SER HUMANO ANTES DA REINTEGRAÇÃO
Impressionante nas demonstrações. Indefensável nas auditorias.
Os agentes são úteis. Os agentes são produtivos. A produtividade sem governação é um risco. O Archer Evolv cria cada trabalhador digital no seio do ambiente de controlo, sem limitar as suas capacidades.
Agente de IA genérico
Eis o que vais receber
-
Modelo de base com um prompt e a possibilidade de recorrer a ferramentas
-
Não existe nenhuma ligação de identidade nativa nem restrição de âmbito
-
Resultados sem confiança calibrada ou justificação
-
Vinculado a um único fornecedor de LLM
-
Taxas de erro entre 26 % e 94 % em consultas específicas de um domínio
Operadores de IA Archer Evolv™
Eis o que vais receber
-
Vinculado à identidade (SAML/OIDC + SCIM 2.0) e com restrições de âmbito
-
Cada ação gera um registo de auditoria estruturado e imutável
-
Confiança e fundamentação comprovadas em cada resultado
-
Estrutura baseada num modelo multiproveedor, sem dependência de um único fornecedor de LLM
-
Supervisão com intervenção de um especialista em cada execução
Respostas fundamentadas, testadas em comparação com modelos de linguagem grande (LLMs) não treinados.
Em testes publicados sobre a extração de datas regulamentares e a rastreabilidade de requisitos, os LLMs não treinados com prompts elaborados apresentaram erros entre 56% e 88% das vezes. A abordagem fundamentada do Archer Evolv manteve a taxa de erro abaixo dos 5%, com verificação, citação e rastreabilidade.
As perguntas quemais ouvimos
Não. O Foundation é a base sobre a qual todos os domínios funcionam; depois, adiciona-se a ele os Operadores específicos de cada domínio de que a sua equipa necessita.
Não. Todos os Operadores são, por definição, do tipo «elaborar e recomendar». O Passo 4 do padrão de construção constitui uma etapa de aprovação humana, sem qualquer aprovação automática silenciosa, em circunstância alguma.
A conformidade já está disponível. A «Foundation» é a camada subjacente sobre a qual assenta. Todos os outros domínios apresentados estão previstos, mas ainda não foram disponibilizados.
Reconhecido de forma independente, não apenas autodenominado.
A Archer foi reconhecida como líder no Quadrante Mágico da Gartner de 2025 para Ferramentas de GRC e Líderes em Garantia, bem como no Quadrante Verde da Verdantix de 2025 para Software de GRC, e obteve a pontuação máxima na categoria de Gestão da Conformidade no Forrester Wave de 2026 (2.º trimestre) para GRC.
-
Sobre a Archer
A plataforma GRC da Archer permite que algumas das empresas mais regulamentadas do mundo se mantenham a par das constantes alterações regulamentares. Mais de 1 300 organizações utilizam a Archer, incluindo metade das empresas da Fortune 500 e 37 dos 50 maiores bancos mundiais. Mais de 100 delas utilizam atualmente o Evolv Compliance. Essa base instalada constitui o alicerce sobre o qual esta arquitetura de operador assenta.
Concebido para o GRC. Projetado para ser regulado.
Veja como os operadores de IA regulamentados e capazes de emitir relatórios de auditoria funcionam na plataforma Archer, na qual já confia como o seu sistema de registo.