IA regulada, que realiza tareas reales de GRC.
Un operador de IA es un agente regulado diseñado para realizar una tarea concreta dentro de Archer: leer textos normativos, evaluar a un proveedor, redactar un informe y estar atento a la próxima disrupción. Cada operador está vinculado a una identidad, tiene un ámbito de actuación limitado y genera informes de auditoría.
-
9
DOMINIOS GRC
-
221
OPERADORES EN LA HOJA DE RUTA
-
1
TIEMPO DE EJECUCIÓN COMPARTIDO
-
5
BUCLE ADAPTATIVO DE ETAPA
La mayoría de los sistemas de IA se limitan a la redacción. La gobernanza requiere algo más que eso.
Las responsabilidades varían en función del cargo. El CISO es responsable de la exposición al riesgo de modelo. El CCO es responsable de las obligaciones que no se cumplen. El CRO es responsable de la cifra que figura en la presentación para el consejo de administración. El director de Auditoría Interna es responsable de demostrar, cuando se le solicite, meses después, que todo eso ocurrió.
Que algo sea útil no significa que sea defendible.
La mayor parte de lo que un CISO ha conseguido que se apruebe en los programas de GRC se limita a resumir, redactar o buscar información. Esto ahorra tiempo a las personas sin modificar la situación de riesgo de la organización. Es útil, pero no es justificable.
Un archivo de registro no es un registro de auditoría.
Un regulador o inspector quiere saber qué analizó la IA, cómo llegó a esa conclusión, quién lo aprobó y dónde consta por escrito. Un archivo de registro que un auditor elabora a posteriori no responde a esas preguntas, y es el responsable de Auditoría Interna quien tiene que asumir la responsabilidad de esa laguna.
Una respuesta incorrecta bien redactada sigue siendo incorrecta.
Si le haces a un modelo de lenguaje grande (LLM) de uso general una pregunta concreta sobre una normativa o el diseño de un control, la respuesta suele parecer correcta, pero es errónea. Ese no es un riesgo que un responsable de cumplimiento (CCO) pueda asumir en un examen, y es el riesgo que, en última instancia, debe cuantificar el responsable de riesgos (CRO).
Trabajadores digitales regulados, no otra solución puntual.
Cada operador de IA está vinculado a una identidad, limitado a registros y acciones definidos, supervisado por una persona concreta y diseñado para una tarea específica de GRC. Cada ejecución deja un registro de auditoría completo. Por debajo de ellos hay una capa de operadores «Foundation» que se encargan de la parte menos glamurosa: mantener los datos limpios, el contexto actualizado y los registros lo suficientemente completos como para que el trabajo superior sea sólido. La mayoría de las iniciativas de IA en GRC fracasan aquí en primer lugar.
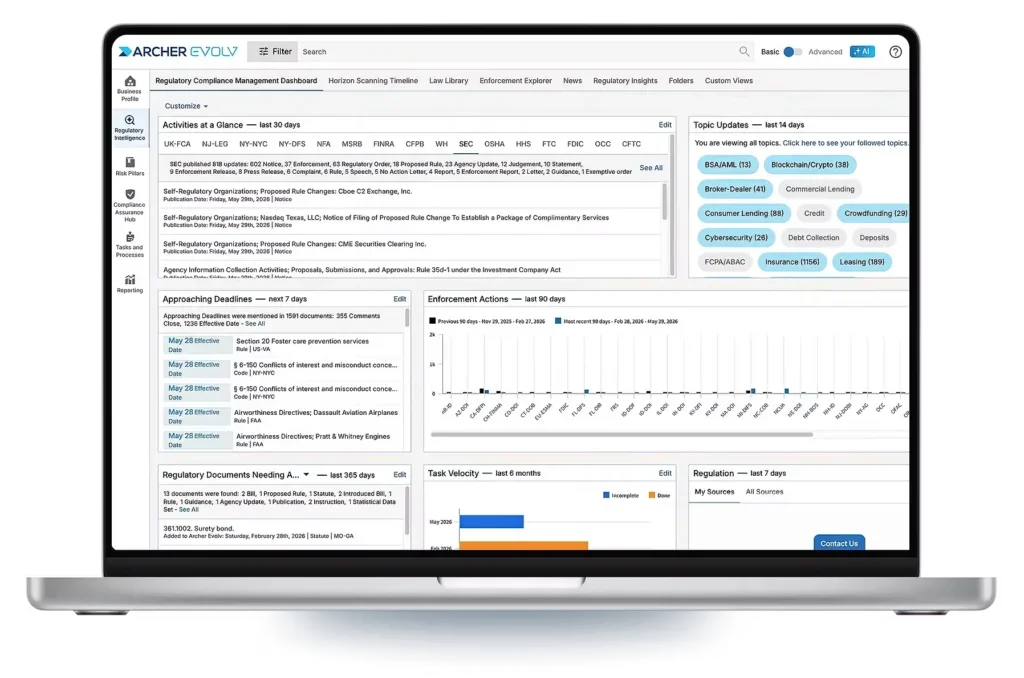
Los operadores se integran en el entorno de Archer que tu organización ya utiliza. No es necesario cambiar nada en tu forma de gestionar el GRC. Cada acción se registra como un registro permanente con marca de tiempo, por lo que el proceso completo, desde la recomendación hasta la aprobación y el estado final, se mantiene en un único lugar.
Un operador es un miembro de tu ecosistema, más que otra consola en la que iniciar sesión. Los controles se incorporan en la fase inicial del proceso de compilación como «cumplimiento como código», y se verifican antes de que se envíe una carga de trabajo, en lugar de después de que una auditoría detecte la deficiencia. Los mismos operadores se encargan de la gestión de riesgos de segunda línea y de la auditoría de tercera línea.
-
Lógica explicable
Cada decisión tiene su razonamiento, por lo que nada es una «caja negra».
-
«El experto al mando»
Cada operador cuenta con la supervisión de una persona designada. Las acciones se mantienen dentro de los límites que tú apruebas, nunca los traspasan.
-
Acciones auditables
Historial completo de cada cambio, desde el desencadenante hasta la actualización.
Los operadores que más han avanzado; no es una diapositiva completa de la hoja de ruta.
Estos son los que se encuentran en una fase más avanzada, con fechas de disponibilidad previstas entre julio y septiembre de 2026. Todos se conectan a Archer y todos se detienen ante un ser humano.
-
Incorporación de dominios
Establece una correspondencia entre los procesos, los riesgos y los controles de un ámbito determinado, en consonancia con los registros de los que ya dispones.
GESTIÓN DE RIESGOS · PARA EL DIRECTOR DE RIESGOS (CRO) -
Generación y verificación de controles
Drafts supervisa los controles, comprueba su cobertura y señala las deficiencias en relación con el riesgo que cada control está destinado a mitigar.
CUMPLIMIENTO NORMATIVO · PARA EL CCO -
Conformidad de las barreras de seguridad
Comprueba si las medidas de protección de la IA se ajustan a tus propios controles y a la normativa vigente.
GESTIÓN DE RIESGOS DE IA · PARA EL CISO -
Revisión de los casos notificables
Analiza los registros de pérdidas e incidentes por temas y vincula los resultados con el registro original en Archer.
RIESGO OPERACIONAL · PARA EL DIRECTOR DE RIESGOS (CRO) -
Garantía de los controles
Evalúa si un control es eficaz frente a su riesgo, incluyendo la periodicidad y la verificación de las pruebas.
CUMPLIMIENTO NORMATIVO · PARA EL CCO -
Higiene de registros y activos
Detecta registros duplicados, huérfanos y redactados de forma imprecisa antes de que lo haga un auditor.
FUNDACIÓN · PARA EL DIRECTOR DE AUDITORÍA INTERNA
Nada se envía a Archer sin que un humano identificado lo apruebe.
No existe una aprobación automática silenciosa, ni ningún ajuste que desactive el filtro.
En la práctica
La calidad de los registros es el problema menos llamativo del ámbito del GRC y uno de los más costosos. Un control que indica «los controles están implementados» supera una etapa del flujo de trabajo y, posteriormente, no supera una auditoría. El operador de higiene compara los campos de texto libre con las normas de calidad, identifica el campo y la norma que no se ha cumplido, y muestra al revisor cómo debe ser un texto conforme. Al ejecutarse a diario en toda una cartera, ahorra aproximadamente 15 horas al mes a cada revisor y detecta las expresiones que una persona podría pasar por alto.
Todos los operadores, en todos los ámbitos, siguen los mismos cinco pasos.
Muchos proveedores cuentan con uno de estos. Lo más recomendable es tener los tres sobre la misma base.
-
Reunir
Extrae los registros y el contexto pertinentes de Archer.
-
Analizar
Interpreta teniendo en cuenta las normas y los trabajos anteriores.
-
Generar
Propón una conclusión, un mapa o un plan.
-
Aprobar
Una persona designada revisa, edita o rechaza el texto.
-
Actualización
Responde a Archer con total trazabilidad.
Un bucle adaptativo que se repite en todos los ámbitos.
Sea cual sea el ámbito en el que trabaje un operador, este ocupa una etapa del mismo ciclo. En todas partes hay operadores de «Escuchar», de «Decidir», de «Actuar», de «Garantizar» y de «Aprender».
-
1
Escucha
Observa las señales que ya circulan por un proceso y detecta a tiempo cualquier cambio significativo.
-
2
Decidir
Clasificar y ordenar por impacto y urgencia en función de los criterios establecidos y la tolerancia al riesgo.
-
3
Ley
Elabora borradores de resultados, asigna responsables y activa la ejecución controlada dentro de Archer.
-
4
Asegurar
Confirma el resultado y genera pruebas listas para auditoría con un historial completo.
-
5
Aprender
Utiliza los resultados para que el operador esté mejor preparado para el siguiente ciclo.
Nueve dominios, un único sistema subyacente.
El módulo de cumplimiento ya está operativo y constituye la base sobre la que se sustenta todo lo demás. El resto de ámbitos están incluidos en la hoja de ruta y siguen el mismo ciclo con los mismos datos. A continuación se ofrece una visión general representativa de cada uno de ellos; no se trata de una lista completa, sino de lo justo para hacerse una idea de la función de cada ámbito.
-
El mejor chip
Riesgos informáticos
De un registro estático de activos a un gemelo digital dinámico.
Puesta en marcha de activos de TI
Recopila datos de las bases de datos de gestión de activos (CMDB), los escáneres y las herramientas en la nube para crear un perfil completo de los activos.
Asistente de puntuación de riesgos
Prioriza los riesgos de TI en función del impacto en el negocio y del alcance de los efectos, y no solo de su gravedad.
Control de la alineación y la sincronización de las pruebas
Mantiene los controles y sus pruebas vinculados a los activos que protegen realmente.
-
El mejor chip
Riesgos operativos y empresariales
De los registros de riesgos estáticos a la inteligencia de riesgos continua.
Detección de riesgos emergentes
Supervisa las señales internas y externas para detectar nuevos temas de riesgo antes de que se conviertan en incidentes.
Asistente de puntuación y recalibración
Convierte los fallos de control en puntuaciones de riesgo actualizadas de forma automática, sin esperar al siguiente ciclo de revisión.
Paquetes de coordinación y justificación del tratamiento
Elabora el expediente de pruebas y deriva el plan de tratamiento en un solo paso.
-
El mejor chip
Resiliencia
De los planes de continuidad estáticos a la toma de decisiones continua.
Mantenimiento del gráfico de dependencias
Mantiene un mapa actualizado de los servicios esenciales y de los elementos de los que dependen para recuperarse.
Detección de incumplimientos de tolerancia
Detecta los conflictos entre RTO y RPO, así como el riesgo de concentración, antes de que una interrupción los ponga a prueba.
Montaje del paquete de pruebas y de control
Recopila pruebas continuas sobre la resiliencia, listas para ser auditadas, destinadas al consejo de administración y a los organismos reguladores.
Una estructura de datos. Un entorno de ejecución. Todos los ámbitos se desarrollan a partir de ahí.
El cumplimiento normativo es lo primero porque constituye la columna vertebral sobre la que se sustenta todo lo demás: la cadena de autoridad de obligaciones, controles, unidades de negocio, riesgos y procesos dentro de Archer. Cada operador de dominio planificado reutiliza esa columna vertebral en lugar de volver a crearla, y todos ellos funcionan con el mismo motor subyacente.
Operadores de dominios · Previsto para 2026 y años posteriores
Auditoría, gestión de riesgos de IA, riesgos de terceros, gestión de cambios en las políticas, riesgos de TI, riesgos operativos y empresariales, resiliencia
seguir adelante
AI Operator Framework: el entorno de ejecución compartido
Las señales que ya circulan por Archer se convierten en resultados regulados según un calendario, dentro de tus filtros de aprobación.
leer y escribir
La columna vertebral de datos de GRC: creada con el cumplimiento normativo en mente, ya disponible
Un linaje claro y coherente es lo que hace que toda automatización posterior sea fiable.
Todos los ámbitos pasan por las mismas cuatro etapas.
Los operadores llegan por oleadas, no todos a la vez; cada etapa depende de la confianza y de los datos que se han ido acumulando en la anterior.
-
1
Automatización básica
Automatizar la tarea manual: actualizar un contrato, extraer las obligaciones y crear un perfil de proveedor.
-
2
Inteligencia
Estandarizar los resultados a gran escala: la clasificación, la puntuación y las plantillas reutilizables eliminan las variaciones entre los revisores.
-
3
Análisis de riesgos
Pasar de un enfoque reactivo a uno predictivo: las anomalías y las señales emergentes ponen de manifiesto los problemas antes de que se conviertan en hallazgos.
-
4
Orquestación de GRC
Los operadores coordinan sus acciones entre distintos ámbitos: un fallo en el control influye simultáneamente en la evaluación de riesgos, la auditoría y el nivel de resiliencia.
Tres pilares: la combinación que nadie puede imitar.
Cumplimiento normativo, gestión de riesgos e inteligencia: soluciones diferenciadas que comparten un mismo modelo de datos, de modo que las obligaciones, los controles y las señales permanecen interconectados de principio a fin.
Diseñado para GRC
Los modelos propios de Archer se han entrenado específicamente con datos normativos y de GRC desde 2017. No se han adaptado a partir de herramientas de productividad de uso general.
526
MODELOS PROPIETARIOS
Inteligencia contextual
Los operadores se basan en el historial que tu organización ya ha creado en Archer: sus controles, políticas, conclusiones y flujos de trabajo. Un modelo genérico no tiene acceso a nada de eso. A medida que aparecen más agentes de IA en más flujos de trabajo, la misma capa de gobernanza se amplía para abarcarlos, de modo que la identidad, el registro de auditoría y los controles de aprobación ya están establecidos, en lugar de tener que volver a crearse para cada nuevo agente.
25+
AÑOS COMO SISTEMA DE REGISTRO
Diseñado para la gobernanza
Los operadores elaboran y recomiendan; una persona toma la decisión. Cada ejecución se registra junto con las pruebas en las que se ha basado, lo que hace que el resultado sea válido ante un auditor o un examinador.
100%
DE LAS ACCIONES APROBADAS POR EL PERSONAL ANTES DE LA REINTEGRACIÓN
Impresionante en las demostraciones. Indefendible en las auditorías.
Los agentes son útiles. Los agentes son productivos. La productividad sin control supone un riesgo. Archer Evolv crea cada trabajador digital dentro del entorno de control, sin limitar sus capacidades.
Agente de IA genérico
Esto es lo que obtienes
-
Modelo base con una indicación y la posibilidad de recurrir a herramientas
-
No hay vinculación de identidad nativa ni restricción de ámbito
-
Resultados sin una base de confianza calibrada ni justificación
-
Dependiente de un único proveedor de LLM
-
Índices de error del 26 % al 94 % en consultas específicas de un ámbito
Operadores de IA Archer Evolv™
Esto es lo que obtienes
-
Vinculadas a la identidad (SAML/OIDC + SCIM 2.0) y con restricciones de ámbito
-
Cada acción genera un registro de auditoría estructurado e inmutable.
-
Confianza y justificación contrastadas en cada resultado
-
Estructura basada en un modelo multiproveedor, sin dependencia de un único proveedor de modelos de lenguaje grande (LLM)
-
Supervisión con participación de un experto en cada ejecución
Respuestas fundamentadas, contrastadas con modelos de lenguaje grande (LLM) sin procesar.
En pruebas publicadas sobre la extracción de fechas normativas y la trazabilidad de los requisitos, los modelos de lenguaje grande (LLM) sin procesar, con indicaciones diseñadas específicamente, se equivocaron entre el 56 % y el 88 % de las veces. El enfoque basado en datos de Archer Evolv mantuvo el índice de error por debajo del 5 %, con datos verificados, citados y trazados.
Las preguntas que nos hacencon más frecuencia
No. Foundation es la base sobre la que funciona cada ámbito; a partir de ahí, se añaden los operadores específicos que tu equipo necesita para cada ámbito.
No. Todos los operadores están diseñados para seguir el proceso de «redacción y recomendación». El paso 4 del patrón de creación es un control de aprobación humana; nunca se produce una aprobación automática silenciosa.
La función «Compliance» ya está disponible. «Foundation» es la capa subyacente sobre la que se basa. El resto de ámbitos que se muestran están previstos, pero aún no se han implementado.
Reconocido de forma independiente, no solo por su propia afirmación.
Archer ha sido reconocida como líder en el Cuadrante Mágico de Gartner de 2025 para herramientas de GRC y líderes en garantía de cumplimiento, así como en el Cuadrante Verde de Verdantix de 2025 para software de GRC, y ha obtenido la máxima puntuación en gestión del cumplimiento en el Forrester Wave del segundo trimestre de 2026 para GRC.
-
Acerca de Archer
La plataforma GRC de Archer permite a algunas de las empresas más reguladas del mundo adelantarse a los constantes cambios normativos. Más de 1.300 organizaciones utilizan Archer, entre ellas la mitad de las empresas de la lista Fortune 500 y 37 de los 50 principales bancos del mundo. Más de 100 de ellas utilizan actualmente Evolv Compliance. Esa base instalada es el pilar sobre el que se asienta esta arquitectura de operador.
Diseñado para el GRC. Creado para ser regulado.
Descubre cómo funcionan los operadores de IA regulados y capaces de emitir auditorías dentro de la plataforma Archer, en la que ya confías como tu sistema de registro.