Regulierte KI, die echte GRC-Aufgaben übernimmt.
Ein KI-Operator ist ein regulierter Agent, der für eine bestimmte Aufgabe innerhalb von Archer entwickelt wurde: das Lesen von Regulierungstexten, die Bewertung eines Anbieters, das Verfassen eines Befunds und das Beobachten der nächsten Marktveränderung. Jeder Operator ist an eine Identität gebunden, unterliegt bestimmten Einschränkungen hinsichtlich seines Anwendungsbereichs und erstellt Prüfprotokolle.
-
9
GRC-DOMAINS
-
221
BETREIBER AUF DEM FAHRPLAN
-
1
GEMEINSAME LAUFZEIT
-
5
STUFE ADAPTIVE SCHLEIFE
Die meisten KI-Systeme beschränken sich auf den Entwurf. Für die Unternehmensführung ist jedoch mehr erforderlich.
Je nach Position fallen die Verantwortlichkeiten unterschiedlich aus. Ein CISO ist für das Modellrisiko verantwortlich. Ein CCO ist für die nicht erfüllten Verpflichtungen verantwortlich. Ein CRO ist für die Zahlen verantwortlich, die in der Präsentation für den Vorstand erscheinen. Ein Leiter der internen Revision ist dafür verantwortlich, auf Anfrage Monate später nachzuweisen, dass all dies tatsächlich geschehen ist.
„Nützlich“ ist nicht dasselbe wie „begründet“.
Das meiste, was ein CISO tatsächlich in GRC-Programmen genehmigt bekommen hat, beschränkt sich auf das Zusammenfassen, Verfassen oder Recherchieren. Das spart den Mitarbeitern Zeit, ohne die Risikosituation des Unternehmens zu verändern. Es ist nützlich. Es ist jedoch nicht vertretbar.
Eine Protokolldatei ist kein Prüfpfad.
Eine Aufsichtsbehörde oder ein Prüfer möchte wissen, was die KI untersucht hat, wie sie zu diesem Ergebnis gekommen ist, wer dies genehmigt hat und wo dies dokumentiert ist. Eine Protokolldatei, die ein Prüfer nachträglich zusammenstellt, gibt darauf keine Antwort, und es ist der Leiter der internen Revision, der für diese Lücke geradestehen muss.
Eine gut formulierte falsche Antwort ist immer noch falsch.
Stellt man einem universellen LLM eine konkrete Frage zu einer Vorschrift oder einem Kontrollkonzept, lautet die Antwort oft zwar gut formuliert, ist aber falsch. Dieses Risiko kann ein CCO nicht in eine Prüfung mitnehmen, und genau dieses Risiko muss ein CRO letztendlich quantifizieren.
Kontrollierte digitale Mitarbeiter – keine weitere Einzellösung.
Jeder KI-Operator ist an eine Identität gebunden, auf definierte Datensätze und Aktionen beschränkt, wird von einem namentlich benannten Mitarbeiter beaufsichtigt und ist für eine bestimmte GRC-Aufgabe konzipiert. Jeder Durchlauf hinterlässt einen lückenlosen Prüfpfad. Dahinter verbirgt sich eine Ebene von „Foundation“-Operatoren, die sich um den unscheinbaren Teil kümmern: Sie sorgen dafür, dass die Daten sauber, der Kontext aktuell und die Datensätze vollständig genug sind, damit die darüber liegenden Prozesse einwandfrei funktionieren. Die meisten GRC-KI-Projekte scheitern zuerst an dieser Stelle.
Die Betreiber werden in die Archer-Umgebung integriert, die Ihr Unternehmen bereits nutzt. An der Art und Weise, wie Sie GRC betreiben, muss sich zunächst nichts ändern. Jede Aktion wird als dauerhafter, mit einem Zeitstempel versehener Datensatz gespeichert, sodass die gesamte Abfolge von der Empfehlung über die Genehmigung bis hin zum Endzustand an einem Ort verbleibt.
Ein Operator ist eher ein Teil Ihres Ökosystems als eine weitere Konsole, bei der man sich anmelden muss. Die Kontrollen werden als „Compliance-as-Code“ in die Build-Pipeline integriert und bereits vor der Auslieferung einer Workload überprüft, anstatt erst dann, wenn bei einem Audit eine Lücke festgestellt wird. Dieselben Operatoren übernehmen sowohl die Risikokontrolle der zweiten Ebene als auch das Audit der dritten Ebene.
-
Erklärbare Logik
Jede Entscheidung hat ihre Gründe, daher ist nichts eine „Black Box“.
-
Experte am Steuer
Jeder Mitarbeiter wird von einer namentlich benannten Person beaufsichtigt. Alle Handlungen finden innerhalb der von Ihnen festgelegten Genehmigungsstufen statt, niemals außerhalb.
-
Nachvollziehbare Maßnahmen
Vollständige Nachverfolgung jeder Änderung, vom Auslöser bis zum Zurückschreiben.
Die am weitesten fortgeschrittenen Betreiber – keine vollständige Roadmap-Folie.
Diese Projekte sind am weitesten fortgeschritten; ihre geplante Verfügbarkeit liegt zwischen Juli und September 2026. Jedes davon lässt Daten an Archer zurücksenden, und jedes hält für einen Menschen an.
-
Domain-Einrichtung
Ordnet Prozesse, Risiken und Kontrollmaßnahmen für einen bestimmten Bereich zu, abgestimmt auf die Daten, über die Sie bereits verfügen.
RISIKOMANAGEMENT · FÜR DEN CRO -
Erstellung und Überprüfung von Kontrolldaten
Drafts überprüft die Kontrollen, kontrolliert deren Abdeckung und kennzeichnet Lücken im Hinblick auf das Risiko, dem jede Kontrolle entgegenwirken soll.
COMPLIANCE · FÜR DEN CCO -
Übereinstimmung mit den Leitplankenvorschriften
Prüft die Sicherheitsvorkehrungen für KI im Hinblick auf Ihre eigenen Kontrollmechanismen und auf gesetzlich festgelegte Vorschriften.
KI-RISIKOMANAGEMENT · FÜR DEN CISO -
Überprüfung meldepflichtiger Ereignisse
Liest Verlust- und Vorfallmeldungen thematisch aus und verknüpft die gefundenen Informationen wieder mit dem Quelldatensatz in Archer.
OPERATIVES RISIKO · FÜR DEN CRO -
Sicherstellung der Wirksamkeit der Kontrollmechanismen
Beurteilt, ob eine Kontrollmaßnahme gegen das jeweilige Risiko wirksam ist, einschließlich der Überprüfung der Häufigkeit und der Nachweise.
COMPLIANCE · FÜR DEN CCO -
Daten- und Anlagenpflege
Erkennt doppelte, verwaiste und unklar formulierte Datensätze, bevor ein Prüfer dies tut.
STIFTUNG · FÜR DEN LEITER DER INTERNEN REVISION
Es wird keine Antwort an Archer gesendet, ohne dass ein namentlich genannter Mensch diese genehmigt hat.
Es gibt keine stille automatische Genehmigung und keine Einstellung, mit der sich die Sperre deaktivieren lässt.
In der Praxis
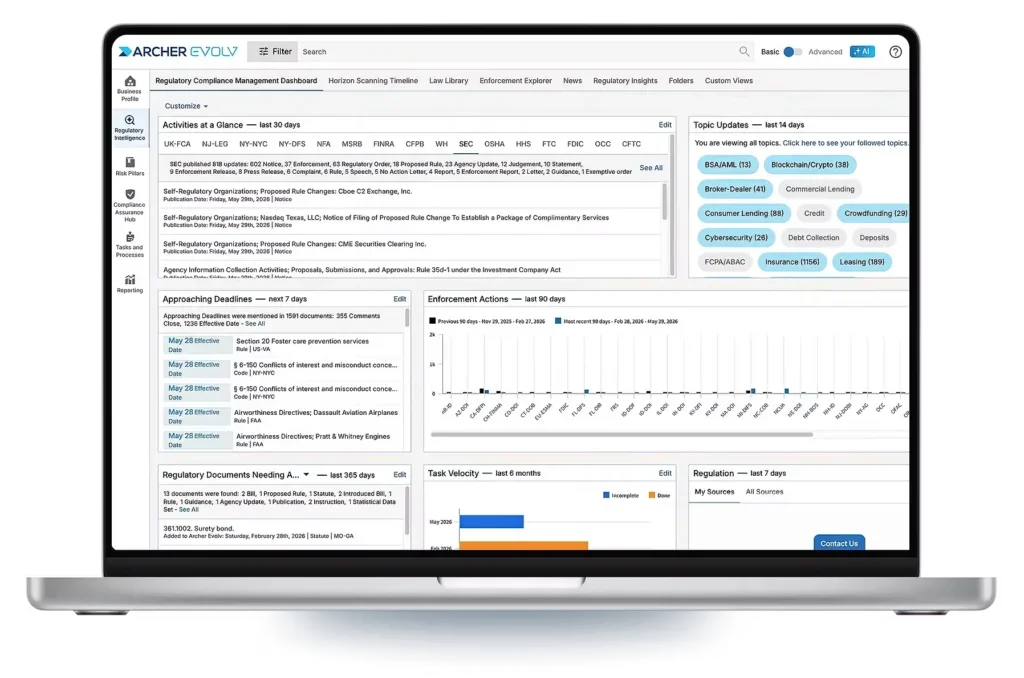
Die Datenqualität ist das am wenigsten glamouröse Problem im GRC-Bereich und zugleich eines der kostspieligsten. Eine Kontrolle mit dem Vermerk „Kontrollen sind vorhanden“ gibt eine Workflow-Hürde frei und scheitert dann bei einem Audit. Der Hygiene-Operator gleicht Freitextfelder anhand von Qualitätsregeln ab, nennt das Feld und die Regel, gegen die es verstoßen hat, und zeigt dem Prüfer, wie konforme Formulierungen aussehen. Täglich über ein gesamtes Portfolio hinweg durchgeführt, spart dies jedem Prüfer etwa 15 Stunden pro Monat und erkennt Formulierungen, die einer Person beim Überfliegen entgehen.
Jeder Betreiber, in jedem Bereich, befolgt dieselben fünf Schritte.
Viele Anbieter bieten eine dieser Lösungen an. Eine vertretbare Vorgehensweise besteht darin, alle drei auf derselben Grundlage zu betreiben.
-
Sammeln
Rufen Sie relevante Datensätze und Kontextinformationen aus Archer ab.
-
Analysieren
Im Lichte der Standards und früherer Arbeiten interpretieren.
-
Erstellen
Schlagen Sie eine Erkenntnis, eine Kartierung oder einen Plan vor.
-
Genehmigen
Eine namentlich genannte Person prüft, überarbeitet oder lehnt ab.
-
Aktualisierung
Antworte Archer mit vollständiger Rückverfolgbarkeit.
Ein adaptiver Regelkreis, der sich in jedem Bereich wiederholt.
Unabhängig davon, in welchem Bereich ein Akteur tätig ist, füllt er eine Phase desselben Kreislaufs aus. Überall gibt es „Zuhören“-Akteure, „Entscheiden“-Akteure, „Handeln“-Akteure, „Sichern“-Akteure und „Lernen“-Akteure.
-
1
Anhören
Beobachten Sie die Signale, die bereits durch einen Prozess fließen, und erkennen Sie wesentliche Veränderungen frühzeitig.
-
2
Entscheiden
Nach Auswirkungen und Dringlichkeit im Hinblick auf Standards und Risikobereitschaft klassifizieren und priorisieren.
-
3
Gesetz
Entwürfe erstellen, Verantwortliche zuweisen, die kontrollierte Ausführung in Archer auslösen.
-
4
Sicherstellen
Bestätigen Sie das Ergebnis und erstellen Sie prüfungsfähige Nachweise mit lückenloser Rückverfolgbarkeit.
-
5
Lernen
Die Ergebnisse zurückmelden, um den Bediener für den nächsten Zyklus besser vorzubereiten.
Neun Domänen, ein einheitliches System im Hintergrund.
„Compliance“ ist seit heute live und bildet die Grundlage, auf der alles andere aufbaut. Alle anderen Bereiche sind in der Roadmap vorgesehen und durchlaufen denselben Zyklus mit denselben Daten. Nachfolgend finden Sie einen repräsentativen Überblick über die einzelnen Bereiche – es handelt sich nicht um die vollständige Liste, sondern lediglich um einen Einblick, der verdeutlicht, welche Aufgaben die einzelnen Bereiche erfüllen.
-
Top-Chip
IT-Risiko
Vom statischen Anlagenverzeichnis zum lebendigen digitalen Zwilling.
Einführung von IT-Anlagen
Führt Signale aus CMDBs, Scannern und Cloud-Tools zu einem umfassenden Asset-Profil zusammen.
Assistent zur Risikobewertung
Ordnet IT-Risiken nach ihren Auswirkungen auf das Geschäft und ihrem Ausmaß ein, nicht nur nach ihrem Schweregrad.
Ausrichtung der Steuerelemente und Synchronisierung der Belege
Stellt sicher, dass Kontrollmaßnahmen und die entsprechenden Nachweise mit den Vermögenswerten verknüpft sind, die sie tatsächlich schützen.
-
Top-Chip
Operative Risiken und Unternehmensrisiken
Von statischen Risikoregistern hin zu kontinuierlicher Risikoanalyse.
Erkennung neu auftretender Risiken
Überwacht interne und externe Signale auf neue Risikothemen, bevor diese zu Vorfällen werden.
Assistent für Bewertung und Neukalibrierung
Wandelt Kontrollmängel automatisch in aktualisierte Risikobewertungen um – nicht erst im nächsten Überprüfungszyklus.
Behandlungskoordination und Begründungspakete
Erstellt das Dokumentationspaket und leitet den Behandlungsplan in einem Arbeitsgang weiter.
-
Top-Chip
Belastbarkeit
Von statischen Kontinuitätsplänen hin zu kontinuierlicher Entscheidungsfindung.
Pflege des Abhängigkeitsgraphen
Stellt eine Echtzeit-Übersicht über kritische Dienste und die für deren Wiederherstellung erforderlichen Voraussetzungen bereit.
Erkennung von Toleranzüberschreitungen
Weist auf RTO-/RPO-Konflikte und Konzentrationsrisiken hin, bevor diese durch eine Störung auf die Probe gestellt werden.
Zusammenstellung des Nachweismaterials und der behördlichen Unterlagen
Stellt für den Vorstand und die Aufsichtsbehörden lückenlose, prüfungsreife Nachweise zur Ausfallsicherheit zusammen.
Ein Datenrückgrat. Eine Laufzeitumgebung. Jede Domäne baut darauf auf.
Compliance steht an erster Stelle, da sie das Rückgrat bildet, auf das sich alles andere stützt – die verbindliche Abfolge von Verpflichtungen, Kontrollen, Geschäftseinheiten, Risiken und Prozessen innerhalb von Archer. Jeder geplante Domänenbetreiber nutzt dieses Rückgrat wieder, anstatt es neu aufzubauen, und alle laufen auf derselben zugrunde liegenden Engine.
Domain-Betreiber · Geplant ab 2026
Audit, KI-Risikomanagement, Risiken durch Dritte, Management von Richtlinienänderungen, IT-Risiken, operative und unternehmensweite Risiken, Ausfallsicherheit
weitermachen
AI Operator Framework: Die gemeinsame Laufzeitumgebung
Signale, die bereits durch Archer geleitet werden, werden zu kontrollierten Ergebnissen nach einem festgelegten Zeitplan innerhalb Ihrer Genehmigungsstufen.
Lesen & Schreiben
Der GRC Data Spine: Auf Compliance-Grundlagen aufgebaut, schon heute einsatzbereit
Eine saubere, durchgängige Datenkette ist die Grundlage für die Zuverlässigkeit jeder nachgelagerten Automatisierung.
Jeder Bereich durchläuft dieselben vier Phasen.
Die Betreiber kommen in Wellen und nicht alle auf einmal; jede Phase hängt vom Vertrauen und den Daten ab, die in der vorherigen Phase aufgebaut wurden.
-
1
Kernautomatisierung
Automatisieren Sie die manuelle Aufgabe: Übertragen Sie einen Auftrag in die Zukunft, extrahieren Sie Verpflichtungen und erstellen Sie ein Lieferantenprofil.
-
2
Intelligenz
Standardisierung der Ergebnisse bei hohem Durchsatz: Klassifizierung, Bewertung und wiederverwendbare Vorlagen beseitigen Abweichungen zwischen den Prüfern.
-
3
Risikoüberblick
Von reaktiv zu vorausschauend: Anomalien und sich abzeichnende Signale decken Probleme auf, bevor sie zu Befunden werden.
-
4
GRC-Orchestrierung
Die Betreiber koordinieren sich bereichsübergreifend: Ein Kontrollversagen wirkt sich gleichzeitig auf die Risikolage, die Revision und die Widerstandsfähigkeit aus.
Drei Säulen: Die Kombination, die niemand nachahmen kann.
Compliance, Risiko und Intelligence – eigenständige Lösungen, die auf einem gemeinsamen Datenmodell basieren, sodass Verpflichtungen, Kontrollmaßnahmen und Signale durchgängig miteinander verknüpft bleiben.
Entwickelt für GRC
Die firmeneigenen Modelle von Archer werden seit 2017 speziell auf regulatorische Daten und GRC-Daten trainiert. Sie basieren nicht auf universellen Produktivitätswerkzeugen.
526
EIGENE MODELLE
Kontextbezogene Intelligenz
Die Operatoren stützen sich auf die Daten, die Ihre Organisation bereits in Archer erfasst hat: Kontrollmaßnahmen, Richtlinien, Ergebnisse und Arbeitsabläufe. Ein generisches Modell hat zu all dem keinen Zugriff. Je mehr KI-Agenten in immer mehr Arbeitsabläufen zum Einsatz kommen, desto mehr erstreckt sich dieselbe Governance-Ebene auch auf diese, sodass Identität, Prüfpfad und Genehmigungsstufen bereits vorhanden sind und nicht für jeden neuen Agenten neu eingerichtet werden müssen.
25+
JAHRE ALS STANDARDDATENQUELLE
Auf Governance ausgelegt
Die Bediener erstellen Entwürfe und geben Empfehlungen ab; eine Person trifft die Entscheidung. Jeder Durchlauf wird zusammen mit den zugrunde liegenden Belegen protokolliert, wodurch die Ergebnisse auch vor einem Wirtschaftsprüfer oder Prüfer Bestand haben.
100%
VON VOR DER RÜCKBUCHUNG VON MENSCHEN GENEHMIGTEN MASSNAHMEN
In Demos beeindruckend. Bei Prüfungen unhaltbar.
Die Agenten sind nützlich. Die Agenten sind produktiv. Produktivität ohne Steuerung birgt Risiken. Archer Evolv integriert jeden digitalen Mitarbeiter in die Kontrollumgebung, ohne dessen Leistungsfähigkeit einzuschränken.
Generischer KI-Agent
Das erwartet Sie
-
Grundmodell mit einer Eingabeaufforderung und der Möglichkeit, Tools aufzurufen
-
Keine native Identitätsbindung oder Bereichseinschränkung
-
Ergebnisse ohne kalibrierte Konfidenz oder Begründung
-
An einen LLM-Anbieter gebunden
-
Fehlerquoten von 26 % bis 94 % bei domänenspezifischen Abfragen
Archer Evolv™ KI-Operatoren
Das erwartet Sie
-
Identitätsgebunden (SAML/OIDC + SCIM 2.0) und bereichsgebunden
-
Jede Aktion erzeugt einen strukturierten, unveränderlichen Prüfpfad.
-
Fundierte Zuversicht und fundierte Begründung bei jedem Ergebnis
-
Multi-Anbieter-Modellstruktur, keine Bindung an einen bestimmten LLM-Anbieter
-
Überwachung durch einen Experten bei jedem Durchlauf
Fundierte Antworten, die anhand von LLMs ohne Vorverarbeitung überprüft wurden.
In veröffentlichten Tests zur Extraktion von Regulierungsdaten und zur Rückverfolgbarkeit von Anforderungen lagen untrainierte LLMs mit speziell formulierten Eingabeaufforderungen in 56 % bis 88 % der Fälle falsch. Der fundierte Ansatz von Archer Evolv hielt die Fehlerquote unter 5 % – verifiziert, zitiert und rückverfolgt.
Fragen, die wir
am häufigsten hören
Nein. „Foundation“ ist die Basis, auf der jede Domäne läuft; darauf baut man dann die spezifischen Domänen-Operatoren auf, die das eigene Team benötigt.
Nein. Jeder Operator ist von Grund auf so konzipiert, dass er Entwürfe erstellt und Empfehlungen ausspricht. Schritt 4 des Build-Musters ist eine manuelle Genehmigungsstufe, bei der es niemals eine stillschweigende automatische Genehmigung gibt.
„Compliance“ ist bereits heute verfügbar. „Foundation“ ist die zugrunde liegende Ebene, auf der es aufbaut. Alle anderen aufgeführten Bereiche sind geplant, aber noch nicht bereitgestellt.
Unabhängig anerkannt, nicht nur selbsternannt.
Archer wurde im „Gartner Magic Quadrant 2025 für GRC-Tools und Assurance-Anbieter“ sowie im „Verdantix Green Quadrant 2025 für GRC-Software“ als führender Anbieter ausgezeichnet und erzielte im „Forrester Wave für GRC, 2. Quartal 2026“ die höchste Punktzahl im Bereich Compliance-Management.
-
Über Archer
Die GRC-Plattform von Archer verschafft einigen der weltweit am stärksten regulierten Unternehmen einen Vorsprung angesichts ständiger regulatorischer Veränderungen. Mehr als 1.300 Organisationen nutzen Archer, darunter die Hälfte der Fortune-500-Unternehmen und 37 der 50 weltweit führenden Banken. Mehr als 100 davon setzen heute Evolv Compliance ein. Diese installierte Basis bildet das Fundament, auf dem diese Betreiberarchitektur aufbaut.
Entwickelt für GRC. Auf die Einhaltung von Vorschriften ausgelegt.
Erfahren Sie, wie regulierte, Prüfberichte erstellende KI-Operatoren innerhalb der Archer-Plattform laufen, der Sie bereits als Ihr System of Record vertrauen.