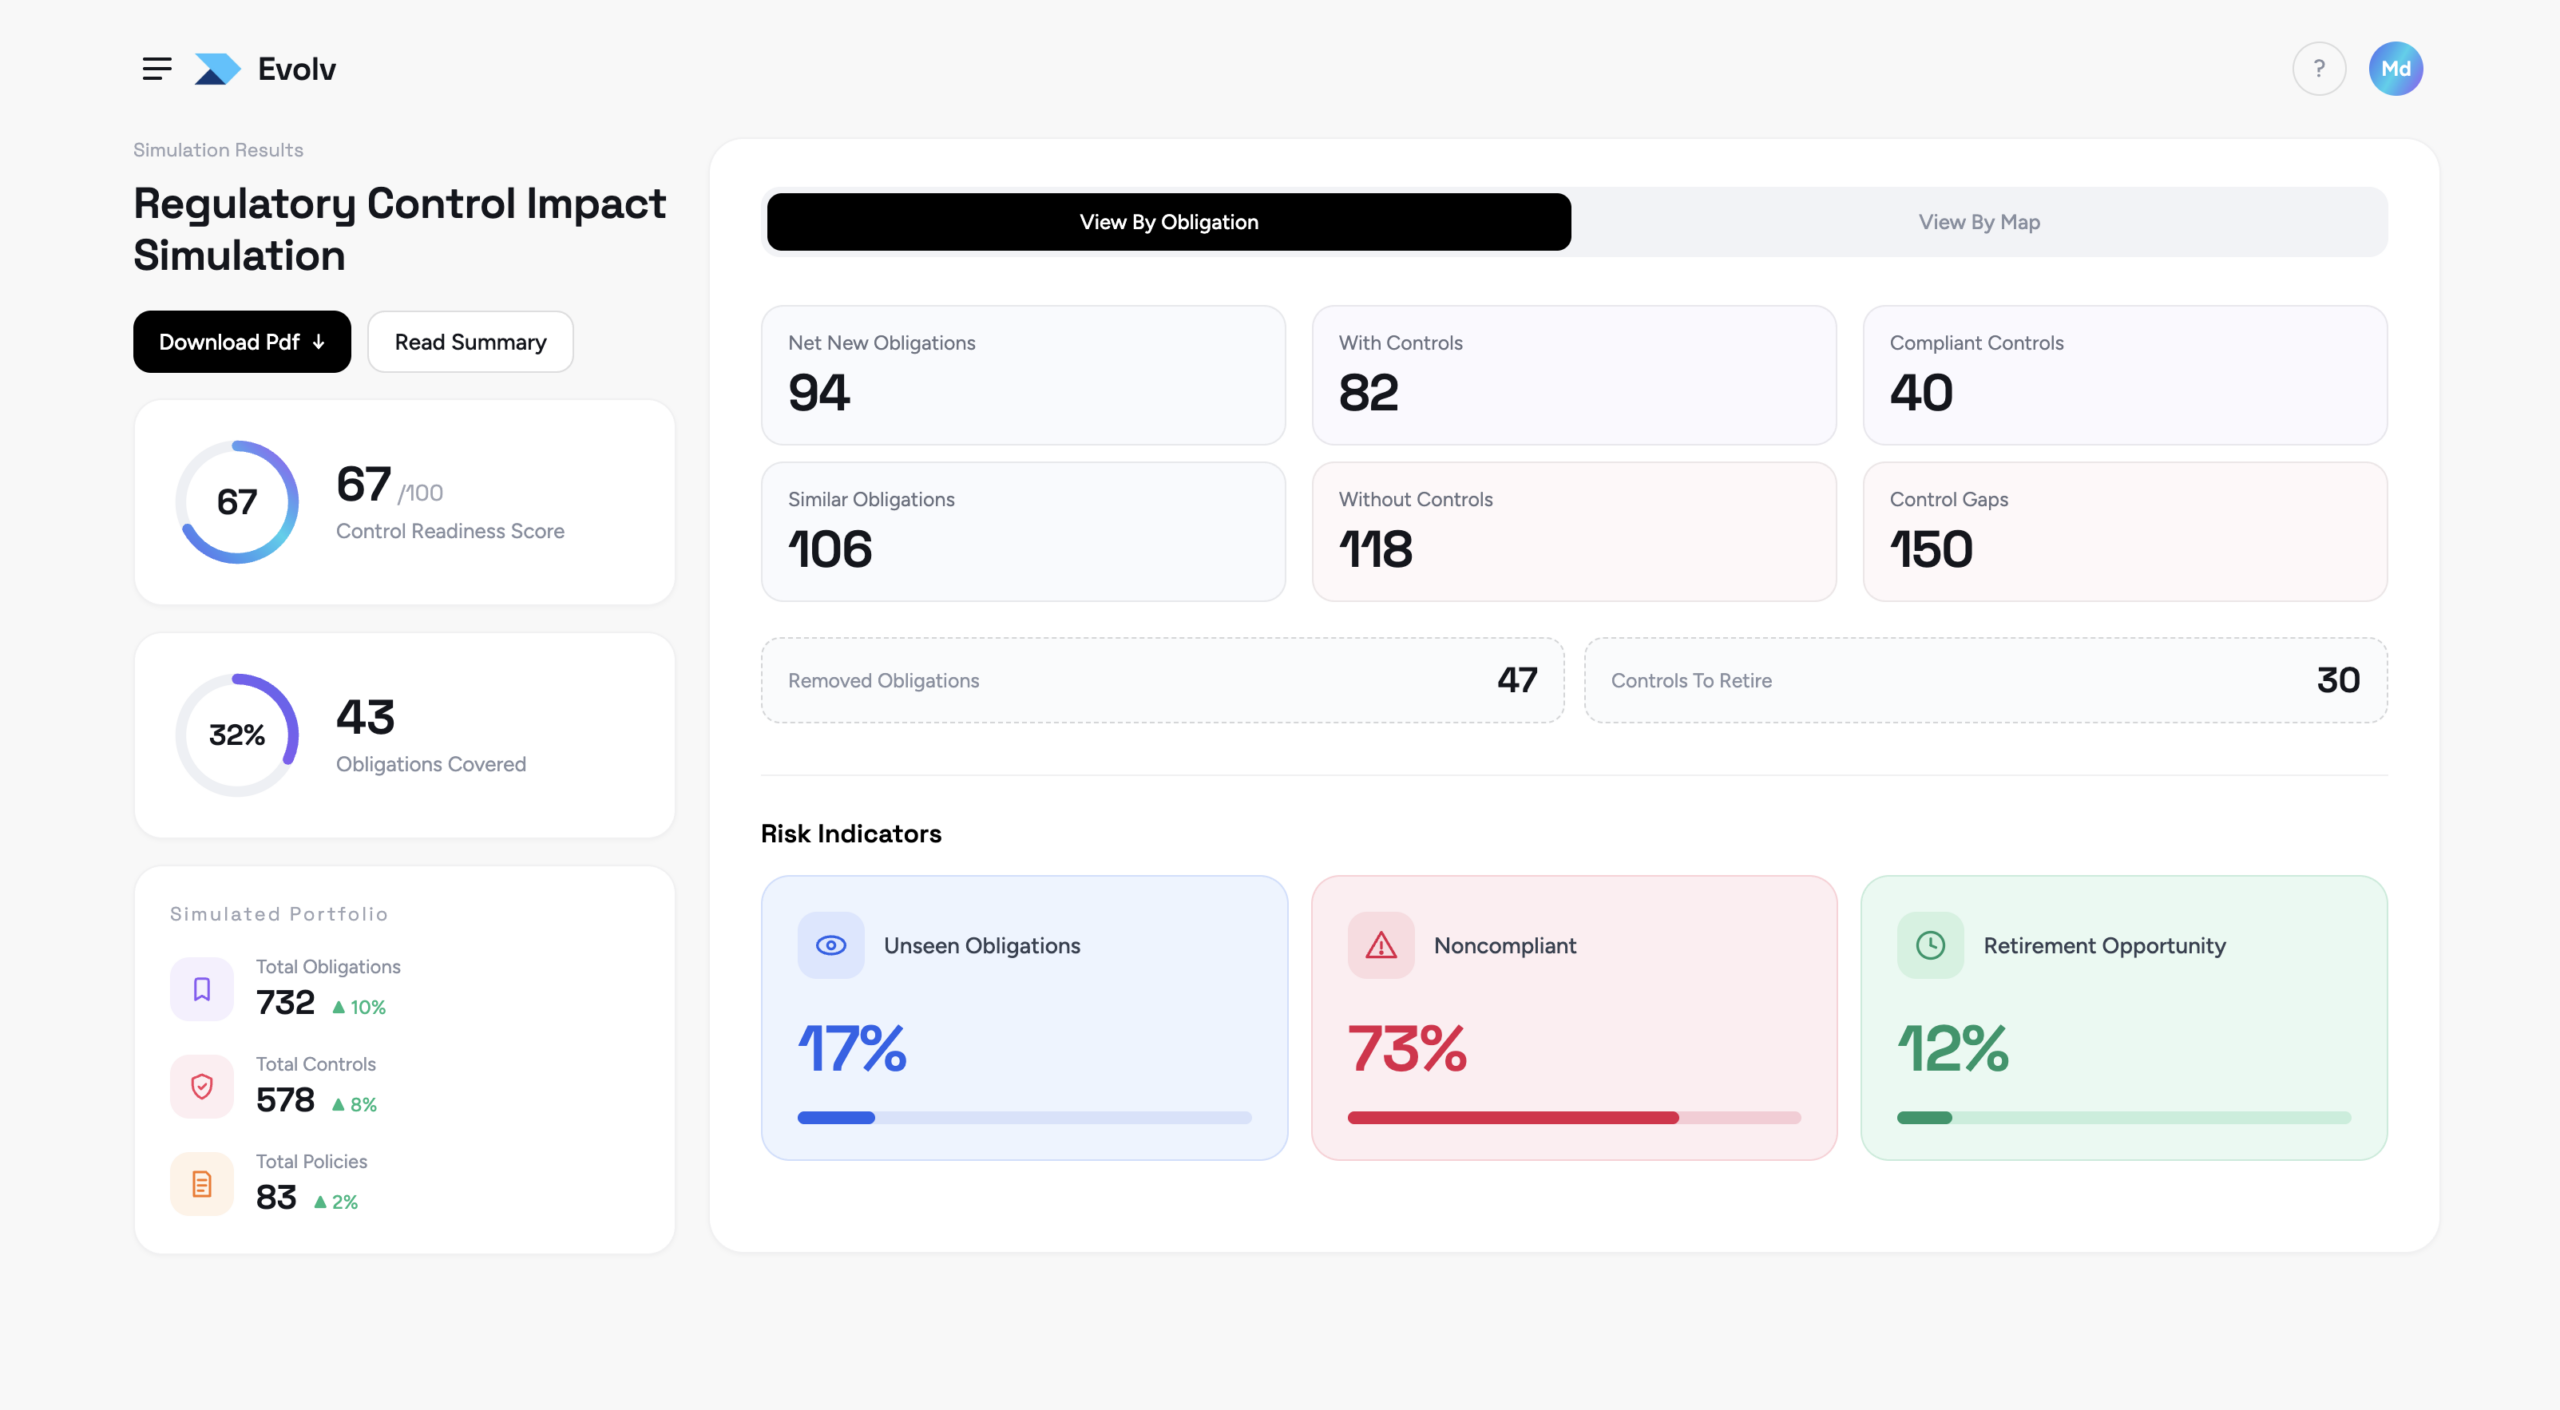
ガバナンスが施されたAIが、実際のGRC業務を担う。
AIオペレーターとは、Archer内で特定の業務(規制文書の読み取り、ベンダーの評価、調査結果の草案作成、次なる混乱の兆候の監視)を行うために構築された、ガバナンスが適用されたエージェントです。すべてのオペレーターは、IDに紐付けられ、スコープが制限されており、監査ログを出力します。
-
9
GRC ドメイン
-
221
ロードマップ上のオペレーター
-
1
共有ランタイム
-
5
ステージ適応型ループ
AIの多くは草案作成にとどまっています。ガバナンスにはそれ以上のものが必要です。
その摩擦がどのように生じるかは、役職によって異なります。CISOはモデルリスクのエクスポージャーに責任を負います。CCOは、履行されなかった義務に責任を負います。CROは、取締役会資料に記載される数値に責任を負います。内部監査責任者は、数か月後に要請があった際、これらすべてが適切に行われたことを証明する責任を負います。
「有用」と「正当化できる」は同じことではない。
CISOが実際にGRCプログラムとして承認を得た業務の多くは、要約、草案作成、あるいは検索にとどまっています。これらは組織のリスク状況を変化させることなく、人々の時間を節約してくれます。有用ではありますが、正当化できるものではありません。
ログファイルは監査証跡ではありません。
規制当局や検査官は、AIが何を分析したのか、どのようにその結論に至ったのか、誰が承認したのか、そしてそれがどこに記録されているのかを知りたがっています。監査人が事後に作成したログファイルでは、こうした疑問には答えられません。そして、その不備の責任を負わなければならないのは、内部監査責任者なのです。
たとえうまく書かれた間違った答えであっても、やはり間違っている。
汎用LLMに規制や制御設計に関する具体的な質問をすると、その回答は読みやすくても、往々にして間違っている。これはCCOが検査に持ち込むことのできないリスクであり、CROが最終的に定量化しなければならないリスク要因である。
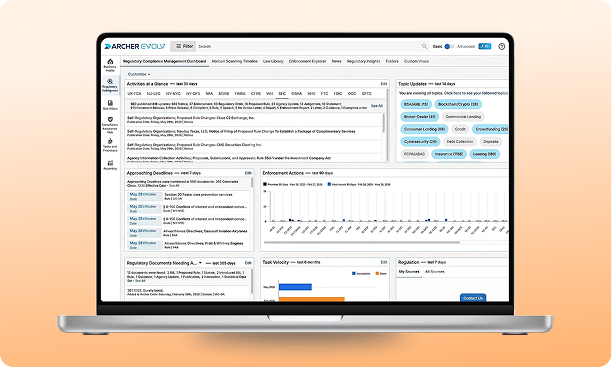
単なるポイントソリューションではなく、管理されたデジタルワーカーです。
各AIオペレーターは、特定のIDに紐付けられ、定義された記録やアクションの範囲内で動作し、指名された担当者の監督下にあり、特定のGRC業務1つに対応するように構築されています。実行のたびに、完全な監査証跡が残されます。その下層には、ファウンデーション・オペレーターの層があり、目立たない部分、すなわちデータの整合性を保ち、コンテキストを最新の状態に維持し、記録を十分に完全なものにすることで、上層の業務が確実に機能するように支えています。多くのGRC AIの取り組みは、まずこの点で失敗に終わっています。
オペレーターは、貴社がすでに運用しているArcher環境に配置されます。GRCの運用方法について、事前に変更する必要は一切ありません。すべてのアクションは、タイムスタンプ付きの永続的な記録として保存されるため、推奨事項から承認、最終的な状態に至るまでの一連の流れが1か所に集約されます。
オペレーターは、ログインが必要な別のコンソールというよりも、エコシステムの一員です。制御機能は、「コンプライアンス・アズ・コード」としてビルドパイプラインの初期段階に組み込まれ、監査で不備が発見された後ではなく、ワークロードがリリースされる前にチェックが行われます。同じオペレーターが、第2ラインのリスク管理と第3ラインの監査の両方を担当します。
-
説明可能な論理
あらゆる決定にはそれなりの理由があるため、何もかもが「ブラックボックス」というわけではない。
-
専門家が主導する
各オペレーターには、指名された担当者が監督として付きます。行動は承認の枠内にとどまり、決してその枠を外れることはありません。
-
監査可能なアクション
トリガーからライトバックに至るまで、すべての変更に関する完全な履歴。
最も進んでいる事業者のものですが、完全なロードマップのスライドではありません。
これらは開発が最も進んでおり、2026年7月から9月の間に発売される予定です。いずれも「アーチャー」にデータを送信し、すべてが人間のために一時停止します。
-
ドメインの登録手続き
特定のドメインについて、プロセスからリスク、そして統制へと関連付けを行い、貴社がすでに保有している記録と整合させます。
リスク管理 · CRO向け -
制御の生成と検証
Draftsは、各統制が対処すべきリスクに対して、統制の運用状況を管理し、適用範囲を確認し、不備を指摘します。
コンプライアンス · CCO向け -
ガードレールの適合性
自社の管理体制や成文化された規制に照らして、AIのガードレールを検証します。
AIリスク管理 · CISO向け -
報告対象事象の検討
損失およびインシデントの記録をテーマ別に読み取り、見つかった情報をArcher内の元の記録に紐付けます。
オペレーショナル・リスク · CRO向け -
保証の管理
そのリスクに対して管理措置が有効であるかどうかを、実施頻度や証拠の確認を含めて判断する。
コンプライアンス · CCO向け -
記録および資産の管理状態
監査人が見つける前に、重複レコード、孤立レコード、および表現が曖昧なレコードを特定します。
財団・内部監査責任者募集
名前の明記された人間による承認がない限り、アーチャーへの返信は一切行われません。
自動的に承認されるような仕組みはなく、この制限を無効にする設定もありません。
実践において
記録の品質は、GRCにおいて最も地味な問題であると同時に、最もコストがかかる問題の一つでもあります。 「統制が整備されている」と記載された統制項目は、ワークフローのゲートを通過したものの、監査では不適合となる。ハイジーン・オペレーターは、フリーテキストフィールドを品質ルールに照らし合わせ、不適合となったフィールド名とルールを特定し、コンプライアンスに準拠した表現がどのようなものかをレビュー担当者に示す。ポートフォリオ全体で毎日実行することで、各レビュー担当者に月約15時間の時間を節約し、人が見落としがちな表現を捕捉する。
あらゆる分野のオペレーターは、すべて同じ5つのステップに従います。
こうしたソリューションを提供しているベンダーは数多くあります。妥当なアプローチは、これら3つすべてを同じ基盤上に構築することです。
-
集まる
Archerから関連するレコードと背景情報を抽出する。
-
分析する
基準や先行研究と照らし合わせて解釈する。
-
生成
調査結果、マッピング、または計画を提案してください。
-
承認する
指名された担当者が、審査、編集、または却下を行います。
-
更新
アーチャーに、完全な追跡可能性を確保した上で返信してください。
あらゆる領域で繰り返される、ひとつの適応ループ。
オペレーターがどの領域で活動していても、それは同じループの一段階を担っています。どこにでも、「リスン」オペレーター、「決定」オペレーター、「実行」オペレーター、「保証」オペレーター、「学習」オペレーターが存在します。
-
1
聞いてください
プロセス内ですでに流れているシグナルを監視し、重要な変化を早期に察知しましょう。
-
2
決める
基準およびリスク許容度に基づき、影響度と緊急度に応じて分類・順位付けを行う。
-
3
法
Archer内でアウトプットのドラフトを作成し、担当者を割り当て、ガバナンス対象の実行をトリガーします。
-
4
保証する
結果を確認し、完全なトレーサビリティを備えた監査対応可能な証拠を作成します。
-
5
学ぶ
結果をフィードバックし、次のサイクルに向けてオペレーターのスキルを向上させる。
9つのドメイン、その下には1つのシステム。
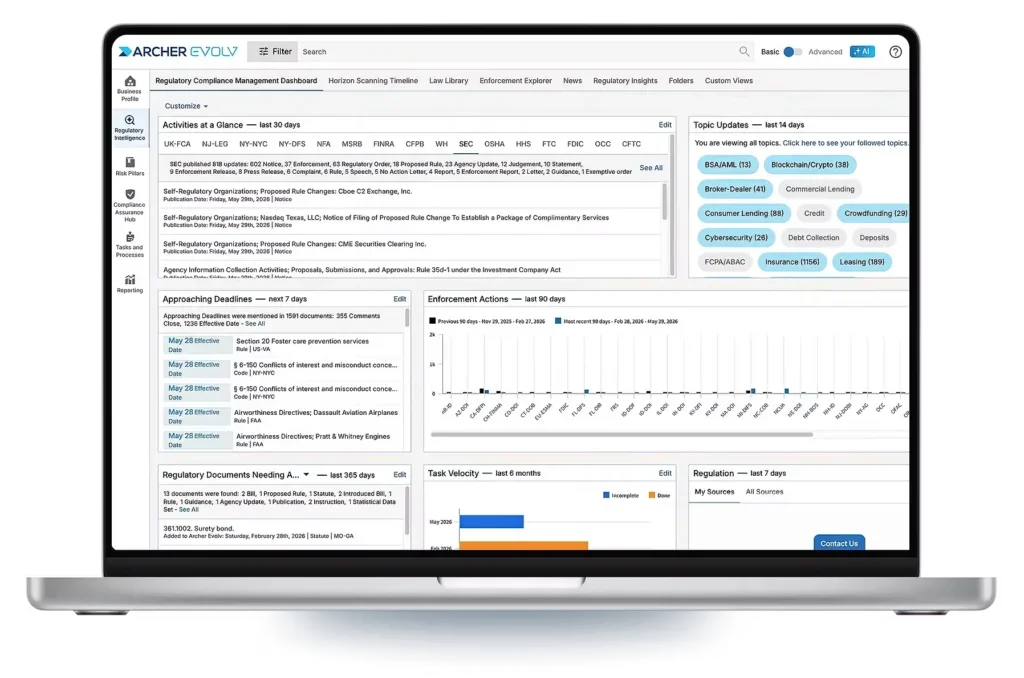
コンプライアンス機能は本日より稼働を開始しており、これが他のすべての機能の基盤となっています。その他のドメインもすべてロードマップに盛り込まれており、同じデータに対して同様のループが実行されます。以下に、各ドメインの代表的な概要を示します。これは完全な一覧ではなく、各ドメインの機能の概要を把握するのに十分な情報です。
-
トップチップ
アーチャー・エボルブ財団
あらゆる領域の根底にあるもの:ビジネスモデル、記録、スキーマ、そしてプロセスの健全性。
企業プロファイル管理
ビジネス、エンティティ、部門、製品、プロセスの動的なモデルを構築し、不足しているリスクと統制策を策定する。
サマライザー(GRC Co-Pilot)
Archer内で、必要に応じて、あらゆる記録や申請内容を平易な言葉による要約に変換します。
系譜およびレポート分析
何が何とつながっているかを可視化するため、1つの変更を行う前に、その変更が及ぼす波及効果を確認できます。
-
トップチップ
コンプライアンス
ホライズンスキャニング、義務の抽出、分類、および統制マッピング。
義務の抽出と分類
規制文を読み取り、手動でのタグ付けを必要とせずに、構造化された分類済みの義務事項に変換します。
制御手順の生成
ドラフトでは、割り当てられた義務に基づき、管理手順、責任者、実施頻度など、あらゆる事項を策定します。
監査可能な意思決定の推論
何が関連性があると判断されたのかその理由を記録しておくため、後になってどの判断についても正当化できるようになります。
-
トップチップ
監査
定期的な保証から、継続的かつリアルタイムな先見性へ。
エンゲージメントの繰り越し
前年度の案件を、数日ではなく、わずか数分で新しい案件として複製します。
自動検索結果生成
テスト結果や証拠を、一貫性があり、整った結論へとまとめ上げます。
常勤監査役
時計はリアルタイムで管理を行い、年間を通じて試験に提出できる証拠をまとめて保管しています。
-
トップチップ
AIリスク管理
静的なAIポリシーから、実際に適用されるガードレールへ。
AIリスクコンテキストオペレーター
地域や分野ごとに、AIのユースケースと実際に適用されるルールを照合します。
ガードレール播種作業員
ポリシーを実用的なガードレールに変換し、AI環境に直接組み込みます。
ガバナンス監視担当者
制御範囲やドリフトに関するレポートを作成し、真に重要な事項を上位へ報告します。
-
トップチップ
サードパーティ・リスク
年1回のベンダー評価から、エコシステムの継続的な可視化へ。
ベンダープロフィール作成ツール
重複するベンダーを整理し、企業情報の不足部分を自動的に補完します。
リスクスコアリングとセキュリティ態勢の評価
ベンダーを、単なる前回のアンケート結果だけでなく、現実の、かつ変化し続けるリスクに基づいてランク付けします。
継続的な監視と外部スキャンの同期
更新時だけでなく、評価サイクルの合間もベンダーのセキュリティ態勢を常に最新の状態に保ちます。
-
トップチップ
ポリシー変更管理
ポリシーのライフサイクル全体にわたる、体系化され、監査可能な成果物。
政策草案作成ツール
既存のポリシーを取り入れ、明確で一貫性があり、再利用可能な構造を確立します。
正規表現に基づくコンテンツ生成
規制の条文から直接ポリシー案を作成し、規制の変更に合わせて引用箇所を常に最新の状態に保ちます。
影響評価と認証の同期
誰が読み、確認し、承認したかを自動的に追跡・管理します。
単一のデータバックボーン。単一のランタイム。あらゆるドメインがこれを基盤として構築されます。
コンプライアンスが最優先されるのは、それがArcher内部における義務、統制、事業部門、リスク、およびプロセスの権威ある系譜、すなわち他のすべてが参照する「基幹」を構築するからです。計画中のすべてのドメインオペレーターは、この基幹を再構築するのではなく再利用し、すべてが同じ基盤となるエンジン上で動作します。
ドメインオペレーター · 2026年以降に予定
監査、AIリスク管理、サードパーティリスク、ポリシー変更管理、ITリスク、業務リスクおよび企業リスク、レジリエンス
そのまま進む
AI Operator Framework:共有ランタイム
アーチャーをすでに通過しているシグナルは、承認ゲート内で、スケジュールに従って管理された結果となります。
読み取り・書き込み
GRC Data Spine:コンプライアンスを基盤に構築され、今まさに稼働中
明確で一貫性のある系譜こそが、下流のあらゆる自動化プロセスを信頼できるものにしているのです。
どのドメインも、同じ4つの段階を経て発展していきます。
オペレーターたちは一斉にではなく、波のように次々と到着します。各段階は、その前の段階が築き上げた信頼とデータに依存しています。
-
1
コア・オートメーション
手作業を自動化:契約の更新、義務事項の抽出、ベンダープロフィールの作成。
-
2
知性
大量処理における出力を標準化:分類、スコアリング、および再利用可能なテンプレートにより、レビュー担当者によるばらつきを解消します。
-
3
リスク・インサイト
事後対応から予測型への転換:異常や新たな兆候を捉えることで、問題が発見される前にその存在を明らかにします。
-
4
GRCオーケストレーション
オペレーターは領域をまたいで連携します。1つの制御上の不具合が、リスク、監査、およびレジリエンス態勢に同時に情報を伝達します。
3つの柱:誰にも真似できない組み合わせ。
コンプライアンス、リスク、インテリジェンス――これらはそれぞれ独立したソリューションでありながら、単一のデータモデルを共有しているため、義務、統制、シグナルがエンドツーエンドで連携し続けます。
GRC向けに構築
Archer独自のモデルは、2017年以降、規制関連データおよびGRCデータを用いて特別に学習されています。汎用的な生産性向上ツールから転用されたものではありません。
526
独自モデル
コンテキストインテリジェンス
オペレーターは、組織がArcherにすでに構築済みの記録、すなわち管理措置、ポリシー、調査結果、ワークフローに基づいて動作します。汎用モデルには、これらへのアクセス権は一切ありません。より多くのワークフローにAIエージェントが登場するにつれ、同じガバナンス層がそれらをカバーするように拡張されるため、新しいエージェントごとに一から構築し直す必要はなく、ID、監査証跡、承認プロセスがすでに整備されています。
25+
「公式記録システム」としての運用年数
ガバナンスを念頭に設計
オペレーターが草案を作成して提案し、最終決定を下すのは担当者です。すべての実行結果は、その根拠となった証拠とともに記録されるため、監査人や審査官の前でもその成果が正当性を認められるのです。
100%
戻し入れ前の、人間による承認済みアクションについて
デモでは印象的だが、監査では正当化できない。
エージェントは有用です。エージェントは生産的です。ガバナンスのない生産性はリスクとなります。Archer Evolvは、デジタルワーカーの機能を損なうことなく、すべてのデジタルワーカーを管理環境内で構築します。
汎用AIエージェント
以下がセット内容です
-
プロンプトを備え、ツールの呼び出しを裁量で行える基盤モデル
-
ネイティブの識別子バインディングやスコープの制約がない
-
校正された信頼度や根拠のない出力
-
1つのLLMプロバイダーに縛られている
-
ドメイン固有のクエリにおけるエラー率は26%から94%
Archer Evolv™ AIオペレーター
以下がセット内容です
-
IDに紐づく(SAML/OIDC + SCIM 2.0)およびスコープ制限付き
-
すべてのアクションは、構造化された不変の監査記録を生成します
-
すべての出力に対して、精緻に調整された信頼性と根拠
-
マルチプロバイダー・モデル・ファブリック、LLMベンダーへのロックインなし
-
すべての実行において、専門家が関与する監視を行う
LLMの未加工データを用いて検証された、実用的な回答。
規制関連日付の抽出および要件のトレーサビリティに関する公表済みのテストでは、巧妙に作成されたプロンプトを用いた未加工のLLMは、56%から88%の確率で誤りを生じていました。一方、Archer Evolvのグラウンデッド・アプローチでは、誤り率を5%未満に抑え、検証、引用、およびトレーサビリティが確保されました。
で最もよく寄せられる質問
いいえ。Foundationは、あらゆるドメインが動作するための基盤であり、その上に、チームが必要とする特定のドメインのオペレーターを追加していくものです。
いいえ。すべてのオペレーターは、設計上「作成・推奨」方式となっています。ビルドパターンのステップ4は人間による承認ゲートであり、無言の自動承認は一切行われません。
「コンプライアンス」は本日より利用可能です。「ファウンデーション」は、その基盤となるレイヤーです。その他に表示されているドメインはすべて計画段階のものであり、まだ提供されていません。
単なる自称ではなく、外部から認められている。
Archerは、「2025年版ガートナー・マジック・クアドラント:GRCツールおよびアシュアランス・リーダー」および「2025年版Verdantixグリーン・クアドラント:GRCソフトウェア」においてリーダーに選出されたほか、「2026年第2四半期版フォレスター・ウェーブ:GRC」のコンプライアンス管理部門で最高得点を獲得しました。
-
アーチャーについて
ArcherのGRCプラットフォームは、世界で最も規制の厳しい企業の一部が、絶え間ない規制の変化に先んじて対応できるよう支援しています。フォーチュン500企業の半数や、世界トップ50の銀行のうち37行を含む、1,300を超える組織がArcherを導入しています。そのうち100社以上が、現在「Evolv Compliance」を利用しています。この導入実績こそが、このオペレーターアーキテクチャの基盤となっています。
GRC向けに構築。ガバナンスに対応するよう設計されています。
すでに記録管理システムとして信頼を寄せているArcherプラットフォーム内で、規制に準拠し、監査証跡を発行するAIオペレーターがどのように稼働しているかをご覧ください。