リスクは次の四半期レビューを待ってはくれませんが、多くのガバナンス・プログラムは依然として、あたかも待ってくれるかのように運用されています。この問題は構造的なものです。リスクは絶えず加速している一方で、ガバナンスはカレンダーに基づいて動いています。この2つのスピードのギャップこそが、多くの企業がリスクにさらされている原因であり、多くの企業は何か問題が発生するまでそのことに気づいていません。
現在、GRCチームは次の3つの課題に直面しています:
- サードパーティ・リスクの拡大ペースは、従来のベンダー審査では追いつけないほど速くなっています。
- 規制当局は、単なる形式的なコンプライアンスではなく、AIに対するリアルタイムな管理をますます求めている。
- 新たなリスクの台頭により、既存の枠組みでは想定されていなかった政策上の空白が生じている。
先進的な企業は、カレンダーに基づいたガバナンスから、継続的なインテリジェンスとリアルタイムの管理へと移行しています。依然として年次レビューを行っている企業は、四半期ごとにリスクにさらされる度合いが高まっています。
速度の問題がどこで発生するか
重要なのは、ガバナンスが原則として機能しているかどうかではありません。リスクの展開速度に見合うほど迅速に対応できているかどうかが問われるのです。もしチームが、証拠の収集やアンケートへの回答にほとんどの時間を費やしているなら、それは次に起こりうる事態を未然に防ぐのではなく、すでに起きたことを記録しているに過ぎません。新たなリスクに対処していないポリシーには死角が生じ、予期せぬインシデントの発生は、通常、対応のスピードが追いついていないという最も明白な兆候なのです。
こうした動向は、必ずしも新たなリスクというわけではなく、また、貴社の戦略にとっての障害となるものでもありません。しかし、ガバナンス、リスク、コンプライアンスへの取り組みを継続的に進化させていくべきであるという、強力な根拠となっています。
現在、サードパーティ・リスクが情報漏洩の主な原因となっている
セキュリティ侵害からサプライチェーンの混乱に至るまで、サードパーティ・リスクは長年にわたりリスク監視の対象となってきました。 変化したのは、接続性の規模です。ベライゾンの「2026年データ侵害調査報告書」によると 、現在、データ侵害の48%に第三者が関与していることが明らかになりました 。Canvaは最近、攻撃者がベンダーのベンダーを悪用し、Canva自身のシステムに触れることなく企業データにアクセスしたことを明らかにしました。四半期ごとや年1回のベンダー審査に依存している組織は、リスクの兆候が絶えず発生している環境において、古くなった情報に基づいて対応していることになります。
AIとサイバーセキュリティのリスクは、今や事業継続性の課題となっている
AIリスクはほぼすべての組織の関心事となっており、規制当局もこれに追随している。10月末までに、ユーロ圏の銀行は、AIシステムに対するサイバー攻撃への耐性をどのように検証し、フロンティアAIリスクをどのように管理するかを示した包括的な行動計画を提出しなければならない。また、EUの3つの金融監督機関であるEBA、EIOPA、ESMAも共同声明を発表し、フロンティアAIのサイバーリスクは「デジタル・オペレーショナル・レジリエンス法」の既存のICTリスク規制の対象となることを明確にした。
これに伴い、2つの実務上の意味合いが生じます:
- AIガバナンスは、単なるコンプライアンスのチェックリストであってはなりません。リスク許容度をモデルの実行プロセスに組み込むことで、プロンプトがモデルに到達した時点でポリシーが適用されるようにし、事後対応にならないようにする必要があります。
- フレームワークが同じままであっても、規制上の義務に関するライブラリは定期的に検証する必要があります。
既存の管理体制には、新たな死角が生じている
市場操作やインサイダー取引に関する懸念は、通常、従来の証券や証券口座向けに設計された個人取引管理プログラムを通じて対処されています。予測市場、トークン化された証券、デジタル資産は、従業員にとって新たな取引の場を生み出しており、既知のリスクに対応するために構築された管理体制は、こうした新たな要素も考慮に入れる必要があります。その際、義務ベースの設計が役立ちます。この設計では、確立された義務と新たに生じている義務の両方に照らして管理体制を継続的に評価し、不備を指摘するとともに、対応に必要な背景情報を添えて、ポリシーの責任者に更新情報を伝達します。
最新のエピソードを聴く
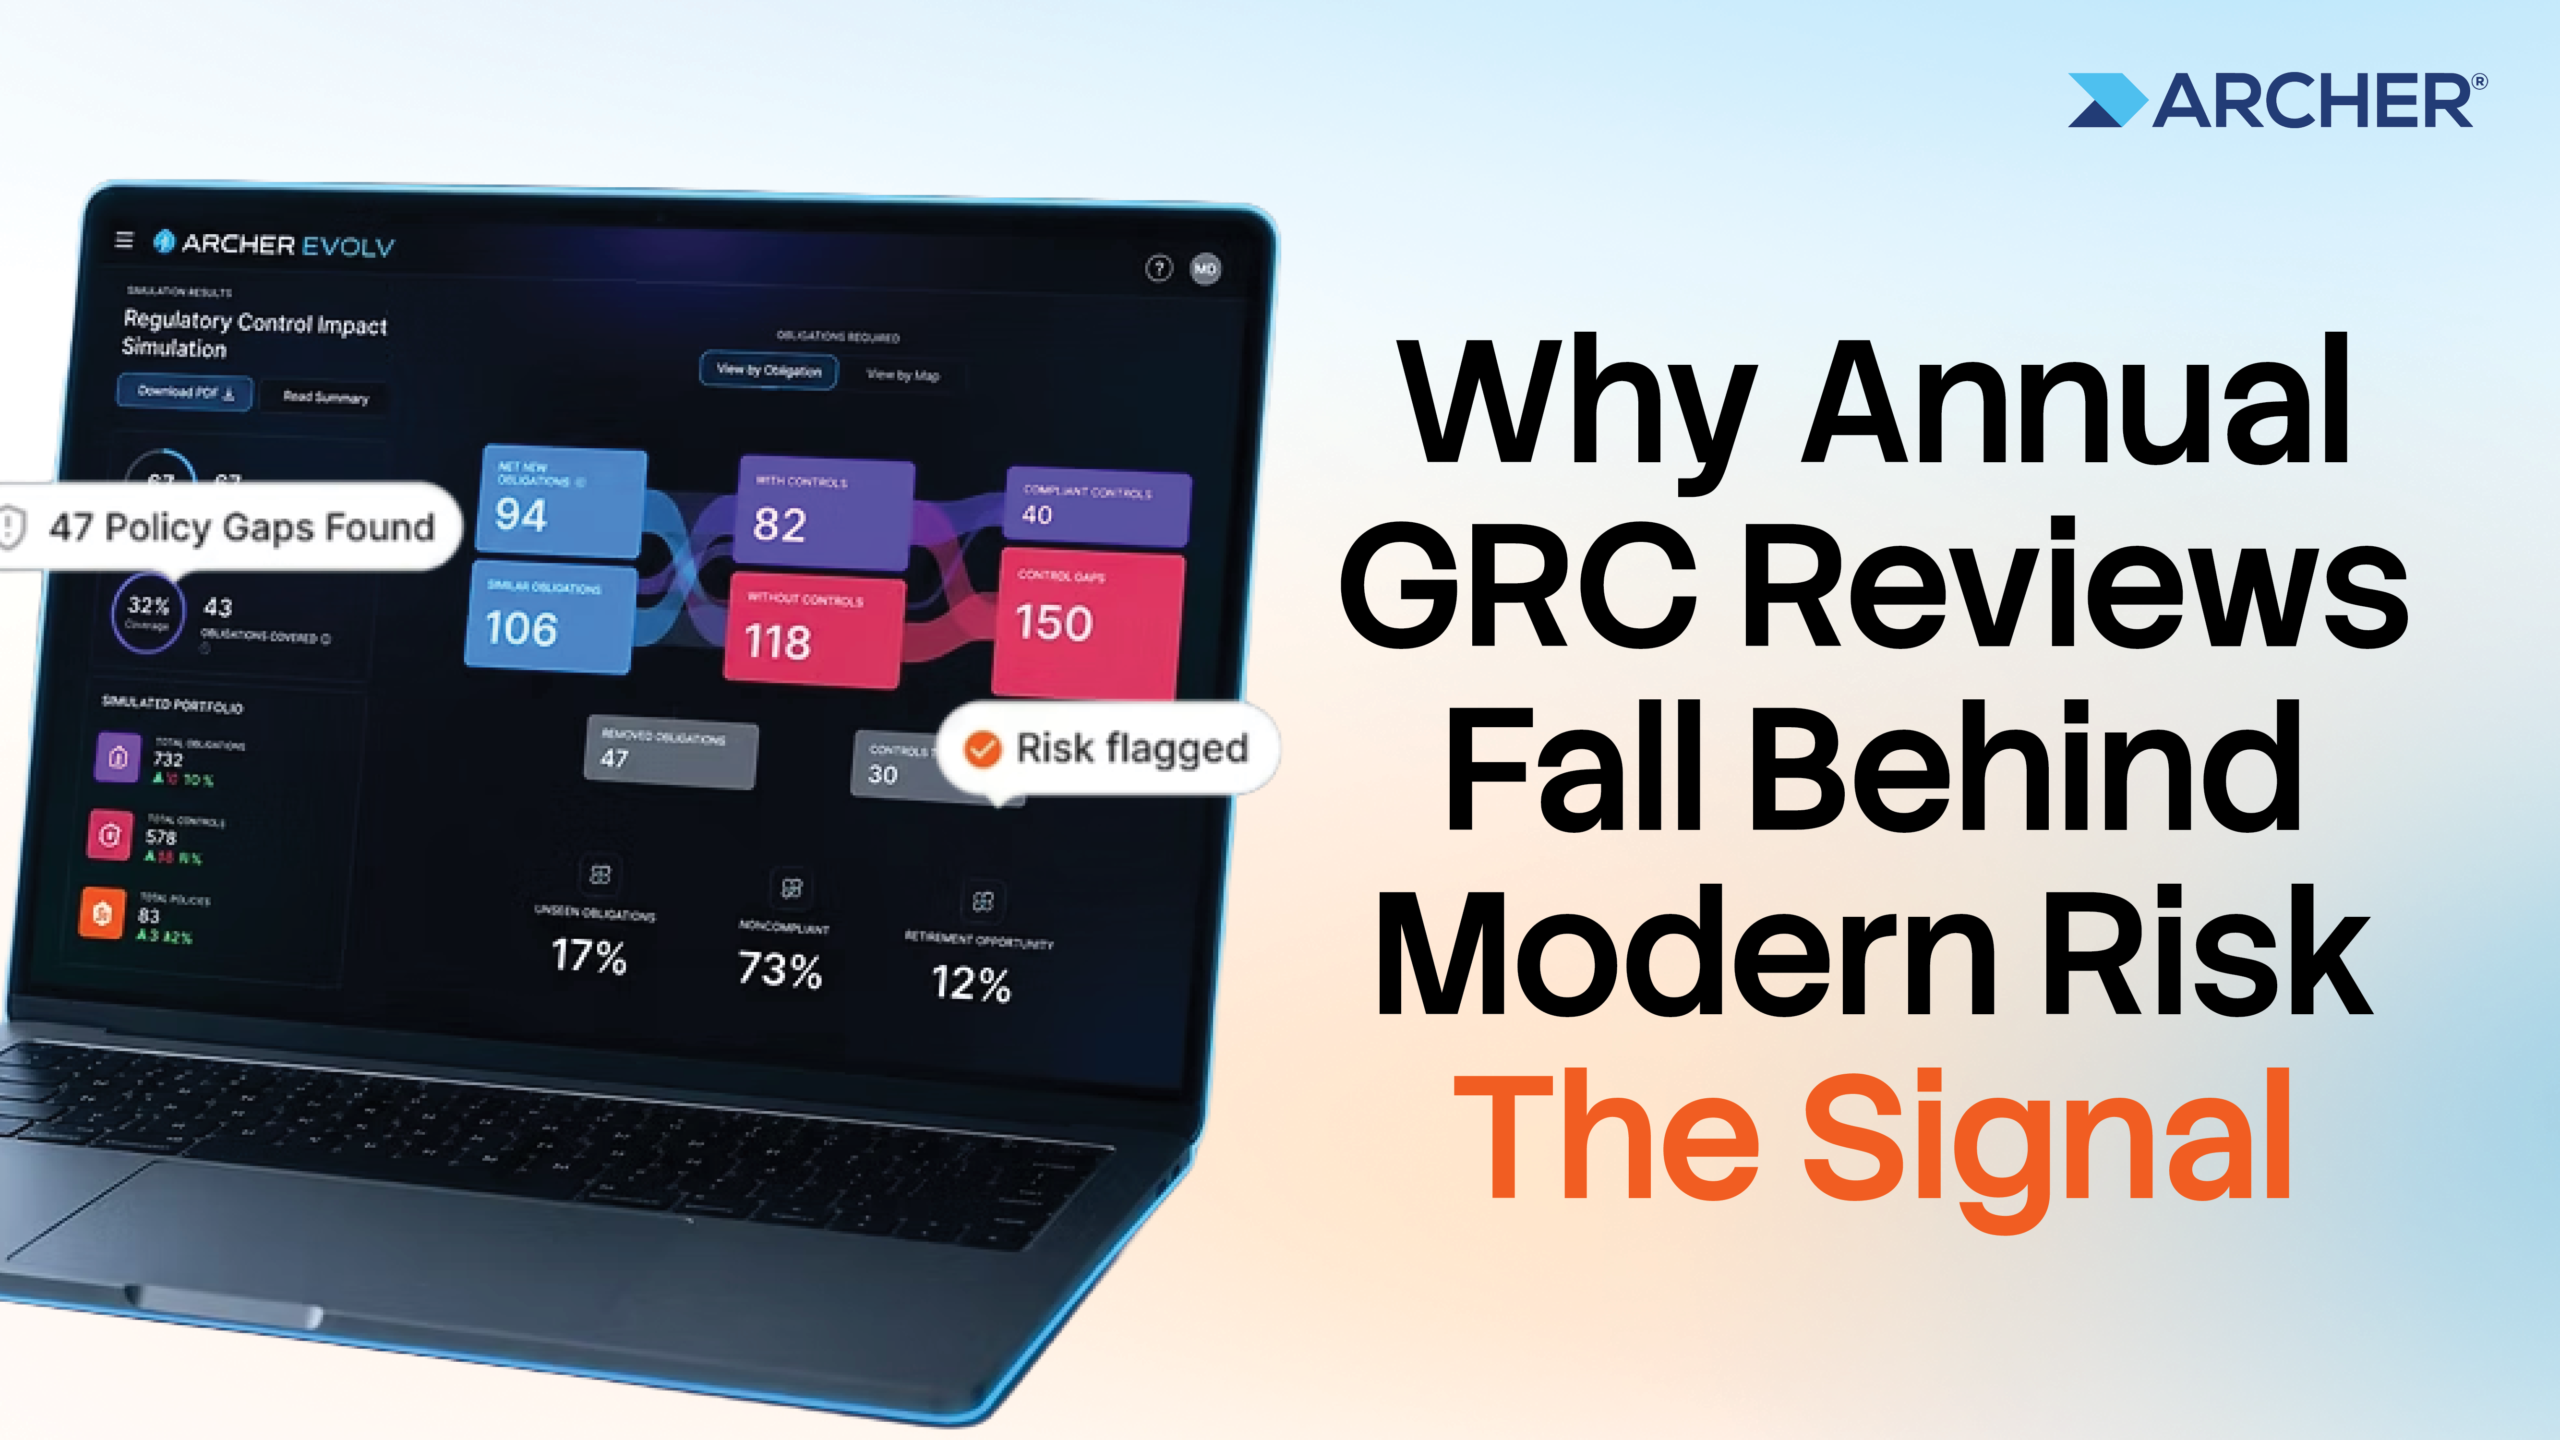
リスクおよびコンプライアンスの責任者向けインテリジェンス・ブリーフィング『The Signal』の最新号では、これら3つの市場シグナルを取り上げ、最先端の企業が変化に対応できるガバナンスをどのように構築しているかを紹介しています。本記事は、御社のガバナンスモデルが、事業を展開する環境において十分なスピードを備えているかどうかを判断する一助となるでしょう。
チームに次の質問を投げかけてみてください。「リスクの変化のスピードに比べ、自社の管理体制はどのくらいの速さで適応できているか?」その答えから、自社のプログラムがどの段階にあるかがわかります。
義務に基づく継続的なガバナンスが実際にどのように機能するのか、ご確認されたいですか?Archer Evolv™ のデモをご覧いただき、 管理対象のリスクと同じスピードで統制措置を更新できる仕組みをご確認ください。
よくある質問
継続的なガバナンスでは、定期的なレビューに頼るのではなく、リスク、規制の変更、および統制のパフォーマンスを継続的に監視します。監査や年次レビューの前に証拠をまとめるのではなく、チームは課題が浮上した時点でそれを把握し、まだ対処可能な段階で対応することができます。
セキュリティインシデント、コンプライアンス状況の変化、サプライチェーンの混乱など、サードパーティに関連するリスクの兆候は絶えず発生しています。四半期ごとや年1回といった頻度でのレビューでは、ベンダーの統制体制の崩壊や、そのベンダーの取引先で発生した情報漏洩を見逃してしまう可能性があります。継続的なモニタリングを行うことで、チームはこうした兆候をより早期に検知できるようになります。
Archer Evolv™ AI Complianceは、ガバナンス上の義務を実行時のガードレールに変換するため、プロンプトがモデルに到達した時点でポリシーが適用され、事後対応ではなくなります。ガードレールの違反はすべてログに記録され、追跡可能であるため、規制当局が求める文書化要件を満たすことができます。ブランド基準により、製品に関する一部の文言については承認が必要となるため、公開前に製品チームに現在の機能および対応プラットフォームを確認してください。
Archer Evolv™ は、規制上の要件を抽出し、既存のコントロールライブラリと照合して評価を行います。その後、不備を特定し、必要な背景情報を添えてポリシー責任者に更新情報を通知します。これにより、チームは新たなコントロールをゼロから構築するのではなく、既存のコントロールを新しい義務に照らして検証することができます。
『The Signal』は、リスクとコンプライアンスに影響を与えるニュースや出来事をアーチャーが毎月取り上げる番組です。各エピソードでは、注目すべき話題をまとめ、見出しの背後にある真意を読み解き、組織がリスク、義務、そして変化をどのように管理しているかを明らかにします。