Risiken warten nicht auf Ihre nächste vierteljährliche Überprüfung, doch die meisten Governance-Programme funktionieren nach wie vor so, als ob dies der Fall wäre. Das Problem ist struktureller Natur. Risiken nehmen kontinuierlich zu, während Governance nach einem festen Zeitplan abläuft. Die Diskrepanz zwischen diesen beiden Geschwindigkeiten ist der Punkt, an dem die meisten Unternehmen angreifbar sind, und viele erkennen dies erst, wenn etwas schiefgeht.
Derzeit stehen die GRC-Teams vor drei großen Herausforderungen:
- Die Risiken durch Dritte entwickeln sich schneller, als herkömmliche Lieferantenprüfungen damit Schritt halten können.
- Die Aufsichtsbehörden erwarten zunehmend Echtzeitkontrollen der KI und nicht nur die Erfüllung von Checklisten.
- Neue Risiken führen zu politischen Lücken, für deren Abdeckung die bestehenden Rahmenbedingungen nie ausgelegt waren.
Vorreiter unter den Unternehmen haben den Übergang von einer kalendergesteuerten Unternehmensführung hin zu kontinuierlicher Analyse und Echtzeit-Kontrolle vollzogen. Diejenigen, die nach wie vor jährliche Überprüfungen durchführen, setzen sich mit jedem Quartal einem immer größeren Risiko aus.
Wo das Geschwindigkeitsproblem auftritt
Die zentrale Frage ist nicht, ob Ihre Governance grundsätzlich funktioniert. Es geht vielmehr darum, ob sie schnell genug reagiert, um mit der Geschwindigkeit der Risiken Schritt zu halten. Wenn Ihr Team den Großteil seiner Zeit damit verbringt, Belege zusammenzustellen und Fragebögen nachzuverfolgen, dokumentiert es eher, was bereits geschehen ist, anstatt das zu verhindern, was als Nächstes kommt. Richtlinien, die aufkommende Risiken nicht berücksichtigen, lassen blinde Flecken entstehen, und Sicherheitsverletzungen, die Sie überraschen, sind in der Regel das deutlichste Anzeichen dafür, dass das Geschwindigkeitsproblem eingetreten ist.
Diese Entwicklungen stellen nicht unbedingt neue Risiken dar und sind auch keine Hindernisse für Ihre Strategie. Sie liefern jedoch überzeugende Argumente dafür, Ihren Ansatz in den Bereichen Governance, Risiko und Compliance weiterzuentwickeln.
Risiken durch Dritte sind mittlerweile die Hauptursache für Sicherheitsverletzungen
Risiken durch Dritte stehen schon seit Jahren auf der Risikoliste – von Sicherheitsverletzungen bis hin zu Störungen in der Lieferkette. Was sich geändert hat, ist das Ausmaß der Vernetzung. Der „Data Breach Investigations Report 2026“ von Verizon ergab , dass mittlerweile 48 % aller Sicherheitsverletzungen einen Drittanbieter betreffen. Canva gab kürzlich bekannt, dass Angreifer einen Zulieferer eines Zulieferers ausnutzten, um an Unternehmensdaten zu gelangen, ohne Canvas eigene Systeme zu berühren. Unternehmen, die sich auf vierteljährliche oder jährliche Lieferantenüberprüfungen verlassen, arbeiten mit veralteten Informationen in einem Umfeld, in dem ständig neue Risikosignale eintreffen.
KI und Cybersicherheitsrisiken sind mittlerweile Fragen der operativen Widerstandsfähigkeit
Das KI-Risiko steht bei fast jedem Unternehmen auf der Tagesordnung, und die Aufsichtsbehörden ziehen nach. Bis Ende Oktober müssen Banken in der Eurozone umfassende Aktionspläne vorlegen, aus denen hervorgeht, wie sie KI-Systeme auf Cyberangriffe testen und Risiken im Zusammenhang mit innovativer KI steuern. Die drei EU-Finanzaufsichtsbehörden EBA, EIOPA und ESMA haben zudem eine gemeinsame Erklärung veröffentlicht, in der sie klarstellen, dass Cyberrisiken im Zusammenhang mit innovativer KI unter die bestehenden Vorschriften für IKT-Risiken des Gesetzes über digitale operative Widerstandsfähigkeit (Digital Operational Resilience Act) fallen.
Daraus ergeben sich zwei praktische Konsequenzen:
- KI-Governance darf keine bloße Checkliste zur Einhaltung von Vorschriften sein. Die Risikobereitschaft muss in die Modellausführung integriert werden, damit die Richtlinien bereits dann greifen, wenn eine Eingabe das Modell erreicht, und nicht erst im Nachhinein.
- Selbst wenn die Rahmenbedingungen unverändert bleiben, muss das Regelwerk regelmäßig überprüft werden.
Die bestehenden Kontrollmechanismen weisen zunehmend Schwachstellen auf
Bedenken hinsichtlich Marktmissbrauchs und Insiderhandels werden in der Regel durch Programme zur Kontrolle des persönlichen Handels behandelt, die für herkömmliche Wertpapier- und Brokerkonten konzipiert sind. Prognosemärkte, tokenisierte Wertpapiere und digitale Vermögenswerte schaffen neue Handelsplattformen für Mitarbeiter, und Kontrollmechanismen, die für bekannte Risiken entwickelt wurden, müssen diesen Rechnung tragen. Dabei hilft ein verpflichtungsorientiertes Design. Es bewertet Kontrollmechanismen kontinuierlich sowohl anhand etablierter als auch neu auftretender Verpflichtungen, weist auf Lücken hin und leitet Aktualisierungen an die Verantwortlichen für die Richtlinien weiter – zusammen mit den Informationen, die diese zum Handeln benötigen.
Hören Sie sich die neueste Folge an
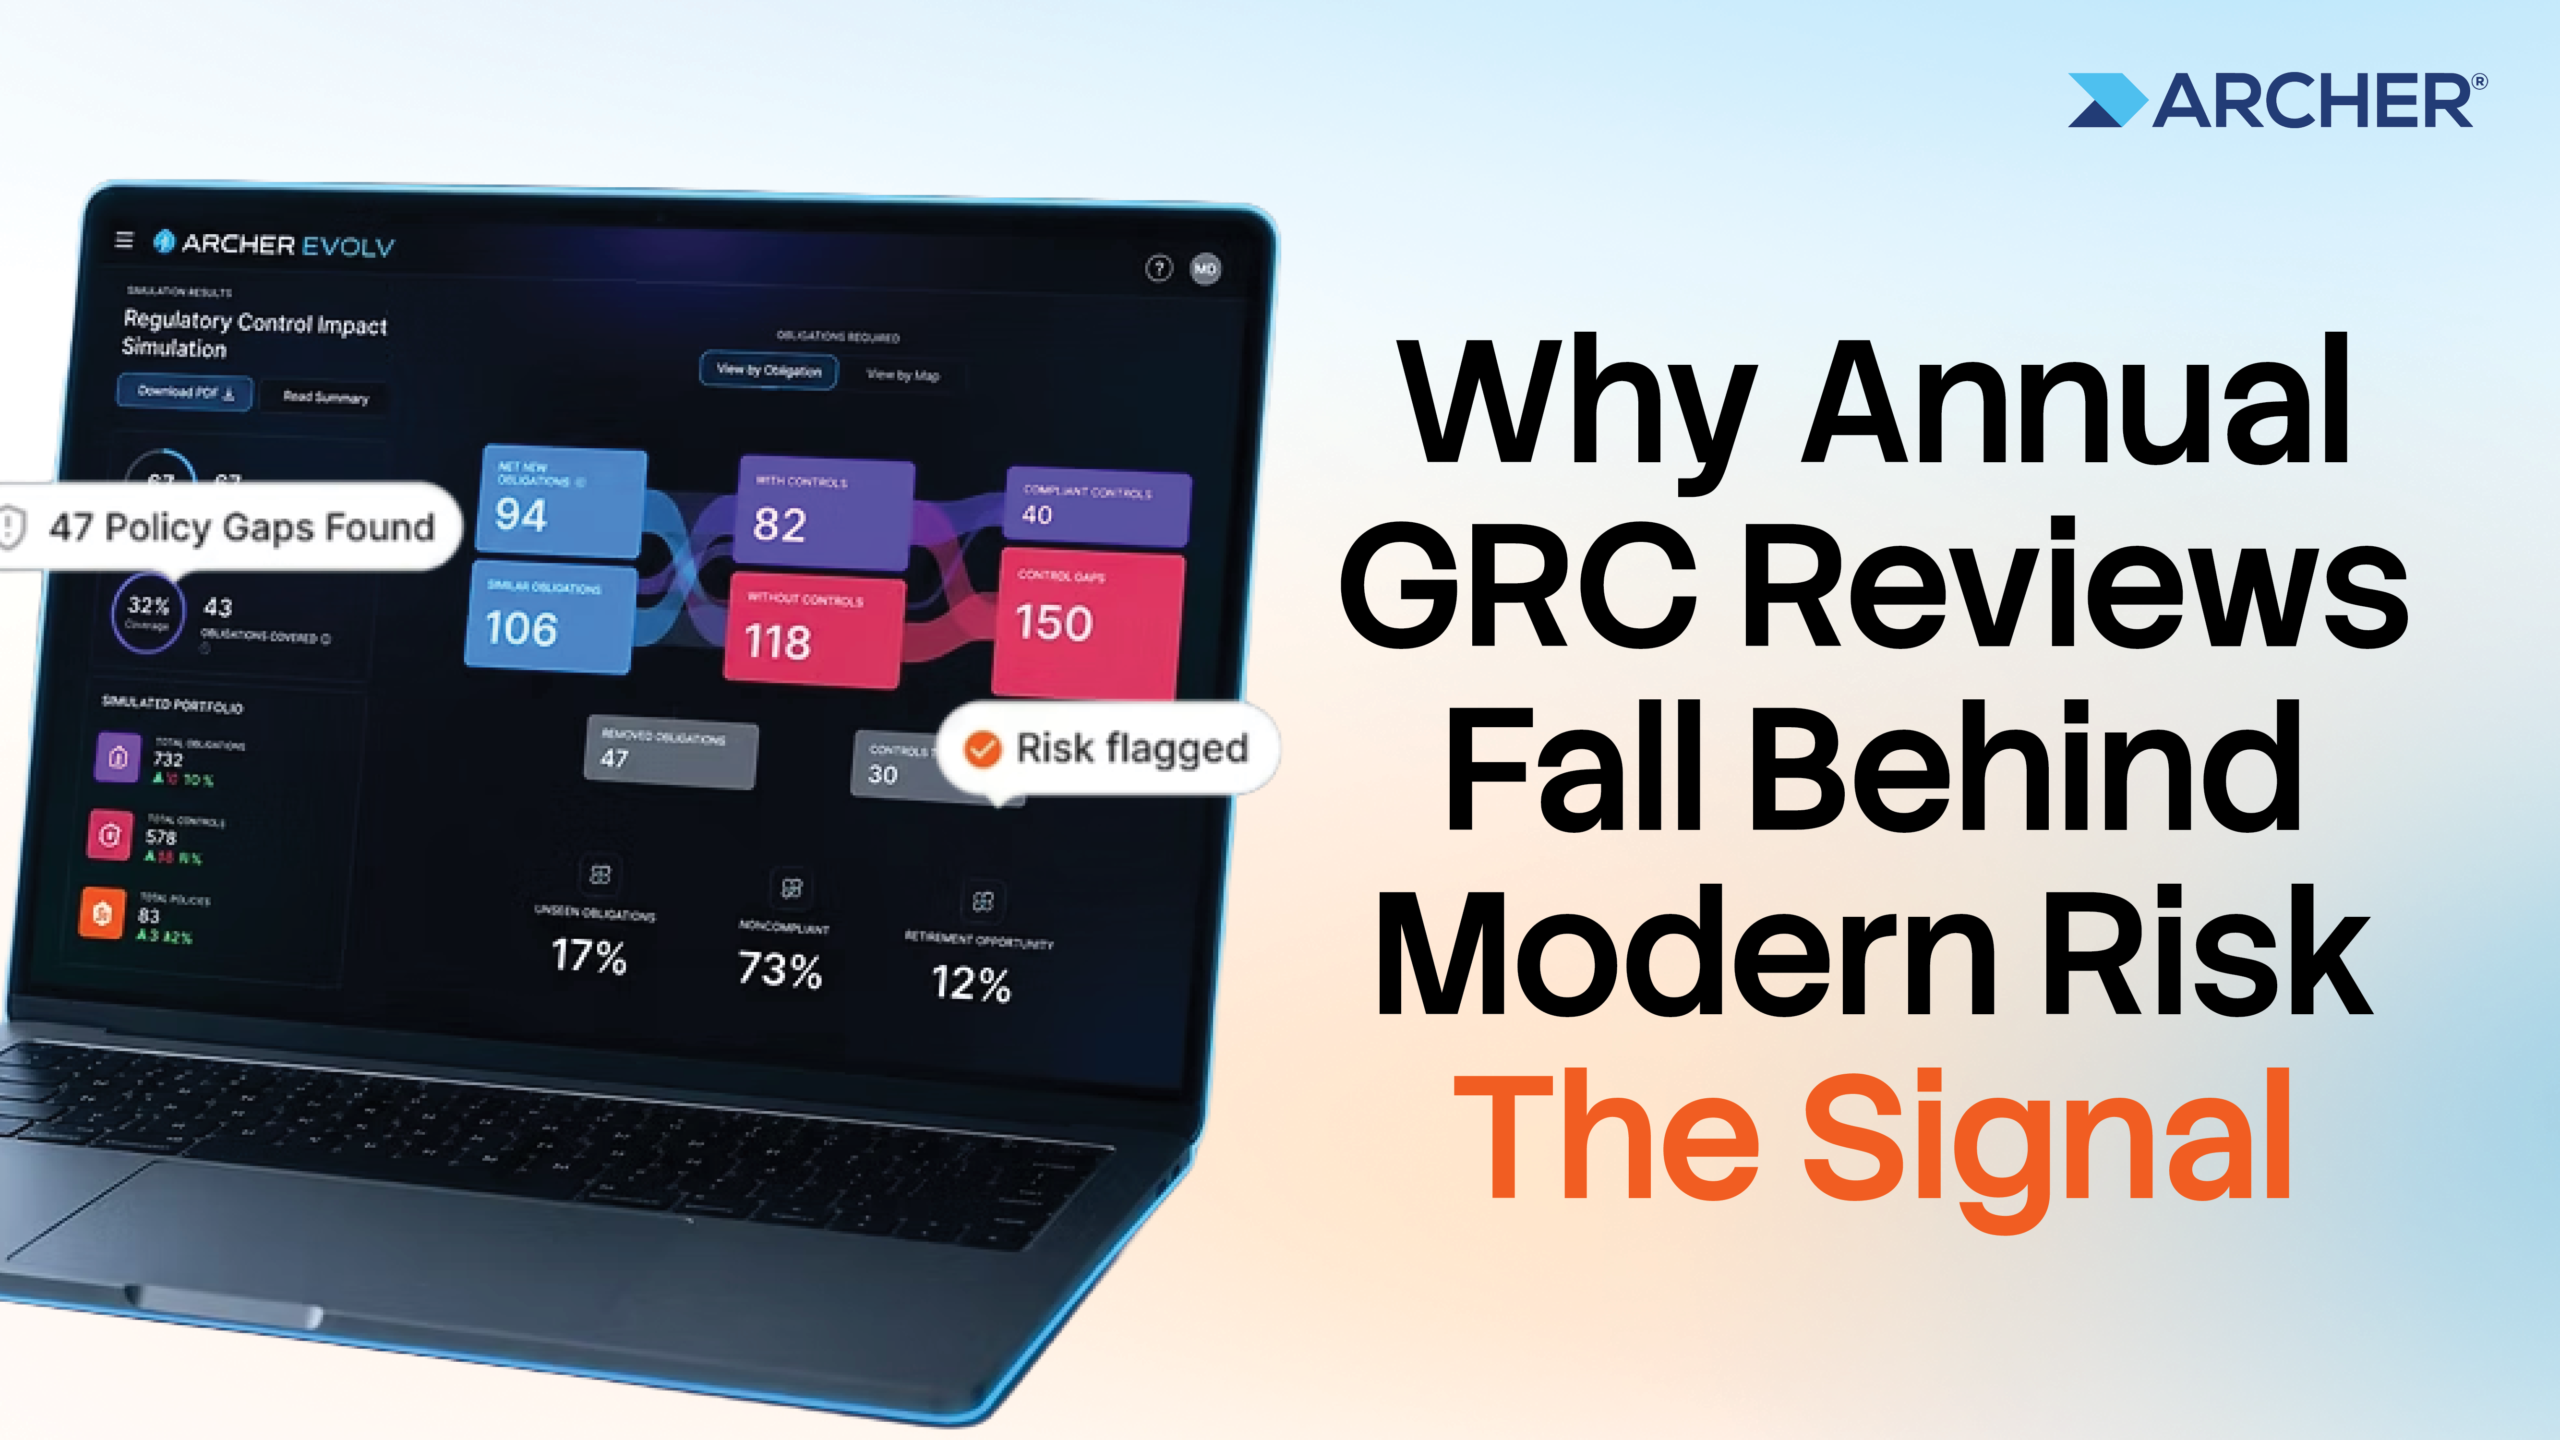
Die neueste Ausgabe von „The Signal“, unserem Informationsbericht für Führungskräfte im Bereich Risiko und Compliance, befasst sich mit diesen drei Marktsignalen und zeigt, wie die fortschrittlichsten Unternehmen eine Governance aufbauen, die mit dem Wandel Schritt hält. Sie hilft Ihnen dabei, einzuschätzen, ob Ihr Governance-Modell für das Umfeld, in dem Sie tätig sind, schnell genug ist.
Stellen Sie Ihrem Team folgende Frage: Wie schnell passen sich Ihre Kontrollmaßnahmen an, verglichen mit der Geschwindigkeit, mit der sich Risiken entwickeln? Die Antwort wird Ihnen zeigen, wo Ihr Programm derzeit steht.
Möchten Sie sehen, wie eine kontinuierliche, verpflichtungsorientierte Unternehmensführung in der Praxis funktioniert? Sehen Sie sich eine Demo von Archer Evolv™ an und erfahren Sie, wie sich Ihre Kontrollmechanismen genauso schnell anpassen lassen wie die Risiken, die sie bewältigen sollen.
Häufig gestellte Fragen
Im Rahmen einer kontinuierlichen Unternehmensführung werden Risiken, regulatorische Änderungen und die Wirksamkeit der Kontrollmaßnahmen fortlaufend überwacht, anstatt sich auf periodische Überprüfungen zu verlassen. Anstatt erst vor einer Prüfung oder einer jährlichen Überprüfung Nachweise zusammenzustellen, kann Ihr Team Lücken erkennen, sobald sie auftreten, und darauf reagieren, solange sie noch beherrschbar sind.
Risikosignale von Drittanbietern, wie beispielsweise Sicherheitsvorfälle, Änderungen des Compliance-Status und Störungen in der Lieferkette, gehen kontinuierlich ein. Bei einer vierteljährlichen oder jährlichen Überprüfung kann es vorkommen, dass ein Versagen der Kontrollmechanismen eines Lieferanten oder eine Sicherheitsverletzung bei einem seiner eigenen Lieferanten übersehen wird. Durch eine kontinuierliche Überwachung können Teams diese Signale wesentlich früher erkennen.
Archer Evolv™ AI Compliance setzt Governance-Vorgaben in Laufzeitschutzmaßnahmen um, sodass Richtlinien bereits bei Eingang einer Eingabeaufforderung im Modell angewendet werden und nicht erst im Nachhinein. Jeder Verstoß gegen diese Schutzmaßnahmen wird protokolliert und ist nachvollziehbar, was die von den Aufsichtsbehörden erwartete Dokumentation unterstützt. Klären Sie vor der Veröffentlichung mit dem Produktteam die aktuellen Funktionen und unterstützten Plattformen ab, da die Markenstandards für bestimmte Produktformulierungen eine Genehmigung erfordern.
Archer Evolv™ erfasst regulatorische Vorgaben, gleicht diese mit Ihrer bestehenden Kontrollbibliothek ab, deckt Lücken auf und leitet Aktualisierungen mit den erforderlichen Hintergrundinformationen an die Verantwortlichen weiter. Teams können bestehende Kontrollen anhand neuer Anforderungen überprüfen, anstatt neue Kontrollen von Grund auf neu zu entwickeln.
„The Signal“ist Archers monatlicher Überblick über die Nachrichten und Ereignisse, die die Bereiche Risiko und Compliance prägen. Jede Folge fasst die wichtigsten Meldungen zusammen und blickt hinter die Schlagzeilen, um zu verstehen, was sie über den Umgang von Unternehmen mit Risiken, Verpflichtungen und Veränderungen aussagen.