El riesgo no espera a tu próxima revisión trimestral, pero la mayoría de los programas de gobernanza siguen funcionando como si así fuera. El problema es estructural. El riesgo se acelera continuamente, mientras que la gobernanza se rige por un calendario. La diferencia entre ambas velocidades es donde la mayoría de las empresas quedan expuestas, y muchas no se dan cuenta hasta que algo falla.
En estos momentos, hay tres aspectos que están poniendo a prueba a los equipos de GRC:
- El riesgo asociado a terceros está evolucionando a un ritmo que las evaluaciones tradicionales de proveedores no pueden seguir.
- Las autoridades reguladoras esperan cada vez más controles en tiempo real sobre la IA, y no un cumplimiento que se limite a marcar casillas.
- Los riesgos emergentes están poniendo de manifiesto lagunas normativas que los marcos existentes nunca fueron concebidos para cubrir.
Las empresas más avanzadas han pasado de un modelo de gestión basado en el calendario a uno de inteligencia continua y control en tiempo real. Las que siguen realizando revisiones anuales se exponen cada vez más a riesgos con cada trimestre que pasa.
Dónde se manifiesta el problema de velocidad
La cuestión fundamental no es si tu sistema de gobernanza funciona en teoría, sino si actúa con la rapidez suficiente para seguir el ritmo de los riesgos. Si tu equipo dedica la mayor parte de su tiempo a recopilar pruebas y a rellenar cuestionarios, se está limitando a documentar lo que ya ha ocurrido, en lugar de prevenir lo que está por venir. Las políticas que no abordan los riesgos emergentes dejan puntos ciegos, y las infracciones que te pillan por sorpresa suelen ser la señal más clara de que el problema de la velocidad ya está presente.
Estos cambios no suponen necesariamente nuevos riesgos, ni constituyen obstáculos para tu estrategia. Sin embargo, constituyen un argumento de peso para seguir desarrollando tu enfoque en materia de gobernanza, riesgo y cumplimiento normativo.
El riesgo derivado de terceros es, en la actualidad, la principal causa de las filtraciones de datos
El riesgo de terceros lleva años en el punto de mira, desde las brechas de seguridad hasta las interrupciones en la cadena de suministro. Lo que ha cambiado es la magnitud de la conectividad. El Informe de Investigaciones sobre Fugas de Datos de 2026 de Verizon reveló que el 48 % de las fugas de datos involucran ahora a un tercero. Canva reveló recientemente que los atacantes se valieron de un proveedor de un proveedor para acceder a los datos de la empresa sin tocar los propios sistemas de Canva. Las organizaciones que se basan en revisiones trimestrales o anuales de sus proveedores están trabajando con información obsoleta en un entorno en el que las señales de riesgo llegan constantemente.
La inteligencia artificial y los riesgos de ciberseguridad se han convertido en cuestiones de resiliencia operativa
El riesgo relacionado con la IA está en el punto de mira de casi todas las organizaciones, y los organismos reguladores están siguiendo su ejemplo. Antes de que finalice octubre, los bancos de la zona del euro deben presentar planes de acción exhaustivos en los que se explique cómo someten a prueba los sistemas de IA frente a ciberataques y cómo gestionan el riesgo de la IA de vanguardia. Los tres supervisores financieros de la UE —la EBA, la EIOPA y la ESMA— también han emitido una declaración conjunta en la que aclaran que el riesgo cibernético de la IA de vanguardia se rige por las normas vigentes sobre riesgos de las TIC de la Ley de Resiliencia Operativa Digital.
De ello se derivan dos consecuencias prácticas:
- La gobernanza de la IA no puede reducirse a una lista de verificación de cumplimiento. La tolerancia al riesgo debe integrarse en la ejecución del modelo, de modo que la política se aplique en el momento en que la instrucción llegue al modelo, y no a posteriori.
- Aunque los marcos normativos no cambien, es necesario revisar periódicamente el conjunto de obligaciones reglamentarias.
Los controles actuales presentan nuevos puntos ciegos
Las preocupaciones relacionadas con el abuso de mercado y el uso de información privilegiada suelen abordarse mediante programas de control de operaciones personales diseñados para valores tradicionales y cuentas de corretaje. Los mercados de predicción, los valores tokenizados y los activos digitales están creando nuevos canales de negociación para los empleados, y los controles diseñados para riesgos conocidos deben tenerlos en cuenta. Un diseño basado en las obligaciones resulta de gran ayuda. Evalúa los controles de forma continua en función de las obligaciones tanto establecidas como emergentes, señala las deficiencias y remite las actualizaciones a los responsables de las políticas con el contexto necesario para que puedan actuar.
Escucha el último episodio
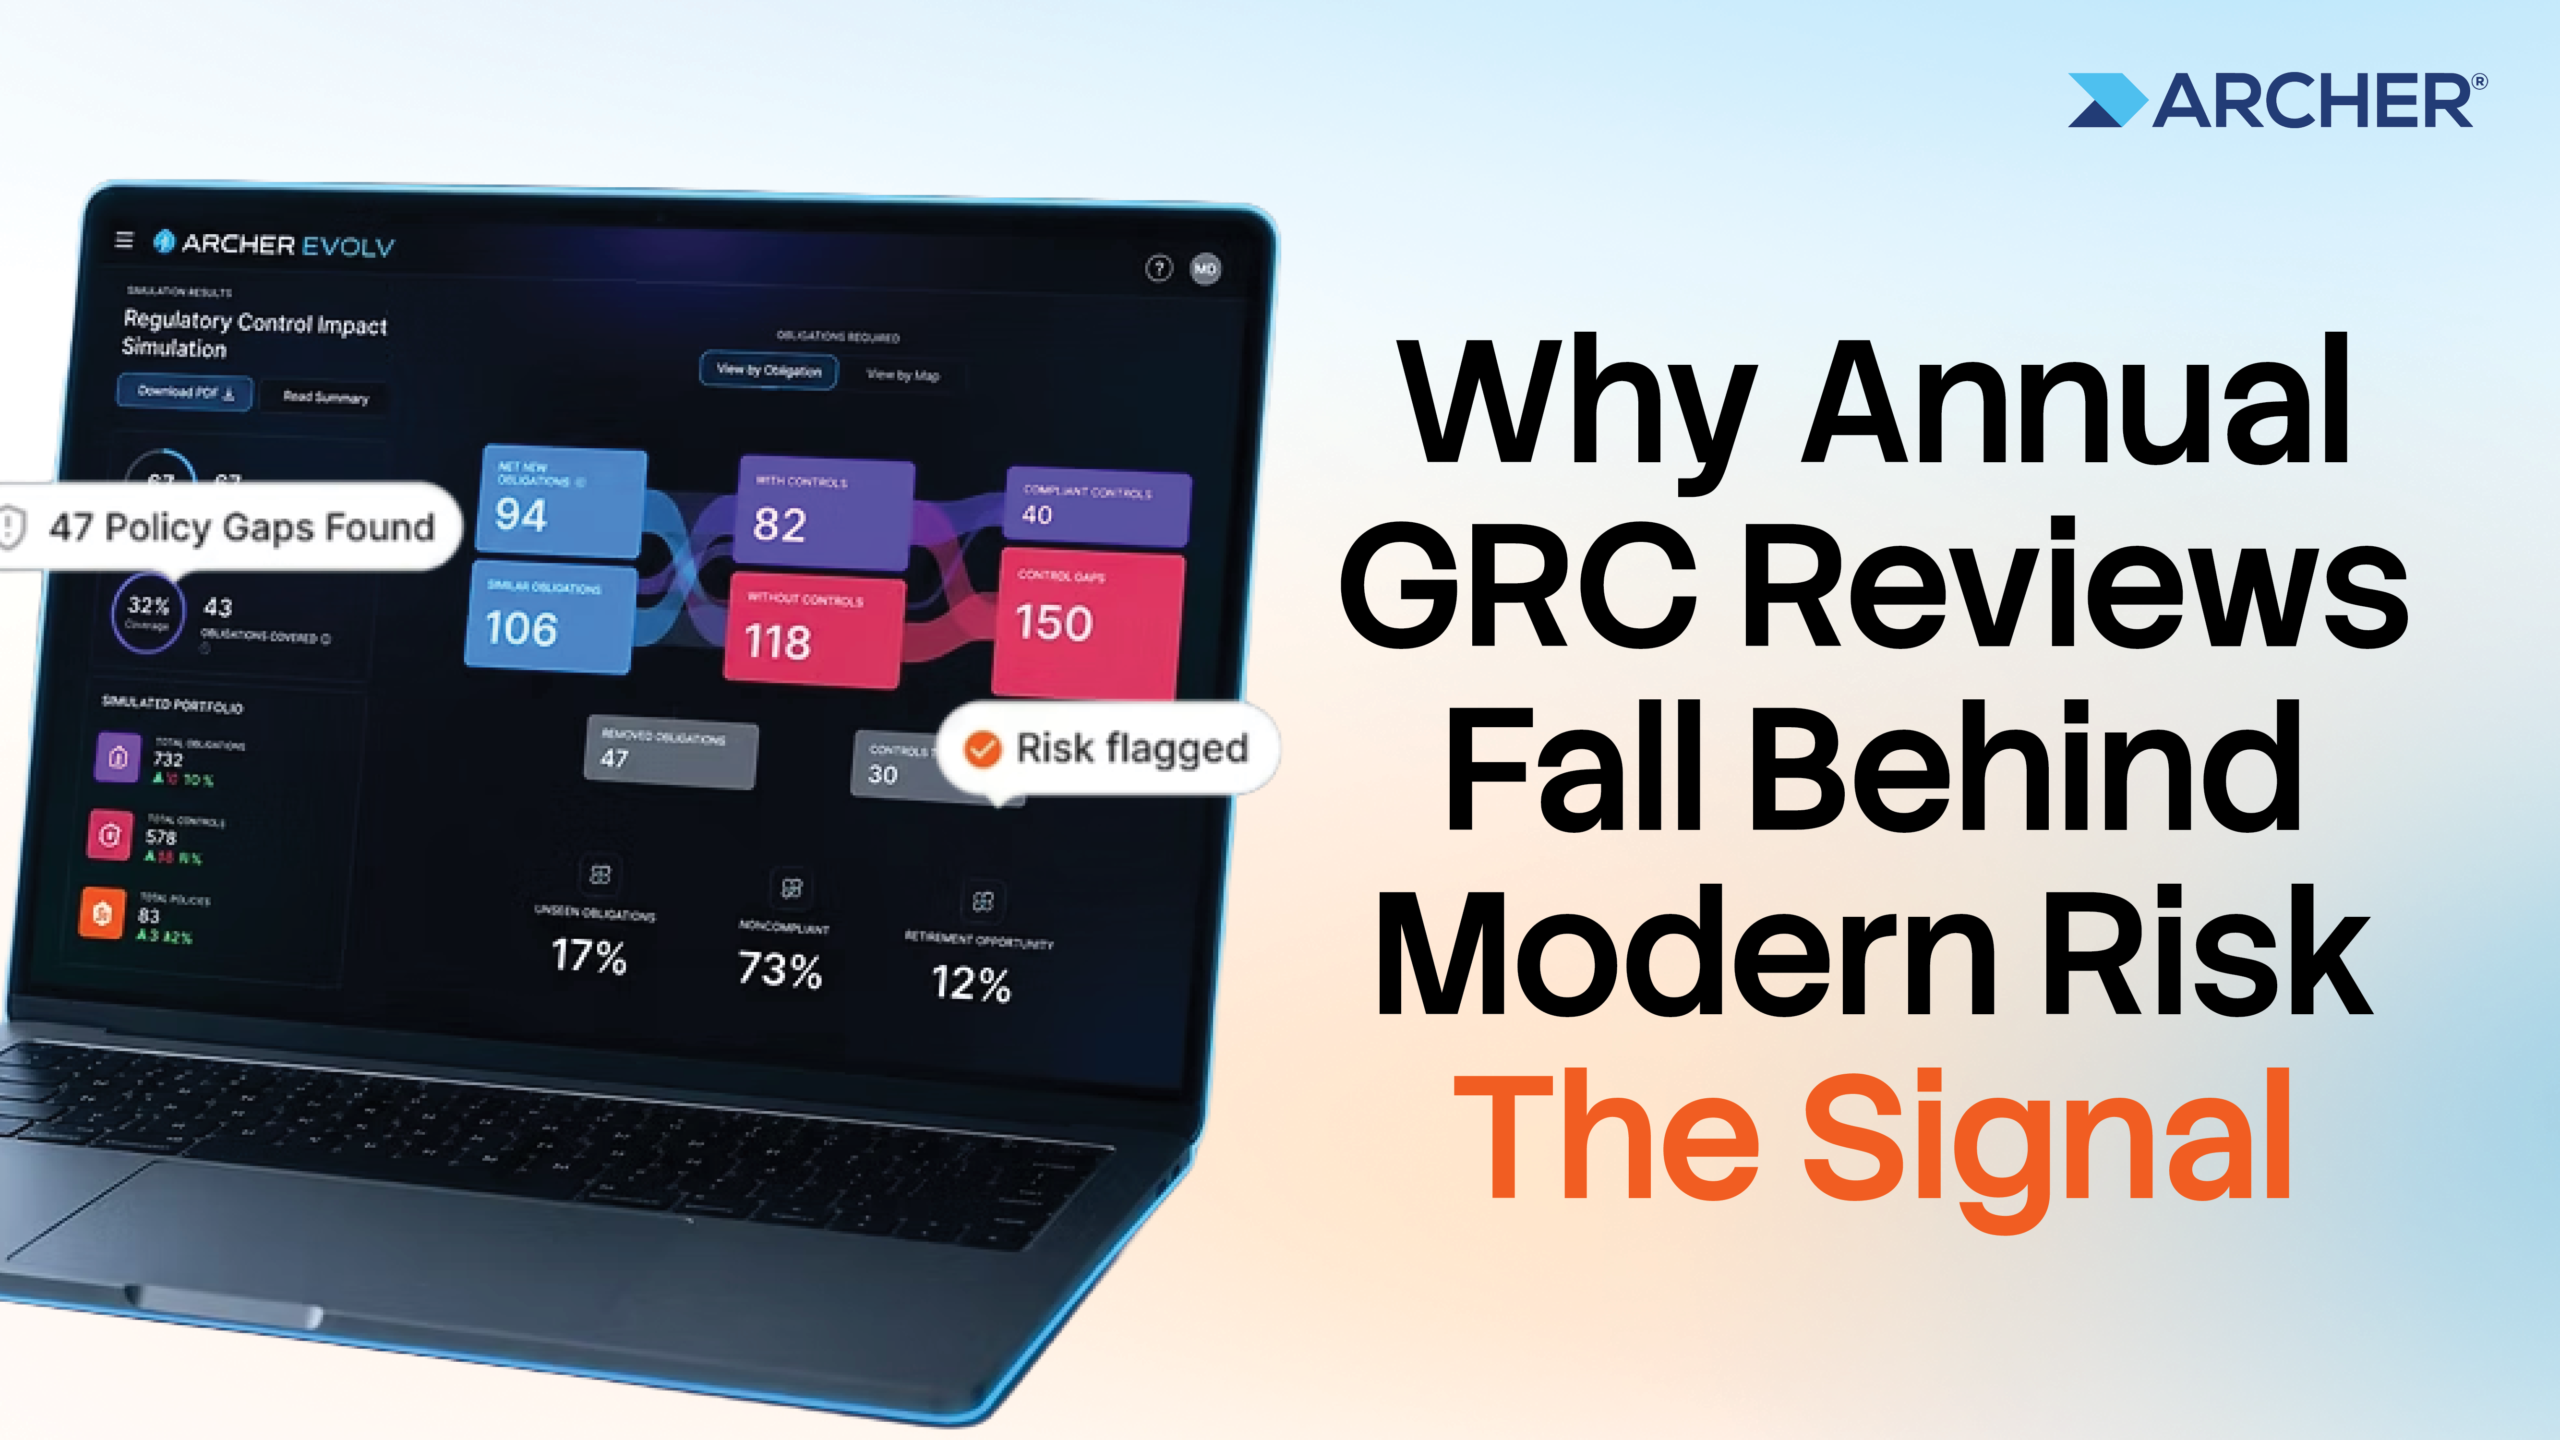
El último episodio de «The Signal», nuestro informe de inteligencia dirigido a los responsables de riesgos y cumplimiento normativo, aborda estas tres señales del mercado y muestra cómo las empresas más avanzadas están desarrollando un sistema de gobernanza capaz de adaptarse al ritmo de los cambios. Te ayudará a evaluar si tu modelo de gobernanza es lo suficientemente ágil para el entorno en el que operas.
Plantea esta pregunta a tu equipo: ¿a qué ritmo se adaptan tus controles en comparación con la rapidez con la que evoluciona el riesgo? La respuesta te indicará en qué punto se encuentra tu programa.
¿Quieres ver cómo funciona en la práctica una gestión continua basada en obligaciones? Echa un vistazo a la demostración de Archer Evolv™ y descubre cómo tus controles pueden actualizarse al mismo ritmo que los riesgos que deben gestionar.
Preguntas frecuentes
La gobernanza continua supervisa los riesgos, los cambios normativos y el rendimiento de los controles de forma permanente, en lugar de basarse en revisiones periódicas. En lugar de recopilar pruebas antes de una auditoría o una revisión anual, tu equipo puede detectar las deficiencias a medida que surgen y actuar mientras aún sean manejables.
Las señales de riesgo relacionadas con terceros, como los incidentes de seguridad, los cambios en el estado de cumplimiento normativo y las interrupciones en la cadena de suministro, se producen de forma continua. Una revisión realizada una vez al trimestre o una vez al año puede pasar por alto un fallo en los controles de un proveedor o una violación de seguridad que afecte a uno de sus propios proveedores. La supervisión continua ayuda a los equipos a detectar esas señales mucho antes.
Archer Evolv™ AI Compliance convierte las obligaciones de gobernanza en medidas de control en tiempo de ejecución, de modo que las políticas se aplican en el momento en que la solicitud llega al modelo, en lugar de a posteriori. Cada incumplimiento de estas medidas de control queda registrado y es trazable, lo que permite cumplir con los requisitos de documentación que exigen los organismos reguladores. Consulta con el equipo de producto las capacidades actuales y las plataformas compatibles antes de publicar, ya que las normas de la marca exigen la aprobación de determinados textos del producto.
Archer Evolv™ recopila las declaraciones normativas y las evalúa comparándolas con tu biblioteca de controles existente; a continuación, identifica las deficiencias y envía las actualizaciones a los responsables de las políticas con el contexto que necesitan. Los equipos pueden validar los controles existentes en función de las nuevas obligaciones, en lugar de crear otros nuevos desde cero.
«The Signal»es el análisis mensual de Archer sobre las noticias y los acontecimientos que influyen en el ámbito del riesgo y el cumplimiento normativo. Cada episodio recopila las noticias que merece la pena seguir y va más allá de los titulares para comprender qué revelan sobre la forma en que las organizaciones gestionan el riesgo, las obligaciones y el cambio.