O risco não espera pela sua próxima revisão trimestral, mas a maioria dos programas de governação continua a funcionar como se assim fosse. O problema é estrutural. O risco acelera continuamente, enquanto a governação funciona de acordo com um calendário. É nessa diferença entre essas duas velocidades que a maioria das empresas fica exposta, e muitas só se apercebem disso quando algo corre mal.
Neste momento, há três pontos críticos que estão a pôr à prova as equipas de GRC:
- O risco associado a terceiros está a evoluir a um ritmo mais rápido do que o que as avaliações tradicionais de fornecedores conseguem acompanhar.
- As entidades reguladoras esperam, cada vez mais, controlos em tempo real sobre a IA, e não uma conformidade baseada em simples cumprimento de requisitos.
- Os riscos emergentes estão a revelar lacunas nas políticas que os quadros normativos existentes nunca foram concebidos para colmatar.
As empresas que estão na vanguarda passaram de uma gestão baseada no calendário para uma inteligência contínua e um controlo em tempo real. As que ainda realizam análises anuais ficam cada vez mais vulneráveis a cada trimestre que passa.
Onde surge o problema da velocidade
A questão central não é se a vossa governança funciona, em princípio. É se ela avança com rapidez suficiente para acompanhar a velocidade com que os riscos evoluem. Se a vossa equipa passa a maior parte do tempo a reunir provas e a preencher questionários, está a documentar o que já aconteceu, em vez de prevenir o que está para vir. As políticas que não abordam os riscos emergentes criam pontos cegos, e as violações que vos apanham de surpresa são, normalmente, o sinal mais claro de que o problema da velocidade já se fez sentir.
Estes desenvolvimentos não constituem necessariamente novos riscos, nem representam obstáculos à sua estratégia. No entanto, constituem um forte argumento a favor de continuar a aperfeiçoar a sua abordagem em matéria de governação, risco e conformidade.
O risco associado a terceiros é, atualmente, a principal causa das violações de segurança
O risco associado a terceiros tem estado na mira dos especialistas em risco há anos, desde violações de segurança até perturbações na cadeia de abastecimento. O que mudou foi a escala da conectividade. O Relatório de Investigações sobre Violações de Dados de 2026 da Verizon revelou que 48% das violações envolvem agora um terceiro. A Canva revelou recentemente que os atacantes exploraram um fornecedor de um fornecedor para aceder aos dados da empresa sem tocar nos sistemas da própria Canva. As organizações que dependem de avaliações trimestrais ou anuais dos fornecedores estão a trabalhar com informações desatualizadas num ambiente em que os sinais de risco surgem constantemente.
A IA e os riscos de cibersegurança são agora questões de resiliência operacional
O risco associado à IA está na mira de praticamente todas as organizações, e as entidades reguladoras estão a seguir o mesmo caminho. Até ao final de outubro, os bancos da zona euro têm de apresentar planos de ação abrangentes que demonstrem como testam os sistemas de IA contra ciberataques e como gerem o risco de IA de vanguarda. As três autoridades de supervisão financeira da UE — a EBA, a EIOPA e a ESMA — também emitiram uma declaração conjunta esclarecendo que o risco cibernético associado à IA de vanguarda se enquadra nas regras existentes relativas ao risco das TIC previstas na Lei da Resiliência Operacional Digital.
Daí decorrem duas implicações práticas:
- A governação da IA não pode resumir-se a uma lista de verificação de conformidade. A propensão ao risco tem de ser integrada na execução do modelo, de modo a que a política seja aplicada no momento em que uma instrução chega ao modelo, e não a posteriori.
- Mesmo quando os quadros normativos se mantêm inalterados, o conjunto de obrigações regulamentares necessita de uma validação regular.
Os controlos existentes apresentam pontos cegos emergentes
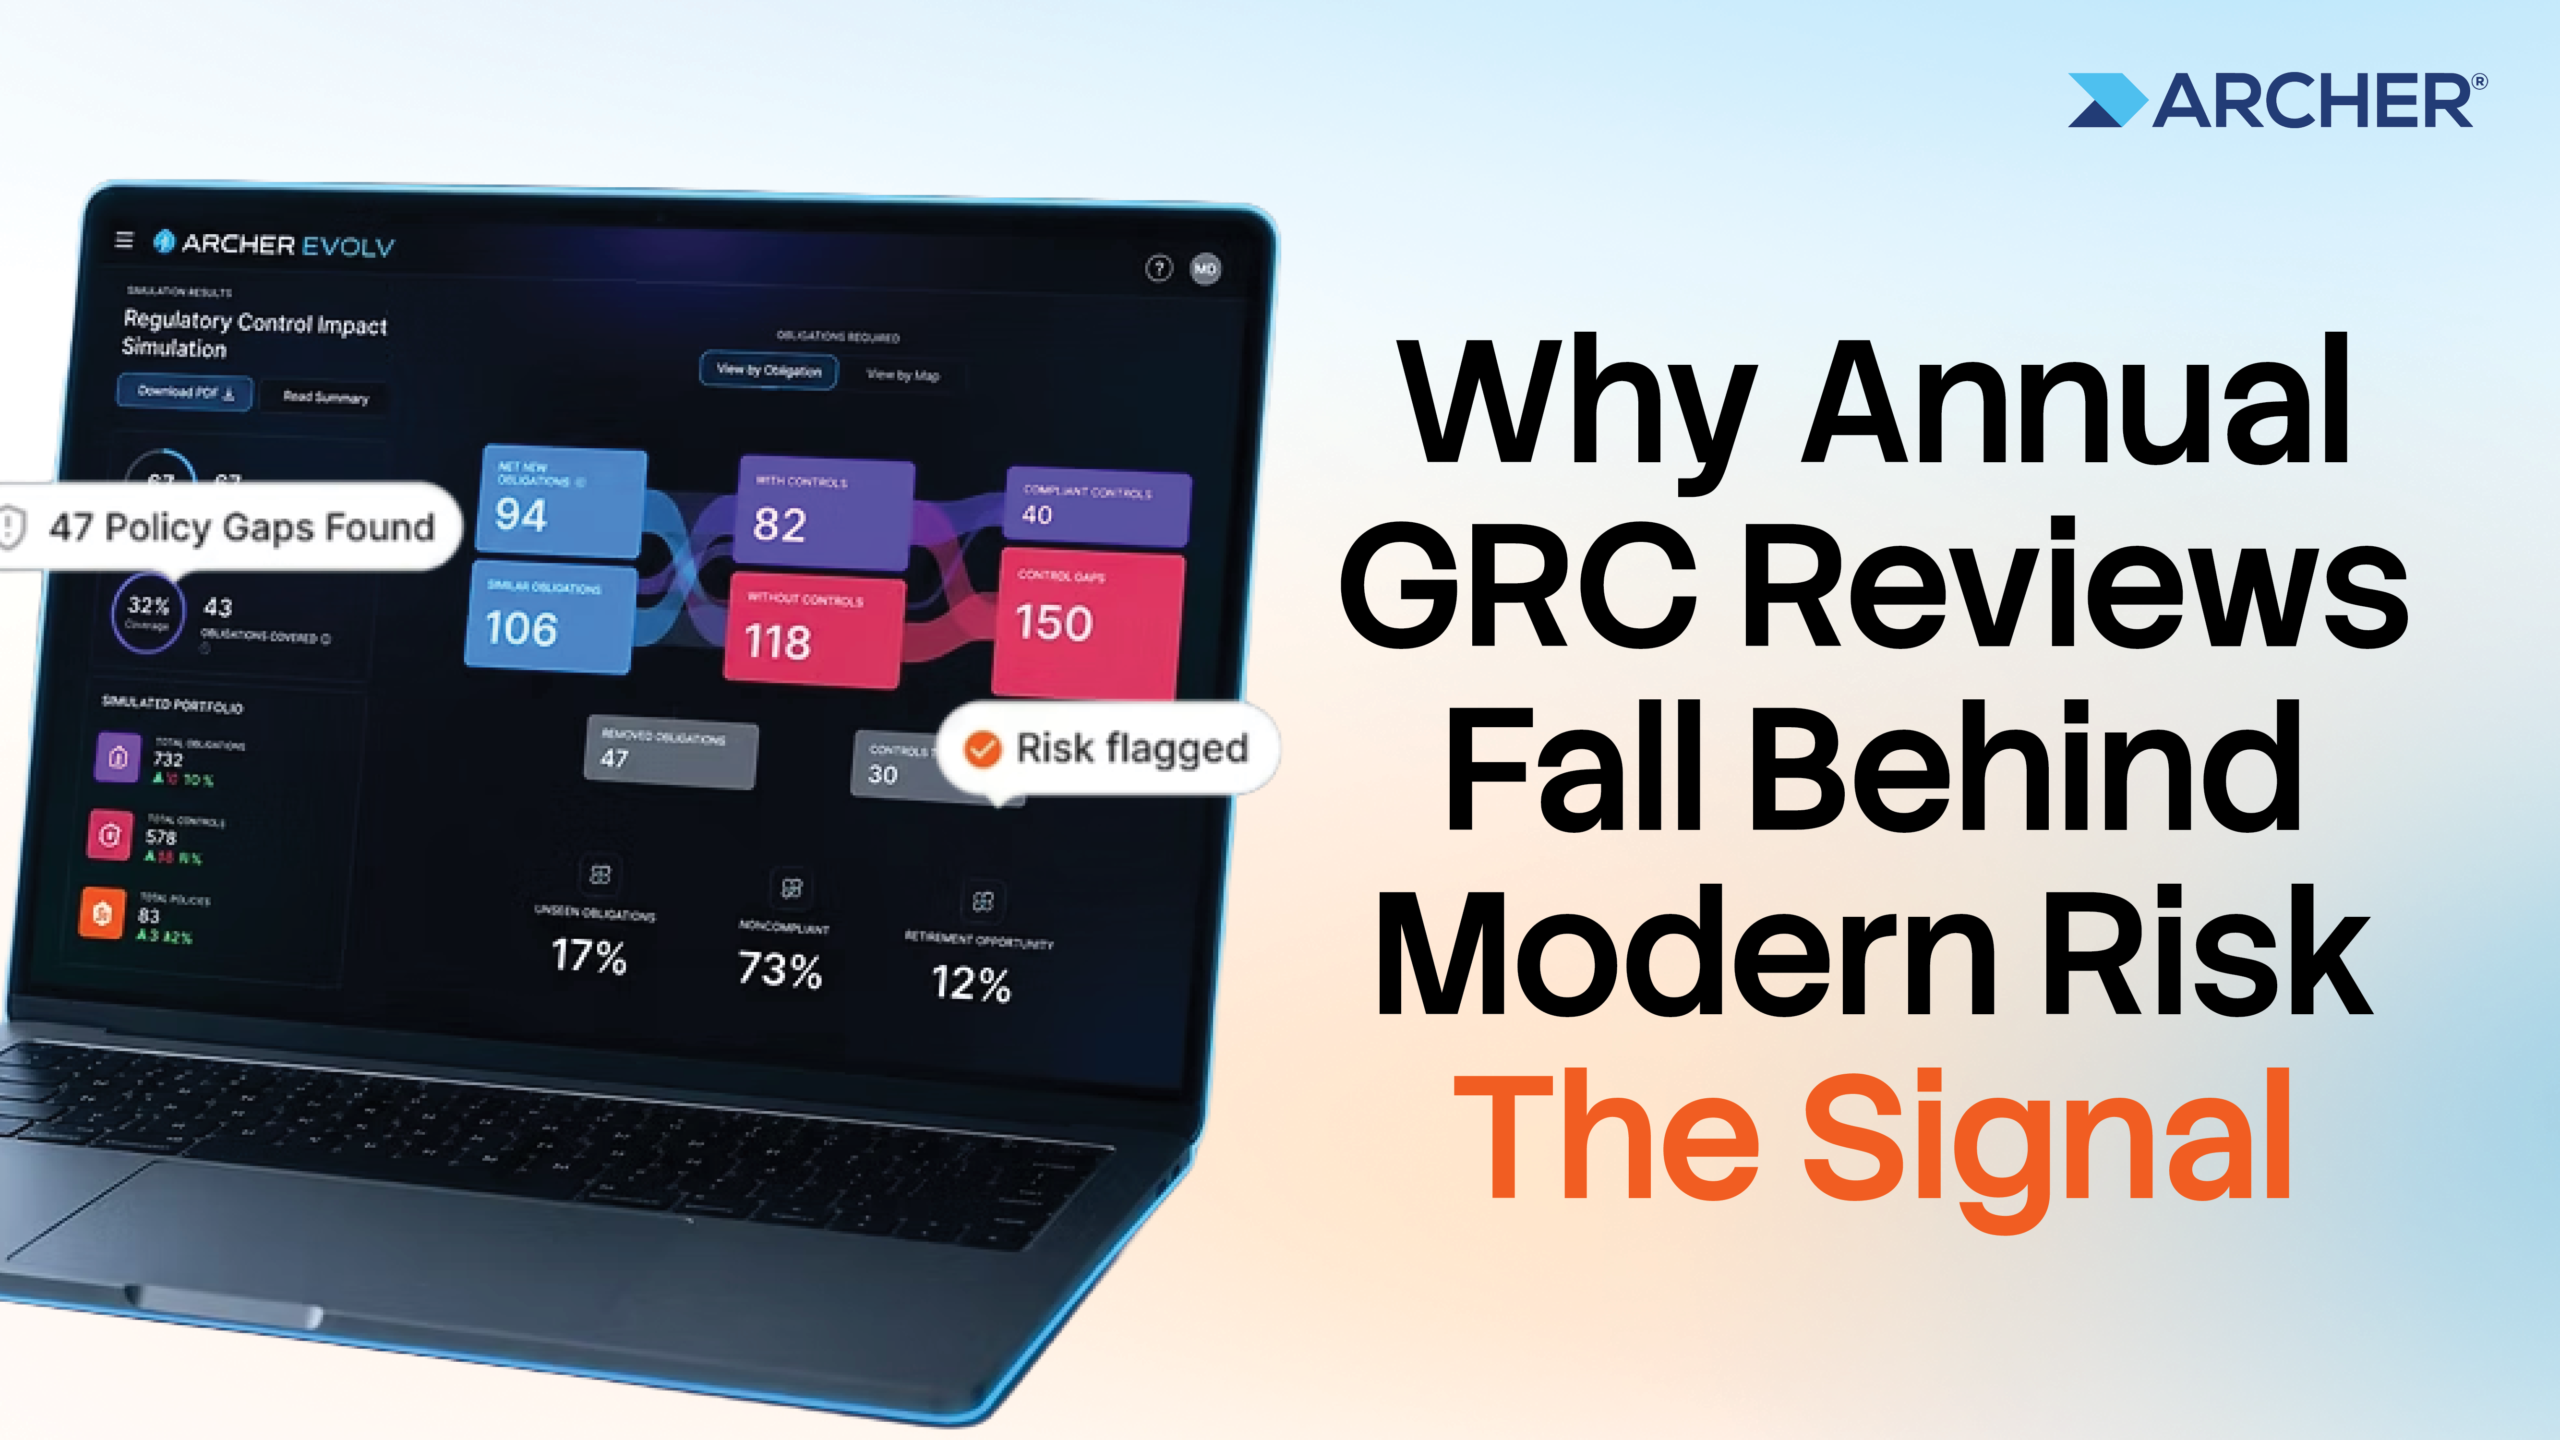
As preocupações relacionadas com o abuso de mercado e o abuso de informação privilegiada são normalmente tratadas através de programas de controlo de transações pessoais concebidos para títulos tradicionais e contas de corretagem. Os mercados de previsão, os títulos tokenizados e os ativos digitais estão a criar novas plataformas de negociação para os colaboradores, e os controlos criados para riscos conhecidos têm de ter isso em conta. Uma conceção orientada para as obrigações ajuda nesse sentido. Esta avalia continuamente os controlos em relação às obrigações estabelecidas e emergentes, assinala lacunas e encaminha as atualizações para os responsáveis pelas políticas, fornecendo-lhes o contexto necessário para agirem.
Ouve o último episódio
O mais recente episódio do The Signal, o nosso boletim informativo de inteligência destinado a líderes nas áreas do risco e da conformidade, aborda estes três sinais do mercado e mostra como as empresas mais avançadas estão a desenvolver uma governação capaz de acompanhar o ritmo da mudança. Irá ajudá-lo a avaliar se o seu modelo de governação é suficientemente ágil para o ambiente em que opera.
Faça esta pergunta à sua equipa: com que rapidez é que os vossos controlos se estão a adaptar, em comparação com a rapidez com que o risco evolui? A resposta irá mostrar-lhe em que ponto se encontra o vosso programa.
Quer ver como funciona, na prática, uma governação contínua e orientada para as obrigações? Veja uma demonstração do Archer Evolv™ e descubra como os seus controlos podem ser atualizados com a mesma rapidez com que evoluem os riscos que se destinam a gerir.
Perguntas Frequentes
A governação contínua monitoriza os riscos, as alterações regulamentares e o desempenho dos controlos de forma contínua, em vez de depender de análises periódicas. Em vez de reunir provas antes de uma auditoria ou de uma análise anual, a sua equipa pode identificar lacunas à medida que estas surgem e reagir enquanto ainda são controláveis.
Os sinais de risco relacionados com terceiros, tais como incidentes de segurança, alterações no estado de conformidade e perturbações na cadeia de abastecimento, surgem continuamente. Uma análise realizada uma vez por trimestre ou uma vez por ano pode não detectar uma falha nos controlos de um fornecedor ou uma violação que afete um dos seus próprios fornecedores. A monitorização contínua ajuda as equipas a detetar esses sinais muito mais cedo.
O Archer Evolv™ AI Compliance traduz as obrigações de governação em limites de segurança em tempo de execução, de modo a que as políticas sejam aplicadas no momento em que uma solicitação chega ao modelo, em vez de a posteriori. Cada violação desses limites é registada e rastreável, o que contribui para a documentação exigida pelas entidades reguladoras. Confirme as funcionalidades atuais e as plataformas suportadas com a equipa do produto antes da publicação, uma vez que as normas da marca exigem aprovação para parte do conteúdo do produto.
O Archer Evolv™ recolhe declarações regulamentares e avalia-as em relação à sua biblioteca de controlos existente, identificando lacunas e encaminhando atualizações aos responsáveis pelas políticas, juntamente com o contexto de que necessitam. As equipas podem validar os controlos existentes em relação às novas obrigações, em vez de criarem novos controlos a partir do zero.
O «The Signal»é a análise mensal da Archer sobre as notícias e os acontecimentos que moldam o risco e a conformidade. Cada episódio reúne as histórias que merecem atenção e vai além das manchetes para compreender o que estas revelam sobre a forma como as organizações gerem o risco, as obrigações e a mudança.