Esegui una volta il test di controllo. Segnalalo a ogni framework che lo richieda.
I framework richiedono gli stessi controlli, ma con terminologia diversa. In Archer, basta definire ogni controllo una sola volta, associarlo a tutti gli standard a cui si riferisce e testarlo una sola volta.
25 anni di esperienza nella realizzazione di programmi GRC · Oltre 1.300 organizzazioni su Archer · Il 50% delle aziende Fortune 500
-
1,500+
Clienti in 48 paesi
-
50%+
Tra i clienti della classifica Fortune 500
-
65%
Delle organizzazioni che dedicano maggiore impegno alla quantificazione
-
15,000+
Membri della comunità di rischio Archer
Assegnate ogni nuovo requisito ai controlli che già eseguite e testate
Ogni giorno vengono introdotte in tutto il mondo oltre 200 modifiche normative, e ciascuna di esse richiede informazioni sui controlli già in atto. La maggior parte dei team risponde introducendo un’altra serie di controlli e un altro ciclo di test. Archer mappa i controlli esistenti in base al nuovo standard.
-
Tutte le fonti normative in un’unica libreria consultabile
-
Ogni controllo è associato agli standard a cui soddisfa
-
Un risultato di prova riportato in ogni serie di controllo
I vantaggi per un team addetto alla conformità derivanti dall’allineamento dei controlli agli standard
Archer Evolv offre funzionalità di livello aziendale per aziende di ogni dimensione.
Scrivi una volta, diffondi ovunque
Se si associa un controllo a ogni standard che soddisfa, la mappatura rimane visibile. Le sovrapposizioni tra i framework vengono visualizzate come tali, non come lavoro duplicato.
Provare una volta, diffondere ampiamente
Verificare il controllo nell'ambiente in cui viene eseguito, una sola volta. I risultati vengono aggregati nel controllo principale e i dashboard riportano la conformità per ciascun insieme di controlli separatamente.
La prova quando qualcuno lo chiede
I dati vengono archiviati in un repository con controllo delle versioni man mano che i test vengono eseguiti, in modo da essere collegati al controllo e allo standard a cui si riferiscono. Il revisore esamina la registrazione originale, non una ricostruzione.
Come si svolge il lavoro, dal documento originale al fascicolo probatorio
Archer Evolv è stato progettato specificamente per soddisfare le esigenze dei team GRC e degli utenti aziendali.
1
Biblioteca di fonti autorevoli
Mappare i regolamenti, le leggi e le norme fino al livello delle sottosezioni, quindi collegare ciascuno di essi alle politiche e agli standard di controllo a cui fa riferimento. In questo modo diventano evidenti le sovrapposizioni.
2
Standard di controllo e controlli
Mappare gli standard degli autori alle politiche e alle fonti, generare procedure di controllo trasversali a processi e sistemi e ricavare un unico indice di conformità per ciascuno standard.
3
Test e prove
Esegui autovalutazioni, progetta test e esegui prove operative nell'ambito di un unico progetto. I risultati vengono archiviati in un repository con controllo delle versioni e raccolti secondo una pianificazione che puoi automatizzare.
4
Gestione del ciclo di vita delle politiche
Redigere, revisionare, approvare e pubblicare le politiche destinate alle persone il cui ruolo lo richiede, gestendo le eccezioni senza perdere di vista la logica alla base della decisione.
5
Feed di informazioni normative
Raccogli le notizie normative da feed predefiniti, dalle tue fonti RSS o tramite inserimento manuale in un'unica libreria standardizzata, che tutto il tuo team potrà consultare allo stesso modo.
6
Analisi strutturata dell'impatto
Ogni elemento è accompagnato da una revisione che documenta i processi aziendali, le politiche e i controlli a cui si riferisce, in modo che l’analisi continui ad avere validità anche dopo che l’analista che l’ha eseguita non sarà più in servizio.
Sei casi d'uso, un'unica libreria di controllo alla base di tutti loro
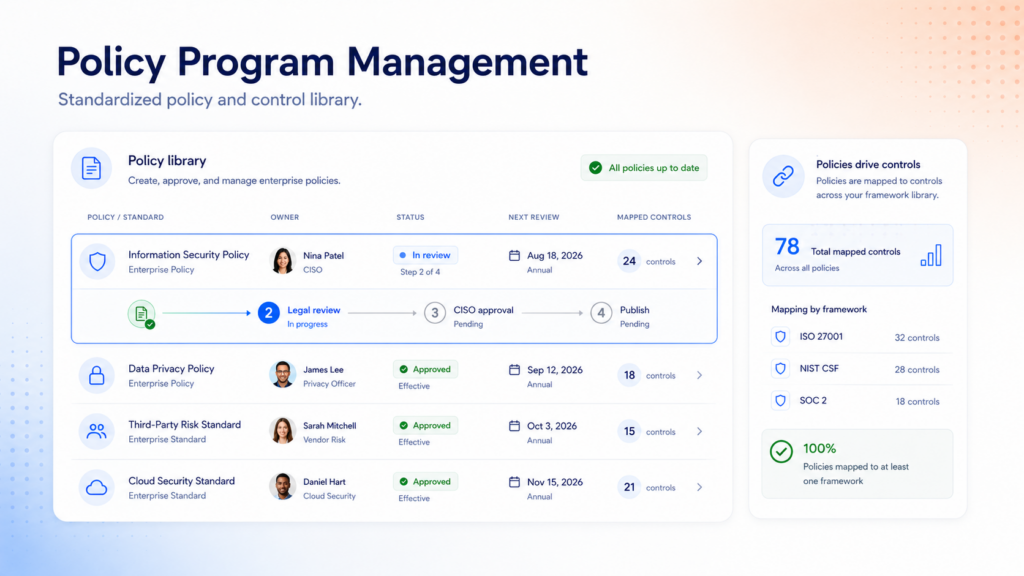
Gestione dei programmi politici
Crea la libreria standard delle politiche e dei controlli a cui fa riferimento il resto del tuo programma. Redigi le politiche in linea con gli obiettivi aziendali e le fonti autorevoli, pubblicale per ruolo professionale e consulta il punteggio di conformità relativo a ciascuno standard.
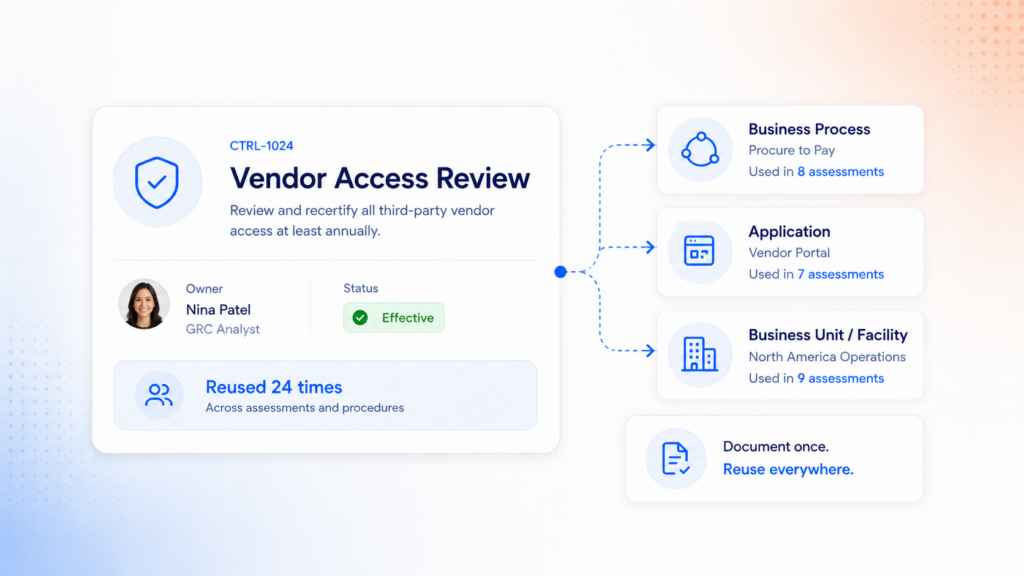
Garanzia dei controlli
Documentare una volta per tutte l’universo dei controlli, quindi generare procedure di controllo trasversali a tutti i processi aziendali, le unità organizzative, le applicazioni e le strutture. Eseguire autovalutazioni, progettare test e test operativi nell’ambito di un unico incarico, quindi redigere rapporti di conformità per ciascun insieme di controlli.
Gestione degli obblighi societari
Raggruppa le notizie normative provenienti da diversi enti in un unico archivio consultabile, quindi sottoponi ogni voce a una revisione che ne documenti l’impatto sui tuoi processi aziendali, sulle tue politiche e sui tuoi controlli. È possibile accedere ai risultati e alle azioni correttive direttamente dalla stessa scheda.
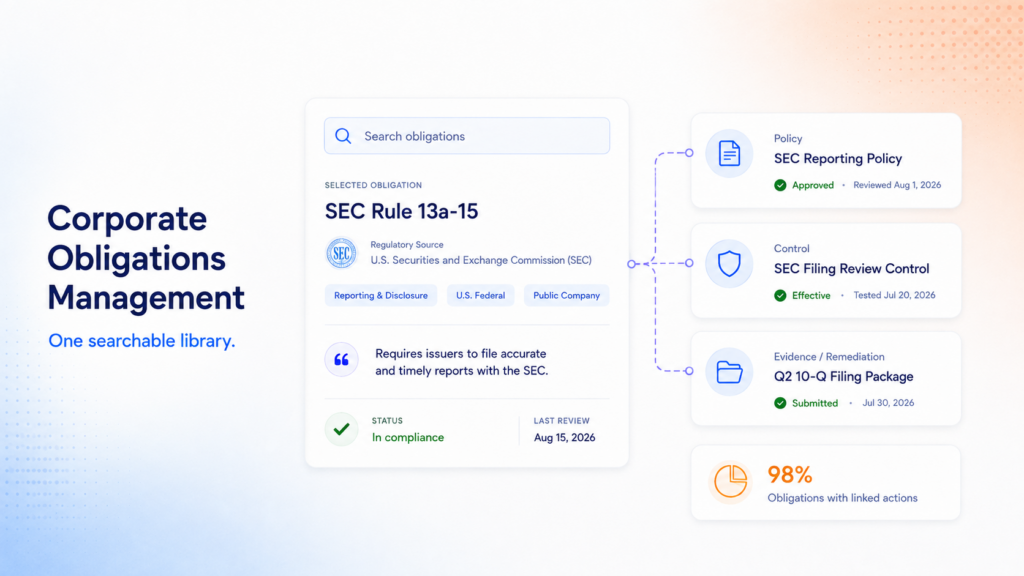
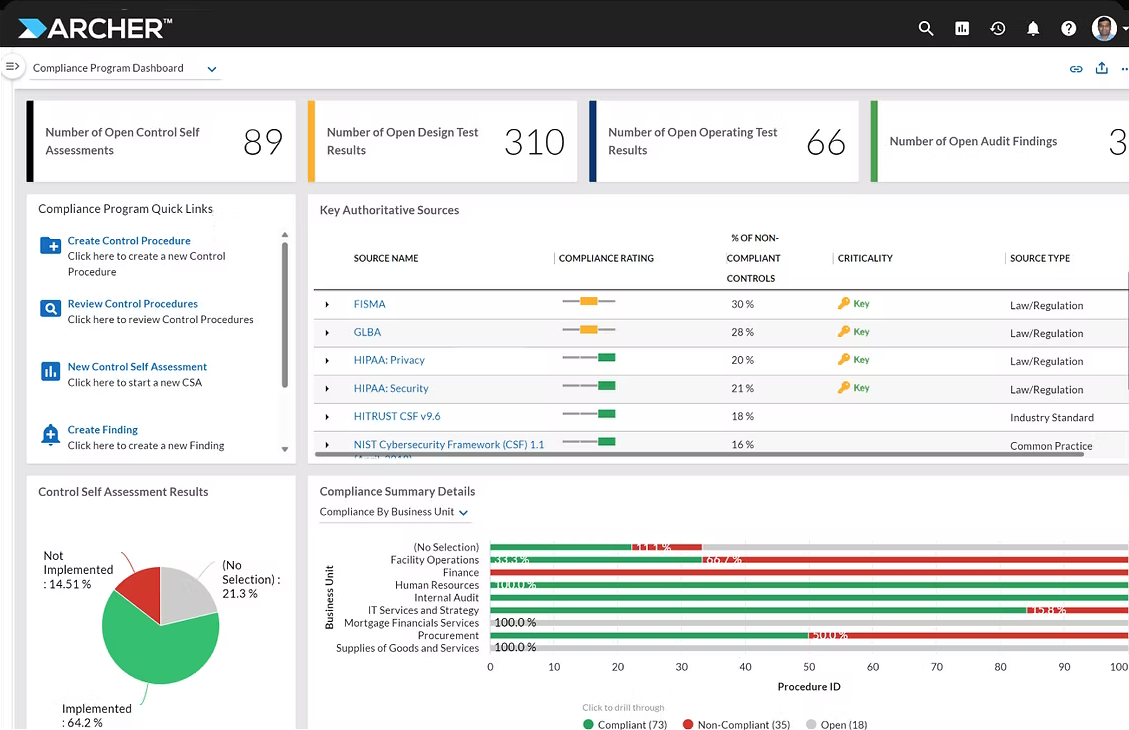
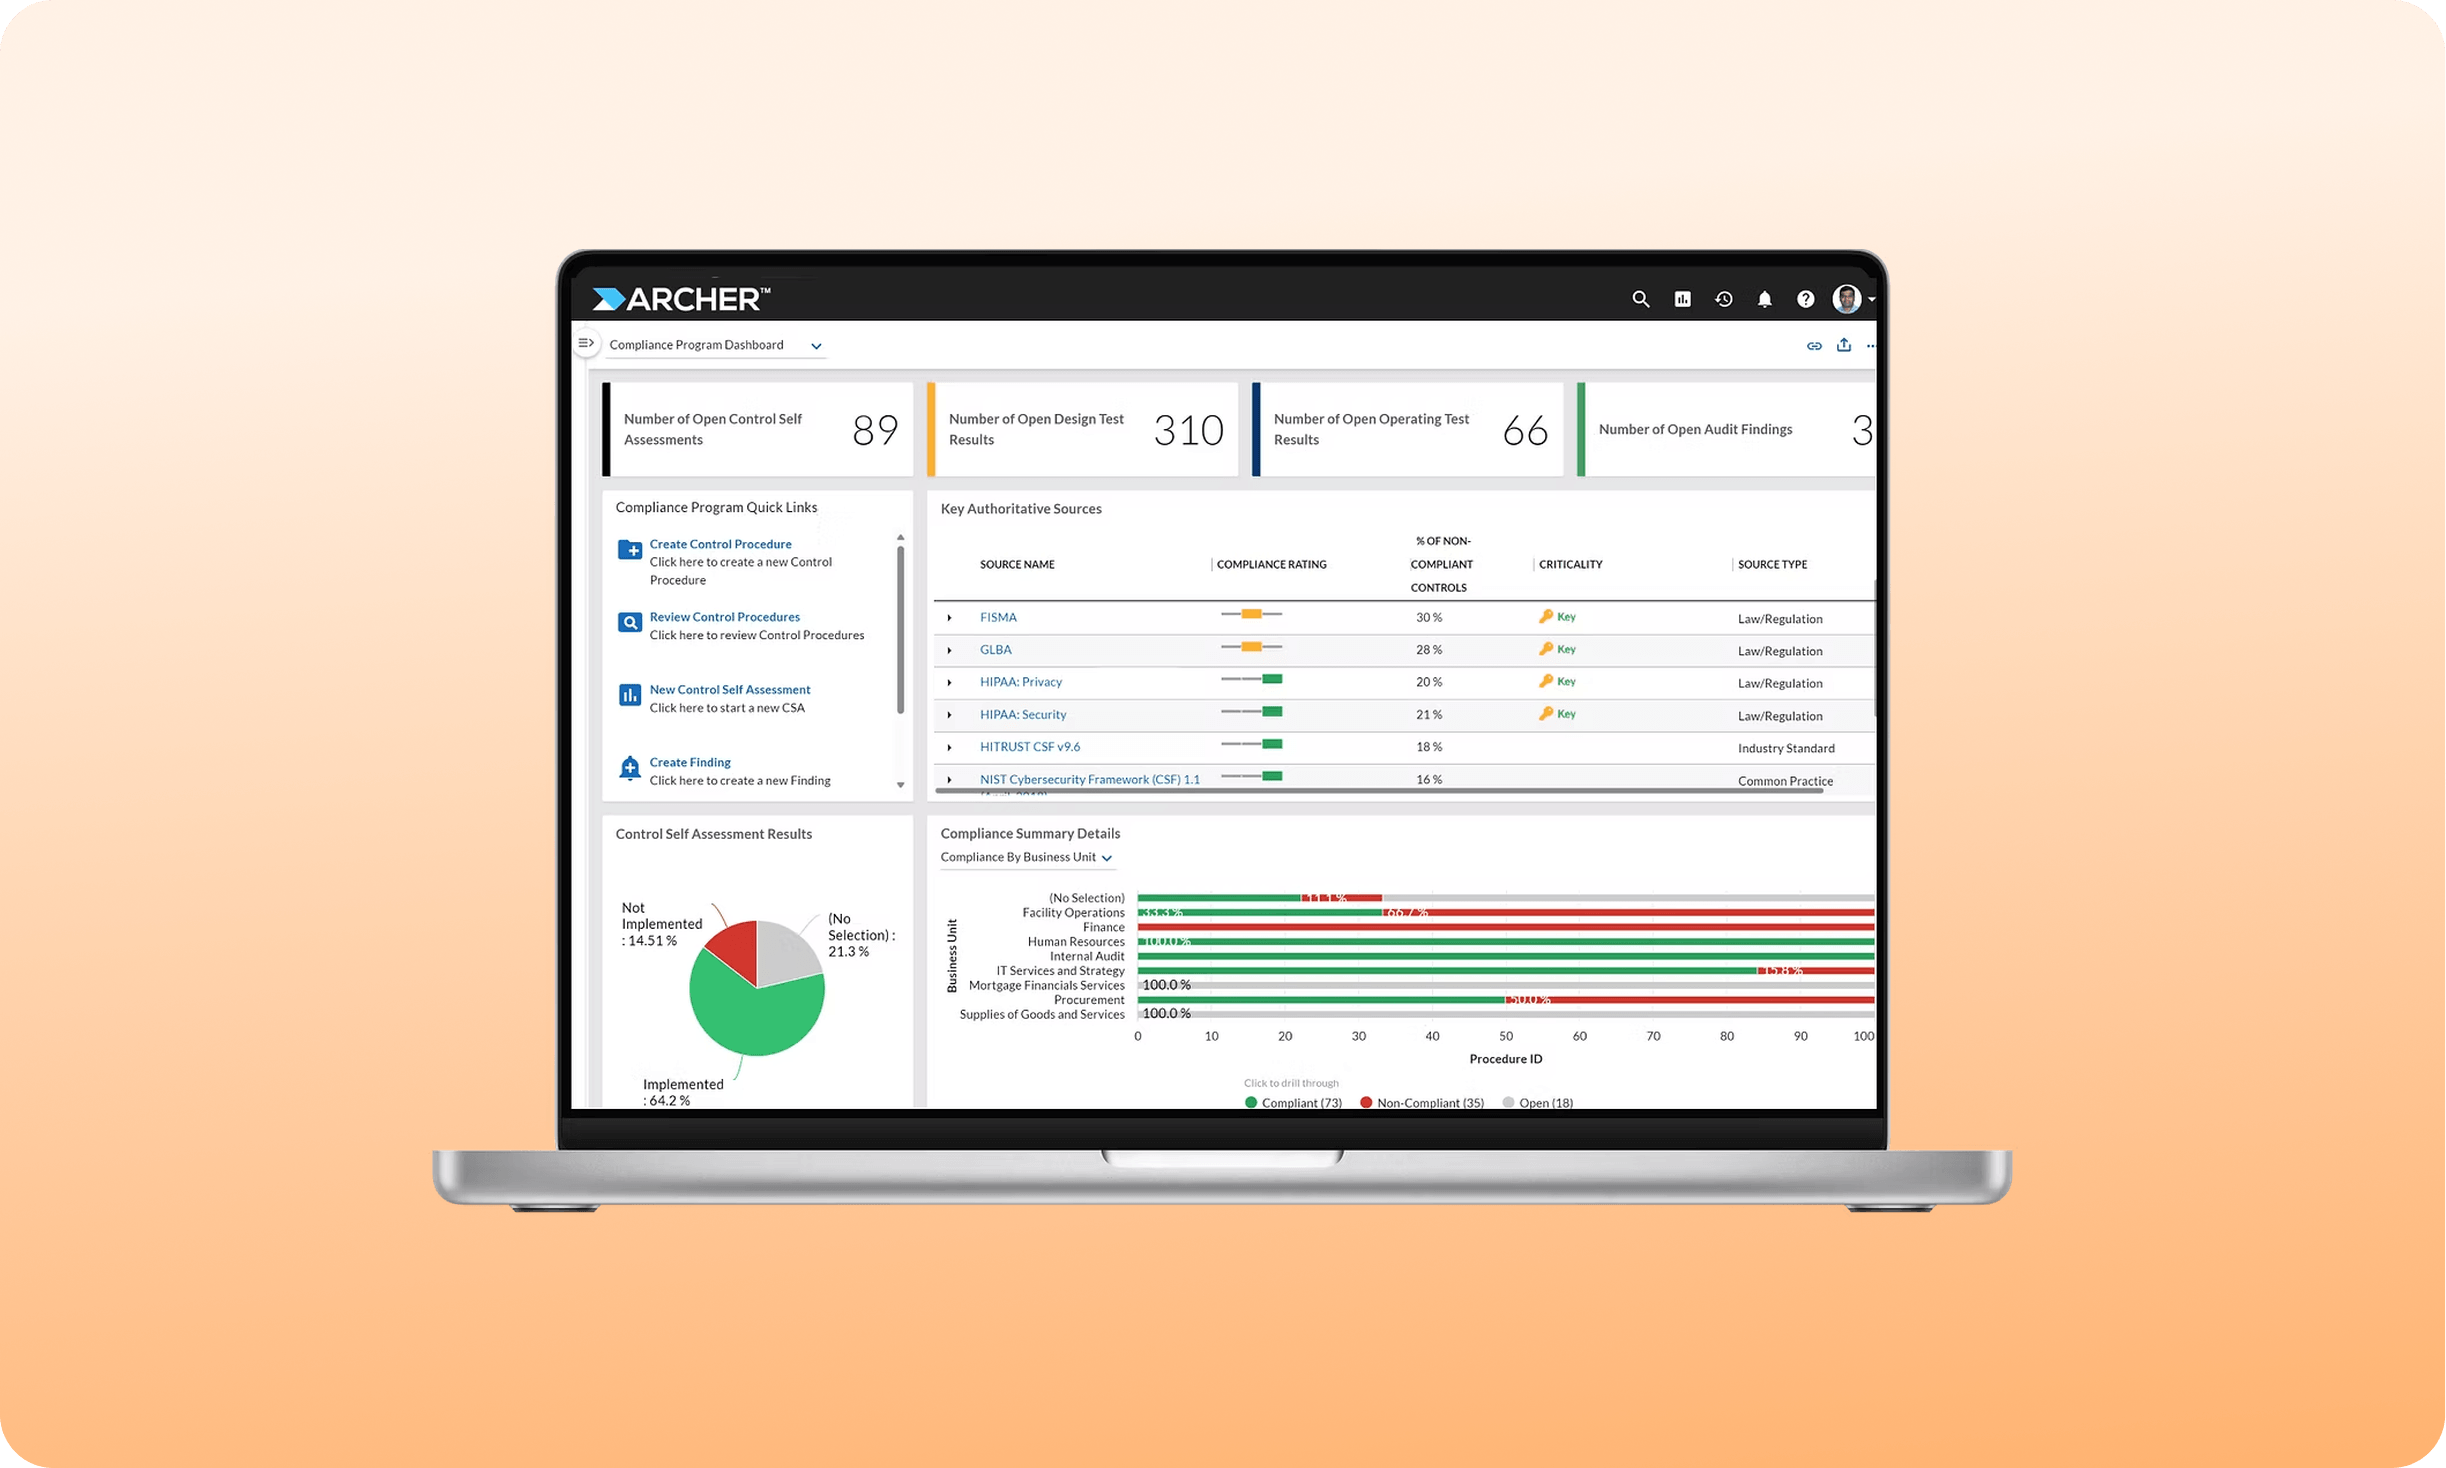
Le immagini riportate sopra non sono screenshot reali del prodotto.
Sei casi d'uso, un'unica libreria di controllo alla base di tutti loro
Archer Evolv consente di adottare una strategia integrata per tutte le funzioni relative alla gestione dei rischi e alla conformità.
-
Gestione dei programmi politici
Politiche, standard e obiettivi in un unico archivio
-
Programma di garanzia dei controlli
Un unico universo di controllo, testato e aggregato
-
Gestione degli obblighi societari
Notizie normative esaminate e classificate in base al loro impatto
-
Monitoraggio dei controlli finanziari
Relazioni SOX, attestazioni 302 ed elenchi PBC
-
Governance dei dati personali
Attività di trattamento, conservazione dei dati e registri relativi al consenso
-
Gestione del programma sulla privacy
Valutazioni d'impatto sulla privacy e sulla protezione dei dati
Come si posiziona Archer rispetto ai fogli di calcolo, alle caselle di posta elettronica e agli strumenti specializzati
Scopri come Archer GRC si posiziona rispetto agli strumenti generici e alle soluzioni aziendali personalizzate.
Fogli di calcolo, caselle di posta in arrivo e strumenti di selezione
Copertura di base per le squadre alle prime armi.
Ecco cosa riceverai
-
Acquisizione delle modifiche normative: uno strumento di alimentazione dati svolge bene questa funzione, operando in modo autonomo
-
Impatto di una modifica sull'attività aziendale: riportato nella conversazione via e-mail in cui se ne è discusso
-
Requisiti sovrapposti: visibile a chiunque abbia realizzato le strisce pedonali
-
Un unico controllo, diversi framework: un test per ogni framework, in cicli separati
-
Documentazione al momento della verifica: raccolta nuovamente presso i soggetti che ne sono in possesso
-
Eccezioni alle politiche: vengono monitorate finché la persona incaricata del monitoraggio non passa ad altro incarico
-
Accesso del revisore esterno: un'unità condivisa o un account di accesso con privilegi eccessivi
Archer
Progettato per i team che necessitano di visibilità e controllo in tempo reale.
Ecco cosa riceverai
-
Inserimento delle modifiche normative: vengono inserite nella libreria in cui si trovano già i controlli
-
Impatto aziendale di una modifica: registrato nel registro delle modifiche, con indicazione delle politiche e dei controlli interessati
-
Requisiti sovrapposti: mappatura controllo per controllo, sovrapposizione visibile nella scheda
-
Un controllo, diversi framework: un unico test, i risultati vengono applicati a tutti i set di controllo che esso serve
-
Documentazione al momento dell'audit: archiviata in loco con indicazione della versione, raccolta secondo la tempistica da voi stabilita
-
Eccezioni alle politiche: monitorate fino alla scadenza, con motivazione allegata
-
Accesso del revisore esterno: un ruolo con accesso limitato che consente di visualizzare solo l’incarico e nient’altro
Conformità fai da te
Fogli di calcolo, unità di rete condivise e conoscenze non documentate.
Ecco cosa riceverai
-
Monitoraggio manuale
-
Infrastruttura personalizzata
-
Aggiornamenti personalizzati
Scopri i nostri casi di studio
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
- Visualizza il caso di studio:
- Visualizza il caso di studio: Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
- Visualizza il caso di studio: Intuitive Surgical è passata ad Archer SaaS per intraprendere un percorso verso una gestione del rischio più efficace
- Visualizza il caso di studio: Resilienza operativa per gli istituti di servizi finanziari
Oltre 1.300 organizzazioni utilizzano Archer®, tra cui metà delle aziende della classifica Fortune 500 e 37 delle prime 50 banche mondiali. Scopri quali sfide hanno dovuto affrontare i loro team, cosa hanno realizzato e cosa è cambiato.
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
Intuitive Surgical è passata alla piattaforma SaaS Archer per intraprendere un percorso verso una gestione del rischio più efficace
Resilienza operativa per gli istituti di servizi finanziari
Scelto con fiducia dai team che si assumono il rischio
I responsabili dei settori rischio, conformità e audit raccontano cosa è cambiato dopo l’implementazione di Archer Evolv.
Abbiamo riconosciuto la necessità di una piattaforma software GRC che fosse fondamentale per la nostra capacità di migliorare e trasformare i nostri processi aziendali in materia di rischio e conformità.
Archer è la fonte di verità e ci fornisce un'ottima traccia di audit. In qualità di compagnia assicurativa, siamo sottoposti a verifiche da parte di ogni ente governativo. Ora possiamo dire: “Ecco il nostro archivio, date un’occhiata”.
L'aggregazione dei rischi è un aspetto fondamentale per noi: ci permette di individuare dove si concentrano i rischi all'interno dell'organizzazione e di garantire una maggiore visibilità ai consigli di amministrazione e ai dirigenti.
Turkcell utilizza Archer come principale strumento di GRC all’interno dell’azienda. Ci offre un quadro di governance trasparente e sicuro.
Archer ci offre la possibilità di sintetizzare le cose in cifre e dettagli concreti anziché in generalità. Si tratta di una gestione basata sui fatti anziché sull'intuizione o sulla sensazione.
Mette in comunicazione tutte le diverse applicazioni, consentendoti così di sfruttare tali riferimenti incrociati e collegamenti per prendere decisioni aziendali più efficaci, poiché hai tutto a portata di mano in un unico posto.
Domande sul vostro programma di conformità
Risposte dirette alle domande che i team aziendali responsabili della gestione dei rischi e della conformità si pongono prima di scegliere Archer.
Sì. Definire un controllo primario in base agli standard che soddisfa, elaborare procedure relative ai processi e ai sistemi che lo implementano ed effettuare i test a quel livello. I risultati vengono aggregati al controllo primario e i dashboard riportano la conformità per ciascun insieme di controlli.
La gestione dei programmi normativi viene solitamente per prima, poiché la gestione degli obblighi aziendali dipende da essa e tutte le altre attività si allineano agli standard da essa definiti. Il monitoraggio dei controlli finanziari si basa sulla garanzia dei controlli, mentre le attività relative alla privacy partono dalla governance dei dati.
Queste diventano i contenuti di partenza. Inserite le vostre politiche esistenti nella libreria, associatele alle fonti autorevoli e agli standard di controllo a cui fanno riferimento: il lavoro consiste nel mappare piuttosto che nel riscrivere. Le eccezioni riportano già la relativa motivazione.
Entrambe le opzioni funzionano. I feed predefiniti coprono una vasta gamma di organismi di regolamentazione; è possibile creare i propri feed RSS tramite il Data Feed Manager, mentre gli analisti possono inserire le voci manualmente. A prescindere dal percorso seguito da una voce, questa viene inserita nella stessa libreria e sottoposta allo stesso processo di revisione.
La stessa libreria di controlli gestisce i rischi relativi all’audit, all’IT e alla sicurezza, i rischi legati a terze parti e i rischi operativi sulla piattaforma Archer. Il monitoraggio dei controlli finanziari collega i conti della contabilità generale e i relativi controlli ai rischi, mentre le attività relative alla privacy si basano sui dati relativi agli incidenti.
Il monitoraggio dei controlli finanziari prevede un ruolo di revisione esterna finalizzato a una verifica indipendente, per cui la società di revisione esamina solo le descrizioni, i controlli e le prove rientranti nell’ambito di revisione, senza andare oltre. Le richieste PBC vengono gestite nello stesso sistema, anziché tramite e-mail.
No. Evolv Foundation opera come livello di analisi dei dati sul registro Archer che già gestite, senza modificare alcun controllo, politica o risultato. Evolv Compliance può essere implementato in modo autonomo o come estensione di un'installazione esistente, senza necessità di migrazione.