Una governance al passo con i requisiti federali
Archer aiuta le agenzie governative a armonizzare gli obblighi previsti da FedRAMP, CMMC e FISMA, affinché la conformità rimanga al passo con i nuovi requisiti.
Scelto da oltre 1.500 aziende · Oltre 70 paesi · SOC 2 · ISO 27001
-
1,500+
Clienti in 48 paesi
-
50%+
Tra i clienti della classifica Fortune 500
-
65%
Delle organizzazioni che dedicano maggiore impegno alla quantificazione
-
15,000+
Membri della comunità di rischio Archer
I mandati si susseguono senza sosta, gravando su squadre già al limite delle proprie risorse.
FedRAMP 20x, l’applicazione della norma CMMC 2.0 e l’evoluzione delle linee guida FISMA stanno ridefinendo la conformità a livello federale nel 2026, mentre le agenzie si trovano ad affrontare richieste di riscatto senza precedenti e la pressione di agire
-
Le norme FedRAMP, CMMC e FISMA sono in continua evoluzione
-
Le certificazioni inesatte comportano ora un rischio ai sensi della FCA
-
Le agenzie sono gli obiettivi principali del ransomware
-
I bilanci si riducono mentre i mandati continuano ad ampliarsi
Collegare la conformità alle certificazioni al quadro più ampio dei rischi
Archer offre funzionalità di livello aziendale per aziende di ogni dimensione.
Conformità e rischio interconnessi
Un unico sistema integrato di registrazione degli obblighi, dei rischi, dei controlli e delle problematiche a livello federale e statale, che copra tutte le agenzie.
Un unico test, molteplici conformità
Assegnare una sola volta i controlli della mappa ai framework, eseguire i test e dimostrare la conformità per soddisfare automaticamente i requisiti che si sovrappongono.
Difendibilità nell'automazione basata sull'intelligenza artificiale
Ogni controllo in Archer è collegato al requisito specifico di FedRAMP, CMMC o FISMA a cui soddisfa, e ogni risultato generato dall’intelligenza artificiale viene sottoposto a una revisione da parte di un esperto (Expert-in-the-Loop).
Soluzione GRC basata sull'intelligenza artificiale, progettata per adattarsi alle modalità di lavoro effettive dei team di gestione del rischio
Archer è stato progettato specificamente per soddisfare le esigenze dei team GRC e degli utenti aziendali.
1
Un'unica piattaforma integrata
Sostituisci il mosaico di fogli di calcolo e strumenti puntuali con un unico sistema di riferimento.
2
Automazione scalabile
Automatizzate i processi utilizzando un’intelligenza artificiale appositamente progettata per la gestione dei rischi e della conformità.
3
Copertura del framework
Basta configurare i controlli una sola volta per garantire automaticamente la conformità ai quadri normativi sovrapposti.
4
Conformità continua
Sostituire le valutazioni periodiche con test di conformità continui per ottenere una visibilità immediata sulle lacune.
5
Allineamento tra i team
Fornire ai reparti Risk, Compliance e Audit una visione condivisa e in tempo reale del programma.
6
Affidabilità di livello aziendale
Controlli FedRAMP, SOC 2 e ISO 27001, autorizzazioni granulari e tracciati di audit completi.
Scopri come Archer si adatta a ogni tuo caso d'uso in materia di conformità
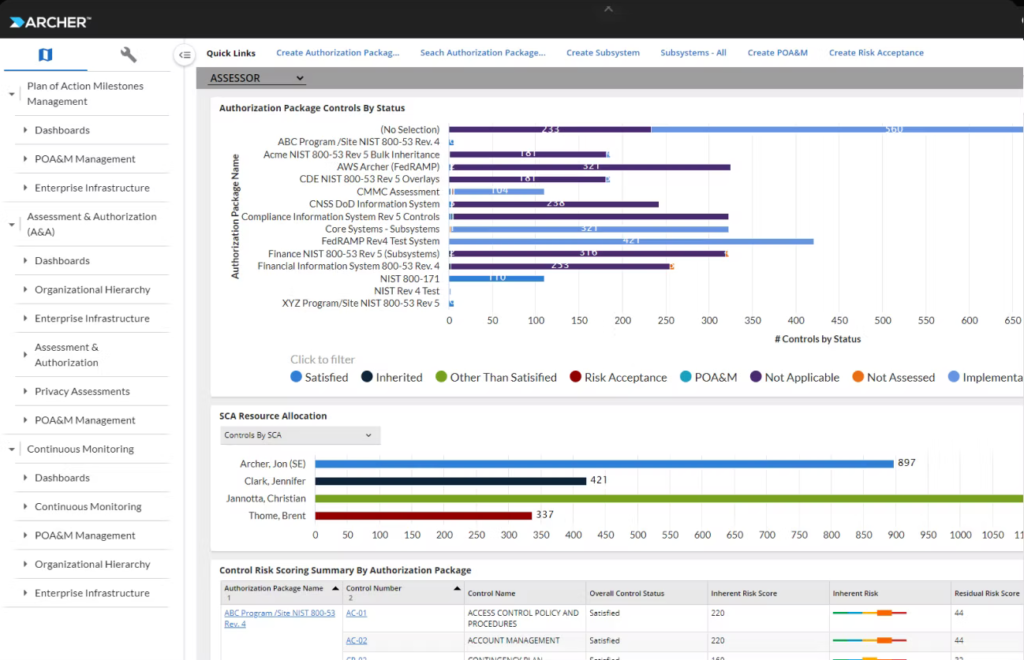
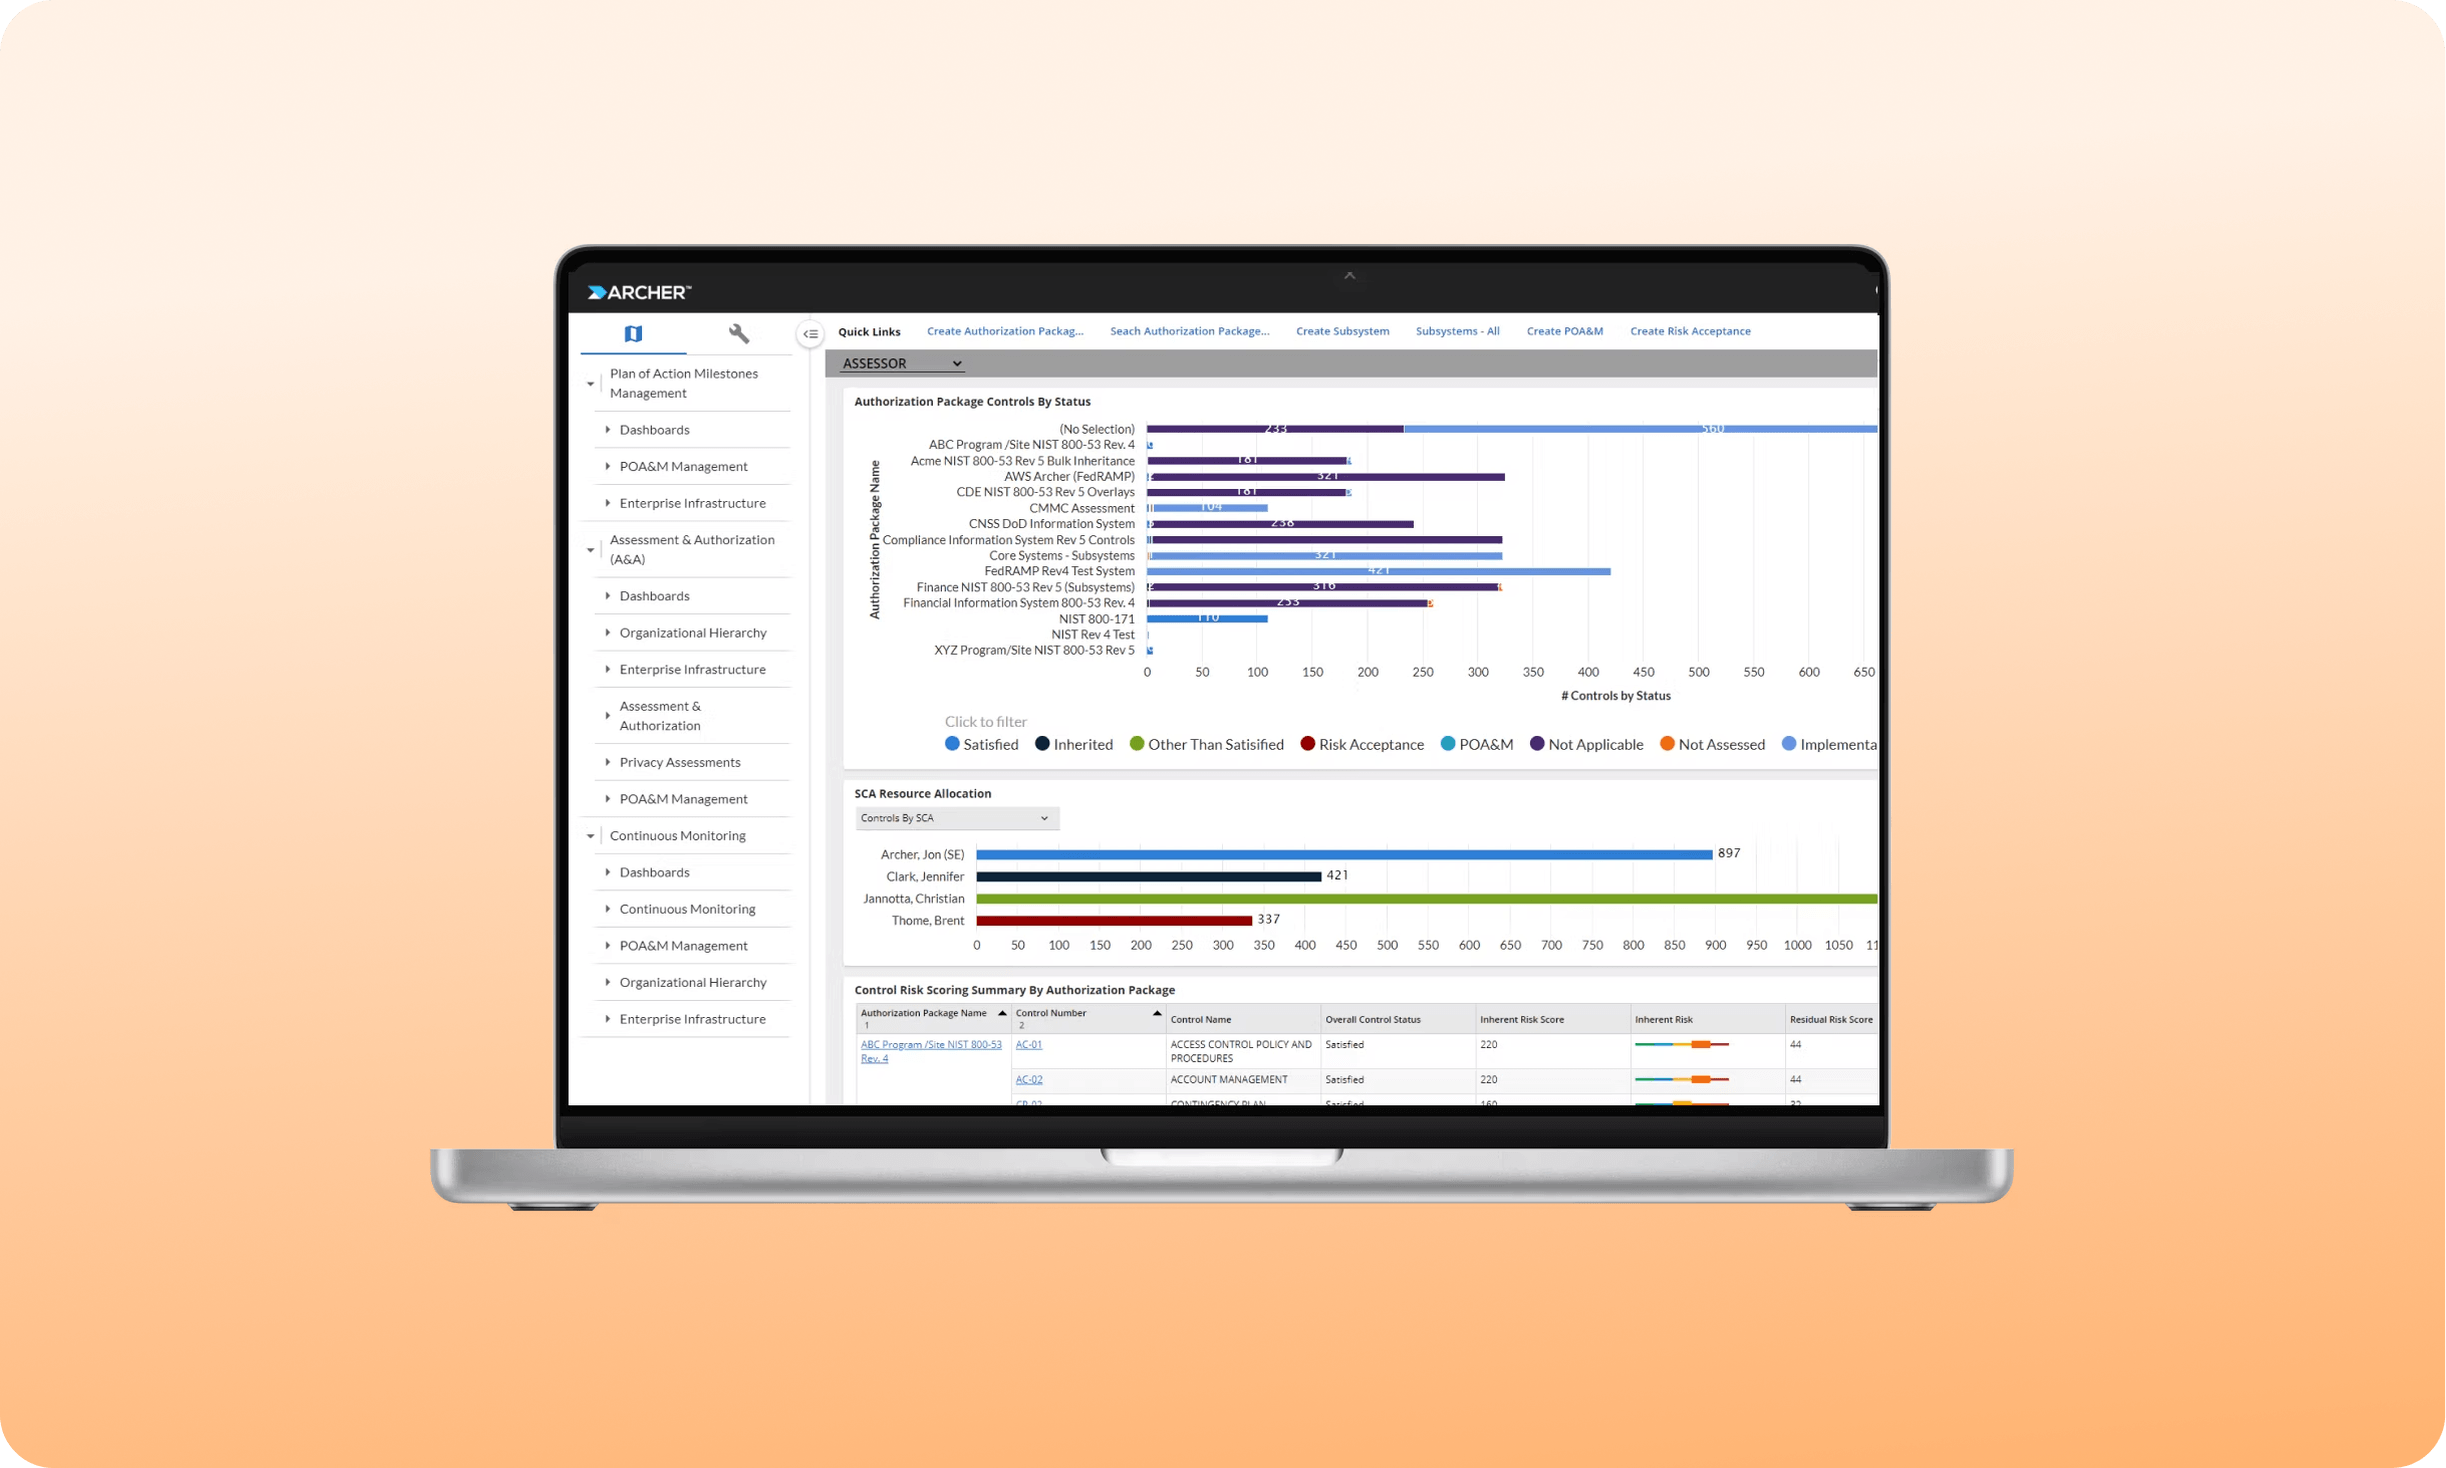
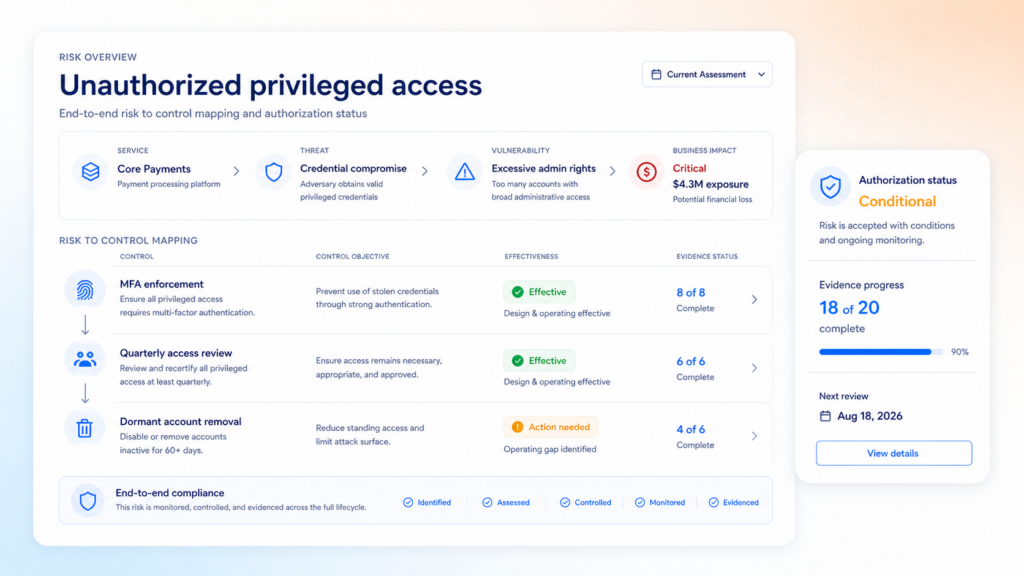
Valutazione e autorizzazione
Rispettare i requisiti FISMA e OMB, migliorando al contempo la sicurezza e i controlli complessivi grazie a un sistema di registrazione della conformità e gettando le basi per un programma completo di gestione della sicurezza delle informazioni.
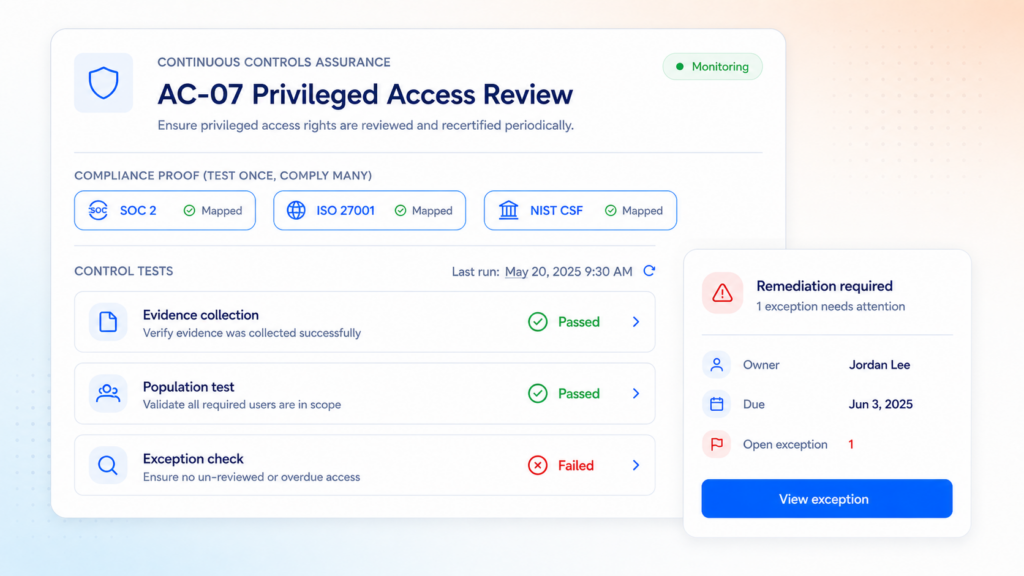
Monitoraggio continuo dei controlli
Assegnate priorità ai dati relativi ai rischi di sicurezza e automatizzate le valutazioni dei controlli, creando una visione d'insieme dei rischi a qualsiasi livello della vostra agenzia.
Gestione dei rischi operativi, dei fornitori e di resilienza
Sviluppare pratiche di gestione dei rischi a tutto tondo, parallelamente alla conformità alle certificazioni, anziché considerare la sicurezza informatica come l’unico rischio da monitorare.
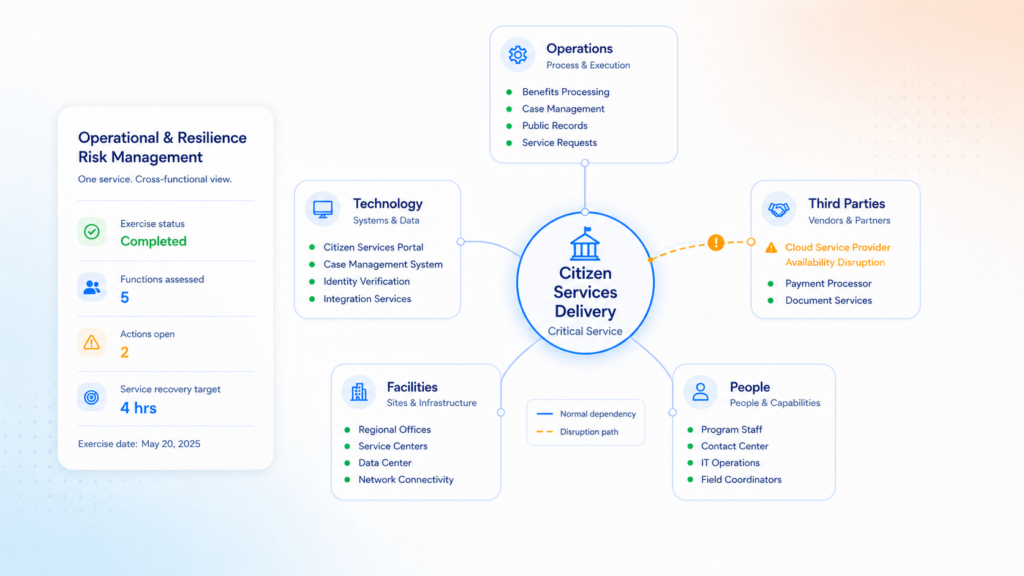
Le immagini riportate sopra non sono screenshot reali del prodotto.
I vantaggi che la tua agenzia ottiene con Archer
Archer consente di adottare una strategia integrata che abbraccia tutte le funzioni relative alla gestione dei rischi e alla conformità.
-
Verifiche più rapide
Ridurre i tempi di preparazione dell'audit riutilizzando le prove e automatizzando i flussi di lavoro di raccolta.
-
Meno sorprese
Il monitoraggio continuo consente di individuare i rischi emergenti prima che si trasformino in violazioni delle norme o in incidenti.
-
Costi di attrezzaggio inferiori
Consolidare diversi strumenti GRC in un’unica piattaforma e ridurre i costi operativi IT.
-
Accuratezza e fondatezza
Conservare registrazioni verificabili in grado di reggere al controllo degli ispettori e alla revisione normativa.
-
Conformità sicura
Adempi agli obblighi di conformità senza ampliare il tuo team né il tuo budget.
-
Reportistica conforme ai requisiti di certificazione
Fornire agli organismi di controllo e alle agenzie partner documentazione chiara e verificabile in materia di conformità.
Come si posiziona Archer rispetto agli strumenti generici
Scopri come Archer GRC si posiziona rispetto agli strumenti generici e alle soluzioni aziendali personalizzate.
Altri strumenti GRC
Copertura di base per le squadre alle prime armi.
Ecco cosa riceverai
-
Strutture predefinite
-
Autorizzazioni personalizzate
-
Infrastruttura personalizzata
Archer GRC
Progettato per i team che necessitano di visibilità e controllo in tempo reale.
Ecco cosa riceverai
-
Modelli di rischio predefiniti
-
Integrazioni native (oltre 200)
-
Raccolta automatizzata delle prove
-
Mappatura dei controlli tra framework
-
Dashboard esecutivi in tempo reale
-
Valutazione del rischio assistita dall'intelligenza artificiale
-
Implementazione SaaS multi-tenant
Conformità fai da te
Fogli di calcolo, unità di rete condivise e conoscenze non documentate.
Ecco cosa riceverai
-
Monitoraggio manuale
-
Infrastruttura personalizzata
-
Aggiornamenti personalizzati
Scopri i nostri casi di studio
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
- Visualizza il caso di studio:
- Visualizza il caso di studio: Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
- Visualizza il caso di studio: Intuitive Surgical è passata ad Archer SaaS per intraprendere un percorso verso una gestione del rischio più efficace
- Visualizza il caso di studio: Resilienza operativa per gli istituti di servizi finanziari
Oltre 1.500 organizzazioni utilizzano Archer®, tra cui metà delle aziende della classifica Fortune 500 e 37 delle prime 50 banche mondiali. Scopri quali sfide hanno dovuto affrontare i loro team, cosa hanno realizzato e cosa è cambiato.
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
Intuitive Surgical è passata alla piattaforma SaaS Archer per intraprendere un percorso verso una gestione del rischio più efficace
Resilienza operativa per gli istituti di servizi finanziari
Scelto con fiducia dai team che si assumono il rischio
I responsabili dei settori rischio, conformità e audit raccontano cosa è cambiato dopo l’implementazione di Archer Evolv.
Abbiamo riconosciuto la necessità di una piattaforma software GRC che fosse fondamentale per la nostra capacità di migliorare e trasformare i nostri processi aziendali in materia di rischio e conformità.
Archer è la fonte di verità e ci fornisce un'ottima traccia di audit. In qualità di compagnia assicurativa, siamo sottoposti a verifiche da parte di ogni ente governativo. Ora possiamo dire: “Ecco il nostro archivio, date un’occhiata”.
L'aggregazione dei rischi è un aspetto fondamentale per noi: ci permette di individuare dove si concentrano i rischi all'interno dell'organizzazione e di garantire una maggiore visibilità ai consigli di amministrazione e ai dirigenti.
Turkcell utilizza Archer come principale strumento di GRC all’interno dell’azienda. Ci offre un quadro di governance trasparente e sicuro.
Archer ci offre la possibilità di sintetizzare le cose in cifre e dettagli concreti anziché in generalità. Si tratta di una gestione basata sui fatti anziché sull'intuizione o sulla sensazione.
Mette in comunicazione tutte le diverse applicazioni, consentendoti così di sfruttare tali riferimenti incrociati e collegamenti per prendere decisioni aziendali più efficaci, poiché hai tutto a portata di mano in un unico posto.
Le domande che ci vengono poste più spesso
Risposte dirette alle domande che i team aziendali responsabili della gestione dei rischi e della conformità si pongono prima di scegliere Archer.
La maggior parte delle implementazioni aziendali diventa operativa in 8–12 settimane. Grazie a framework e modelli predefiniti, è possibile iniziare subito a configurare il sistema, senza doverlo costruire da zero.
Sì. Archer offre oltre 200 integrazioni native con sistemi di sicurezza, ITSM, cloud ed ERP, oltre a un'API aperta per qualsiasi esigenza personalizzata.
Archer mette in corrispondenza gli standard NIST, ISO 27001, SOC 2, PCI DSS e decine di altri, con una mappatura dei controlli trasversale ai vari framework, in modo che un singolo controllo soddisfi molteplici requisiti.
Entrambe le opzioni. Archer funziona sia come piattaforma SaaS multi-tenant sia in configurazione privata/on-premise, per soddisfare i requisiti relativi alla residenza dei dati e alla sicurezza.
I prezzi variano in base ai moduli, al numero di utenti e al modello di implementazione. Contatta l'ufficio vendite per ricevere un preventivo personalizzato in base alla portata del tuo programma.