Compliance Built to Outpace Regulatory Change
Archer gives financial institutions one connected view of obligations, controls, and risk, so compliance keeps pace with markets.
Scelto da oltre 1.500 aziende · Oltre 70 paesi · SOC 2 · ISO 27001
-
1,500+
Clienti in 48 paesi
-
50%+
Tra i clienti della classifica Fortune 500
-
65%
Delle organizzazioni che dedicano maggiore impegno alla quantificazione
-
15,000+
Membri della comunità di rischio Archer
Scelto dalle principali istituzioni finanziarie
Perché Archer?
Scopri perché una banca con una lunga tradizione ha scelto Archer per la gestione del rischio e l'innovazione nel campo dell'intelligenza artificiale.
-
50%+
Tra i clienti della classifica Fortune 500
-
25+
Anni di esperienza nei settori della governance, della gestione dei rischi e della conformità
-
1,500+
Organizzazioni che utilizzano Archer
Built for the enterprise, designed for speed
Archer offre funzionalità di livello aziendale per aziende di ogni dimensione.
Gestione dei cambiamenti normativi
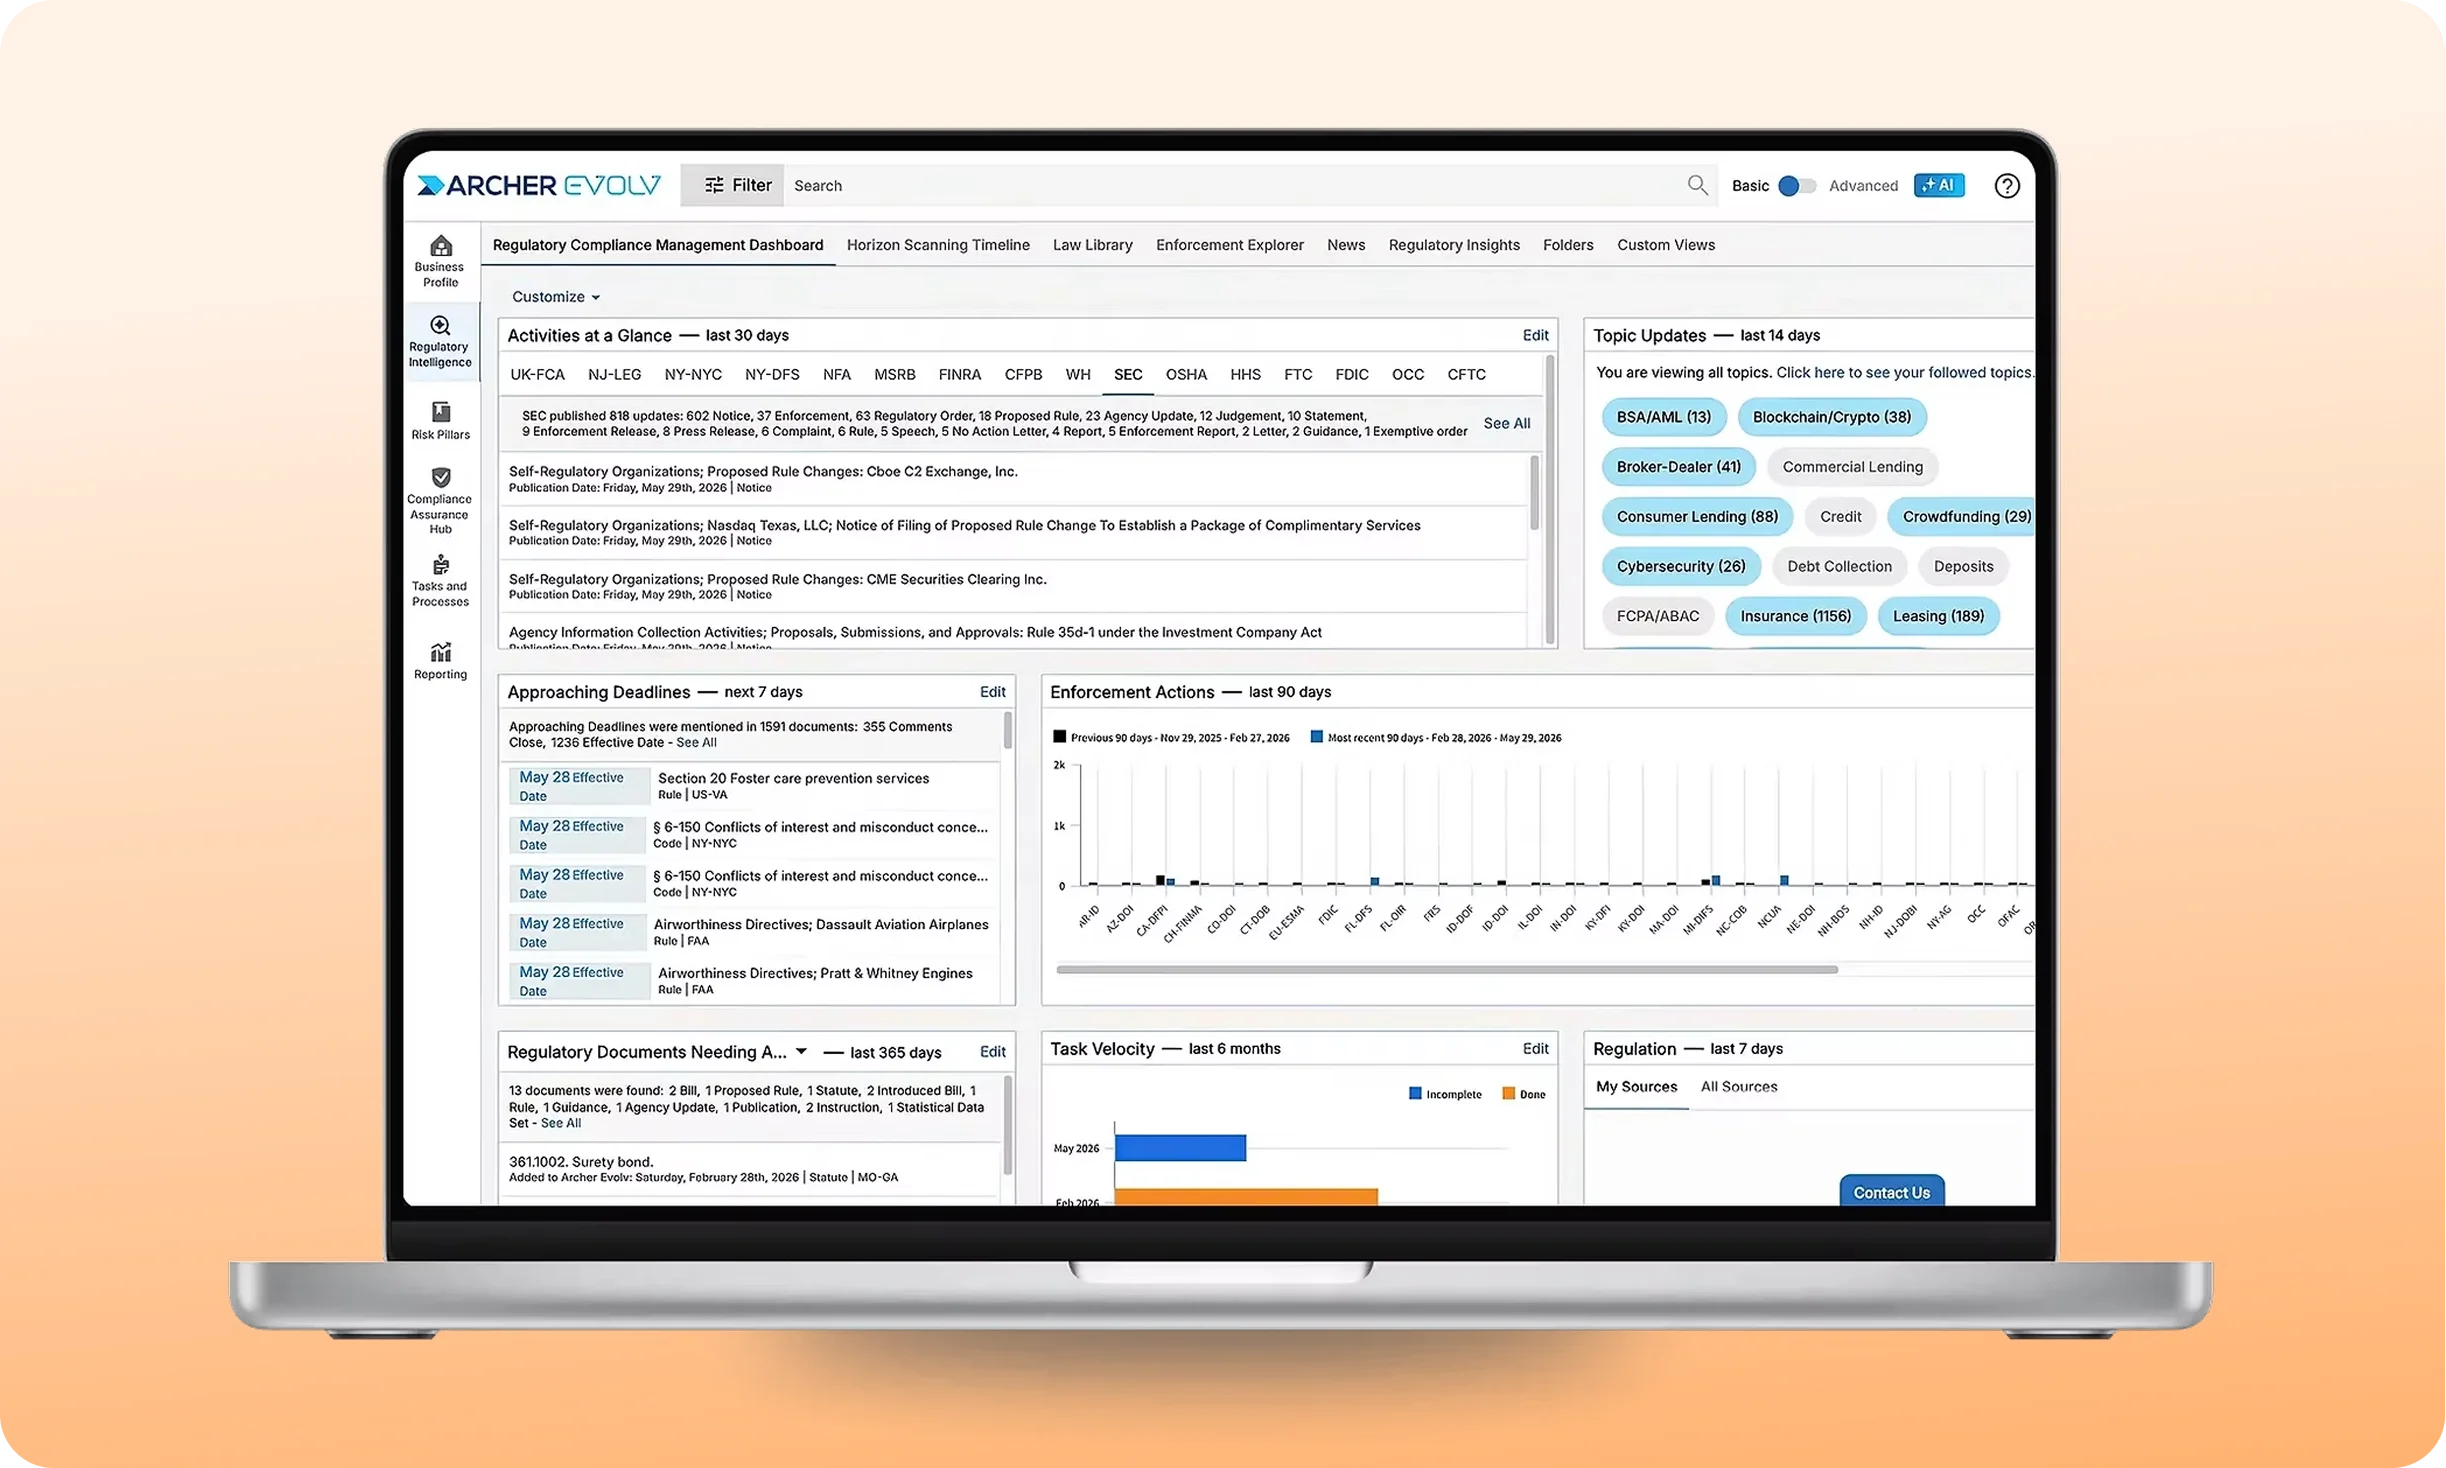
Monitor 8,000+ regulatory sources across 180 jurisdictions, from SEC and FINRA to DORA, and flags what applies to your business.
Coverage Across All Types of Risk
Enable processes across all types of functional areas including operational risk, compliance, audit and technology.
Analisi quantificata
Turn your risk data into board-ready analytics that put dollar figures on exposure.
Compliance Is the Floor. Your Real Exposure Runs Much Deeper.
Regulatory change is only one exposure. Vendor risk, control gaps, and operational failures compound alongside it, and most institutions still track each in a separate system with no unified view.
-
Requirements like DORA, Basel, and AML rules shift constantly
-
Vendor and fourth-party risk keeps expanding
-
Operational risks, loss events and control gaps go untracked
-
One outage or breach can seriously damage a reputation
Soluzione GRC basata sull'intelligenza artificiale, progettata per adattarsi alle modalità di lavoro effettive dei team di gestione del rischio
Archer è stato progettato specificamente per soddisfare le esigenze dei team GRC e degli utenti aziendali.
1
Built for Examiners, Not Just Efficiency
Link every obligation, control, and evidence trail back to its regulatory source, so your team can defend any assertion to an examiner without rebuilding the trail from scratch.
2
One Platform, Not Many Systems
Connect regulatory compliance, third-party risk, operational risk, and IT security in one system, so a vendor issue and a control gap are never managed in silos.
3
Trained on Compliance, Not Just Language
Utilize AI trained on regulatory content experts have vetted since 2017 rather than rely on generic AI which gets an estimated 26–94% of domain-specific compliance questions wrong.
4
Every Answer Has a Human Behind It
Utilize Expert-in-the-Loop review on every AI output before it reaches your team, so no assertion reaches an examiner unvalidated.
5
Risk in Dollars, Not Heat Maps
Quantify risk in financial terms instead of color-coded charts, putting a real number on what non-compliance actually costs your institution.
6
Ahead of DORA and the SEC’s AI Scrutiny
Enforce traceability and human review on every output as DORA’s Joint Examination Teams and the SEC’s AI Task Force start testing how firms govern AI.
Cosa può fare Archer per te?
Gestione dei cambiamenti normativi
Monitor and respond to regulatory risk
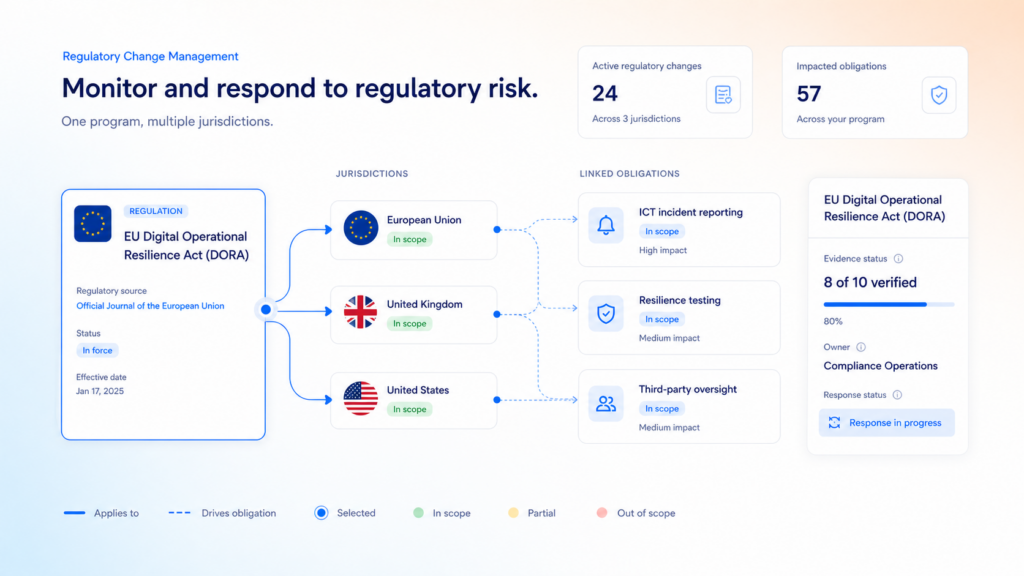
Track every regulatory obligation from FINRA, SEC, OCC and more from identification through remediation in one system, with clear ownership at every stage. Archer maps each obligation to the controls and policies that satisfy it, so status is always current and defensible to a regulator.
Terze parti, IT/sicurezza informatica e resilienza
Protect against cyber threats
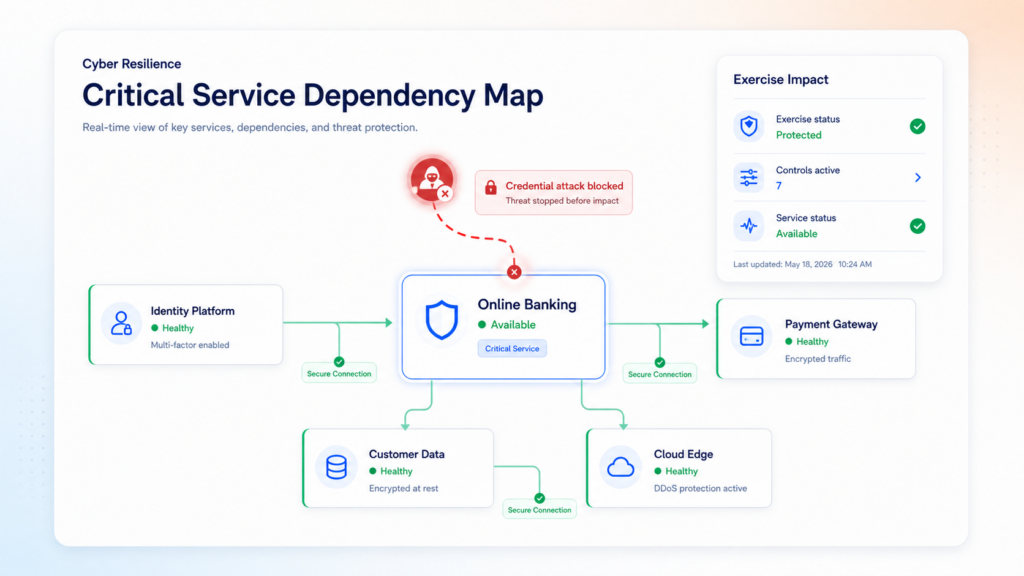
Riunisci le attività dei diversi gruppi funzionali in un unico sistema di riferimento, condividendo i dati e favorendo l’integrazione dei processi. Archer può aiutarti a coordinare le attività per definire una strategia coerente in tutte le tue operazioni.
Garanzia di controlli continui
Efficient, effective compliance testing
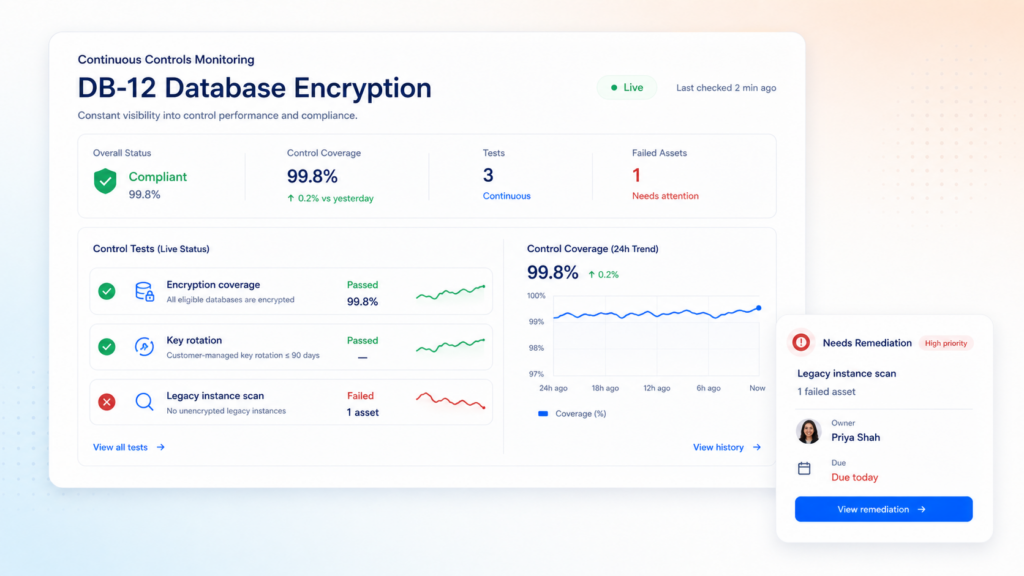
Esegui i test dei controlli a intervalli regolari o in modo continuo, segnala gli errori non appena si verificano e avvia automaticamente le azioni correttive. I dirigenti ottengono una visione in tempo reale dello stato dei controlli, anziché un’istantanea puntuale. Archer è in grado di automatizzare i test dei controlli e facilitare valutazioni continue basate sull’intelligenza artificiale.
Le immagini riportate sopra non sono screenshot reali del prodotto.
Purpose-built compliance for regulated institutions
Archer consente di adottare una strategia integrata che abbraccia tutte le funzioni relative alla gestione dei rischi e alla conformità.
-
Accelerate exam readiness
Reduce examination preparation time by up to 40% with centralized evidence management and automated compliance documentation.
-
Prevent regulatory findings
Real-time monitoring and risk assessment identify compliance gaps before examiners discover them.
-
Eliminate redundant tools
Replace fragmented compliance solutions with a single integrated platform and cut technology spending.
-
Deliver regulatory reports instantly
Generate examination-ready and board-level compliance reports within minutes, not days.
-
Maintain continuous compliance
Stay audit-ready year-round across regulatory frameworks including BSA, AML, GLBA, and stress testing requirements.
-
Expand without rebuilding
Add new business lines, subsidiary entities, and regulatory jurisdictions while maintaining consistent controls and documentation.
Come si posiziona Archer rispetto agli strumenti generici
Scopri come Archer GRC si posiziona rispetto agli strumenti generici e alle soluzioni aziendali personalizzate.
Altri strumenti GRC
Copertura di base per le squadre alle prime armi.
Ecco cosa riceverai
-
Strutture predefinite
-
Autorizzazioni personalizzate
-
Infrastruttura personalizzata
Archer GRC
Progettato per i team che necessitano di visibilità e controllo in tempo reale.
Ecco cosa riceverai
-
Modelli di rischio predefiniti
-
Integrazioni native (oltre 200)
-
Raccolta automatizzata delle prove
-
Mappatura dei controlli tra framework
-
Dashboard esecutivi in tempo reale
-
Valutazione del rischio assistita dall'intelligenza artificiale
-
Implementazione SaaS multi-tenant
Conformità fai da te
Fogli di calcolo, unità di rete condivise e conoscenze non documentate.
Ecco cosa riceverai
-
Monitoraggio manuale
-
Infrastruttura personalizzata
-
Aggiornamenti personalizzati
Scopri i nostri casi di studio
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
- Visualizza il caso di studio:
- Visualizza il caso di studio: Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
- Visualizza il caso di studio: Intuitive Surgical è passata ad Archer SaaS per intraprendere un percorso verso una gestione del rischio più efficace
- Visualizza il caso di studio: Resilienza operativa per gli istituti di servizi finanziari
Oltre 1.500 organizzazioni utilizzano Archer®, tra cui metà delle aziende della classifica Fortune 500 e 37 delle prime 50 banche mondiali. Scopri quali sfide hanno dovuto affrontare i loro team, cosa hanno realizzato e cosa è cambiato.
Eastern Bank utilizza Archer per ottimizzare i processi aziendali e semplificare la conformità normativa
Banorte Bank ottiene un quadro preciso dei rischi grazie ad Archer
Intuitive Surgical è passata alla piattaforma SaaS Archer per intraprendere un percorso verso una gestione del rischio più efficace
Resilienza operativa per gli istituti di servizi finanziari
Scelto con fiducia dai team che si assumono il rischio
I responsabili dei settori rischio, conformità e audit raccontano cosa è cambiato dopo l’implementazione di Archer Evolv.
Abbiamo riconosciuto la necessità di una piattaforma software GRC che fosse fondamentale per la nostra capacità di migliorare e trasformare i nostri processi aziendali in materia di rischio e conformità.
Archer è la fonte di verità e ci fornisce un'ottima traccia di audit. In qualità di compagnia assicurativa, siamo sottoposti a verifiche da parte di ogni ente governativo. Ora possiamo dire: “Ecco il nostro archivio, date un’occhiata”.
L'aggregazione dei rischi è un aspetto fondamentale per noi: ci permette di individuare dove si concentrano i rischi all'interno dell'organizzazione e di garantire una maggiore visibilità ai consigli di amministrazione e ai dirigenti.
Turkcell utilizza Archer come principale strumento di GRC all’interno dell’azienda. Ci offre un quadro di governance trasparente e sicuro.
Archer ci offre la possibilità di sintetizzare le cose in cifre e dettagli concreti anziché in generalità. Si tratta di una gestione basata sui fatti anziché sull'intuizione o sulla sensazione.
Mette in comunicazione tutte le diverse applicazioni, consentendoti così di sfruttare tali riferimenti incrociati e collegamenti per prendere decisioni aziendali più efficaci, poiché hai tutto a portata di mano in un unico posto.
Le domande che ci vengono poste più spesso
Straight answers to what financial services compliance and risk teams ask before choosing Archer.
Archer monitors 8000+ sources across 180+ jurisdictions and uses AI to surface only the regulatory updates relevant to your institution.
Yes. By mapping obligations to policies and controls, Archer enables a test once, comply with many approach—assess a control once and satisfy multiple regulatory demands simultaneously.
Yes. Archer integrates operational risk, cybersecurity, third-party risk, and business continuity functions into an enterprise-wide risk picture so you see exposures holistically.
Archer’s resilience and incident management modules centralize incident tracking, response plans, and business continuity management to meet emerging financial services resilience mandates.
Yes. Archer includes quantitative risk assessment tools, scenario analysis, and automated analytics to help you quantify exposures and run what-if scenarios for better decision-making.