共通のガバナンス基盤を設けることで、手戻りを減らし、一貫性を高め、チームが毎回一からやり直すことなく、各地域の要件に対応できるようになります。
主なポイント
- EUのAI法は、AIの監督体制を分類、要件、文書化、およびライフサイクル管理に具体化しているため、世界的なAIガバナンスの実践的な基盤となり得る。
- 共有モデルがあれば、各地域のチームが類似したAIシステム、ベンダー、または組み込みAI機能を評価する際の重複作業を減らすことができます。
- 現地の要件は依然として重要です。これらは、独立したガバナンスシステムとしてではなく、共有モデルの上に重ねて適用されるオーバーレイとして管理されるべきです。
- 運用モデルでは、在庫、受入、リスク分類、審査の流れ、管理の証拠、責任の所在、報告、および更新のトリガーを定義すべきである。
- Archerは、グローバルなAIガバナンス要件を、説明責任、証拠、監督を支援する実稼働中のGRCワークフローと結びつけるお手伝いをします。
グローバルなAIガバナンスモデルとは何か?
グローバルなAIガバナンスモデルとは、組織が国境、事業部門、リスク領域を越えてAIシステムを統治するために用いる共通の運用枠組みであり、EUのAI法は、その枠組みに実用的かつ規制対応が可能な基盤を提供しています。その目的は、すべての法域に欧州のテンプレートを強制することではありません。その目的は、新たな規制が導入されるたびに、同じガバナンス体制をいちから構築し直すことを防ぐことにあります。
グローバルAIガバナンスモデルとは、組織が国境、事業部門、製品、リスク領域を横断してAIシステムを管理するために用いる共通の運用体制のことです。このモデルでは、AIの利用をどのように特定、分類、審査、管理、文書化、監視、報告するかが定義されています。
その必要性は実務的なものです。グローバルなチームは、しばしば異なる枠組みを通じて同じ問題を解決しようとしています。欧州チームは「EU AI法」に基づいて業務を進めています。米国チームはNISTの用語を頻繁に用います。プロダクトチームやエンジニアリングチームは、新たな市場が対象範囲に加わるたびにレビュープロセスが完全に変わってしまうことのない仕組みを求めています。法務チームやコンプライアンスチームには、地域ごとの解釈の余地が必要です。
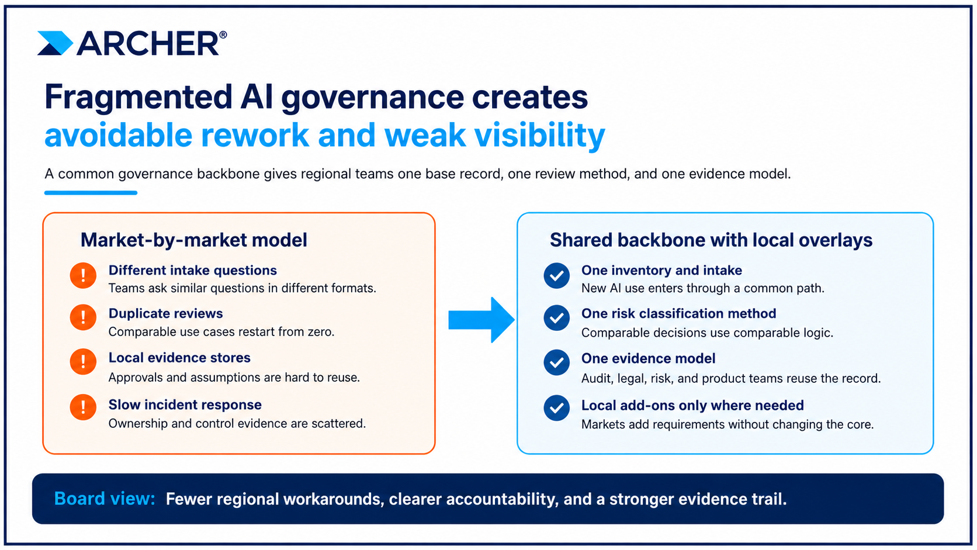
各部門が独自のプロセスを構築すると、組織内では文書が増え、レビューの経路が増え、部門ごとのスプレッドシートも増える一方で、必ずしも監督体制が強化されるとは限りません。類似したユースケースが異なる分類に分けられたり、証拠が異なる形式で保存されたり、意思決定の履歴を再利用しにくくなったりする可能性があります。また、責任の所在が不明確なため、インシデント対応が遅れる恐れもあります。
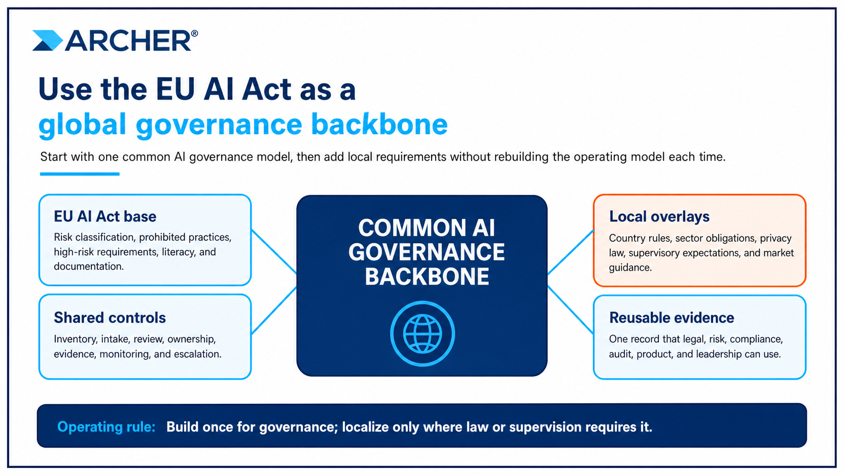
より優れたモデルとは、まず共通のガバナンスの基盤を設け、法律、業界規則、規制当局の期待、あるいは市場慣行によりさらなる対応が求められる場合には、地域ごとの上乗せ措置を加えるものです。EU AI法は、組織がAIの適用範囲、リスク分類、禁止行為、高リスク要件、リテラシー、文書化、人間による監督、透明性、ライフサイクル管理について体系的に検討するための枠組みを提供しているため、有力な出発点となります。
なぜEUのAI法は出発点としての基盤として機能するのか?
EUのAI法は、ガバナンスの基盤として有用です。なぜなら、すべての組織が答えなければならない共通の問い――どのAIの利用が禁止されているか、どれが高リスクか、どのような管理措置が適用されるか、そして誰が責任を負うか――を、実用的なグローバルな適用範囲を持つ、体系化された執行可能な枠組みへと落とし込んでいるからです。 NIST AI RMF、ISO/IEC 42001、OECDの原則といった他のフレームワークも、同じ中核となる論理を補強するものであり、互いに切り離されたプロジェクトとして管理されるのではなく、単一の運用モデルに統合することが可能です。
EUのAI法は、組織が本来行わなければならない意思決定に対して体系的な出発点を提供する点で、ガバナンスの基盤として有用です。どのようなAIの利用が禁止されているのか? どのような利用が高リスクなのか? どのような管理措置や記録が必要なのか? 誰がシステムを理解しなければならないのか? 規制当局、監査人、または顧客から証拠の提示を求められた際、どのような情報を用意しておく必要があるのか?
同法は、グローバルな組織に対しても実質的な影響を及ぼします。第2条は、EU域内のプロバイダー、導入事業者、輸入業者、販売業者、製品メーカー、認定代理人、および影響を受ける者を対象としており、AIシステムによって生成された出力がEU域内で利用される場合には、同法が適用される可能性があります[*1]。つまり、欧州域外の多くの組織にとっても、同法を単なる地域的な問題として片付けることはできません。
また、実施スケジュールにより、これは将来を見据えた政策課題から、運用モデルの問題へと変化することになります。AIリテラシーや禁止事項を含む一般規定は、2025年2月2日に施行されました。汎用AIに関する規則は2025年8月2日から適用が開始され、より広範な展開は2027年8月2日まで段階的に継続されます [*2]。
企業が留意すべき枠組みは、同法だけではありません。 NIST AI RMFは、「ガバナンス(Govern)」「マッピング(Map)」「測定(Measure)」「管理(Manage)」を軸とした、任意のリスク管理フレームワークを提供している[*5]。ISO/IEC 42001は、AIマネジメントシステムの確立、維持、および継続的な改善に関する要件を規定している[*4]。OECDの原則は、信頼できるAI、人権、民主的価値観、および説明責任を強化するものである[*6]。実用的な観点から言えば、これらのフレームワークは、互いに切り離されたプロジェクトとして管理されるのではなく、単一のガバナンス運用モデルに統合することができる。
共通の基盤が重要である理由は、どの枠組みにおいても、次のような核心的な問いが繰り返し浮上するからです。すなわち、「どのようなAIシステムが存在するのか」「なぜそれが利用されているのか」「所有者は誰か」「どのようなリスクが生じるのか」「どのような規制が適用されるのか」「どのような証拠が存在するのか」「何が変化したのか」、そして「意思決定の責任は誰にあるのか」という問いです。
なぜ、地域ガバナンスの分断がリスクや手戻りを生むのか?
断片化されたAIガバナンスは、一見すると合理的に見えることがよくあります。各部門が必要なものを構築し、個々の行動も単独で見れば妥当だからです。しかし、類似したAIシステムの審査方法が異なったり、証拠が互換性のない形式で保存されたり、企業のリスクの実態を経営陣に迅速に提示できる者がいなくなったりすると、規模が拡大した段階でそのリスクが顕在化します。
AIガバナンスが断片化されている状況は、一見すると妥当に見えることがよくあります。ある地域では新たな要件を認識し、独自のプロセスを構築します。ある事業部門は審査チェックリストを作成します。ある製品チームは独自の管理措置を文書化します。プライバシー担当チームは、評価結果を別の場所に保管します。それぞれの行動は、単独で見れば妥当なものかもしれません。
この弱点は、事業が拡大するにつれて顕在化します。ある地域ではAIを活用した契約分析ツールを導入していますが、別の地域では6か月後に同様のツールを導入する際、一からやり直しています。あるベンダーは、すでに世界中で利用されているプラットフォームにAI機能を追加しましたが、それに気づいたのは現地のチームのうち1つだけでした。モデルの問題が表面化した際、どの事業部門が同様の機能を利用しているか、あるいは他の場所でも同様の管理上の弱点が存在しているかを、誰も即座に把握することができませんでした。
これは単なる文書化の問題ではありません。これは業務モデルの問題です。案件の受付、分類、承認、証拠の取り扱い、報告の方法が地域ごとに異なると、経営陣は企業全体にわたるリスクを容易に比較することができません。監査部門は単一の証拠モデルに依存することができません。法務部門は過去の分析結果を効率的に再利用することができません。製品チームは、必ずしも明確な指針を得られるわけでもないまま、レビューに時間がかかってしまいます。
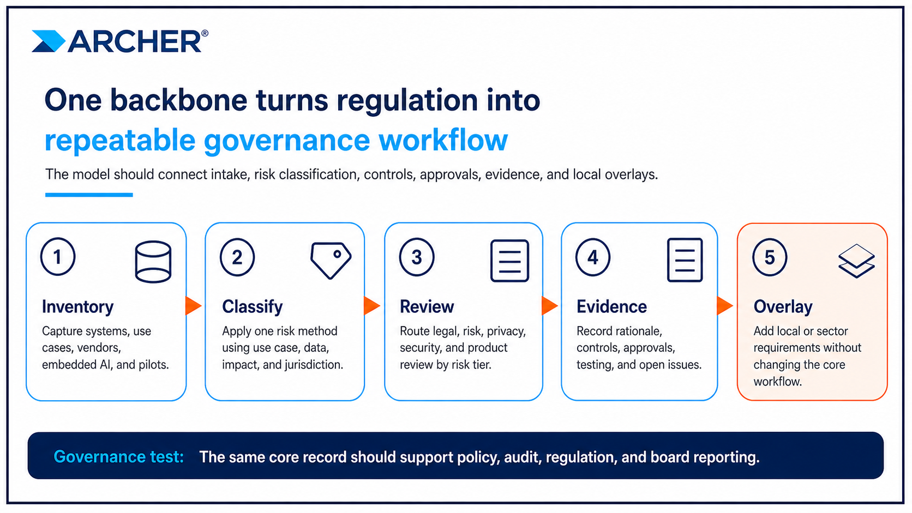
共有ガバナンスモデルでは、この順序が変更されます。ユースケースは1つの受付経路に入り、共通の手法を用いて分類されます。この分類に基づいて、レビューの振り分け、管理上の要件、文書化要件、および承認条件が決定されます。各地域のチームは、自社の市場で必要とされる要素を追加しますが、企業全体としては、その決定に関する再利用可能な記録を1つだけ保持します。
共通のバックボーンには何を含めるべきか?
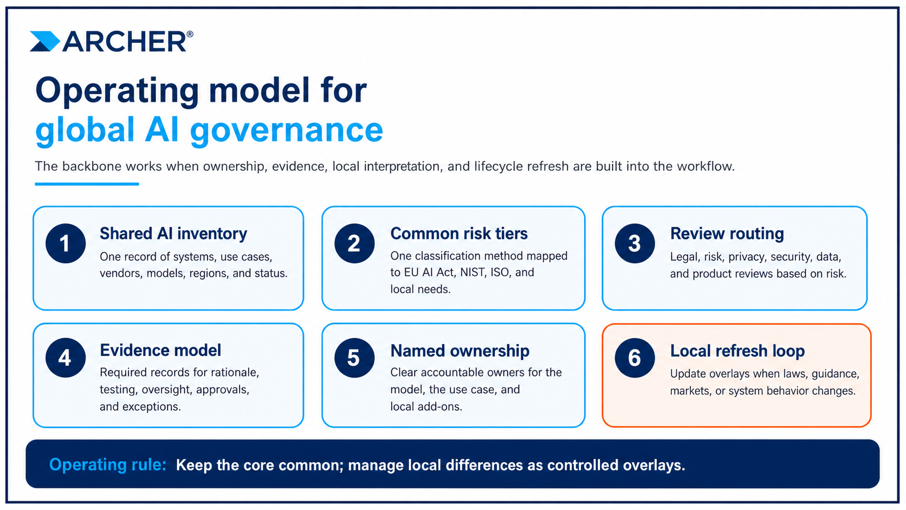
共通のガバナンス基盤は、一貫して運用できるほどコンパクトであり、かつ、法務、リスク、プライバシー、セキュリティ、製品、監査、および取締役会による監督を支えるのに十分な強固さを備えているべきです。それは単なる理論上のポリシーアーキテクチャであってはなりません。規制当局の期待を反復可能なプロセスへと変換する6つの機能を中心に構築され、責任者、閾値、記録、レビューポイント、および報告体制を備えた、実際に機能するワークフローであるべきです。
共通のガバナンス基盤は、一貫して運用できるほどコンパクトでありながら、法務、リスク、プライバシー、セキュリティ、製品、監査、および取締役会による監督を支えるのに十分な強固さを備えているべきです。それは単なる理論上のポリシー構造であってはなりません。責任者、閾値、記録、確認ポイント、報告体制を備えた、実際に機能するワークフローであるべきです。
バックボーンには通常、6つの機能が必要です。第一に、システム、ユースケース、ベンダー、組み込みAI機能、コパイロット、エージェント、パイロットを網羅するAIインベントリです。第二に、EU AI法やその他のフレームワークに対応できる単一のリスク分類手法です。第三に、リスクレベルや管轄区域に基づいて適切な審査を割り当てる、受付・審査ワークフローです。 第四に、何が審査されたか、なぜその決定がなされたか、どのような管理措置が適用されるか、そしてどのような例外が未解決のまま残っているかを記録する管理・証拠モデルです。第五に、事業、技術、法務、コンプライアンス、プライバシー、セキュリティ、リスクの各部門にわたる明確な責任の所在です。第六に、システム、ベンダー、データ、ユースケース、法律、またはガイダンスに変更があった際に記録が更新されるよう、更新トリガーを設定することです。
重要な設計上の判断は、共通のベースとローカルなオーバーレイを分離することです。ベースは市場をまたいで再利用されるべきです。オーバーレイは、ベースに加えて、管轄区域、セクター、規制当局、または顧客が求める要件を反映するものでなければなりません。
| ガバナンスの要素 | 共通のバックボーン | ローカルオーバーレイ |
| AI在庫 | システム、ユースケース、責任者、ベンダー、データ、地域、およびステータスに関する単一の記録。 | 市場固有の項目、規制当局の参照情報、または業界の要件を追加してください。 |
| リスク分類 | ユースケース、影響度、データの機密性、および影響を受けるグループを用いたリスク階層化手法の一つ。 | 中核となるリスクロジックを変更することなく、ローカルカテゴリや閾値をマッピングします。 |
| ワークフローの確認 | 法務、プライバシー、セキュリティ、リスク、および製品各チーム向けの単一の受付ルートとレビュー経路。 | 法律、規制当局のガイダンス、または業界の規則で必要とされる場合は、地域ごとの承認を追加してください。 |
| 証拠モデル | 根拠、試験、管理、監督、承認、例外、およびインシデントに関する一連の記録。 | 通知、影響評価、提出書類、翻訳文などの現地の証拠資料を追加してください。 |
| 報告 | 経営陣、監査、課題追跡、および取締役会による監督のための統一された企業全体像。 | 現地の経営陣に関する市場の見解、監督当局の対応、および是正措置の進捗状況の追跡に関する情報を追加する。 |
ローカルオーバーレイはどのように機能すべきか?
ローカルオーバーレイはガバナンスの例外ではなく、共通モデルに対する管理された追加要素である。この区別は重要だ。オーバーレイが要件を追加するのは、市場がそれを必要としているからであり、基本プロセスについて合意が得られなかったからではない。規律が守られている限り、オーバーレイ層はモデルを置き換えることなく、その有用性を高めることになる。
ローカル・オーバーレイはガバナンスの例外ではありません。それらは、共通のガバナンス・モデルに対して制御された形で追加されるものです。この区別は重要です。ローカル・オーバーレイは、市場がそれを必要としている場合に限り、要件、項目、レビュー、承認、文書、またはレポートのビューを追加すべきです。強力な法的または運用上の理由がない限り、並行するプロセスを構築してはなりません。
例えば、影響の大きい人事向けAIシステムには、一般的な導入手順、インベントリ、リスク分類、モデル情報、ベンダー情報、人的監督、テストの証拠、および課題追跡機能が必要となる場合があります。地域ごとのオーバーレイでは、特定の通知要件、労使協議会の審議、言語要件、プライバシー影響評価の項目、顧客への開示、あるいは規制当局向けの証拠概要などが追加される場合があります。
このオーバーレイ・モデルは、組織が統制力を損なうことなく、より迅速に動き出すことを可能にします。各地域の法務チームは、現地の法律を解釈する権限を保持します。GRCは、ワークフロー、エビデンス・モデル、および企業全体の視点の一貫性を維持します。これにより、事業部門や製品開発チームは、国ごとに異なるガバナンスの迷路に迷うことなく、一貫した道筋に沿って進めるようになります。
最も難しいのは規律を守ることだ。チームは、ローカルでの追加内容を文書化し、担当者を明確にし、レビューを行い、定期的に更新する必要があるという点で合意しなければならない。そうしなければ、オーバーレイ層が別の形の断片化を招くことになる。
| 計画上の留意点: グローバルなAIガバナンスモデルを、管理された運用モデルとして扱うこと 。ローカルな追加要素については、責任者、導入の根拠、発効日、見直しサイクル、およびそれらを策定した根拠となる法令、規制当局のガイダンス、あるいはビジネス要件へのリンクを明記する必要がある。 |
ガバナンスの中核は誰が担うべきか?
責任の所在が障壁となることはよくあります。AIを効果的に管理できる機能は単独では存在しませんが、企業としては、運用モデルに対して責任を負う担当者を1名置く必要があります。通常、この担当者はGRC(ガバナンス・リスク管理)または企業リスク管理部門に所属し、法務、プライバシー、セキュリティ、データ、製品、および事業部門のリーダーと緊密に連携します。この役割は、AIによるあらゆる決定を承認することではなく、システムの一貫性を維持することにあります。
多くの場合、責任の所在が障壁となります。法務チームは解釈の責任を担い、プロダクトチームは製品に関する意思決定の責任を担い、セキュリティおよびプライバシーチームは特定の管理領域の責任を担い、リスクおよびコンプライアンスチームはガバナンスに関する要件の責任を担い、経営陣は成果の責任を担います。AIを効果的にガバナンスできる機能は、単独では存在しません。
企業においては、依然として運用モデルについて責任を負う担当者が1名必要です。多くの組織では、その役割は当然のようにGRC(ガバナンス・リスク・コンプライアンス)部門やエンタープライズ・リスク部門が担っており、法務、プライバシー、セキュリティ、データ、製品、調達、内部監査、および経営陣と緊密に連携しています。その理由は実用的なものです。GRC部門は通常、ワークフロー、統制、証拠、課題、ポリシー、および報告に最も近い立場にあるからです。
ガバナンスの責任者は、AIによるあらゆる意思決定を承認しようとすべきではありません。その役割は、システムの一貫性を保つことにあります。具体的には、インベントリの管理、共通のリスク評価手法の定義、レビューの流れの調整、証拠の質の確保、ポリシーと統制の対応関係の管理、問題や例外の追跡、そして経営陣に対してAIによるリスクの状況を確実に把握できる情報を提供することなどが含まれます。
取締役会や執行委員会には、あらゆる指示や実験、技術的な詳細情報が必要というわけではありません。彼らに必要なのは、重要なAIの利用状況が可視化され、分類され、責任の所在が明確で、管理されており、リスクの変化に応じて更新されているという確信です。
ガバナンスの基盤をどのように構築するか? 2026年に向けた6つのステップ
2026年の計画策定にあたり、リスクおよびコンプライアンスの責任者は、ガバナンスの基盤をAIガバナンスの統制環境の一部として扱うべきです。具体的には、単一のインベントリ、単一の分類方法、単一の取り込みワークフロー、構造化された証拠モデル、意図的に設計されたローカルオーバーレイ、そして継続的な更新を整備する必要があります。その目的は、トレーニングの完了ではなく、ガバナンスの実効性を高めることにあります。
1.まずは1つのAIインベントリから始めます。 社内システム、ベンダー提供のAI、SaaSに組み込まれた機能、コパイロット、エージェント、パイロット、および既知のシャドーAIを網羅します 。事業責任者、地域、データカテゴリ、ユースケース、ベンダー、ステータス、および確認日を記載してください。
2.1つの分類方法を定義する。 ユースケースを、リスクレベル、影響度、データの機密性、影響を受けるグループ、人的監視の必要性、および関連する管轄区域に基づいて分類する 。その方法が、ビジネスチームが利用できるよう十分に説明可能なものにする。
3.受付および審査のワークフローを1つ作成する。 リスクレベルや状況に応じて審査を振り分ける。 法務、プライバシー、セキュリティ、製品、調達、リスク、コンプライアンスの各部門には、その審査が関連する場合にのみ関与させる。
4.証拠モデルを構築する。 各リスク階層について、必要な記録を定義する 。具体的には、意思決定の根拠、テストの証拠、統制のマッピング、ベンダーによる保証、人的監督、承認、例外、インシデント、および是正措置である。
5.地域固有のオーバーレイは、意図的に追加する。 追加した各項目について文書化し 、その根拠となった市場動向、規制、業界ルール、監督当局の期待、または顧客の要件との関連性を明記しておく。
6.モデルを継続的に更新する。 AIシステムに変更があった場合、ベンダーが新しいAI機能をリリースした場合、法令や指針が変更された場合、問題が発生した場合、あるいはビジネスの利用範囲が新たな市場へと拡大した場合などには、再評価を実行する。
Archerを活用したグローバルAIガバナンスモデルの構築
Archerは、組織がAIガバナンスを個別の地域プロジェクトから、相互に連携したGRC運用モデルへと転換できるよう支援します。その最優先事項は、AI資産の把握、リスク分類、統制要件、証拠、ベンダーによる保証、課題、例外事項、および報告を一元的に統合することです。
これにより、各チームは、EU AI法を基盤として活用しつつ、現地の要件にも対応できる実用的な手段を得ることができます。ユースケースは一度登録すれば、一貫した分類が行われ、適切なレビュー担当者に振り分けられ、管理措置と関連付けられ、責任者に割り当てられ、ライフサイクルにおける変更の全過程を追跡することが可能です。また、企業全体の見通しを損なうことなく、現地の要件を反映した追加設定を行うこともできます。
このアプローチにより、経営陣は監督を行うためのより強固な基盤を得ることができます。各地域から個別に状況報告を求める代わりに、経営陣は、AIが実質的に活用されている箇所、そのリスクレベル、実施されている管理措置、存在する証拠、および注意が必要な点などを把握することができます。
Archer AI Governance の詳細はこちら:https://www.archerirm.com/ai-governance
Archer GRCソリューションの詳細はこちら:https://www.archerirm.com/
よくある質問
なぜEUのAI法を、グローバルなAIガバナンスの出発点とするのか?
EUのAI法は、組織に対して、AIシステムを分類し、禁止されている用途やリスクの高い用途を特定し、文書化の要件を定義し、AIガバナンスをライフサイクル管理と結びつけるための体系的な枠組みを提供しています。グローバルに事業を展開する組織にとって、この枠組みは、各地域の要件が異なっていても、実用的な基盤となり得ます。
グローバル・ガバナンスのモデルは、地域の法的解釈に取って代わるものなのでしょうか?
いいえ。グローバルモデルが共通の基盤となります。各地域の法律、規制、業界、監督当局の要件は、オーバーレイとして管理すべきであり、そうすることで、組織は市場固有の義務を遵守しつつ、一貫性を維持することができます。
NISTのAI RMFは、このアプローチとどのように整合するのでしょうか?
NIST AI RMFは、「ガバナンス(Govern)」「マッピング(Map)」「測定(Measure)」「管理(Manage)」を通じて、リスク管理の体系化を支援します。これらの機能は、特に説明責任、リスクマッピング、測定、およびリスク対応の観点において、EU AI法への対応準備に用いられるのと同じ運用モデルに組み込むことができます。
ISO/IEC 42001はこのアプローチとどのように関連しているのでしょうか?
ISO/IEC 42001は、AIマネジメントシステムのアプローチを支援するものです。この規格は、組織がAIを責任を持って活用するための方針、プロセス、ガバナンス体制を確立、維持、かつ継続的に改善することを支援します。そのため、グローバルなAIガバナンスの基盤を補完する有用な枠組みとなっています。
すべての市場に共通すべきことは何でしょうか?
中核となるインベントリ、リスク分類手法、取り込みプロセス、エビデンスモデル、所有権構造、発行プロセス、およびレポート作成ロジックは、可能な限り共通化すべきである。現地の要件に応じて、必要な場合に限り、フィールド、文書、承認、またはレポート表示を追加すべきである。
アーチャーは、グローバルなAIガバナンスモデルをどのように支援できるのでしょうか?
Archerは、AIを活用した在庫管理、評価、統制マッピング、ベンダー保証、ワークフロー、課題追跡、証拠、およびレポート作成を、構造化されたGRCモデルの中で統合するのに役立ちます。これにより、企業全体の一貫性と、各拠点におけるガバナンスの適用が両立します。
出典
[*1] AI法サービスデスク、第2条:適用範囲:https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-2
[*2] AI法サービスデスク、「EU AI法の施行スケジュール」:https://ai-act-service-desk.ec.europa.eu/en/ai-act/timeline/timeline-implementation-eu-ai-act
[*3] 欧州委員会、『AIリテラシーに関するQ&A』:https://digital-strategy.ec.europa.eu/en/faqs/ai-literacy-questions-answers
[*4] ISO、ISO/IEC 42001:2023 情報技術 — 人工知能 — マネジメントシステム:https://www.iso.org/standard/42001
[*5] NIST、『人工知能リスク管理フレームワーク 1.0』:https://www.nist.gov/itl/ai-risk-management-framework
[*6] OECD、「AI原則」:https://oecd.ai/en/ai-principles