AIガバナンスが、どのようなシステムが存在し、誰が所有し、どのように管理されているかを把握することから始まる理由
AIガバナンスにおける「AIインベントリ」とは何か?
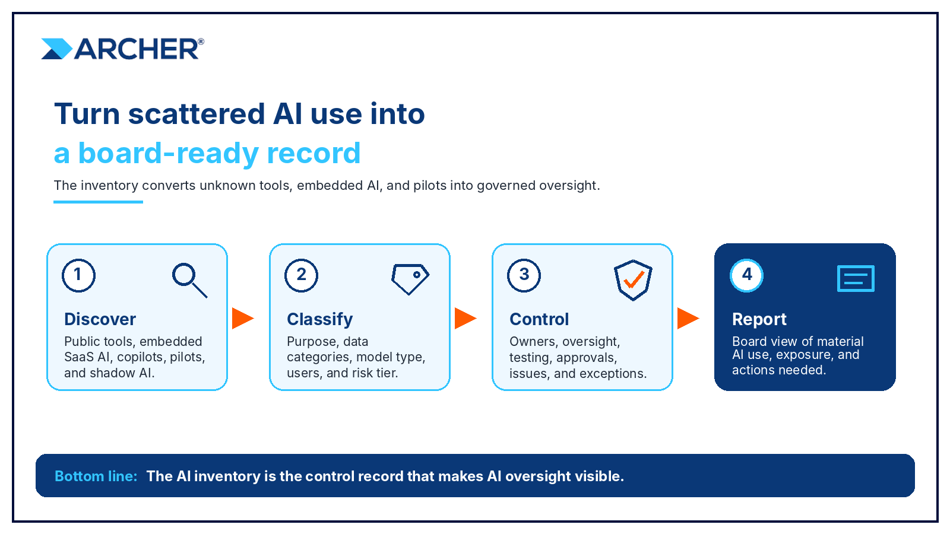
AIインベントリとは、組織全体で利用されているAIシステムおよびAIを活用した機能について、管理された形で記録したものです。各システムの機能、所有者、扱うデータ、適用される管理措置、およびガバナンスの対象となっているかどうかなどが記録されます。これがなければ、リスク分類、管理措置の設計、規制当局への届出、および取締役会への報告はすべて、脆弱な基盤の上に成り立つことになります。
AIインベントリとは、組織全体で使用されているAIシステムおよびAIを活用した機能について、管理された形で記録したものです。これには、各システムの機能、使用場所、扱うデータ、所有者、リスクレベル、適用される管理措置、および承認済み、審査中、試験運用中、是正措置中、あるいは廃止済みのいずれの状態にあるかといった情報が記録されます。
対象となる資産は、社内で開発されたモデルに限定されません。ベンダー提供のAI、組み込み型SaaS機能、コパイロット、エージェント、実験、および導入が始まった後にガバナンスチームが発見したシャドウAIの利用なども含まれるべきです。
取締役会への実務的な問いは単純明快です。経営陣は、AIがどこで運用されているか、また各重要な利用事例が適切に管理されているかを示すことができるでしょうか。インベントリがなければ、リスク分類、統制設計、ベンダーの保証、規制当局への登録、そして取締役会への報告のすべてが、脆弱な基盤の上に成り立っていることになります。
EU AI法は、特定の高リスクAIシステムに対する登録および情報提供の要件が、正確かつ最新の状態に保たれた記録に依存しているため、この必要性をさらに強めている。 第49条は登録について規定しており、附属書VIIIでは、関連する高リスクAIシステムについて提出および維持しなければならない情報が明記されている[*1]。ISO/IEC 42001およびNIST AI RMFは、AIガバナンス、ライフサイクル管理、およびエビデンスに関するマネジメントシステムとリスク管理の枠組みを強化している[*4][*5]。
リーダーシップ上の課題は、AIの利用が規制上、運用上、あるいは信頼性の問題となる前に、企業がその利用状況を把握し、分類し、管理し、制御し、説明できるかどうかという点にある。
主なポイント
- AIインベントリは、単なるツールの管理リストではなく、ガバナンスの中核となる記録となりつつあります。
- 取締役会による監督は、AIの重要な利用状況、リスクレベル、責任の所在、統制、例外事項、および未解決の問題に関する最新の把握状況に依存する。
- ベンダーのAIや組み込み型SaaS機能により、定期的な製品アップデートを通じてAI機能が導入される可能性があるため、受動的な在庫管理プロセスは信頼性が低下してしまう。
- 適切な在庫管理体制は、規制当局への登録、ライフサイクルリスク管理、管理証拠、サプライヤーの保証、および取締役会への報告を適切に支えるものでなければならない。
- Archerは、AIによる資産管理、リスク分類、統制設計、サードパーティ・リスク、課題追跡、および経営層向け報告を、単一のガバナンスモデルに統合するのに役立ちます。
なぜAI在庫が取締役会の議題に上がったのか?
AIに関するインベントリがガバナンスの優先課題として位置づけられるようになったのは、規制、監督、および商業的保証に関する圧力が、今や同一の記録に集約されているためである。段階的な規制、重要なAIリスクに対する取締役会の説明責任、そして顧客、監査人、保険会社からの高まる要求――これらすべてにより、経営陣は単にAIが利用されていることだけでなく、それが適切にガバナンスされていることを示すことが求められている。
AI関連のインベントリがガバナンスの優先課題として位置づけられるようになったのは、規制、監督、および商業的保証の各側面からの圧力がいずれも同じ方向を指し示しているからである。
第一のプレッシャーは規制面によるものです。『AI法』は段階的に適用されます。公式の『AI法』サービスデスクのスケジュールによると、一般規定、AIリテラシー、禁止事項、および汎用AIに関する義務はすでに適用されており、その他の義務は後日段階的に適用されることになっています[*2]。段階的な規制であっても、資産管理の徹底が必要なくなるわけではありません。むしろ、何が存在し、それがどのように分類され、どのような証拠が利用可能であるかを把握する必要性は高まります。
2つ目のプレッシャーは、取締役会による監督です。取締役は、あらゆる指示や実験の詳細なリストを必要としているわけではありません。むしろ、重要なAIシステム、機密性の高い用途、第三者への依存関係、管理上の不備、インシデント、例外事象、および是正措置について、信頼できる見解を求めています。未知のAI導入については、経営陣が把握していないリスクへの曝露を説明できないため、その正当性を主張することは困難です。
3つ目のプレッシャーは、商業的な保証です。顧客、パートナー、投資家、監査人、保険会社からは、AIがプライバシー、サイバーセキュリティ、業務継続性、およびサードパーティリスクに対して適用されているのと同じ厳格な基準で管理されているのかという問いが、ますます多く寄せられています。最新の現状把握は、組織にとってこうした議論を行うための事実に基づく根拠となります。
| 計画上の留意点: AIインベントリを、 所有者、必須データ項目、更新のトリガー、レビューの頻度、管理の証拠、および取締役会への報告が定められた管理対象の記録として扱うこと 。単なる一時的なスプレッドシート作業として扱ってはならない。 |
取締役会レベルのAIインベントリには何が含まれるべきか?
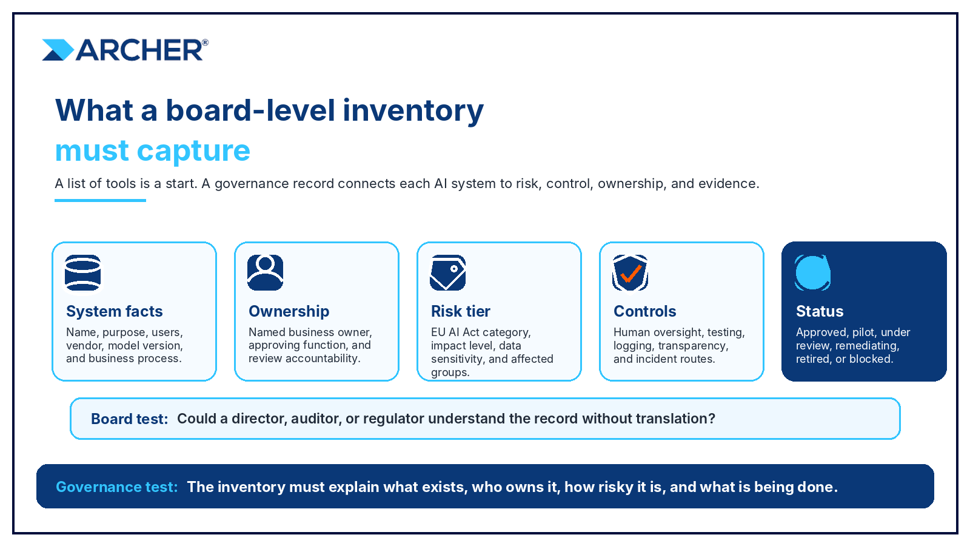
経営陣レベルでのインベントリは、単なるツールのリストにとどまるべきではありません。各AIシステムを、ビジネス上の文脈、リスク、統制、説明責任と結びつける必要があります。具体的には、責任者の氏名、現在の状況、そして単にシステムが存在するという事実だけでなく、各ユースケースにおける実際のリスクを反映した統制上の対応策を明記する必要があります。
多くの組織は、まずスプレッドシートから始めます。それは有益な第一歩です。しかし、経営陣レベルでのAIシステムの一覧は、単なるツールのリストにとどまってはなりません。各AIシステムを、ビジネス上の文脈、リスク、統制、および説明責任と結びつける必要があります。
ガバナンス記録には、名称、目的、ユーザー、ベンダー、モデルバージョン、ワークフロー、導入状況といったシステムの事実を記載する必要があります。また、データカテゴリ、個人データの利用状況、機密データや規制対象データの露出状況、モデルの依存関係、およびシステムが社内で構築されたものか、外部から調達されたものか、ベンダー製品に組み込まれているものか、あるいは従業員のアカウントを通じて利用されているものかといった情報も記載する必要があります。
責任の所在も同様に重要です。重要なAIシステムには、技術担当だけでなく、名指しされた事業責任者を置く必要があります。技術チームがプラットフォームを運用するかもしれませんが、システムの利用によって生じる結果に対する責任を負うのは事業チームです。
リスク分類に基づいて、統制セットを策定すべきである。雇用、与信、医療、法的権利、安全、コンプライアンス上の決定、顧客対応、または重要な事業上の措置に影響を及ぼすシステムは、リスクの低い生産性支援システムよりも強力な監督を必要とする。一覧表では、こうした区別を明確に示し、各階層に割り当てられた統制措置を明示すべきである。
ステータスは最新の状態であるべきです。「承認済み」、「試験運用中」、「審査中」、「是正措置の対象」、「廃止」、「ブロック済み」といった状態は、明確に示される必要があります。古い在庫情報は、記録は残っているものの監視が行き届いていないため、経営陣に誤った安心感を与えてしまいます。
ベンダーAIはなぜ在庫管理を難しくしてしまうのか?
現在、AI機能は、AIガバナンスを想定して設計されていない経路を通じて組織に導入されるようになっています。SaaSプロバイダーは、組織がすでに利用しているプラットフォームに生成AI機能をリリースすることができ、ビジネスチームは、別途の調達決定を経ることなく、契約更新の際にその機能を有効化することができます。これにより、定期的なベンダー審査や受動的な資産管理プロセスでは見逃されてしまう死角が生じてしまいます。
現在、AI機能は、AIガバナンスを想定して設計されていない経路を通じて組織に導入されるようになっています。SaaSプロバイダーが、組織がすでに利用しているプラットフォームに生成AI機能をリリースする場合もあります。ワークフローツールに、要約、レコメンデーション、分類、あるいはエージェントによるアクションといった機能が追加されることもあります。また、ビジネスチームが、別途AIの導入決定を行うことなく、契約更新の際に機能を有効化することもあります。
これにより、サードパーティ・リスク管理において見落としが生じやすくなります。定期的なベンダー審査、重要な変更の通知、契約更新時の確認、およびセキュリティアンケートには、AIに特化した質問項目を含める必要があります。審査プロセスでは、ベンダーがAI機能を追加したかどうか、それらの機能がどのようなデータを処理するか、顧客データがトレーニングや改善に利用されているかどうか、どのモデルプロバイダーが関与しているか、どのようなログが保存されているか、どのような人的監督が行われているか、そしてベンダーがテスト、監視、および問題管理に関する証拠を提示できるかどうかについて確認する必要があります。
また、このインベントリにはAIの集中リスクも盛り込む必要があります。複数のビジネスプロセスが同一のモデルプロバイダー、SaaSプラットフォーム、またはAIエージェントアーキテクチャに依存している場合、組織はその運用上および契約上の依存関係を把握する必要があります。調達、セキュリティ、業務記録の各記録において、同一の依存関係がばらばらな項目として記載されている場合、取締役会は集中リスクを適切に評価することができません。
Shadow AIもまた、インベントリに含めるべきです。重要なのは、安全でない使用を容認することではありません。重要なのは、そのリスクを可視化することで、それをブロックしたり、是正したり、承認済みのツールに移行させたり、あるいは正式な導入プロセスを通じて管理したりできるようにすることです。
棚卸し報告書は、取締役会に対してどのような質問に答える必要があるのか?
AIインベントリは、経営陣が監督、監査、インシデントの検証、予算策定、あるいは規制対応の準備の際に投げかける質問に答えられるようになって初めて、取締役会に提出できる資料となります。そのインベントリの有用性は、プレッシャーのかかる状況下でどのような回答を出し得るかによって決まります。
AIによるインベントリは、経営陣が監督、監査、インシデントの検証、予算策定、あるいは規制対応の準備の過程で投げかける質問に回答できるようになった時点で、取締役会に提出すべき資料となります。
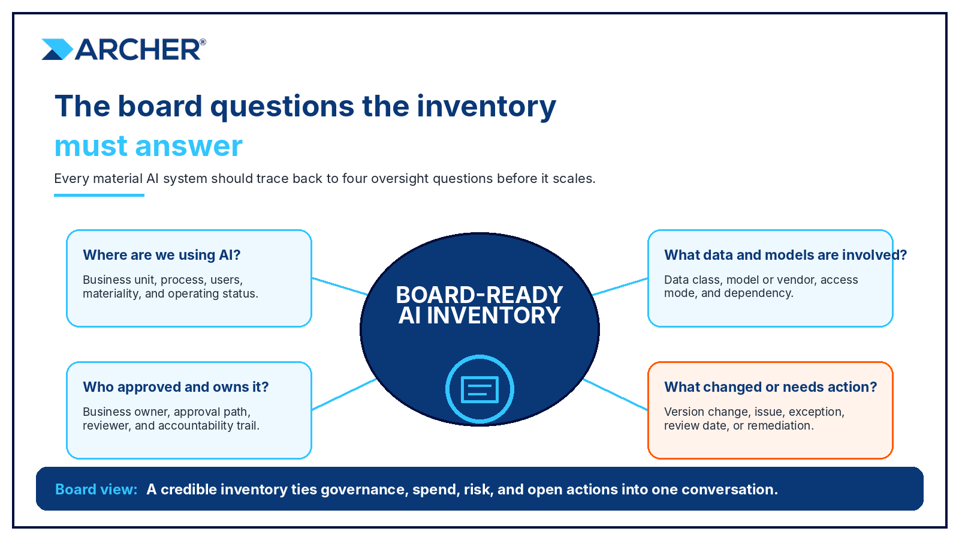
| 掲示板の質問 | その重要性 | 証拠品 |
| AIはどこで活用されているのでしょうか? | 各事業部門やワークフローにおけるAIの導入状況を明らかにする。 | システム名、業務プロセス、ユーザー、ステータス、および目的。 |
| どのような用途が、人々や規制上の決定に影響を与える可能性がありますか? | リスクの低い生産性向上のための利用と、より厳格な審査が必要となる可能性のある利用ケースとを区別します。 | リスクレベル、影響を受けるグループ、意思決定の背景、および影響評価の状況。 |
| このシステムの所有者と承認者は誰ですか? | 問題が発生した際や、レビューの期限が過ぎた際に、責任の所在を明確にします。 | 事業主、承認履歴、審査担当者、および審査日。 |
| どのようなデータやベンダーが関係しているのでしょうか? | AIガバナンスを、プライバシー、セキュリティ、サードパーティ・リスク、および集中リスクと結びつける。 | データの分類、ベンダー、モデル、アクセス方式、下請け処理業者、および契約。 |
| 何が変化したのか、あるいはどのような対応が必要なのか? | モデル、データ、ユースケース、および制御要素が変更されても、レコードを常に最新の状態に保ちます。 | バージョンの変更、問題、例外、インシデント、是正措置、および次回のレビュー日。 |
在庫管理は、EU AI法の登録および証拠とどのように関連しているのでしょうか?
関連する高リスクAIシステムをEUのデータベースに登録する必要がある場合、必要な情報は申請時点では用意されておらず、内部のインベントリから取得する必要があります。インベントリ作成作業は、分類、技術文書、管理措置のマッピング、証拠の収集、および取締役会への報告を支える基盤となるものです。監督当局が定める期限が迫ってから記録の作成に取り掛かる組織は、プレッシャーの下で作業を進めることになってしまいます。
関連する高リスクAIシステムをEUデータベースに登録する必要がある場合、申請時点では必要な情報が表示されません。これらの情報は、内部インベントリから取得する必要があります。第49条および附属書VIIIでは、プロバイダーおよび導入事業者の詳細、使用目的、システムのステータス、適合性情報、ならびに該当する場合、導入事業者向けの関連する影響評価の概要などの情報が挙げられています[*1]。
AI法のスケジュールは段階的に設定されています。組織は、記録の作成にあたり、各監督日を待つようなことは避けるべきです。インベントリ作業は、分類、リスク管理、技術文書作成、統制マッピング、証拠収集、および取締役会への報告を支える基盤となるものです [*2]。
ISO/IEC 42001は、AIマネジメントシステムの確立、維持、および継続的な改善に関する要求事項を規定しています。このようなマネジメントシステムは、適用範囲内のAIシステムに関する信頼性の高い把握に依存しています[*4]。 NISTのAI RMFは、ガバナンス、マッピング、測定、および管理の機能を中心にAIリスク管理を体系化している。インベントリは、ガバナンスおよびマッピングの機能にとって特に重要である。なぜなら、ガバナンスの対象となるシステム、コンテキスト、アクター、およびリスクを特定するものであるからである[*5]。
在庫が不完全であれば、証拠の連鎖も不完全となります。取締役会への報告、規制当局への届出、ベンダーによるレビュー、統制テスト、あるいは監査への回答は、その根拠となる記録の信頼性によってのみその妥当性が決まります。
取締役会に提示できるAI資産をどのように構築するか? 2026年に向けた5つのステップ
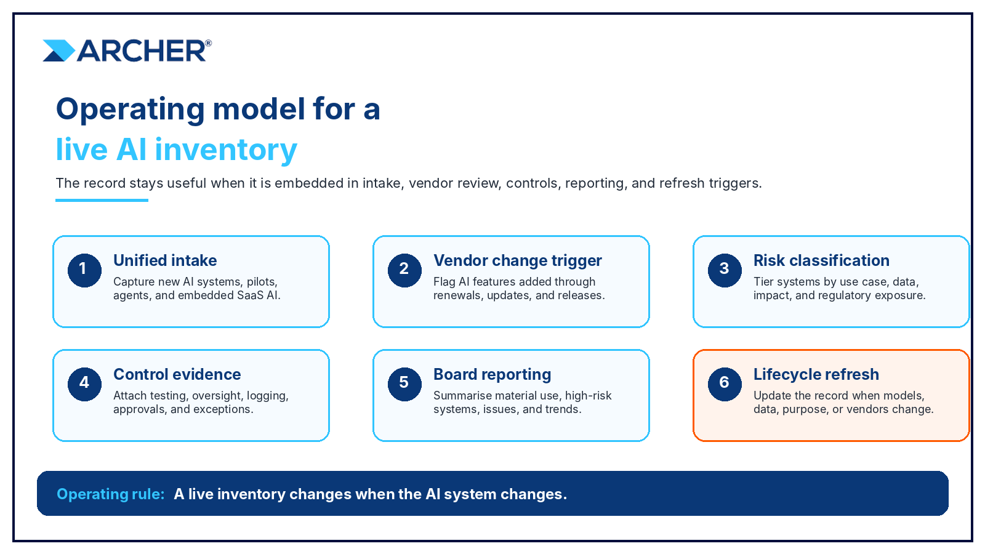
2026年の計画策定にあたり、リスクおよびコンプライアンスの責任者は、AIインベントリをAIガバナンスの統制環境の一部として扱うべきです。その目的は、責任ある導入、監督、規制対応、および正当性を立証できる証拠を支える、信頼性の高い単一の記録を確立することにあります。それは単なる完成済みのスプレッドシートではなく、システム、ベンダー、リスクの変化に応じて常に最新の状態に保たれる、生き生きとしたガバナンス記録であるべきです。
1. AIのフットプリントを監査する。 各事業部門にわたるAIシステムを特定する。 これには、社内で構築されたモデル、SaaSの機能、コパイロット、エージェント、パイロット、およびセキュリティ対策、調達、あるいは従業員からの報告を通じて発見されたシャドウAIなどが含まれる。
2. 最小限のデータモデルを定義する。 AIエントリごとに必要な項目(目的、所有者、利用者、データ、ベンダー、モデル、リスクレベル、統制措置、ステータス、レビュー日、課題、および証拠へのリンク)について合意する 。
3. リスクを分類し、管理措置を割り当てる。 リスクの階層化を用いて 、必要なレビュー、人的監督、テスト、ログ記録、データ管理、透明性確保策、およびエスカレーション手順を決定する。
4. ベンダーおよび変更プロセスを更新する。 AI機能の変更を、サードパーティの審査、契約更新、重要な変更の通知、および製品の更新確認の一環として組み込む 。
5. 在庫管理を取締役会への報告と連動させる。 重要なAIの利用状況、高リスクなシステム、統制上の不備、例外事項、インシデント、集中リスク、および是正措置の進捗状況について、取締役会または監査委員会がすでに採用しているガバナンスの報告サイクルを通じて報告する 。
これらの手順により、インベントリは単なるコンプライアンス対応から、運用上の記録へと移行します。完成したスプレッドシートは、ある時点における疑問には答えられるかもしれません。しかし、リアルタイムのガバナンス記録があれば、リーダーは、技術、ベンダー基盤、リスクプロファイルが変化する中で、AIを適切に管理することができます。
Archer を使った AI インベントリの構築
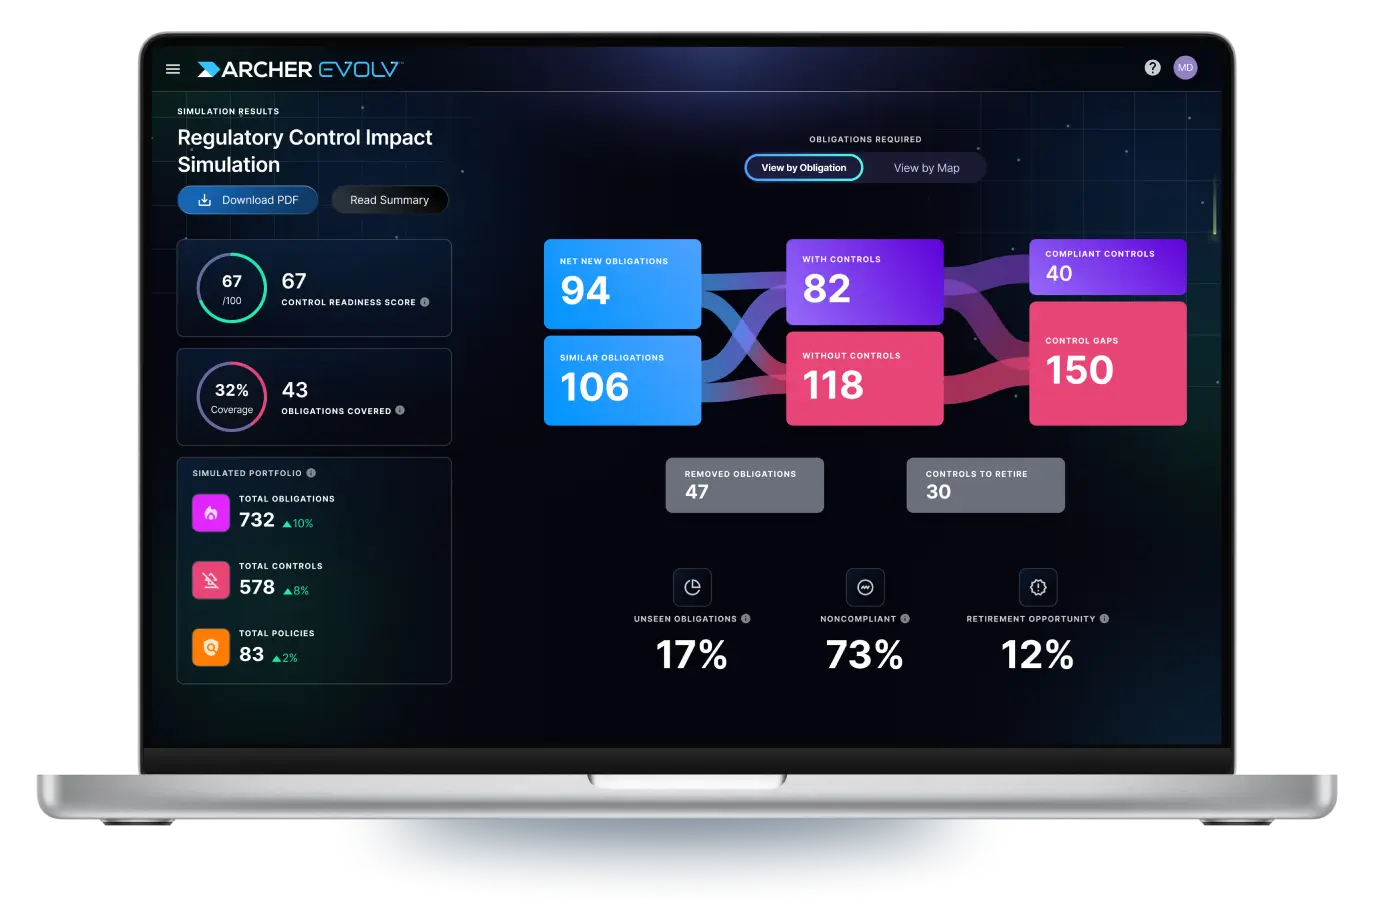
Archerは、組織がAIを活用した在庫管理を単なる書類作業から、体系的なガバナンス機能へと転換できるよう支援します。その最優先課題は、AIシステム、事業責任者、第三者、義務、リスク、統制、承認、課題、例外、および証拠を、単一の運用モデルに統合することです。
つまり、AIのインベントリを管理し、AIのユースケースを評価し、リスクと管理措置および義務を対応付け、責任者を割り当て、承認を記録し、課題を追跡し、AIの導入が進んでいる領域や対応が必要な領域を明らかにするレポートを作成することを意味します。
充実したAIインベントリは、責任あるAIの導入を妨げるものではありません。むしろ、従業員や事業チームには承認された利用方法への明確な道筋を示し、ガバナンス担当責任者には監督のためのより強固な根拠を提供します。2026年にAIリスクを適切に管理している組織は、ポリシーや散在するスプレッドシートだけに頼ることはありません。そうした組織は、AIの利用と説明責任、統制、証拠を結びつける、常に更新される記録を構築することになるでしょう。
Archer AI Governance の詳細はこちら:https://www.archerirm.com/ai-governance
Archer GRCソリューションの詳細はこちら:https://www.archerirm.com/
よくある質問
AIインベントリとは何ですか?
AIインベントリとは、組織全体で利用されているAIシステムおよびAIを活用した機能について、管理された形で記録したものです。これには、各システムの機能、使用場所、扱うデータ、所有者、リスクレベル、適用される管理措置、および現在の状況などが記録されます。
なぜ取締役会にはAIインベントリが必要なのでしょうか?
取締役会には、AIの重要な活用状況、リスクの露出状況、所有権、ガバナンス上の不備、ベンダーへの依存度、インシデント、および是正措置について、信頼性の高い把握が必要です。AIの現状を把握する体制が整っていなければ、経営陣は、AIがどこで運用されているか、あるいはどのようにガバナンスが行われているかについて、取締役に信頼できる回答を提示することはできません。
SaaSツールに組み込まれたAIも対象に含めるべきでしょうか?
はい。ベンダーのプラットフォームに組み込まれたAIは、別途の調達手続きを経ることなく、組織のデータを処理したり、ワークフローに影響を与えたり、新たな依存関係を生み出したり、あるいは既存システムのリスクプロファイルを変更したりする可能性があるため、対象に含めるべきです。
EUのAI法は、AIインベントリとどのように関連しているのでしょうか?
EUのAI法には、特定の高リスクAIシステムに対する登録および情報提供の要件が盛り込まれています。内部の資産台帳は、組織が対象となるシステムを特定し、リスクを分類し、必要な情報を収集し、監督や審査のための証拠を保持するのに役立ちます。
AI在庫登録には、どのような情報を記載すべきでしょうか?
各エントリには、システムの目的、所有者、利用者、データカテゴリ、ベンダーまたはモデルの詳細、リスク分類、統制措置、承認状況、レビュー日、課題、例外事項、および証拠へのリンクを含める必要があります。
AI在庫はどのくらいの頻度で更新すべきですか?
システムの導入、変更、拡張、廃止、または大幅な変更が行われるたびに、資産台帳を更新する必要があります。また、定められたガバナンスのサイクルに従って資産台帳の見直しを行い、古い記録が監視の抜け穴を生む前に特定できるようにする必要があります。
ArcherはAIによる在庫ガバナンスをどのように支援できるのでしょうか?
出典
[*1] AI法サービスデスク、第49条:登録および附属書VIIIの情報提供要件: https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-49 および https://ai-act-service-desk.ec.europa.eu/en/ai-act/annex-8
[*2] AI法サービスデスク、「EU AI法の施行スケジュール」: https://ai-act-service-desk.ec.europa.eu/en/ai-act/timeline/timeline-implementation-eu-ai-act
[*3] 欧州委員会、「AI法」の規制枠組みの概要: https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
[*4] ISO、ISO/IEC 42001 人工知能マネジメントシステム: https://www.iso.org/standard/42001
[*5] NIST、『人工知能リスク管理フレームワーク(AI RMF)1.0』: https://www.nist.gov/itl/ai-risk-management-framework および https://nvlpubs.nist.gov/nistpubs/ai/nist.ai.100-1.pdf
[*6] Archer AIガバナンスおよびArcher GRCソリューション: https://www.archerirm.com/ai-governance および https://www.archerirm.com/