Die behördlichen Zeitpläne ändern sich jedes Jahr, Fristen verschieben sich und die Leitlinien werden weiterentwickelt. Dennoch arbeiten Compliance-Teams oft weiterhin nach einem Plan, der auf den alten Zeitplan ausgerichtet ist.
Das „Digital Omnibus“-Paket der Europäischen Union trat am 27. Juli 2026 in Kraft und veränderte damit den Zeitplan für die Umsetzung mehrerer Bestimmungen des KI-Gesetzes. Zu den wichtigsten Änderungen gehört, dass die Anforderungen für bestimmte risikoreiche KI-Systeme, die unter Anhang III fallen, nun ab dem 2. Dezember 2027 gelten, während die Anforderungen für risikoreiche KI-Systeme, die in regulierte Produkte eingebettet sind und unter Anhang I fallen, ab dem 2. August 2028 gelten.
Für ein Compliance-Team, das monatelang einen Umsetzungsplan auf der Grundlage des ursprünglichen Zeitplans ausgearbeitet hat, bedeuten diese neuen Termine mehr als nur eine Aktualisierung des Zeitplans. Wenn das Programm noch nicht überprüft und angepasst wurde, wird es weiterhin nach einer Frist umgesetzt, die es gar nicht mehr gibt.
Das ist eine der Herausforderungen, auf die wir in „The Signal“, Archers Serie zu Nachrichten und Veranstaltungen aus der GRC-Branche, immer wieder aufgreifen. Regulatorische Änderungen enden nicht mit der Veröffentlichung einer neuen Vorschrift oder einer Änderung. Die eigentliche Arbeit beginnt erst, wenn ein Unternehmen verstehen muss, was diese Änderung für seine bestehenden Verpflichtungen, Kontrollmechanismen und Compliance-Maßnahmen bedeutet. Die jüngsten Änderungen am EU-KI-Gesetz sind jedoch ein Beispiel dafür, wie kompliziert regulatorische Änderungen sein können.
Warum „Frist verschoben“ nicht dasselbe ist wie „Problem gelöst“
Ein Compliance-Team hat das letzte Jahr damit verbracht, sich auf die ursprüngliche Frist des AI Act vorzubereiten. Die Arbeit ist solide: Verpflichtungen wurden ermittelt, Verantwortliche zugewiesen, Kontrollmaßnahmen festgelegt und Nachweise bereits gesammelt. Alles ist gut strukturiert, und das Team hat Schwung aufgenommen. Dann wird die Frist um sechs Monate verschoben.
Was muss sich ändern?
Zum einen stimmt Ihr Projektzeitplan nicht mehr mit dem tatsächlichen Termin überein. Die internen Meilensteine, die Sie rund um den ursprünglichen Termin festgelegt haben, sind möglicherweise nicht mehr sinnvoll, da sich der Zieltermin verschoben hat. Die Person, die für die Umsetzung bis zum ursprünglichen Termin verantwortlich war, steht zum neuen Termin möglicherweise nicht mehr zur Verfügung. Auch Ihre Kontrollstruktur muss möglicherweise angepasst werden, da eine Verlängerung des Zeitrahmens einen anderen Umsetzungsansatz, zusätzliche Ressourcen oder einen neuen Verantwortlichen erfordern könnte.
Das Entscheidende ist: Wenn Ihr Compliance-Programm nicht auf die aktuelle Fassung der Verordnung abgestimmt ist, wird ein Prüfer nach dem Grund dafür fragen. Eine gut konzipierte Kontrollmaßnahme und eine solide Umsetzungsstrategie reichen nicht aus, um diese Frage zu beantworten, wenn Sie weiterhin Termine einhalten, die es gar nicht mehr gibt. Genau in dieser Lücke zwischen dem Zeitpunkt der Änderung der Verordnung und dem Zeitpunkt der Anpassung Ihres Programms liegt das eigentliche Risiko. Die meisten Compliance-Teams verbringen Monate in dieser Lücke, ohne es zu merken.
Der Unterschied zwischen der Beobachtung regulatorischer Änderungen und deren Bewältigung
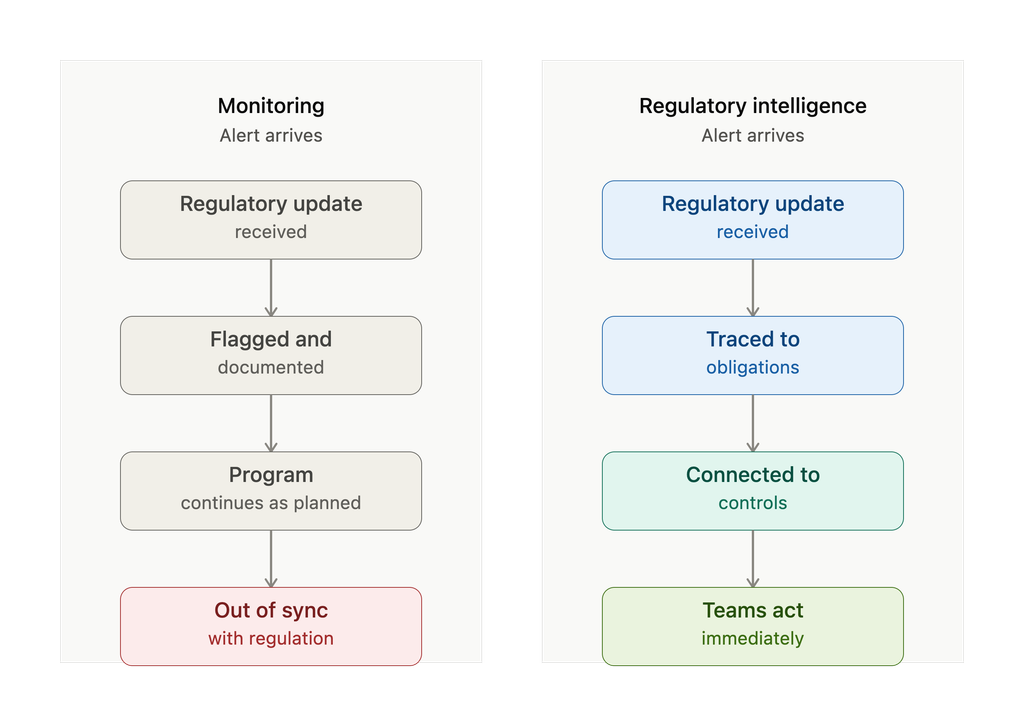
Jemand überwacht Änderungen: Es geht eine behördliche Mitteilung ein, eine neue Vorschrift wird veröffentlicht oder ein Umsetzungstermin verschiebt sich. Das ist eine notwendige Aufgabe. Doch zu wissen, dass sich etwas geändert hat, ist erst der Anfang des Problems.
Die eigentliche Herausforderung beginnt erst, wenn Sie diese Änderung in umsetzbare Entscheidungen umsetzen müssen. Wenn sich die Frist des EU-KI-Gesetzes verschiebt, muss Ihr Team die spezifischen Verpflichtungen ermitteln, für die Ihre Organisation zuständig ist, feststellen, welche Kontrollmaßnahmen von der Änderung betroffen sind, die Zeitpläne für bereits laufende Arbeiten neu bewerten und auf Konflikte mit anderen Regulierungsprogrammen prüfen. Die meisten Compliance-Teams können Ihnen zwar mitteilen, wann sich eine Vorschrift geändert hat, haben jedoch Schwierigkeiten, Ihnen zu erklären, was diese Änderung für die von ihnen übernommenen Aufgaben bedeutet.
Tabellenkalkulationen und E-Mail-Benachrichtigungen weisen auf Aktualisierungen hin. Sie geben jedoch keinen Aufschluss darüber, welche Compliance-Kontrollen von einer Änderung betroffen sind, ob eine neue Frist mit anderen Programmen kollidiert oder ob Ihr Projektzeitplan weiterhin einhaltbar ist. Der manuelle Abgleich einer regulatorischen Aktualisierung mit Dutzenden von Verpflichtungen, die sich über mehrere Rechtsräume erstrecken, gestaltet sich äußerst schwierig. Genau hier verbringen die meisten Unternehmen den Großteil ihrer Zeit für regulatorische Aufgaben.
Warum das EU-KI-Gesetz dieses Problem sichtbar macht
Die „Digital Omnibus“-Novelle verdeutlicht, warum das Management von regulatorischen Änderungen schwieriger ist, als die meisten Teams erwarten. Anstelle eines einzigen Stichtags sieht die Verordnung gestaffelte Fristen für die Anforderungen vor: den 2. August 2026 für einige Anforderungen, den 2. Dezember 2027 für andere und den 2. August 2028 für wieder andere. Die EU veröffentlicht weiterhin neue Leitlinien, die verdeutlichen, was diese Anforderungen konkret bedeuten. Jede Klarstellung kann Ihren Umsetzungsplan beeinflussen, und jede neue Frist kann mit bereits geplanten Arbeiten in Konflikt geraten.
Die meisten Vorschriften funktionieren so: Fristen verschieben sich, der Geltungsbereich ändert sich und die Leitlinien entwickeln sich kontinuierlich weiter. Erklärungen der Aufsichtsbehörden und Durchsetzungsmaßnahmen verdeutlichen, was die Anforderungen in der Praxis tatsächlich bedeuten. Zugehörige Standards fügen dem expliziten Wortlaut der Vorschriften neue Anforderungen hinzu. Für ein Compliance-Team bedeutet eine regulatorische Änderung nicht nur, ein neues Dokument zu lesen. Es muss verstanden werden, in welchem Zusammenhang dieses Dokument mit den bereits bestehenden Verpflichtungen steht, welche Auswirkungen es auf die bestehenden Kontrollmaßnahmen hat und welche Maßnahmen ergriffen werden müssen.
Unternehmen, die regulatorische Änderungen mit ihren Compliance-Strukturen verknüpfen, bleiben auf dem neuesten Stand. Diejenigen, die dies nicht tun, handeln letztendlich auf der Grundlage veralteter Informationen – manchmal monatelang, ohne es zu merken.
Praktisch umsetzbare Erkenntnisse
Die Überwachung ist ein notwendiger Ausgangspunkt. Man benötigt zuverlässige Quellen und eine Möglichkeit, Veränderungen sofort zu erkennen, sobald sie eintreten. Doch die Überwachung allein beantwortet nicht die entscheidende Frage: Was muss ich angesichts dieser Veränderung tatsächlich unternehmen?
Die Lücke schließt sich, wenn Sie jede regulatorische Änderung direkt mit Ihrer Compliance-Struktur verknüpfen. Wenn sich der Zeitplan für das EU-KI-Gesetz verschiebt, kann Ihr Team sofort die betroffenen Verpflichtungen identifizieren, diese den entsprechenden Kontrollmaßnahmen zuordnen und die internen Projekte ermitteln, die Aufmerksamkeit erfordern. Anstatt Ihr Compliance-Team zu bitten, jede regulatorische Aktualisierung manuell mit dem bestehenden Programm abzugleichen, erhalten Sie einen Überblick darüber, wo die Änderung tatsächlich von Bedeutung ist und wo nicht.
Das ist der Unterschied zwischen dem Erhalt einer behördlichen Warnmeldung und der Verfügbarkeit von Informationen, auf deren Grundlage man handeln kann.
Archer Evolv™ überwacht diese Verbindung kontinuierlich. Die Lösung überwacht behördliche Quellen, geht aber noch einen Schritt weiter: Sie identifiziert relevante Änderungen und verknüpft diese direkt mit den Verpflichtungen und Kontrollmaßnahmen, die Ihr Unternehmen verwaltet. Wenn sich eine Frist verschiebt oder eine Anforderung geändert wird, erkennt Ihr Team sofort, welche Teile Ihres Programms Aufmerksamkeit erfordern. Sie bleiben stets auf dem aktuellen Stand der Vorschriften – nicht so, wie sie zum Zeitpunkt des Projektstarts galten.
Wenn Sie regulatorische Verpflichtungen in mehreren Rechtsräumen verwalten, sehen Sie sich eine Demo an, in der gezeigt wird, wie Archer Evolv die Lücke zwischen regulatorischer Überwachung und regulatorischer Informationsgewinnung schließt .
Dies ist ein Beitrag aus „The Signal“, Archers Reihe zu Nachrichten und Veranstaltungen aus der GRC-Branche. Erfahren Sie mehr über das Management regulatorischer Veränderungen und darüber, was erforderlich ist, um Compliance-Programme an sich wandelnde Anforderungen anzupassen, in „The Signal“: September 2026.
Häufig gestellte Fragen
Das EU-Digital-Omnibus-Paket trat am 27. Juli 2026 in Kraft und änderte damit den Zeitplan für die Umsetzung bestimmter Anforderungen des EU-KI-Gesetzes. Die Anforderungen für bestimmte risikoreiche KI-Systeme, die unter Anhang III fallen, gelten ab dem 2. Dezember 2027, während die Anforderungen für risikoreiche KI-Systeme, die in regulierte Produkte eingebettet sind und unter Anhang I fallen, ab dem 2. August 2028 gelten. Unternehmen sollten die geltenden Bestimmungen überprüfen und ihre Compliance-Pläne neu bewerten, um sicherzustellen, dass diese den geänderten Zeitplänen Rechnung tragen.
Unter „Regulierungsüberwachung“ versteht man das Erfassen und Katalogisieren von Änderungen in den Rechtsvorschriften. Ihr Team erhält eine Benachrichtigung, dass die EU neue Leitlinien zum KI-Gesetz herausgegeben hat. Sie protokollieren dies. Sie prüfen sie. Sie markieren relevante Passagen.
Regulierungsinformationen sind bidirektional. Wenn neue Leitlinien eintreffen, ordnen Sie diese sofort Ihren spezifischen Verpflichtungen zu, erkennen, welche Ihrer Kontrollmaßnahmen davon betroffen sind, und wissen, welche Verantwortlichen und Ressourcen handeln müssen. Diese Verknüpfung verwandelt eine regulatorische Benachrichtigung in umsetzbare Informationen.
Archer Evolv™ hält diese Verknüpfung kontinuierlich aufrecht. Wenn sich also eine Frist verschiebt oder sich Leitlinien ändern, sehen Risiko- und Compliance-Teams die Auswirkungen in Echtzeit, anstatt sie erst Wochen später bei einer vierteljährlichen Compliance-Prüfung zu entdecken.
Archer Evolv™ überwacht kontinuierlich regulatorische Quellen und identifiziert für Ihr Unternehmen relevante Änderungen. Wenn sich eine Frist verschiebt oder eine Anforderung präzisiert wird, verknüpft die Lösung diese Änderung direkt mit den Verpflichtungen und Kontrollmaßnahmen, die Ihr Programm verwaltet.
Ihr Team sieht in Echtzeit, welche Teile Ihres Compliance-Programms von einer Änderung betroffen sind, ohne auf eine E-Mail-Benachrichtigung oder eine vierteljährliche Überprüfung warten zu müssen. Wenn die EU neue Leitlinien zum KI-Gesetz herausgibt, können Sie schnell die Systeme und Kontrollmaßnahmen identifizieren, die Aufmerksamkeit erfordern, anstatt Tage damit zu verbringen, die Auswirkungen manuell nachzuverfolgen.
Archer Evolv™ zeigt Ihnen den Zusammenhang zwischen den neuen Leitlinien, Ihren spezifischen Verpflichtungen und den Kontrollmaßnahmen, die diese Verpflichtungen abdecken. Compliance-Teams wissen sofort, welche Maßnahmen erforderlich sind und welche Verantwortlichen reagieren müssen. Sehen Sie sich hier eine Demo von Archer Evolv an.
Änderungen an den Fristen des EU-KI-Gesetzes können sich auf Umsetzungszeitpläne, die Zuweisung von Zuständigkeiten, die Zuordnung von Kontrollmaßnahmen, die Ressourcenzuweisung und die Erhebung von Nachweisen auswirken. Compliance-Teams sollten prüfen, welche Verpflichtungen davon betroffen sind, feststellen, ob bestehende Kontrollmaßnahmen und Projekte weiterhin angemessen sind, und interne Meilensteine an die geänderten Anforderungen anpassen. Wird ein Compliance-Programm nach einer regulatorischen Änderung nicht angepasst, kann dies dazu führen, dass ein Unternehmen weiterhin nach veralteten Anforderungen arbeitet.