Os prazos regulamentares mudam todos os anos, as datas-limite alteram-se e as orientações evoluem. No entanto, as equipas de conformidade continuam frequentemente a trabalhar com base num plano elaborado para o calendário anterior.
O «Omnibus Digital» da União Europeia entrou em vigor a 27 de julho de 2026, alterando o calendário de implementação de várias disposições da Lei da IA. Entre as alterações mais significativas, os requisitos aplicáveis a determinados sistemas de IA de alto risco abrangidos pelo Anexo III passam a ser aplicáveis a partir de 2 de dezembro de 2027, enquanto os requisitos aplicáveis aos sistemas de IA de alto risco incorporados em produtos regulamentados abrangidos pelo Anexo I passam a ser aplicáveis a partir de 2 de agosto de 2028.
Para uma equipa de conformidade que passou meses a elaborar um plano de implementação com base no calendário original, essas novas datas representam mais do que uma simples atualização do calendário. Se o programa ainda não tiver sido revisto e ajustado, continua a ser executado com base num prazo que já não existe.
Este é um dos desafios a que voltamos sempre em The Signal, a série da Archer sobre notícias e eventos do setor de GRC. As alterações regulamentares não terminam no momento em que uma nova regra ou alteração é publicada. O verdadeiro trabalho começa quando uma organização tem de compreender o que essa alteração significa para as suas obrigações, controlos e atividades de conformidade existentes. No entanto, as recentes alterações à Lei da IA da UE são um exemplo de como as alterações regulamentares podem ser complicadas.
Por que razão «Prazo alterado» não é o mesmo que «Problema resolvido»
Uma equipa de conformidade passou o último ano a preparar-se para o prazo inicial da Lei da IA. O trabalho está bem feito: as obrigações foram identificadas, os responsáveis designados, os controlos definidos e as provas já recolhidas. Tudo está estruturado e a equipa está em pleno andamento. Entretanto, o prazo é adiado por seis meses.
O que é que tem de mudar?
Por um lado, o calendário do seu projeto já não está alinhado com o prazo real. Os marcos internos que definiu em função da data original podem já não fazer sentido, agora que a data de conclusão mudou. A pessoa responsável pela implementação na data original pode não estar disponível para a data revista. O seu plano de controlo também poderá ter de ser alterado, uma vez que o prolongamento do prazo poderá exigir uma abordagem de implementação diferente, recursos adicionais ou um novo responsável.
Mais importante ainda: se o seu programa de conformidade não estiver alinhado com a regulamentação tal como se encontra atualmente, um auditor perguntará porquê. Um controlo bem concebido e uma estratégia de implementação sólida não respondem a essa pergunta se ainda estiver a agir com base em datas que já não existem. É nessa lacuna entre o momento em que a regulamentação mudou e o momento em que o seu programa se adaptou que reside o verdadeiro risco. A maioria das equipas de conformidade passa meses nessa lacuna sem se aperceber.
A diferença entre acompanhar as alterações regulamentares e geri-las
Alguém fica atento às alterações: chega um alerta regulamentar, é publicada uma nova regra ou a data de implementação é alterada. Este é um trabalho necessário. Mas saber que algo mudou é apenas o início do problema.
O trabalho mais difícil começa quando é necessário traduzir essa alteração em decisões concretas. Quando o prazo da Lei da IA da UE for alterado, a sua equipa deve identificar as obrigações específicas que a sua organização tem de cumprir, determinar quais os controlos afetados pela alteração, reavaliar os prazos dos trabalhos já em curso e verificar se existem conflitos com outros programas regulamentares. A maioria das equipas de conformidade consegue indicar quando uma regulamentação sofreu alterações. No entanto, têm dificuldade em explicar o que essa alteração significa para o trabalho a que se comprometeram.
As folhas de cálculo e os alertas por e-mail assinalam as atualizações. No entanto, não indicam quais os controlos de conformidade afetados por uma alteração, se um novo prazo entra em conflito com outros programas ou se o calendário do projeto continua a ser válido. A reconciliação manual de uma atualização regulamentar com dezenas de obrigações espalhadas por várias jurisdições torna-se extremamente difícil. É nesta tarefa que a maioria das organizações gasta a maior parte do seu tempo dedicado à conformidade regulamentar.
Por que razão a Lei da UE sobre a IA torna este problema visível
A alteração do «Digital Omnibus» ilustra por que razão a gestão da mudança regulamentar é mais difícil do que a maioria das equipas espera. Em vez de uma única data de aplicação, o regulamento escalona os requisitos ao longo de vários prazos: 2 de agosto de 2026 para alguns requisitos, 2 de dezembro de 2027 para outros e 2 de agosto de 2028 para outros ainda. A UE continua a emitir novas orientações que esclarecem o que esses requisitos significam, na prática. Cada esclarecimento pode alterar o seu plano de implementação, e cada novo prazo pode entrar em conflito com o trabalho que já está a planear.
A maioria dos regulamentos funciona assim: os prazos alteram-se, o âmbito muda e as orientações evoluem continuamente. As declarações das autoridades de supervisão e as medidas de aplicação esclarecem o que os requisitos significam, na prática. As normas relacionadas acrescentam novos requisitos ao texto regulamentar explícito. Para uma equipa de conformidade, a alteração regulamentar não se resume a ler um novo documento. Exige compreender como esse documento se relaciona com as obrigações que já estão a gerir, o que altera nos vossos controlos existentes e que medidas devem tomar.
As organizações que associam as alterações regulamentares às suas estruturas de conformidade mantêm-se alinhadas. As que não o fazem acabam por agir com base em informações desatualizadas, por vezes durante meses, sem se aperceberem disso.
Informações úteis para a tomada de decisões
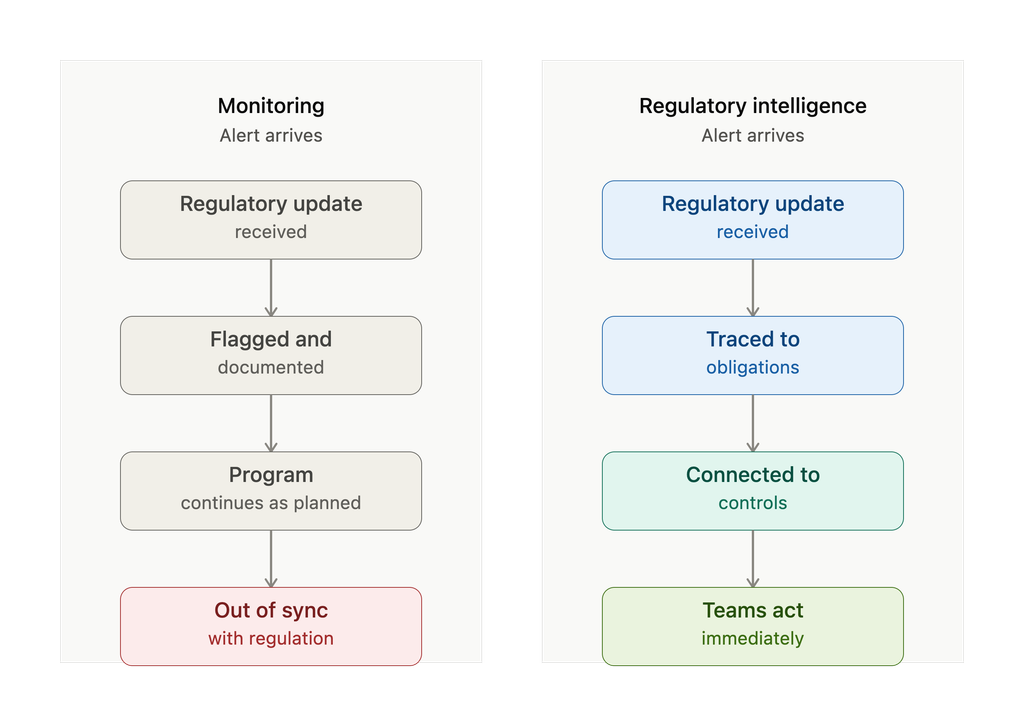
A monitorização é um ponto de partida necessário. É preciso dispor de fontes fiáveis e de uma forma de detetar as alterações à medida que estas ocorrem. Mas a monitorização, por si só, não responde à questão crucial: o que é que, na verdade, preciso de fazer em relação a esta alteração?
Essa lacuna é colmatada quando se associa cada alteração regulamentar diretamente à sua estrutura de conformidade. Quando o calendário da Lei da IA da UE sofre alterações, a sua equipa pode identificar imediatamente as obrigações afetadas, relacioná-las com os controlos que lhes dão resposta e identificar os projetos internos que requerem atenção. Em vez de pedir à sua equipa de conformidade que compare manualmente cada atualização regulamentar com o programa existente, obtém visibilidade sobre onde a alteração é realmente relevante e onde não o é.
Essa é a diferença entre receber um alerta regulatório e dispor de informações que permitam agir.
O Archer Evolv™ monitoriza continuamente essa ligação. A solução monitoriza as fontes regulamentares, mas vai mais além: identifica alterações relevantes e associa-as diretamente às obrigações e aos controlos que a sua organização está a gerir. Quando um prazo é alterado ou um requisito muda, a sua equipa percebe imediatamente quais as partes do seu programa que requerem atenção. Mantém-se em conformidade com a regulamentação tal como está atualmente, e não tal como estava quando começou.
Se estiver a gerir obrigações regulamentares em várias jurisdições, veja uma demonstração de como o Archer Evolv colmata a lacuna entre a monitorização regulamentar e a inteligência regulamentar.
Este artigo faz parte de «The Signal», a série da Archer sobre notícias e eventos do setor de GRC. Saiba mais sobre a gestão da mudança regulamentar e o que é necessário para manter os programas de conformidade alinhados à medida que os requisitos evoluem em The Signal: setembro de 2026.
Perguntas Frequentes
O «Omnibus Digital» da UE entrou em vigor a 27 de julho de 2026, alterando o calendário de implementação de determinados requisitos da Lei da IA da UE. Os requisitos relativos a determinados sistemas de IA de alto risco abrangidos pelo Anexo III aplicam-se a partir de 2 de dezembro de 2027, enquanto os requisitos relativos aos sistemas de IA de alto risco incorporados em produtos regulamentados abrangidos pelo Anexo I aplicam-se a partir de 2 de agosto de 2028. As organizações devem rever as disposições aplicáveis e reavaliar os seus planos de conformidade para garantir que estes refletem os prazos revistos.
A monitorização regulamentar consiste em receber e catalogar atualizações regulamentares. A sua equipa recebe um alerta a informar que a UE emitiu novas orientações sobre a Lei da IA. Regista essa informação. Analisa-a. Assinala as partes relevantes.
A inteligência regulamentar é bidirecional. Quando surgem novas orientações, associa-as imediatamente às suas obrigações específicas, compreende quais dos seus controlos são afetados e sabe quais os responsáveis e recursos que precisam de agir. Essa ligação transforma um alerta regulamentar em informação útil.
O Archer Evolv™ mantém continuamente essa ligação, pelo que, quando um prazo é alterado ou as orientações mudam, as equipas de risco e conformidade vêem o impacto em tempo real, em vez de o descobrirem semanas mais tarde, durante uma revisão trimestral de conformidade.
O Archer Evolv™ monitoriza continuamente as fontes regulamentares e identifica alterações relevantes para a sua organização. Quando um prazo é alterado ou um requisito é esclarecido, a solução associa essa alteração diretamente às obrigações e aos controlos geridos pelo seu programa.
A sua equipa vê, em tempo real, quais as partes do seu programa de conformidade afetadas por uma alteração, sem ter de esperar por um alerta por e-mail ou por uma revisão trimestral. Quando a UE emite novas orientações relativas à Lei da IA, pode identificar rapidamente os sistemas e controlos que requerem atenção, em vez de passar dias a identificar manualmente o impacto.
O Archer Evolv™ mostra-lhe a ligação entre as novas orientações, as suas obrigações específicas e os controlos que abordam essas obrigações. As equipas de conformidade sabem imediatamente quais as ações necessárias e quais os responsáveis que têm de responder. Veja aqui uma demonstração do Archer Evolv.
As alterações aos prazos da Lei da IA da UE podem afetar os calendários de implementação, as responsabilidades atribuídas, o mapeamento de controlos, a afetação de recursos e a recolha de provas. As equipas de conformidade devem avaliar quais as obrigações afetadas, determinar se os controlos e projetos existentes continuam a ser adequados e atualizar os marcos internos de forma a refletir os requisitos revistos. A não adaptação de um programa de conformidade após uma alteração regulamentar pode levar uma organização a trabalhar com base em requisitos desatualizados.