Los plazos normativos cambian cada año, las fechas límite se modifican y las directrices evolucionan. Sin embargo, los equipos de cumplimiento normativo suelen seguir trabajando según un plan elaborado en función de los plazos anteriores.
El «Ómnibus Digital» de la Unión Europea entró en vigor el 27 de julio de 2026, lo que modificó el calendario de aplicación de varias disposiciones de la Ley de IA. Entre los cambios más significativos, los requisitos para determinados sistemas de IA de alto riesgo contemplados en el anexo III se aplican ahora a partir del 2 de diciembre de 2027, mientras que los requisitos para los sistemas de IA de alto riesgo integrados en productos regulados contemplados en el anexo I se aplican a partir del 2 de agosto de 2028.
Para un equipo de cumplimiento normativo que ha dedicado meses a elaborar un plan de implementación basado en el calendario original, esas nuevas fechas suponen algo más que una simple actualización del calendario. Si el programa aún no se ha revisado ni ajustado, sigue ejecutándose con un plazo que ya no existe.
Este es uno de los retos a los que volvemos una y otra vez en The Signal, la serie de Archer sobre noticias y eventos del sector de GRC. Los cambios normativos no se detienen en el momento en que se publica una nueva norma o enmienda. El verdadero trabajo comienza cuando una organización tiene que comprender qué implica ese cambio para sus obligaciones, controles y actividades de cumplimiento existentes. Sin embargo, los recientes cambios en la Ley de IA de la UE son un ejemplo de lo complicados que pueden llegar a ser los cambios normativos.
Por qué «plazo aplazado» no es lo mismo que «problema resuelto»
Un equipo de cumplimiento normativo ha dedicado el último año a prepararse para la fecha límite original de la Ley de IA. El trabajo es sólido: se han identificado las obligaciones, se han asignado los responsables, se han definido los controles y ya se ha recopilado la documentación. Todo está bien estructurado y el equipo ha cobrado impulso. Entonces, la fecha límite se aplaza seis meses.
¿Qué tiene que cambiar?
Por un lado, el calendario de tu proyecto ya no se ajusta a la fecha límite real. Es posible que los hitos internos que estableciste en torno a la fecha original ya no tengan sentido ahora que la fecha de finalización ha cambiado. Es posible que la persona responsable de la implementación en la fecha límite original no esté disponible para la fecha revisada. Es posible que también tengas que modificar tu esquema de control, ya que ampliar el plazo podría requerir un enfoque de implementación diferente, recursos adicionales o un nuevo responsable.
Y lo más importante: si tu programa de cumplimiento no se ajusta a la normativa tal y como está en la actualidad, un inspector te preguntará por qué. Un control bien diseñado y una estrategia de implementación sólida no responden a esa pregunta si sigues actuando en función de fechas que ya no existen. Esa brecha entre el momento en que cambió la normativa y el momento en que tu programa se adaptó es donde reside el verdadero riesgo. La mayoría de los equipos de cumplimiento pasan meses en esa brecha sin darse cuenta.
La diferencia entre hacer un seguimiento de los cambios normativos y gestionarlos
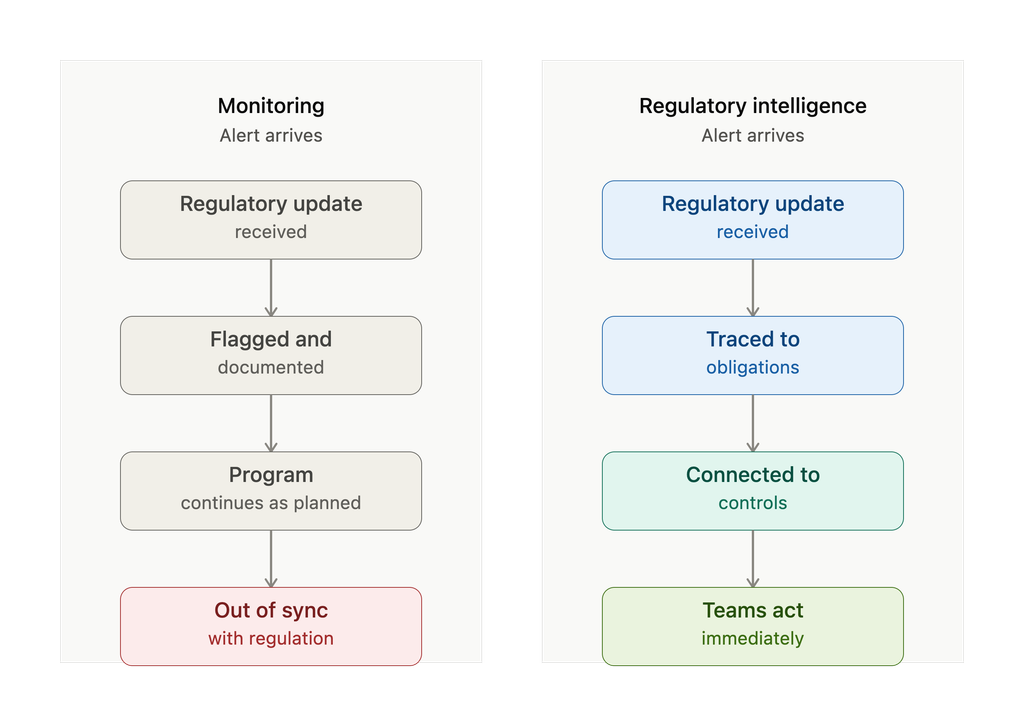
Alguien se encarga de estar al tanto de los cambios: llega una alerta normativa, se publica una nueva norma o se modifica una fecha de entrada en vigor. Es un trabajo necesario. Pero saber que algo ha cambiado es solo el principio del problema.
El trabajo más arduo comienza cuando hay que traducir ese cambio en decisiones prácticas. Cuando se modifica el plazo de la Ley de IA de la UE, tu equipo debe identificar las obligaciones específicas que incumben a tu organización, determinar a qué controles afecta el cambio, reevaluar los plazos de los trabajos ya en marcha y comprobar si existen conflictos con otros programas normativos. La mayoría de los equipos de cumplimiento normativo pueden indicarte cuándo se ha producido un cambio en la normativa, pero les cuesta explicar qué implica ese cambio para el trabajo al que se han comprometido.
Las hojas de cálculo y las alertas por correo electrónico avisan de las actualizaciones. Pero no te indican a qué controles de cumplimiento afecta un cambio, si un nuevo plazo entra en conflicto con otros programas o si el calendario de tu proyecto sigue siendo válido. Conciliar manualmente una actualización normativa con docenas de obligaciones repartidas por múltiples jurisdicciones resulta extremadamente difícil. Es en esto en lo que la mayoría de las organizaciones dedican la mayor parte de su tiempo en materia de normativa.
Por qué la Ley de IA de la UE pone de manifiesto este problema
La enmienda «Digital Omnibus» ilustra por qué la gestión de los cambios normativos resulta más difícil de lo que la mayoría de los equipos esperan. En lugar de fijar una única fecha de aplicación, el reglamento escalona los requisitos a lo largo de varios plazos: el 2 de agosto de 2026 para algunos requisitos, el 2 de diciembre de 2027 para otros y el 2 de agosto de 2028 para otros más. La UE sigue publicando nuevas orientaciones que aclaran qué significan realmente esos requisitos. Cada aclaración puede modificar su plan de implementación, y cada nuevo plazo puede entrar en conflicto con el trabajo que ya tiene previsto.
La mayoría de las normativas funcionan así: los plazos cambian, el alcance se modifica y las directrices evolucionan continuamente. Las declaraciones de las autoridades supervisoras y las medidas coercitivas aclaran qué significan realmente los requisitos en la práctica. Las normas relacionadas añaden nuevos requisitos al texto normativo explícito. Para un equipo de cumplimiento normativo, el cambio normativo no consiste simplemente en leer un nuevo documento. Requiere comprender cómo se relaciona ese documento con las obligaciones que ya se gestionan, qué cambios supone para los controles existentes y qué medidas hay que adoptar.
Las organizaciones que vinculan los cambios normativos con sus estructuras de cumplimiento normativo se mantienen al día. Las que no lo hacen acaban actuando basándose en información obsoleta, a veces durante meses sin darse cuenta.
Información útil
La monitorización es un punto de partida imprescindible. Se necesitan fuentes fiables y una forma de detectar los cambios a medida que se producen. Pero la monitorización por sí sola no responde a la pregunta fundamental: ¿qué tengo que hacer realmente ante este cambio?
La brecha se reduce cuando se vincula cada cambio normativo directamente con tu estructura de cumplimiento. Cuando se modifican los plazos de la Ley de IA de la UE, tu equipo puede identificar de inmediato las obligaciones afectadas, relacionarlas con los controles que las abordan y señalar los proyectos internos que requieren atención. En lugar de pedir a tu equipo de cumplimiento que compare manualmente cada actualización normativa con su programa actual, obtienes visibilidad sobre dónde el cambio es realmente relevante y dónde no lo es.
Esa es la diferencia entre recibir una alerta regulatoria y disponer de información útil sobre la que se pueda actuar.
Archer Evolv™ supervisa constantemente esa conexión. La solución supervisa las fuentes normativas, pero va más allá: identifica los cambios relevantes y los vincula directamente con las obligaciones y los controles que gestiona tu organización. Cuando se modifica un plazo o cambia un requisito, tu equipo ve de inmediato qué partes de tu programa requieren atención. De este modo, te mantienes al día con la normativa tal y como está ahora, no tal y como estaba cuando empezaste.
Si te encargas de gestionar obligaciones normativas en varias jurisdicciones, echa un vistazo a una demostración de cómo Archer Evolv acorta la distancia entre el seguimiento normativo y la inteligencia normativa.
Esto forma parte de «The Signal», la serie de Archer dedicada a las noticias y eventos del sector de GRC. Descubre más sobre la gestión del cambio normativo y lo que se necesita para mantener los programas de cumplimiento alineados a medida que evolucionan los requisitos en The Signal: septiembre de 2026.
Preguntas frecuentes
El «Omnibus Digital» de la UE entró en vigor el 27 de julio de 2026, modificando el calendario de aplicación de determinados requisitos de la Ley de IA de la UE. Los requisitos para determinados sistemas de IA de alto riesgo contemplados en el anexo III se aplicarán a partir del 2 de diciembre de 2027, mientras que los requisitos para los sistemas de IA de alto riesgo integrados en productos regulados contemplados en el anexo I se aplicarán a partir del 2 de agosto de 2028. Las organizaciones deben revisar las disposiciones aplicables y reevaluar sus planes de cumplimiento para asegurarse de que reflejan los plazos revisados.
El seguimiento normativo consiste en recibir y catalogar las actualizaciones normativas. Tu equipo recibe una alerta indicando que la UE ha publicado nuevas directrices sobre la Ley de IA. Lo registras. La revisa. Marca los apartados relevantes.
La inteligencia normativa es bidireccional. Cuando llegan nuevas directrices, las relaciona inmediatamente con sus obligaciones específicas, comprende a cuáles de sus controles afectan y sabe qué responsables y recursos deben actuar. Esa conexión transforma una alerta normativa en información útil.
Archer Evolv™ mantiene esa conexión de forma continua, de modo que, cuando se modifica un plazo o cambian las directrices, los equipos de riesgo y cumplimiento ven el impacto en tiempo real, en lugar de descubrirlo semanas más tarde durante una revisión trimestral de cumplimiento.
Archer Evolv™ supervisa continuamente las fuentes normativas e identifica los cambios relevantes para su organización. Cuando se modifica un plazo o se aclara un requisito, la solución vincula ese cambio directamente con las obligaciones y los controles que gestiona su programa.
Su equipo puede ver en tiempo real a qué partes de su programa de cumplimiento afecta un cambio, sin tener que esperar a recibir una alerta por correo electrónico o a la revisión trimestral. Cuando la UE publique nuevas directrices sobre la Ley de IA, podrá identificar rápidamente los sistemas y controles que requieren atención, en lugar de pasar días rastreando el impacto manualmente.
Archer Evolv™ le muestra la relación entre las nuevas directrices, sus obligaciones específicas y los controles que abordan dichas obligaciones. Los equipos de cumplimiento normativo saben de inmediato qué medidas hay que tomar y qué responsables deben actuar. Vea aquí una demostración de Archer Evolv.
Los cambios en los plazos de la Ley de IA de la UE pueden afectar a los calendarios de implementación, las responsabilidades asignadas, la asignación de controles, la asignación de recursos y la recopilación de pruebas. Los equipos de cumplimiento normativo deben evaluar qué obligaciones se ven afectadas, determinar si los controles y proyectos existentes siguen siendo adecuados y actualizar los hitos internos para reflejar los requisitos revisados. Si no se adapta el programa de cumplimiento tras un cambio normativo, la organización puede verse obligada a trabajar con requisitos obsoletos.