En agosto, Andrew Bailey, presidente del Consejo de Estabilidad Financiera, lanzó una advertencia específica a los ministros de Finanzas del G-20: la amenaza inmediata para la estabilidad financiera mundial no es la IA de vanguardia en sí misma, sino la IA de vanguardia concentrada en un reducido número de proveedores de tecnología externos. Sus palabras dirigidas a los reguladores fueron directas: «Para el sistema financiero, la preocupación más inmediata es el impacto potencial de la IA de vanguardia en el riesgo cibernético. La IA de vanguardia podría tener la capacidad de alterar de manera significativa la velocidad, la escala y los aspectos económicos del riesgo cibernético, lo que podría socavar la confianza del mercado en todo el sistema, especialmente debido a la elevada concentración de proveedores de servicios externos».
Lo que Bailey describe es el riesgo de terceros a escala sistémica, en el que un pequeño número de proveedores concentrados se sitúan en la base del sistema financiero. Si uno de ellos se ve comprometido, el daño no se limita a una sola empresa, sino que se propaga en cadena.
La mayoría de los programas de gestión de riesgos de terceros no detectan este riesgo de concentración. Tu programa cuenta con un inventario de proveedores, un cuestionario y un calendario de renovaciones, pero lo que no tiene es visibilidad sobre cuál es tu nivel real de exposición cuando surge un riesgo de concentración de proveedores.
Por qué tu lista de proveedores no refleja el riesgo de concentración
Ya ninguna gran empresa gestiona nada por sí sola. Tu sistema financiero principal funciona a través de un proveedor de servicios en la nube, tu correo electrónico a través de otro, tus herramientas de análisis a través de un tercero y tu supervisión de seguridad a través de un cuarto. Estos proveedores parecen independientes en tu inventario, pero, más allá de esa lista tan ordenada, comparten dependencias ocultas en la infraestructura que modifican de forma fundamental todo tu perfil de riesgo.
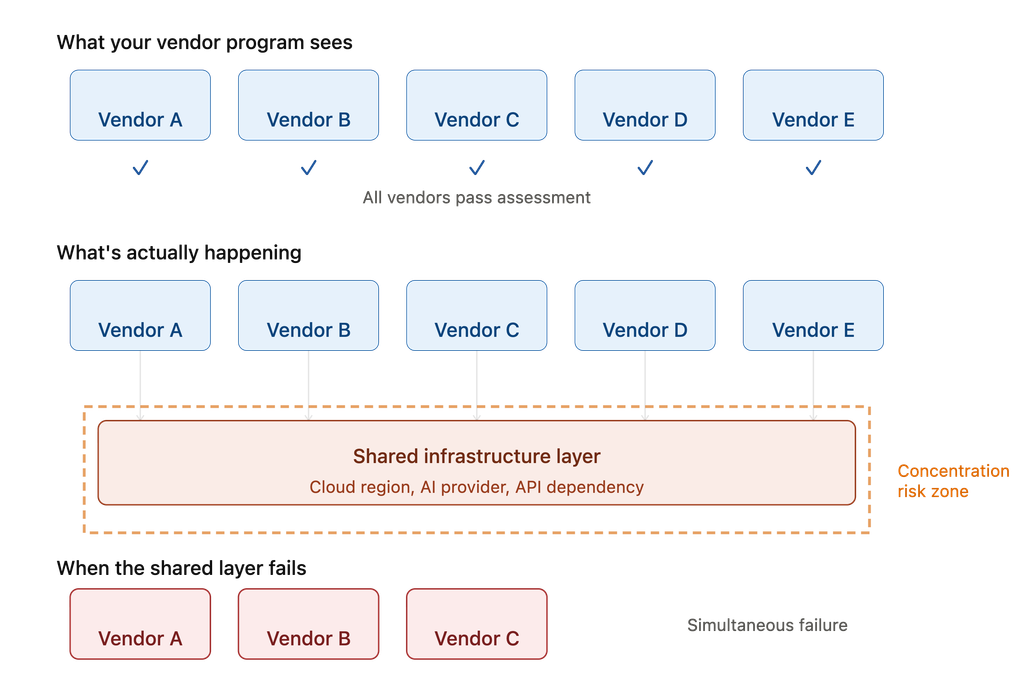
Cuando se analizan realmente esas dependencias, el panorama cambia. Tres de tus proveedores más críticos pueden tener su infraestructura en la misma región de la nube. Dos pueden utilizar el mismo proveedor de IA para las funciones de inteligencia. Uno puede tener un único punto de fallo en una API clave que ningún otro proveedor ofrece. Al construir el gráfico de dependencias real, descubres que no se trata de cinco proveedores independientes, sino de cinco proveedores que apuestan por la misma infraestructura, todos ellos vulnerables al mismo fallo.
El riesgo de concentración de proveedores pasa desapercibido hasta que sale a la luz, y para entonces ya es demasiado tarde.
Cómo se oculta el riesgo de concentración en programas independientes
Una empresa lleva a cabo un programa de evaluación de proveedores en el que, cada año, el banco se pone en contacto con cincuenta proveedores, a los que se evalúa de forma individual. Las preguntas son sencillas:
- ¿Cuenta este proveedor con controles de seguridad? Sí.
- ¿Un plan de continuidad del negocio? Sí.
- ¿Un tiempo de actividad del 99,9 %? Sí.
Todas las respuestas son «sí», por lo que todos los proveedores quedan aprobados.
Entonces, un proveedor sufre una interrupción del servicio cuyo origen se remonta a un fallo en una capa de infraestructura compartida. El banco nunca preguntó al respecto porque el programa de evaluación de proveedores se diseñó para evaluar a los proveedores de forma individual, no para comprender cómo dependen unos de otros. Otros dos proveedores críticos también se vieron afectados, ya que utilizan esa misma capa compartida. La sala de operaciones queda fuera de servicio durante dos horas y, posteriormente, el CISO tiene que explicar a los reguladores por qué el banco no preguntó por las dependencias clave en la arquitectura del proveedor ni estableció esa relación de dependencia entre los distintos proveedores.
Un cuestionario para proveedores es una instantánea válida el día en que se envía y que pierde precisión con cada día que pasa. La situación de seguridad de un proveedor cambia, puede ser objeto de una adquisición, la infraestructura se transforma y las dependencias evolucionan. Nada de esto aparece en un cuestionario que no se vuelve a realizar hasta la renovación. Un año después, el panorama de los proveedores ha cambiado tres veces, mientras que tu evaluación de riesgos sigue basándose en las respuestas del año anterior.
Por qué tus programas de gestión de riesgos no se comunican entre sí
El riesgo de concentración permanece oculto porque se sitúa en la intersección de múltiples programas que deberían coordinarse, pero no lo hacen. La mayoría de las empresas cuentan con tres funciones independientes que necesitan tener visibilidad entre sí, y rara vez la tienen.
El programa de riesgos de terceros evalúa a los proveedores en materia de controles de seguridad, continuidad del negocio y gobernanza de datos. Identifica que el proveedor A es crítico y lo clasifica como de «alto riesgo», ya que este procesa datos de pago. Por su parte, su programa de resiliencia operativa está realizando un mapeo de los servicios críticos y sus dependencias, y ha descubierto que tres servicios son fundamentales para las operaciones de mercado, y que los tres utilizan el mismo proveedor para un componente clave del servicio. El equipo de resiliencia operativa lo anota en su plan de pruebas, pero no lo eleva formalmente como un riesgo. Al mismo tiempo, su programa de ciberseguridad supervisa los incidentes de seguridad de terceros y realiza un seguimiento de aquellos que podrían afectar a sus operaciones. El proveedor A no ha sufrido ningún incidente, por lo que sigue estando aprobado.
Ahora, el proveedor de infraestructura compartida del que dependen los tres servicios deja de funcionar, y los tres servicios críticos fallan a la vez. Tu prueba de resiliencia operativa fracasa. Tu programa de gestión de riesgos de terceros no cuenta con ningún mecanismo para escalar el incidente, ya que cada proveedor se evaluaba de forma individual, y tu programa de ciberseguridad no tiene nada que supervisar, porque el proveedor que ha fallado no figura en tu inventario de proveedores principales. Se encuentra en la capa de dependencias. Lo que debería haber sido un fallo contenible se convierte en un riesgo sistémico que se esconde en las lagunas entre tres programas independientes, ninguno de los cuales lo vio venir.
Pasando al mapeo de dependencias
Para cerrar esta brecha es necesario un cambio: pasar de un inventario de proveedores a un mapa de dependencias de proveedores. Un inventario de proveedores te indica: «Trabajamos con este proveedor». Un mapa de dependencias de proveedores te indica: «Trabajamos con este proveedor; este proveedor depende de otros tres; esos proveedores comparten infraestructura en esta región; y, si esa región falla, estos servicios críticos fallan, lo que provoca un efecto en cadena en nuestros controles».
Aquí es donde la inteligencia sobre riesgos de terceros marca la diferencia. Archer Evolv™ realiza un seguimiento automático de las relaciones con los proveedores, las dependencias de los mismos y los riesgos de la infraestructura compartida, identificando los cambios a medida que se producen y determinando su impacto en tus obligaciones y controles. Y lo que es más importante, vincula los riesgos de terceros con tu panorama de controles real. No solo sabrá que depende de tres proveedores de la misma región, sino también cuáles de sus obligaciones dependen de cada proveedor, qué controles dejarían de funcionar si esa región dejara de estar operativa y cuál es exactamente el nivel de riesgo al que está expuesto. Cuando la advertencia del Consejo de Estabilidad Financiera sobre la concentración de proveedores de IA se convierta en su problema, no tendrá que actuar a toda prisa. Ya dispondrá del mapa.
La supervisión continua permite detectar las deficiencias
Las empresas que llevan a cabo una supervisión continua de terceros detectan los riesgos de concentración antes de que se conviertan en sistémicos. Se enteran de los incidentes de los proveedores en tiempo real, y no a través de cuestionarios anuales o notificaciones de infracciones meses después. Los cambios en la infraestructura se hacen evidentes de inmediato. Si un proveedor deja de funcionar, en cuestión de minutos sabes exactamente cuál es el alcance del impacto en tus operaciones.
La ventaja práctica es la reducción del tiempo. El lapso entre el momento en que surge un riesgo relacionado con un proveedor y el momento en que tu programa puede responder se reduce de meses a horas. Tu equipo de gestión de riesgos deja de dedicarse a apagar incendios con hojas de cálculo y empieza a llevar a cabo una verdadera gestión de riesgos, y tus proveedores se mantienen al día porque los supervisas de forma continua en lugar de hacerlo una vez al año.
Un programa de proveedores basado en episodios detecta el riesgo una vez que se ha producido. Un programa que se basa en la inteligencia continua lo detecta antes de que se produzca. Esa es la diferencia entre un programa de proveedores y uno que se pueda defender. La elección no es entre más o menos supervisión, sino entre una supervisión que te permita adelantarte al riesgo de concentración y una supervisión que te obligue a dar explicaciones sobre las deficiencias una vez que la cascada haya comenzado.
Echa un vistazo a la demostración de la solución de inteligencia sobre riesgos de terceros de Archer.
Esto forma parte de «The Signal», la serie de Archer dedicada a las noticias y eventos del sector de GRC. Descubre más sobre la gestión del cambio normativo y lo que se necesita para mantener los programas de cumplimiento alineados a medida que evolucionan los requisitos en The Signal: septiembre de 2026.
Preguntas frecuentes
El riesgo de concentración de terceros se produce cuando una organización depende de varios proveedores que comparten los mismos prestadores de servicios, infraestructura o tecnología subyacentes. Una interrupción que afecte a un proveedor compartido puede repercutir simultáneamente en varios proveedores y en servicios empresariales críticos. Para las entidades financieras y otras organizaciones sometidas a una estricta regulación, estas dependencias pueden generar riesgos sistémicos operativos y de ciberseguridad que las evaluaciones individuales de los proveedores podrían no detectar.
Las organizaciones pueden identificar el riesgo de concentración de proveedores mediante la elaboración de un mapa de las relaciones entre terceros, sus subcontratistas, proveedores de servicios en la nube, proveedores de inteligencia artificial y otras dependencias de infraestructura críticas. Relacionar estas relaciones con los servicios empresariales críticos, las obligaciones normativas y los controles internos ayuda a los equipos de gestión de riesgos a identificar puntos de fallo comunes y a evaluar el impacto potencial de una interrupción. La supervisión continua también puede ayudar a detectar cambios en las relaciones con los proveedores y en las dependencias antes de que generen una exposición significativa.
La gestión tradicional de los riesgos de terceros suele evaluar a los proveedores de forma individual mediante cuestionarios, evaluaciones de seguridad y revisiones periódicas. Aunque estas actividades ayudan a evaluar el riesgo de cada proveedor, es posible que no pongan de manifiesto las dependencias compartidas entre varios proveedores o servicios empresariales. Sin una visión global de los riesgos de terceros, la resiliencia operativa y los programas de ciberseguridad, las organizaciones pueden pasar por alto puntos comunes de fallo que podrían interrumpir varias operaciones críticas a la vez.
La supervisión continua ayuda a las organizaciones a identificar cambios en el nivel de seguridad de los proveedores, la disponibilidad de los servicios, la titularidad y las dependencias de infraestructura entre evaluaciones programadas. Cuando se combina con el mapeo de dependencias, permite a los equipos de gestión de riesgos comprender qué servicios críticos, controles y obligaciones normativas podrían verse afectados por una interrupción en el servicio de un proveedor. Las soluciones de inteligencia sobre riesgos de terceros, como Archer Evolv™, ayudan a vincular las relaciones con los proveedores y los riesgos emergentes con el marco general de riesgos y cumplimiento normativo de una organización, lo que permite tomar decisiones más fundamentadas y oportunas.