Em agosto, Andrew Bailey, presidente do Conselho de Estabilidade Financeira, dirigiu um aviso específico aos ministros das Finanças do G20: a ameaça imediata à estabilidade financeira global não é a IA de ponta em si, mas sim a concentração dessa IA num pequeno número de fornecedores de tecnologia terceirizados. As suas palavras aos reguladores foram diretas: «Para o sistema financeiro, a preocupação mais imediata é o potencial impacto da IA de ponta no risco cibernético. A IA de ponta pode ter a capacidade de alterar significativamente a velocidade, a escala e os aspetos económicos do risco cibernético, o que poderia minar a confiança do mercado a nível de todo o sistema, especialmente devido à elevada concentração de prestadores de serviços terceirizados.»
O que Bailey descreve é o risco de terceiros à escala sistémica, em que um pequeno número de prestadores concentrados está na base do sistema financeiro. Se um deles for comprometido, os danos não se limitam a uma única empresa. Proliferam em cascata.
A maioria dos programas de gestão de riscos de terceiros não consegue identificar este risco de concentração. O seu programa dispõe de um inventário de fornecedores, de um questionário e de um calendário de renovações, mas o que lhe falta é a visibilidade sobre o nível real de exposição da sua empresa quando surge um risco de concentração de fornecedores.
Por que é que a sua lista de fornecedores não revela o risco de concentração
Já não há nenhuma grande empresa que gere tudo sozinha. O seu sistema financeiro principal funciona num fornecedor de serviços na nuvem, o seu e-mail noutro, as suas análises num terceiro e a sua monitorização de segurança num quarto. Estes fornecedores parecem estar separados no seu inventário, mas por detrás dessa lista organizada, partilham dependências de infraestrutura ocultas que alteram fundamentalmente todo o seu perfil de risco.
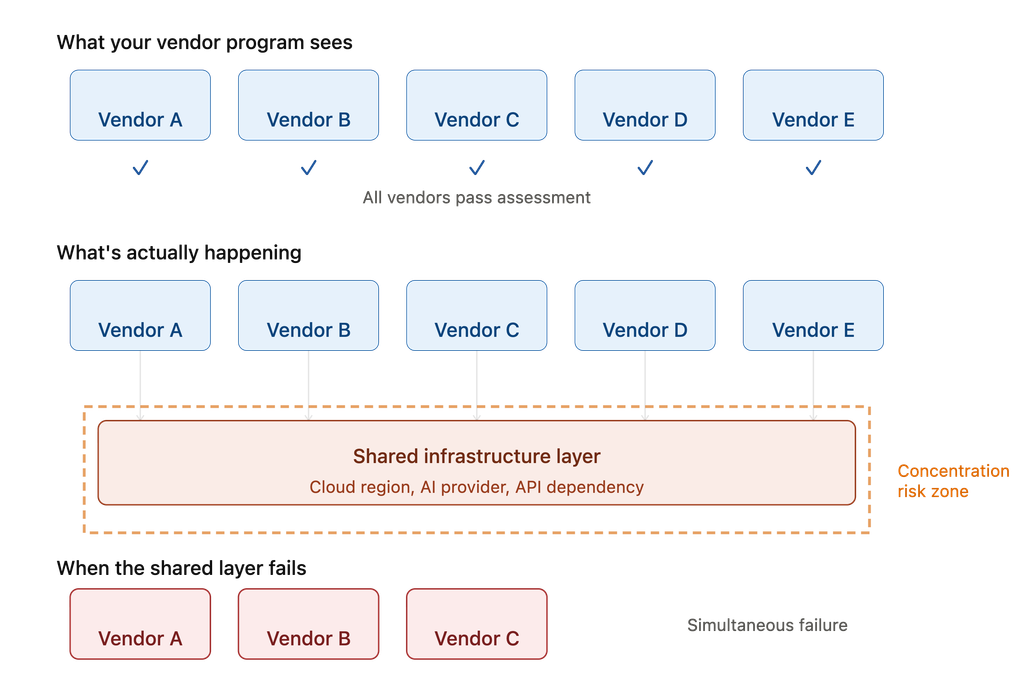
Quando se mapeiam efetivamente essas dependências, o panorama muda. Três dos seus fornecedores mais críticos podem ter a infraestrutura a funcionar na mesma região da nuvem. Dois podem utilizar o mesmo fornecedor de IA para funcionalidades de inteligência. Um pode ter um ponto único de falha numa API essencial que nenhum outro fornecedor disponibiliza. Ao construir o gráfico de dependências efetivo, descobre-se que não se trata de cinco fornecedores independentes, mas sim de cinco fornecedores que apostam na mesma infraestrutura, todos vulneráveis à mesma falha.
O risco de concentração de fornecedores é invisível até se manifestar e, nessa altura, já é tarde demais.
Como o risco de concentração se esconde em programas distintos
Uma empresa gere um programa de avaliação de fornecedores, no âmbito do qual, todos os anos, o banco contacta cinquenta fornecedores, cada um dos quais é avaliado individualmente. As perguntas são simples:
- Este fornecedor dispõe de controlos de segurança? Sim.
- Um plano de continuidade de atividades? Sim.
- 99,9 % de disponibilidade? Sim.
Todas as respostas são «sim», pelo que todos os fornecedores estão aprovados.
Então, um fornecedor sofre uma interrupção cuja origem remonta a uma falha numa camada de infraestrutura partilhada. O banco nunca questionou essa situação porque o programa de avaliação de fornecedores foi concebido para avaliar fornecedores individualmente, e não para compreender como os fornecedores dependem uns dos outros. Dois outros fornecedores críticos também foram afetados, uma vez que utilizam a mesma camada partilhada. A mesa de negociação fica fora de serviço durante duas horas e, mais tarde, o CISO tem de explicar às entidades reguladoras por que razão o banco não questionou as principais dependências na arquitetura do fornecedor nem estabeleceu a ligação entre essas dependências entre fornecedores.
Um questionário a fornecedores é um retrato da situação válido no dia em que é enviado e que se torna cada vez mais impreciso a cada dia que passa. A postura de segurança de um fornecedor muda, um fornecedor é adquirido, a infraestrutura sofre alterações e as dependências evoluem. Nada disto aparece num questionário que só volta a ser preenchido na altura da renovação. Um ano depois, o panorama dos fornecedores já mudou três vezes, enquanto a sua avaliação de risco continua a basear-se nas respostas do ano anterior.
Por que é que os seus programas de gestão de riscos não comunicam entre si
O risco de concentração permanece oculto porque se situa na intersecção de vários programas que deveriam coordenar-se, mas que não o fazem. A maioria das empresas tem três funções distintas que necessitam de visibilidade mútua, mas raramente a têm.
O programa de gestão de riscos de terceiros avalia os fornecedores em termos de controlos de segurança, continuidade de negócios e governação de dados. Identifica que o Fornecedor A é crítico e classifica-o como de «Risco Elevado», uma vez que este fornecedor processa dados de pagamento. Entretanto, o seu programa de resiliência operacional está a mapear os serviços críticos e as suas dependências e descobriu que três serviços são críticos para as operações de mercado, sendo que todos os três utilizam o mesmo fornecedor para um componente-chave do serviço. A equipa de resiliência operacional regista esta informação no seu plano de testes, mas não a escala formalmente como um risco. Ao mesmo tempo, o seu programa de cibersegurança monitoriza incidentes de segurança de terceiros e identifica quais os incidentes que poderiam afetar as suas operações. O Fornecedor A não registou quaisquer incidentes, pelo que continua a ser aprovado.
Agora, o fornecedor de infraestrutura partilhada do qual os três serviços dependem fica inoperacional e os três serviços críticos falham ao mesmo tempo. O seu teste de resiliência operacional falha. O seu programa de gestão de riscos de terceiros não dispõe de nenhum mecanismo para escalar o problema, uma vez que cada fornecedor foi avaliado individualmente, e o seu programa de cibersegurança não tem nada para monitorizar, porque o fornecedor que falhou não consta do seu inventário de fornecedores principais. Encontra-se na camada de dependências. O que deveria ter sido uma falha controlável torna-se um risco sistémico que se insere nas lacunas entre três programas distintos, nenhum dos quais previu esta situação.
Passar ao mapeamento de dependências
Para colmatar esta lacuna, é necessária uma mudança: passar de um inventário de fornecedores para um mapa de dependências de fornecedores. Um inventário de fornecedores indica que «trabalhamos com este fornecedor». Um mapa de dependências de fornecedores indica que «trabalhamos com este fornecedor, este fornecedor depende de outros três, esses fornecedores partilham infraestrutura nesta região e, se essa região falhar, estes serviços críticos falharão, com um efeito em cascata nos nossos controlos».
É aqui que a informação sobre riscos de terceiros faz a diferença. O Archer Evolv™ acompanha automaticamente as relações com fornecedores, as dependências em relação a estes e os riscos de infraestruturas partilhadas, identificando alterações à medida que estas ocorrem e mapeando o seu impacto nas suas obrigações e controlos. Mais importante ainda, associa os riscos de terceiros ao seu panorama real de controlos. Sabe não só que depende de três fornecedores na mesma região, mas também quais das suas obrigações dependem de cada fornecedor, quais os controlos que deixariam de funcionar se essa região ficasse inoperacional e exatamente qual o nível de risco que está a assumir. Quando o aviso do Conselho de Estabilidade Financeira sobre a concentração de fornecedores de IA se tornar o seu problema, não terá de se apressar. Já dispõe do mapa.
A monitorização contínua permite identificar as lacunas
As empresas que implementam uma monitorização contínua de terceiros detetam riscos de concentração antes de estes se tornarem sistémicos. Ficam a par dos incidentes dos fornecedores em tempo real, e não através de questionários anuais ou de notificações de violações meses mais tarde. As alterações na infraestrutura tornam-se visíveis de imediato. Se um fornecedor ficar inoperacional, em poucos minutos sabe-se exatamente qual é a extensão do impacto nas suas operações.
A vantagem prática é a redução do tempo. O intervalo entre o momento em que surge um risco relacionado com um fornecedor e o momento em que o seu programa consegue responder diminui de meses para horas. A sua equipa de gestão de riscos deixa de se dedicar a resolver problemas de última hora com folhas de cálculo e passa a fazer uma verdadeira gestão de riscos, e os seus fornecedores mantêm-se em dia porque os está a monitorizar continuamente, em vez de anualmente.
Um programa de gestão de fornecedores baseado em abordagem episódica identifica o risco depois de este ocorrer. Um programa que funciona com base em inteligência contínua identifica-o antes de este ocorrer. É essa a diferença entre um programa de gestão de fornecedores e um programa defensável. A escolha não é entre mais ou menos supervisão, mas entre uma supervisão que permite antecipar-se ao risco de concentração e uma supervisão que o obriga a explicar as lacunas depois de a cascata se ter iniciado.
Veja uma demonstração da solução de inteligência de risco de terceiros da Archer.
Este artigo faz parte de «The Signal», a série da Archer sobre notícias e eventos do setor de GRC. Saiba mais sobre a gestão da mudança regulamentar e o que é necessário para manter os programas de conformidade alinhados à medida que os requisitos evoluem em The Signal: setembro de 2026.
Perguntas Frequentes
O risco de concentração em terceiros ocorre quando uma organização depende de vários fornecedores que partilham os mesmos prestadores de serviços, infraestrutura ou tecnologia subjacentes. Uma perturbação que afete um prestador partilhado pode ter impacto em vários fornecedores e serviços empresariais críticos simultaneamente. Para as instituições financeiras e outras organizações altamente regulamentadas, estas dependências podem criar riscos sistémicos operacionais e de cibersegurança que as avaliações individuais dos fornecedores podem não identificar.
As organizações podem identificar o risco de concentração de fornecedores através do mapeamento das relações entre terceiros, os seus subcontratados, fornecedores de serviços na nuvem, fornecedores de IA e outras dependências críticas de infraestruturas. A ligação destas relações a serviços empresariais críticos, obrigações regulamentares e controlos internos ajuda as equipas de gestão de risco a identificar pontos de falha comuns e a avaliar o impacto potencial de uma interrupção. A monitorização contínua também pode ajudar a detetar alterações nas relações com fornecedores e nas dependências antes que estas criem uma exposição significativa.
A gestão tradicional do risco de terceiros avalia frequentemente os fornecedores individualmente através de questionários, avaliações de segurança e revisões periódicas. Embora estas atividades ajudem a avaliar o risco de cada fornecedor, podem não revelar as dependências comuns a vários fornecedores ou serviços empresariais. Sem visibilidade sobre o risco de terceiros, a resiliência operacional e os programas de cibersegurança, as organizações podem ignorar pontos de falha comuns que poderiam perturbar várias operações críticas ao mesmo tempo.
A monitorização contínua ajuda as organizações a identificar alterações na postura de segurança dos fornecedores, na disponibilidade dos serviços, na propriedade e nas dependências de infraestrutura entre as avaliações programadas. Quando combinada com o mapeamento de dependências, permite que as equipas de gestão de riscos compreendam quais os serviços críticos, controlos e obrigações regulamentares que poderiam ser afetados por uma interrupção por parte de um fornecedor. Soluções de inteligência de risco de terceiros, como o Archer Evolv™, ajudam a relacionar as relações com os fornecedores e os riscos emergentes com o quadro mais alargado de risco e conformidade de uma organização, apoiando decisões mais informadas e oportunas.