Im August richtete Andrew Bailey, Vorsitzender des Finanzstabilitätsrats, eine konkrete Warnung an die Finanzminister der G20: Die unmittelbare Gefahr für die globale Finanzstabilität geht nicht von der „Frontier-KI“ an sich aus, sondern von der Konzentration dieser Technologie bei einer kleinen Anzahl externer Technologieanbieter. Seine Worte an die Aufsichtsbehörden waren unmissverständlich: „Für das Finanzsystem ist die unmittelbarste Sorge der potenzielle Einfluss der ‚Frontier-KI‘ auf das Cyberrisiko. Spitzen-KI könnte die Geschwindigkeit, das Ausmaß und die wirtschaftlichen Auswirkungen von Cyberrisiken erheblich verändern, was das Vertrauen in den Markt systemweit untergraben könnte, insbesondere aufgrund der hohen Konzentration bei Drittanbietern.“
Was Bailey beschreibt, ist ein systemweites Risiko durch Dritte, bei dem eine kleine Anzahl konzentrierter Anbieter das Finanzsystem stützt. Wird einer davon kompromittiert, bleibt der Schaden nicht auf ein einzelnes Unternehmen beschränkt. Er breitet sich wie eine Kettenreaktion aus.
Die meisten Risikomanagementprogramme für Drittanbieter können dieses Konzentrationsrisiko nicht erkennen. Ihr Programm umfasst zwar ein Lieferantenverzeichnis, einen Fragebogen und einen Verlängerungskalender, bietet jedoch keinen Einblick darin, wie stark Sie tatsächlich gefährdet sind, wenn ein Lieferantenkonzentrationsrisiko auftritt.
Warum Ihre Lieferantenliste keine Konzentrationsrisiken aufzeigt
Kein großes Unternehmen betreibt heute noch irgendetwas eigenständig. Ihr zentrales Finanzsystem läuft bei einem Cloud-Anbieter, Ihre E-Mail bei einem anderen, Ihre Analysen bei einem dritten und Ihre Sicherheitsüberwachung bei einem vierten. Diese Anbieter erscheinen in Ihrer Bestandsaufnahme zwar getrennt, doch hinter dieser übersichtlichen Liste verbergen sich versteckte Infrastrukturabhängigkeiten, die Ihr gesamtes Risikoprofil grundlegend verändern.
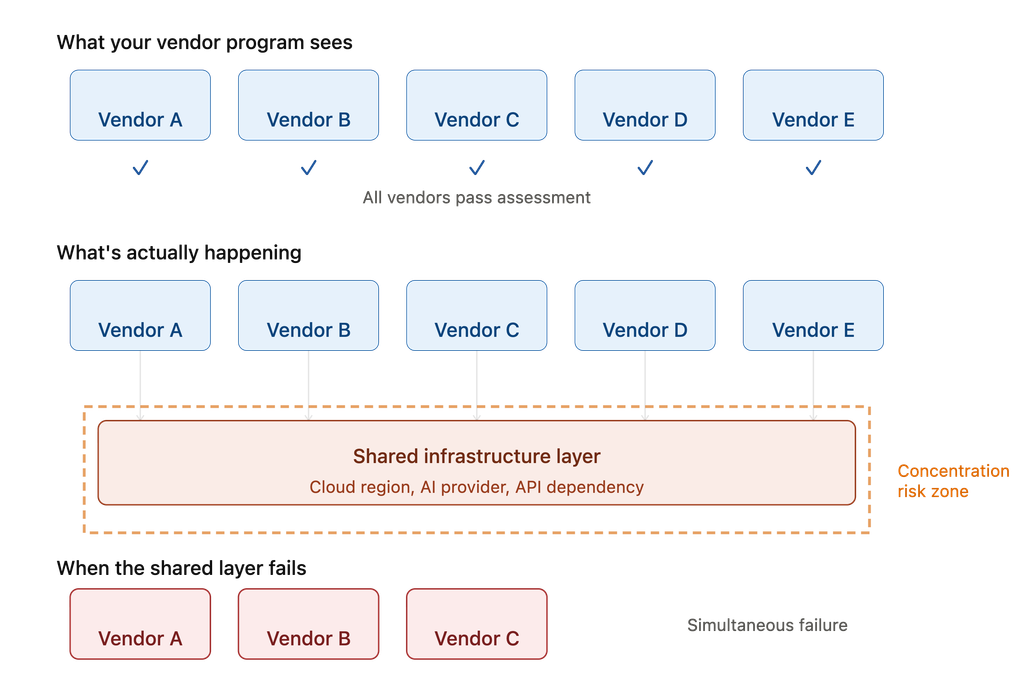
Wenn Sie diese Abhängigkeiten tatsächlich abbilden, ergibt sich ein anderes Bild. Drei Ihrer wichtigsten Anbieter betreiben möglicherweise ihre Infrastruktur in derselben Cloud-Region. Zwei nutzen möglicherweise denselben KI-Anbieter für intelligente Funktionen. Bei einem besteht möglicherweise ein Single Point of Failure in einer wichtigen API, die kein anderer Anbieter bereitstellt. Wenn Sie den tatsächlichen Abhängigkeitsgraphen erstellen, stellen Sie fest, dass es sich nicht um fünf unabhängige Anbieter handelt, sondern um fünf Anbieter, die auf dieselbe Infrastruktur setzen und alle für denselben Ausfall anfällig sind.
Das Risiko einer Lieferantenkonzentration bleibt unsichtbar, bis es zutage tritt – und dann ist es bereits zu spät.
Wie sich Konzentrationsrisiken in einzelnen Programmen verbergen
Ein Unternehmen führt ein Lieferantenbewertungsprogramm durch, in dessen Rahmen die Bank jedes Jahr mit fünfzig Lieferanten Gespräche führt, die jeweils einzeln bewertet werden. Die Fragen sind einfach:
- Verfügt dieser Anbieter über Sicherheitsmaßnahmen? Ja.
- Ein Plan zur Aufrechterhaltung des Geschäftsbetriebs? Ja.
- 99,9 % Verfügbarkeit? Ja.
Alle Antworten lauten „Ja“, daher sind alle Anbieter zugelassen.
Dann kommt es bei einem Anbieter zu einem Ausfall, der auf einen Fehler in einer gemeinsam genutzten Infrastruktur-Ebene zurückzuführen ist. Die Bank hat nie danach gefragt, da das Anbieter-Bewertungsprogramm darauf ausgelegt war, einzelne Anbieter zu bewerten, und nicht darauf, zu verstehen, inwiefern Anbieter voneinander abhängig sind. Zwei weitere kritische Anbieter waren ebenfalls betroffen, da sie dieselbe gemeinsam genutzte Ebene nutzen. Der Handelsbereich fällt für zwei Stunden aus, und der CISO muss später den Aufsichtsbehörden erklären, warum die Bank nicht nach den wesentlichen Abhängigkeiten in der Architektur des Anbieters gefragt oder diese Abhängigkeiten zwischen den Anbietern in Zusammenhang gebracht hat.
Ein Anbieterfragebogen liefert eine Momentaufnahme, die zum Zeitpunkt des Versands gültig ist und mit jedem weiteren Tag an Genauigkeit verliert. Die Sicherheitslage eines Anbieters ändert sich, ein Anbieter wird übernommen, die Infrastruktur wandelt sich und Abhängigkeiten entwickeln sich weiter. Nichts davon geht aus einem Fragebogen hervor, der erst bei der Verlängerung erneut gestellt wird. Ein Jahr später hat sich die Anbietersituation bereits dreimal verändert, während Ihre Risikobewertung immer noch auf den Antworten des Vorjahres basiert.
Warum Ihre Risikoprogramme nicht miteinander kommunizieren
Das Konzentrationsrisiko bleibt verborgen, da es an der Schnittstelle mehrerer Programme auftritt, die eigentlich aufeinander abgestimmt sein sollten, dies aber nicht sind. In den meisten Unternehmen gibt es drei separate Funktionsbereiche, die Einblick in die jeweiligen Abläufe der anderen benötigen, diesen aber selten haben.
Das Programm zur Bewertung von Risiken durch Dritte bewertet Anbieter hinsichtlich Sicherheitskontrollen, Geschäftskontinuität und Daten-Governance. Es stellt fest, dass Anbieter A von entscheidender Bedeutung ist, und stuft ihn als „hohes Risiko“ ein, da der Anbieter Zahlungsdaten verarbeitet. Unterdessen erfasst Ihr Programm zur operativen Resilienz kritische Dienste und deren Abhängigkeiten und hat festgestellt, dass drei Dienste für den Marktbetrieb kritisch sind, wobei alle drei denselben Anbieter für eine zentrale Dienstkomponente nutzen. Das Team für operative Resilienz vermerkt dies in seinem Testplan, eskaliert es jedoch nicht offiziell als Risiko. Gleichzeitig überwacht Ihr Cybersicherheitsprogramm Sicherheitsvorfälle bei Drittanbietern und verfolgt, welche Vorfälle Ihren Betrieb beeinträchtigen könnten. Da bei Anbieter A keine Vorfälle aufgetreten sind, bleibt Anbieter A zugelassen.
Nun fällt der Anbieter der gemeinsam genutzten Infrastruktur aus, auf den alle drei Dienste angewiesen sind, und alle drei kritischen Dienste fallen gleichzeitig aus. Ihr Test zur betrieblichen Ausfallsicherheit schlägt fehl. Ihr Programm zum Management von Risiken durch Drittanbieter verfügt über keinen Eskalationsmechanismus, da jeder Anbieter einzeln bewertet wurde, und Ihr Cybersicherheitsprogramm kann nichts nachverfolgen, da der ausgefallene Anbieter nicht in Ihrem primären Lieferantenverzeichnis aufgeführt ist. Er befindet sich in der Abhängigkeitsebene. Was eigentlich ein begrenzbarer Ausfall hätte sein sollen, wird zu einem systemischen Risiko, das in den Lücken zwischen drei getrennten Programmen lauert, von denen keines dies vorausgesehen hat.
Weiter zum Abhängigkeits-Mapping
Um diese Lücke zu schließen, ist eine Umstellung erforderlich: der Übergang von einem Lieferantenverzeichnis zu einer Lieferantenabhängigkeitskarte. Ein Lieferantenverzeichnis sagt Ihnen: „Wir arbeiten mit diesem Lieferanten zusammen.“ Eine Lieferantenabhängigkeitskarte sagt Ihnen: „Wir arbeiten mit diesem Lieferanten zusammen, dieser Lieferant ist von drei anderen abhängig, diese Lieferanten nutzen in dieser Region eine gemeinsame Infrastruktur, und wenn diese Region ausfällt, fallen diese kritischen Dienste aus, was sich kaskadenartig auf unsere Kontrollmechanismen auswirkt.“
Hier macht die Risikoanalyse für Dritte den Unterschied. Archer Evolv™ verfolgt automatisch Lieferantenbeziehungen, Lieferantenabhängigkeiten und Risiken durch gemeinsam genutzte Infrastruktur, erkennt Veränderungen in Echtzeit und ordnet deren Auswirkungen Ihren Verpflichtungen und Kontrollmaßnahmen zu. Noch entscheidender ist, dass es das Risiko durch Dritte mit Ihrer tatsächlichen Kontrolllandschaft verknüpft. Sie wissen nicht nur, dass Sie von drei Anbietern in derselben Region abhängig sind, sondern auch, welche Ihrer Verpflichtungen von jedem einzelnen Anbieter abhängen, welche Kontrollmaßnahmen bei einem Ausfall dieser Region versagen würden und wie hoch Ihr Risiko genau ist. Wenn die Warnung des Financial Stability Board vor einer Konzentration bei KI-Anbietern zu Ihrem Problem wird, geraten Sie nicht in Panik. Sie verfügen bereits über den Überblick.
Durch kontinuierliche Überwachung lassen sich Lücken aufdecken
Unternehmen, die eine kontinuierliche Überwachung durch Drittanbieter einsetzen, erkennen Konzentrationsrisiken, bevor diese systemische Ausmaße annehmen. Sie werden in Echtzeit über Vorfälle bei Anbietern informiert – und nicht erst Monate später durch jährliche Fragebögen oder Meldungen über Sicherheitsverletzungen. Veränderungen in der Infrastruktur werden sofort sichtbar. Fällt ein Anbieter aus, wissen Sie innerhalb weniger Minuten genau, wie tiefgreifend sich die Auswirkungen auf Ihren gesamten Betrieb auswirken.
Der praktische Vorteil liegt in der Zeitersparnis. Die Zeitspanne zwischen dem Auftreten eines Lieferantenrisikos und der Reaktion Ihres Programms verkürzt sich von Monaten auf Stunden. Ihr Risikoteam muss nicht mehr mit Tabellenkalkulationen „Feuer löschen“, sondern kann sich dem eigentlichen Risikomanagement widmen, und Ihre Lieferanten bleiben auf dem neuesten Stand, da Sie sie kontinuierlich statt nur einmal jährlich überwachen.
Ein episodisch angelegtes Lieferantenprogramm erfasst Risiken erst, nachdem sie eingetreten sind. Ein Programm, das auf kontinuierlicher Analyse basiert, erfasst sie bereits, bevor sie eintreten. Das ist der Unterschied zwischen einem Lieferantenprogramm und einem Programm, das einer Überprüfung standhält. Die Entscheidung fällt nicht zwischen mehr und weniger Kontrolle, sondern zwischen einer Kontrolle, mit der Sie Konzentrationsrisiken immer einen Schritt voraus sind, und einer Kontrolle, bei der Sie erst dann Lücken erklären müssen, wenn die Kettenreaktion bereits eingesetzt hat.
Sehen Sie sich eine Demo der Risikointelligenz von Archer für Risiken durch Dritte an.
Dies ist ein Beitrag aus „The Signal“, Archers Reihe zu Nachrichten und Veranstaltungen aus der GRC-Branche. Erfahren Sie mehr über das Management regulatorischer Veränderungen und darüber, was erforderlich ist, um Compliance-Programme an sich wandelnde Anforderungen anzupassen, in „The Signal“: September 2026.
Häufig gestellte Fragen
Ein Konzentrationsrisiko durch Drittanbieter entsteht, wenn sich eine Organisation auf mehrere Anbieter stützt, die dieselben zugrunde liegenden Dienstleister, dieselbe Infrastruktur oder dieselbe Technologie nutzen. Eine Störung bei einem gemeinsamen Anbieter kann sich gleichzeitig auf mehrere Anbieter und kritische Geschäftsdienste auswirken. Für Finanzinstitute und andere stark regulierte Organisationen können diese Abhängigkeiten systemische Betriebs- und Cybersicherheitsrisiken mit sich bringen, die bei einzelnen Anbieterbewertungen möglicherweise nicht erkannt werden.
Unternehmen können das Risiko einer Lieferantenkonzentration erkennen, indem sie die Beziehungen zwischen Dritten, deren Subunternehmern, Cloud-Anbietern, KI-Anbietern und anderen kritischen Infrastrukturabhängigkeiten abbilden. Durch die Verknüpfung dieser Beziehungen mit kritischen Geschäftsdienstleistungen, regulatorischen Verpflichtungen und internen Kontrollen können Risikomanagementteams gemeinsame Schwachstellen identifizieren und die potenziellen Auswirkungen einer Störung bewerten. Eine kontinuierliche Überwachung kann zudem dazu beitragen, Veränderungen in Lieferantenbeziehungen und Abhängigkeiten zu erkennen, bevor diese zu einem erheblichen Risiko führen.
Beim herkömmlichen Risikomanagement in Bezug auf Dritte werden Anbieter häufig einzeln anhand von Fragebögen, Sicherheitsbewertungen und regelmäßigen Überprüfungen bewertet. Diese Maßnahmen tragen zwar zur Einschätzung des Risikos einzelner Anbieter bei, decken jedoch möglicherweise keine Abhängigkeiten auf, die mehrere Anbieter oder Unternehmensdienste betreffen. Ohne einen umfassenden Überblick über Risiken durch Dritte, die operative Widerstandsfähigkeit und Cybersicherheitsprogramme können Unternehmen gemeinsame Schwachstellen übersehen, die mehrere kritische Betriebsabläufe gleichzeitig beeinträchtigen könnten.
Eine kontinuierliche Überwachung hilft Unternehmen dabei, zwischen den geplanten Bewertungen Veränderungen hinsichtlich der Sicherheitslage von Anbietern, der Serviceverfügbarkeit, der Eigentumsverhältnisse und der Infrastrukturabhängigkeiten zu erkennen. In Kombination mit einer Abhängigkeitsanalyse ermöglicht sie es Risikomanagement-Teams zu verstehen, welche kritischen Dienste, Kontrollmaßnahmen und regulatorischen Verpflichtungen von einer Störung beim Anbieter betroffen sein könnten. Lösungen zur Erfassung von Risiken durch Dritte wie Archer Evolv™ helfen dabei, Lieferantenbeziehungen und neu auftretende Risiken mit dem übergeordneten Risiko- und Compliance-Rahmen eines Unternehmens zu verknüpfen und so fundiertere und zeitnahe Entscheidungen zu unterstützen.