El cambio no espera a nadie: la clave de la gestión del cambio normativo
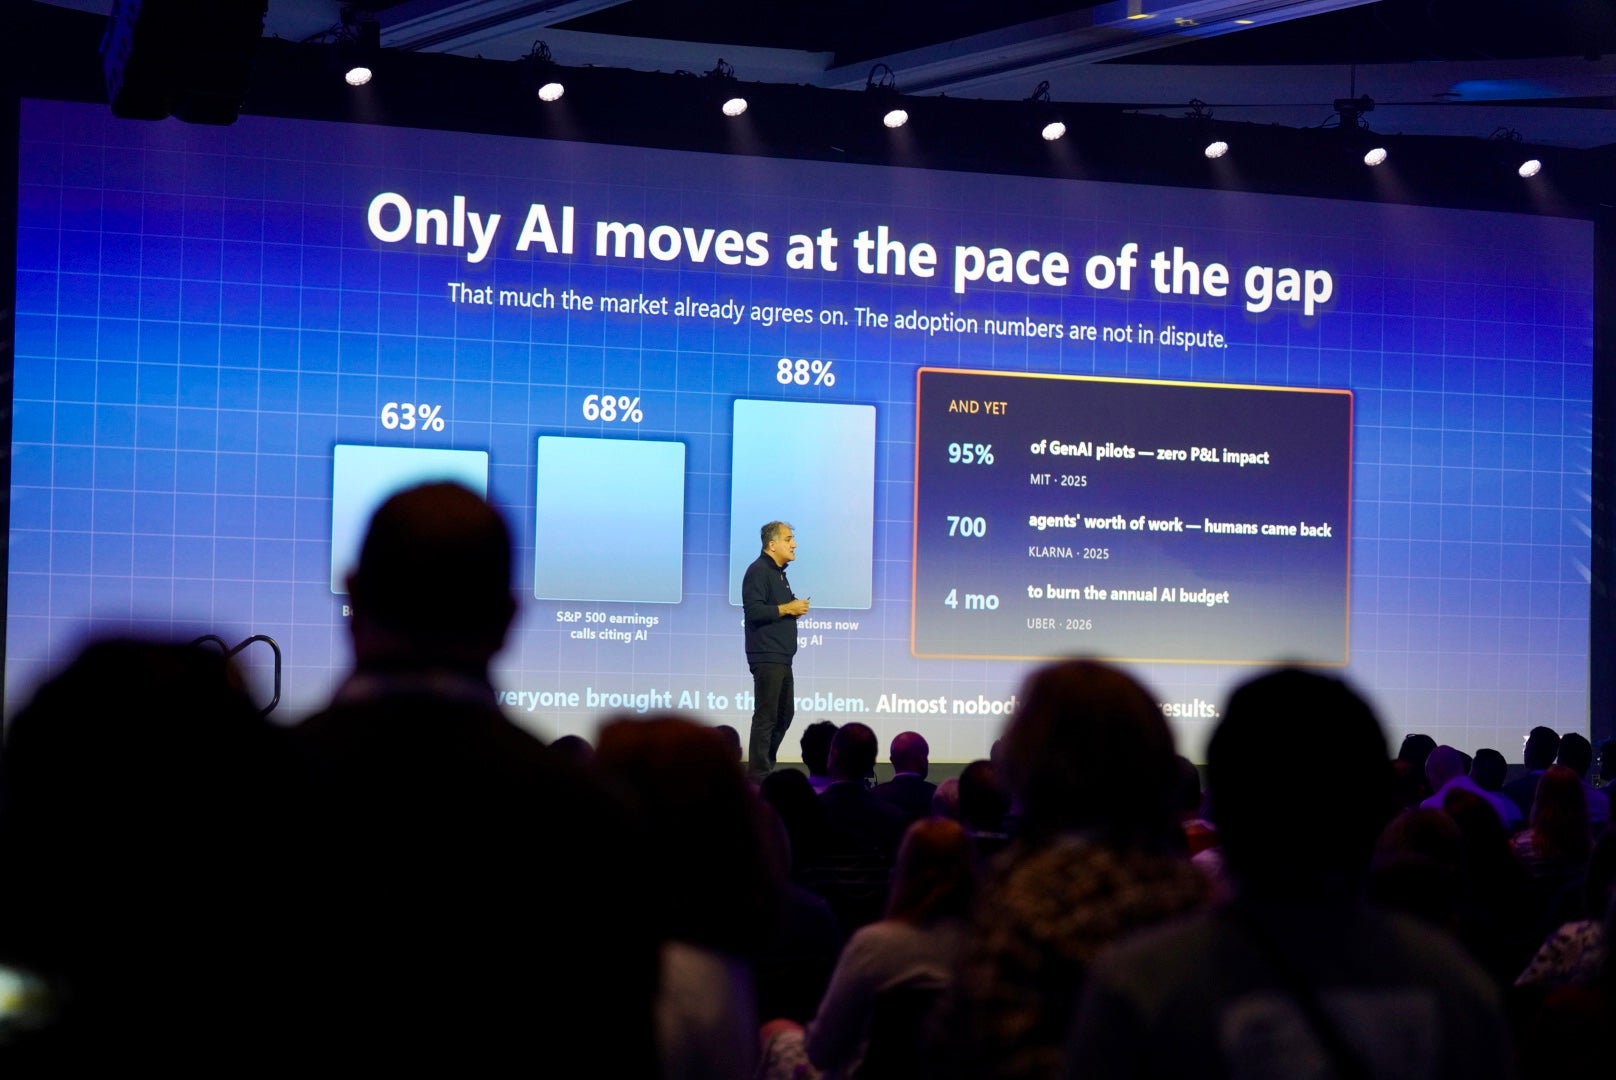
«The Signal» es el análisis mensual de Archer sobre las noticias y los acontecimientos que determinan el riesgo y el cumplimiento normativo. Cada episodio recopila las noticias que merece la pena seguir y va más allá de los titulares para comprender qué revelan sobre la forma en que las organizaciones gestionan el riesgo, las obligaciones y el cambio.
Este mes, cuatro casos ponen de manifiesto el mismo reto subyacente para la gestión del cambio normativo.
Se ha modificado un plazo normativo. Un responsable de estabilidad financiera ha advertido sobre los riesgos sistémicos relacionados con la inteligencia artificial y los terceros. Las organizaciones afectadas no fueron informadas durante meses de una filtración de datos por parte de un proveedor. Y se está pidiendo a los equipos de protección de datos que gestionen cambios cada vez más rápidos con menos personal.
Historias diferentes. Riesgos diferentes. Pero con un patrón común: el cambio no esperó a que nadie cumpliera con su calendario.
La brecha entre el momento en que ocurre algo y el momento en que un programa se pone al día es donde reside la exposición.
Señal 01: La normativa no se queda estancada
¿Qué pasó?
El 2 de agosto entraron en vigor las normas de transparencia del artículo 50 de la Ley de IA de la UE, que establecen requisitos en materia de divulgación de las interacciones con IA, etiquetado de contenidos sintéticos e identificación de deepfakes. Ese mismo día también entraron en vigor las competencias de ejecución de la Oficina de IA, lo que supuso el inicio de una nueva fase de supervisión.
Pero tres semanas antes, las reglas del juego habían cambiado.
El «Omnibus Digital» sobre IA se firmó el 8 de julio y entró en vigor el 27 de julio, modificando varios plazos relativos a los sistemas de IA de alto riesgo y aplazando algunos de los requisitos más importantes hasta diciembre de 2027 y agosto de 2028.
Algunas obligaciones se cumplieron según lo previsto. Otras, no.
Ese es el reto que plantea la gestión de los cambios normativos. Si un calendario de cumplimiento sigue indicando una fecha fija para una normativa en constante evolución, puede quedar obsoleto en poco tiempo.
Y esto no es exclusivo de la Ley de IA de la UE. Las leyes y normativas rara vez cambian solo una vez. Los requisitos evolucionan a medida que la legislación pasa por diferentes etapas, los organismos reguladores publican directrices y se van definiendo las expectativas en materia de cumplimiento. Hay una amplia variedad de factores que pueden influir en cuándo cambia una obligación y en qué deben hacer las organizaciones al respecto.
Las bibliotecas de obligaciones deben evolucionar al mismo ritmo que la normativa a la que representan.
Qué significa
De lo contrario, los equipos pueden dedicar tiempo a prepararse para unos requisitos que han cambiado, apresurarse a cumplir unos requisitos de los que no se habían dado cuenta de que habían cambiado o perderse por completo una transición.
Aquí es donde cobra importancia el seguimiento normativo continuo. Archer Evolv™ puede supervisar directamente la normativa de origen, en lugar de basarse en resúmenes de segunda mano, lo que ayuda a las organizaciones a identificar los cambios y a reajustar las obligaciones y los controles afectados a medida que evolucionan los requisitos.
El objetivo no es simplemente saber qué dice una normativa.
Se trata de saber cuándo ha cambiado lo que dice.
Señal 02: El riesgo de la IA puede convertirse en un riesgo de terceros a escala sistémica
¿Qué pasó?
El presidente del Consejo de Estabilidad Financiera, Andrew Bailey, advirtió recientemente a los ministros de Hacienda del G-20 sobre los riesgos que plantea la inteligencia artificial de vanguardia, incluidos los riesgos cibernéticos derivados de la IA.
Una de las preocupaciones es la concentración de proveedores de tecnología crítica en el seno del sistema financiero. Cuando un número reducido de terceros proporciona la infraestructura o las capacidades de las que dependen muchas organizaciones, un incidente que afecte a un proveedor no se limita necesariamente a una sola empresa.
La exposición puede extenderse por todo un ecosistema.
Qué significa
Se trata de un riesgo derivado de terceros a una escala mucho mayor.
Un inventario de proveedores puede indicar a una organización de quién depende. Sin embargo, no siempre le indica dónde se solapan esas dependencias, dónde existe una concentración ni cómo una interrupción podría afectar a múltiples áreas del negocio.
Ahí es donde cobra importancia vincular el riesgo de terceros con las obligaciones y los controles.
Cuando los datos sobre riesgos, las relaciones con los proveedores, las obligaciones y los controles se encuentran dispersos en distintos lugares, comprender un riesgo de concentración puede requerir un proyecto específico.
Cuando esas relaciones ya están interrelacionadas, la organización dispone de una visión más clara de dónde se encuentran sus riesgos más importantes.
La cuestión no es simplemente que la IA introduzca otra categoría de riesgo.
El problema es que los riesgos emergentes pueden acentuar las dependencias que ya tienen las organizaciones.
Señal 03: Las evaluaciones periódicas pueden hacer que se pierda el momento oportuno
¿Qué pasó?
Paylogix, una empresa dedicada a la gestión de prestaciones que procesa datos de afiliación para aseguradoras y empresas de todo el país, sufrió una filtración de datos el pasado mes de noviembre.
Se sustrajo información confidencial, entre la que se incluyen números de la Seguridad Social, historiales médicos, números de pasaporte y datos de cuentas bancarias.
No se informó a los clientes empresariales hasta julio, y las personas afectadas recibieron cartas en agosto.
Esto provocó un lapso de aproximadamente nueve meses entre la intrusión y la revelación.
Para las organizaciones cuyos programas de prestaciones dependían de Paylogix, eso supuso meses de riesgo que desconocían que corrían.
Qué significa
Este es el problema de la gestión episódica del riesgo de los proveedores.
Un cuestionario puede ofrecer una visión general útil de la situación de riesgo de un proveedor. Sin embargo, esa visión general pierde utilidad en cuanto se produce algún cambio.
Si la próxima revisión no está prevista hasta dentro de un año, es posible que una organización no tenga una visión clara de lo que ocurre entretanto.
La supervisión continua de los riesgos de terceros cambia la pregunta de:
«¿Cuándo se evaluó por última vez a este proveedor?»
a:
«¿Qué ha cambiado desde que lo evaluamos?»
Archer Evolv está diseñado para respaldar un programa de gestión de riesgos de terceros continuo y dinámico, ayudando a las organizaciones a estar atentas a los cambios y a remitir las señales relevantes a las personas encargadas de dar respuesta.
El mismo principio se aplica a las pruebas y los controles. Cuando las organizaciones pueden realizar una sola prueba y presentar informes que cumplan con múltiples obligaciones, el trabajo necesario para mantener la cobertura no tiene por qué multiplicarse con cada nuevo requisito.
Esto no quiere decir que las evaluaciones anuales no tengan ningún valor. Lo que ocurre es que una evaluación anual no puede reflejar todo lo que sucede durante los otros 364 días.
Señal 04: Menos gente, cambios más rápidos, las mismas obligaciones
¿Qué pasó?
El informe «Estado de la privacidad 2026» de ISACA pone de relieve otra de las presiones a las que se enfrentan los equipos de gestión de riesgos y cumplimiento normativo.
La encuesta, realizada a más de 1.800 profesionales de la protección de datos de todo el mundo, reveló que el tamaño medio de los equipos de protección de datos se redujo de ocho a cinco personas en un solo año.
Al mismo tiempo, se prevé que los presupuestos destinados a la protección de la privacidad se reduzcan aún más, a pesar de que la carga de trabajo se mantenga.
Además, el 71 % de los encuestados señaló que el ritmo de los cambios tecnológicos era su principal factor de estrés, lo que supone un aumento respecto al 63 % del año anterior.
El patrón es el de siempre:
Menos gente. Cambios más rápidos. Las mismas obligaciones.
Qué significa
Aumentar la plantilla no siempre va a ser la solución.
Los equipos de gestión de riesgos y cumplimiento normativo necesitan formas de ampliar su capacidad sin tener que ampliar cada proceso manualmente.
Eso no significa sustituir a las personas encargadas de tomar decisiones. Significa proporcionarles mejores herramientas para recopilar datos, identificar excepciones y preparar el trabajo antes de que un analista tenga que abrir el expediente.
Los operadores de IA de Archer Evolv están diseñados para facilitar esa labor, lo que incluye recopilar pruebas y redactar informes preliminares, al tiempo que aplican una lógica coherente a las excepciones.
El objetivo no es hacer que un equipo de cinco personas finja ser un equipo de 50.
El objetivo es ayudar a cinco personas a hacer más sin tener que depender únicamente del número de empleados para mantener la cobertura.
La señal común
Cuatro historias. Un patrón.
Se modificó una normativa antes de que el calendario de cumplimiento se hubiera actualizado.
La concentración de proveedores tecnológicos generó el riesgo de que este se extendiera más allá de una sola organización.
Una filtración de datos por parte de un proveedor no se comunicó a las organizaciones de la cadena de suministro durante meses.
Los equipos de protección de datos se vieron obligados a trabajar con menos recursos, mientras que el ritmo de los cambios no dejaba de acelerarse.
Ninguna de estas historias requirió que una organización predijera el futuro.
Exigían a la organización que se diera cuenta de los cambios a medida que se producían.
Esa es la brecha en la gobernanza.
El tiempo que transcurre entre el momento en que se produce un cambio y el momento en que la organización comprende qué ha cambiado, a qué afecta y qué hay que hacer a continuación.
Para subsanar esa deficiencia se necesita algo más que un ciclo de revisión periódico. Se requiere un enfoque de gestión de los cambios normativos, de los riesgos de terceros y de la supervisión del cumplimiento que se adapte al entorno en el que operan realmente las organizaciones.
La gobernanza implica obligaciones que exigen una conexión permanente
Cuando cambian los requisitos normativos, las obligaciones y los controles afectados deben adaptarse a dichos cambios. Un programa de cumplimiento no puede basarse en un calendario que parta de la base de que los requisitos se mantendrán sin cambios hasta la próxima revisión.
La gobernanza requiere una gestión integrada del riesgo de terceros
El riesgo asociado a los proveedores no existe al margen de las obligaciones y los controles que rigen la empresa. Relacionar todos estos elementos proporciona el contexto necesario para comprender en qué casos un cambio es relevante y quién debe actuar al respecto.
La gobernanza requiere una tecnología que amplíe los conocimientos especializados
Cuando los equipos se enfrentan a cargas de trabajo cada vez mayores y a recursos limitados, la tecnología puede ayudar a las personas a recopilar datos, identificar cambios y centrar su criterio en lo que más lo necesita.
Ninguna de esas capacidades requiere predecir la normativa concreta, la infracción o el incidente de riesgo que ocupará los titulares de mañana.
Para ello, es necesario crear un modelo de gobernanza que esté preparado para reaccionar en cuanto aparezca la señal.
No te pierdas el episodio de septiembre
Un programa de cumplimiento responde a la pregunta que ya ha planteado un organismo regulador.
Normalmente, un programa de gobernanza ya lo ha planteado antes.
El cambio no va a esperar al próximo ciclo de cumplimiento normativo.
Tampoco debería hacerlo la gobernanza.
No te pierdas el episodio de septiembre de «The Signal» → https://youtu.be/zNhLX8B05NI