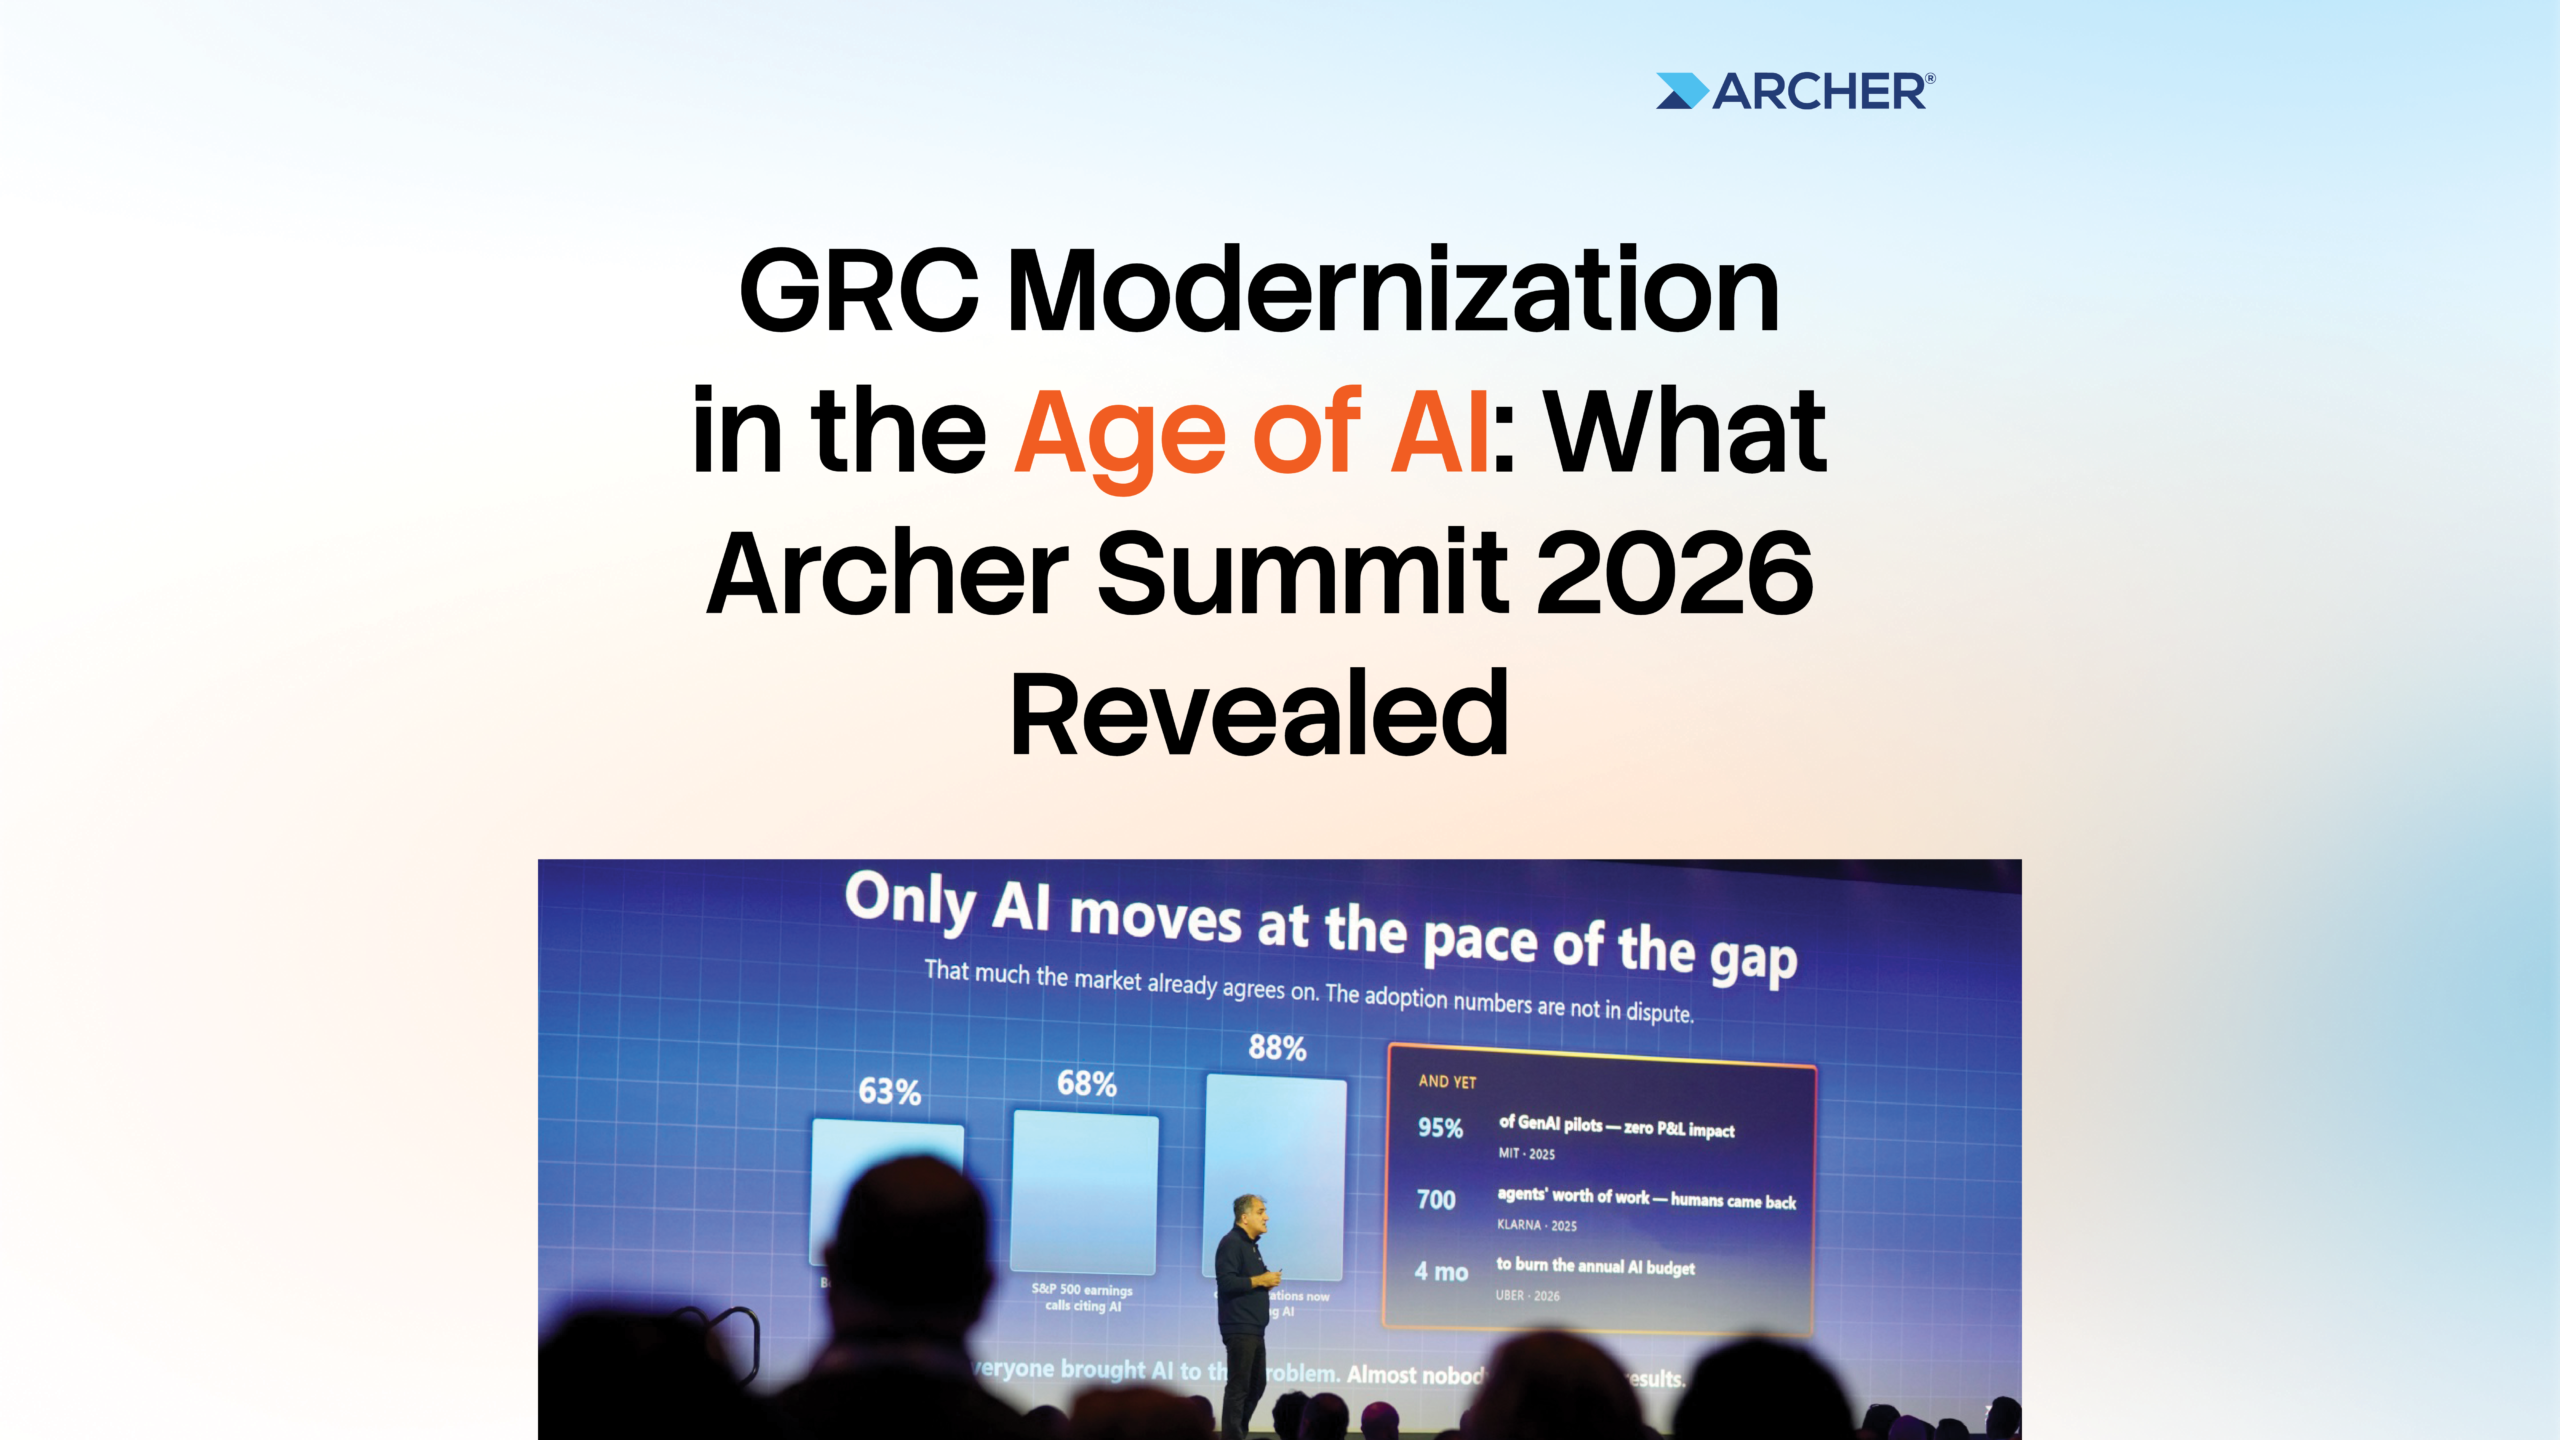
La inteligencia artificial ha sido uno de los temas principales del Archer® Summit 2026, pero para el tercer día, el debate había ido más allá de lo que la IA es capaz de hacer. La cuestión más importante era qué se necesita para poner en práctica esa capacidad de una forma en que las organizaciones puedan realmente confiar en ella, gestionarla y protegerla.
Ese cambio quedó patente en las sesiones con los clientes a lo largo del día. Tras dos días de anuncios y debates sobre el futuro del GRC, los clientes centraron la conversación en un aspecto más práctico: ¿cómo se traduce la modernización cuando pasa de ser una idea al trabajo que las organizaciones deben realizar a diario?
La respuesta, en muchas de esas conversaciones, fue sorprendentemente sencilla. La modernización no siempre consiste en añadir algo nuevo. A veces se trata de averiguar qué es lo que, por fin, se puede eliminar.
De la capacidad de IA a una IA que puedas gestionar
Los dos primeros días de la Archer Summit sentaron las bases para ese debate.
Archer ha presentado Archer Evolv™ Foundation y Archer Evolv™ Workplace, incorporando una plantilla digital regulada al entorno de GRC. Foundation actúa como la capa de inteligencia artificial compartida que sustenta a dicha plantilla, utilizando el contexto, los registros y las relaciones de GRC existentes en la organización para proporcionar a la IA la información que necesita para realizar un trabajo significativo. Workplace es el mercado en el que los clientes pueden seleccionar operadores de IA regulados y asignarlos a sus equipos. Cada operador está diseñado para una tarea específica de GRC, trabaja dentro de un ámbito definido y permanece bajo la supervisión de una persona designada.
A continuación llegó Archer Evolv™ AI Compliance, que amplía ese mismo enfoque al propio entorno de ejecución de la IA. Las normativas y las políticas de la empresa pueden convertirse en controles exigibles a través de las barreras de seguridad nativas de AWS Bedrock, de modo que las solicitudes de los empleados o agentes puedan evaluarse antes de que el modelo responda. El control resultante y las pruebas de incumplimiento permanecen vinculados al sistema de registro de GRC.
En conjunto, estos tres anuncios apuntan a una idea más amplia: la IA empresarial necesita algo más que la capacidad de generar una respuesta o llevar a cabo una acción. Necesita contexto, límites, responsabilidad y pruebas.
Esa distinción quedó especialmente clara cuando la cumbre pasó a las sesiones con los clientes.
Lo difícil es demostrar el trabajo realizado
El debate sobre la IA suele girar en torno a la rapidez. ¿En cuánto tiempo puede un modelo leer una normativa? ¿A qué velocidad puede identificar un control, resumir una conclusión o redactar una respuesta?
Esas capacidades son importantes, pero solo son una parte de la ecuación. En el ámbito del GRC, la cuestión más complicada surge más adelante, cuando un auditor, un inspector o un responsable de riesgos necesita comprender por qué ha ocurrido algo y si la organización puede respaldar esa decisión.
Un sistema de inteligencia artificial puede ser capaz de generar una biblioteca de obligaciones en una fracción del tiempo que antes le llevaba a un analista crearla. Un operador de IA puede analizar registros, identificar patrones y recomendar una conclusión o una correspondencia. Un empleado u otro agente puede enviar una consulta y recibir una respuesta en cuestión de segundos.
Pero si algo sale mal, la rapidez no responde a la pregunta más importante: ¿por qué se permitió que esto ocurriera?
Ahí es donde cobra importancia la arquitectura en la que se basa Archer Evolv. Foundation proporciona la capa de inteligencia compartida y el entorno específico de GRC para que los operadores de IA trabajen con los registros y el contexto existentes de la organización. Sus capacidades de preparación de datos ayudan a garantizar que la información en la que se basa la IA sea utilizable y fiable, mientras que el marco de GRC mantiene a los operadores dentro de los límites definidos y conectados al sistema de registro.
Workplace se basa en esos cimientos para ofrecer a las organizaciones una forma práctica de poner en marcha a esos «Operadores». En lugar de considerar la IA como otra aplicación ajena al programa de GRC, los equipos pueden seleccionar trabajadores digitales diseñados específicamente para tareas concretas y asignarlos a las personas que ya se encargan de ese trabajo. Los «Operadores» recopilan información, la analizan y generan recomendaciones, mientras que una persona designada sigue siendo responsable de revisar y aprobar el resultado.
Archer Evolv AI Compliance lleva este mismo principio un paso más allá al incorporar controles directamente en el flujo de la actividad de la IA. En lugar de detectar un incumplimiento de las políticas a posteriori, las organizaciones pueden aplicar los controles aprobados antes de que se active el modelo y conservar pruebas de lo ocurrido.
El objetivo no es simplemente hacer que la IA sea más rápida. Se trata de que el trabajo resulte más útil sin perder la capacidad de comprender, controlar y demostrar lo que ha ocurrido.
El debate de SMBC sobre la modernización de la auditoría interna hizo que esa idea se concretara. El enfoque no se centró en sustituir a los auditores por la inteligencia artificial ni en hacer afirmaciones generales sobre lo que la tecnología podría llegar a hacer. Se centró en mejorar el trabajo en sí mismo mediante la estandarización de los formatos de las pruebas, la reducción de las conciliaciones manuales y la creación de una conexión más sólida entre un hallazgo y las pruebas que lo respaldan.
Así es la modernización cuando tiene que funcionar en el mundo real. La tecnología es importante, pero la disciplina que la rodea lo es igual de importante.
La modernización consiste, en gran medida, en restar
Esa misma idea se puso de manifiesto en varias de las demás conversaciones con clientes mantenidas en la cumbre, incluso cuando el tema no era la inteligencia artificial.
EY describió cómo trasladó a un modelo SaaS, en menos de un año, un entorno local muy personalizado con más de un millón de cuentas heredadas y aproximadamente 2 terabytes de datos. La migración técnica supuso un gran esfuerzo, pero lo más difícil fue decidir qué era lo que realmente había que trasladar.
Años de personalización habían dado lugar a campos, flujos de trabajo y soluciones provisionales que tenían sentido cuando se introdujeron. Sin embargo, con el paso del tiempo, algunos se habían vuelto difíciles de explicar y aún más difíciles de justificar. La modernización implicaba analizar detenidamente toda esa complejidad acumulada y decidir qué elementos seguían mereciendo su lugar.
Zions Bank adoptó un enfoque diferente, apostando por una implantación gradual de las nuevas funcionalidades de Archer en lugar de intentar realizar toda la transición de una sola vez. Cada paso se podía validar antes de introducir el siguiente, lo que permitió trazar una trayectoria más reflexiva en lugar de abordar la modernización como un único evento.
Blue Cross Blue Shield describió otra faceta del mismo reto. Las personalizaciones individuales habían tenido sentido cuando se introdujeron, pero, con el paso del tiempo, la acumulación de esas decisiones había dado lugar a un sistema cada vez más difícil de modificar y adaptar. Lo que comenzó como flexibilidad acabó convirtiéndose en una fuente de fricción.
Las organizaciones abordaron la modernización de formas diferentes, pero la lección subyacente fue la misma: a veces, la mayor mejora se consigue eliminando todo aquello que se ha ido acumulando en torno al trabajo.
Menos pasos manuales. Menos soluciones provisionales. Menos duplicidades. Menos mantenimiento. Menos complejidad.
Esa es una lección importante también para la IA.
La reacción natural ante cualquier nueva tecnología es añadir otra herramienta, otro modelo u otra aplicación. Pero si la IA se limita a crear otro sistema que los equipos de GRC tengan que mantener, la organización habrá añadido capacidad sin reducir necesariamente la carga de trabajo.
La propuesta de Archer Evolv es diferente. Foundation, Workplace y AI Compliance están diseñados para ampliar el entorno de GRC, en lugar de crear otra capa inconexa a su alrededor. Foundation proporciona la inteligencia y el contexto; Workplace pone en marcha operadores diseñados específicamente para esta tarea bajo supervisión humana; y AI Compliance integra los controles normativos y de políticas en el entorno de ejecución de la IA.
En otras palabras, el objetivo no es crear más espacios para que los equipos de GRC gestionen la IA, sino hacer que el entorno en el que ya confían sea capaz de hacer más cosas.
Lo que el GRC tradicional puede enseñarnos sobre la IA
Las conversaciones sobre la modernización del GRC y la gobernanza de la IA pueden parecer dos temas distintos.
Uno trata sobre migraciones, personalización y sistemas heredados. El otro trata sobre la inteligencia artificial, los agentes y los controles de tiempo de ejecución.
Pero las conversaciones con los clientes en Summit hicieron que esa relación resultara más evidente.
Un entorno de GRC que ha acumulado años de personalizaciones innecesarias y un sistema de IA capaz de tomar decisiones sin el contexto ni la supervisión suficientes comparten un problema subyacente similar. En ambos casos, la tecnología puede resultar difícil de gestionar cuando las organizaciones siguen añadiendo elementos sin tomarse el tiempo necesario para replantearse qué debe mantenerse, qué debe cambiarse y qué es necesario controlar.
En el caso de un programa de GRC heredado, esa complejidad puede acabar traduciéndose en un mantenimiento complicado, una baja aceptación o una migración que lleve más tiempo del previsto.
En el caso de la IA, las consecuencias pueden ponerse de manifiesto cuando alguien pregunta qué ha hecho el sistema, qué información ha utilizado, qué política se ha aplicado o quién ha aprobado el resultado.
Esas respuestas no siempre pueden reconstruirse posteriormente a partir de un conjunto de registros inconexos. Deben formar parte del proceso.
Por eso es tan importante el sistema de registro GRC en un entorno de IA. Su valor no radica simplemente en disponer de un lugar donde almacenar la respuesta final, sino en contar con el contexto, las obligaciones, los controles, las pruebas y la responsabilidad asociados al trabajo a medida que se lleva a cabo.
Ahí es también donde el papel del operador de IA se diferencia del de un asistente de IA de uso general. Un operador está diseñado para una tarea específica de GRC, opera dentro de un ámbito definido, trabaja con los registros y el contexto a los que está autorizado a acceder, y deja un registro trazable de su trabajo. Una persona concreta sigue siendo responsable de revisar y aprobar el resultado antes de que se vuelva a introducir en Archer.
El resultado no es que la IA eluda las normas de GRC.
Se trata de la IA que opera dentro de GRC.
La primera generación se centró en las prestaciones. La siguiente, en demostrar su valía.
La primera generación de IA empresarial se centró principalmente en demostrar que la tecnología era capaz de realizar el trabajo.
- ¿Podría leer un documento?
- ¿Resumir un reglamento?
- ¿Identificar un riesgo?
- ¿Redactar una respuesta?
Esas preguntas ya se han respondido en gran medida.
Las siguientes preguntas son más fundamentales para el GRC.
- ¿Puede la organización indicar de dónde procede una respuesta?
- ¿Puede identificar la obligación o la norma que regía una acción?
- ¿Puede indicar a qué datos se le permitió acceder o qué datos pudo modificar la IA?
- ¿Hubo alguien encargado de revisar el resultado?
- ¿Se aplicó un control antes de que el modelo respondiera, en lugar de detectar una infracción a posteriori?
No se trata simplemente de cuestiones relacionadas con la IA. Son cuestiones relacionadas con el GRC.
Un modelo de uso general puede generar una respuesta, pero un operador de GRC debe realizar una tarea concreta en un entorno controlado. Un filtro básico de indicaciones puede bloquear determinados contenidos, pero un control de cumplimiento debe vincular esa decisión a la normativa o política en la que se basa. Un repositorio puede almacenar una política, pero un sistema de GRC debe vincular esa política a obligaciones, controles, pruebas, responsables y decisiones.
Esa es la diferencia entre incorporar la IA al GRC y desarrollar el GRC para la era de la IA.
Así es la modernización hoy en día
Las conversaciones con los clientes en la Archer Summit no eran relatos sobre organizaciones que, de alguna manera, hubieran completado su modernización. En muchos sentidos, eso era precisamente lo que las hacía más valiosas.
SMBC abordó el trabajo práctico necesario para que los procesos de auditoría asistidos por IA resulten más fiables. EY describió el trabajo que supone separar lo que aún resulta útil de los años de personalizaciones acumuladas. Zions Bank mostró cómo la modernización puede llevarse a cabo de forma gradual, en lugar de mediante una transición masiva. Blue Cross Blue Shield demostró cómo una personalización bienintencionada puede acabar convirtiéndose en un obstáculo para el cambio.
Ninguna de esas historias daba a entender que la modernización fuera fácil.
Demostraron algo aún más útil: la modernización es posible cuando las organizaciones están dispuestas a cuestionar la forma en que siempre se ha trabajado.
Eso significa preguntarse qué sigue siendo útil, qué se puede automatizar, qué se puede eliminar y qué requiere controles más estrictos. Significa aprovechar mejor los datos y los sistemas ya existentes, en lugar de añadirles continuamente otra capa más.
Lo mismo se aplica a la IA.
El valor de la IA no residirá simplemente en disponer de más modelos o más agentes. Residirá en integrar esa capacidad en un entorno en el que la organización pueda controlarla, comprenderla y demostrar lo que ha hecho.
Esa es la dirección en la que Archer Evolv está diseñado para llevar el GRC.
- Archer Evolv Foundation proporciona la capa de inteligencia y el entorno regulado.
- Archer Evolv Workplace ofrece a los equipos acceso a operadores de IA diseñados específicamente para llevar a cabo tareas definidas en materia de GRC.
- Archer Evolv AI Compliance amplía la gobernanza al entorno de ejecución de la IA, convirtiendo las normativas y políticas en controles que pueden aplicarse antes de que se invoque un modelo.
Estos tres anuncios forman parte de un mismo cambio más amplio: pasar de una IA capaz de hacer algo a una IA que una empresa pueda poner en práctica de forma responsable.
Y esto nos lleva de nuevo a lo que comentaban los clientes el tercer día.
La modernización no consiste en incorporar tecnología por el mero hecho de hacerlo. Se trata de hacer que el trabajo sea más fácil de gestionar, más fácil de comprender y más fácil de defender.
A veces, eso implica introducir algo nuevo.
Con la misma frecuencia, significa deshacerse por fin de algo que ya no tiene por qué estar ahí.
La próxima etapa de la modernización del GRC vendrá definida no solo por lo que las organizaciones incorporen, sino también por lo que puedan eliminar sin dejar de mantener el control, el contexto y las pruebas que necesitan para confiar en el trabajo realizado.
Preguntas frecuentes
La solución GRC de Archer permite a las empresas más reguladas del mundo adelantarse a los constantes cambios normativos. Más de 1.300 organizaciones utilizan Archer, entre ellas la mitad de las empresas de la lista Fortune 500 y 37 de los 50 principales bancos del mundo.
Archer presentó dos nuevos productos: Archer Evolv Foundation, Archer Evolv Workplace y Archer Evolv AI Compliance, que incorporan una plantilla de agentes regulada al sistema de registro de GRC. Archer también amplió esa misma disciplina a la aplicación en tiempo de ejecución, convirtiendo las normativas y las políticas de la empresa en controles que se aplican antes de que un modelo de IA responda.
Porque la capacidad de la IA ya no es lo más difícil; lo difícil es conseguir que esa capacidad sea fiable, controlada y justificable. Sin trazabilidad, un sistema de IA puede generar un error con la misma facilidad con la que genera una respuesta, y no hay forma de demostrar a un examinador o auditor por qué una decisión era razonable en el momento en que se tomó.
Según las sesiones con clientes celebradas en el Archer Summit 2026, esto implica eliminar las soluciones provisionales acumuladas y las personalizaciones heredadas, en lugar de añadir más herramientas, modelos o flujos de trabajo, de modo que los sistemas puedan hacer más con menos trabajo manual y sigan siendo explicables.