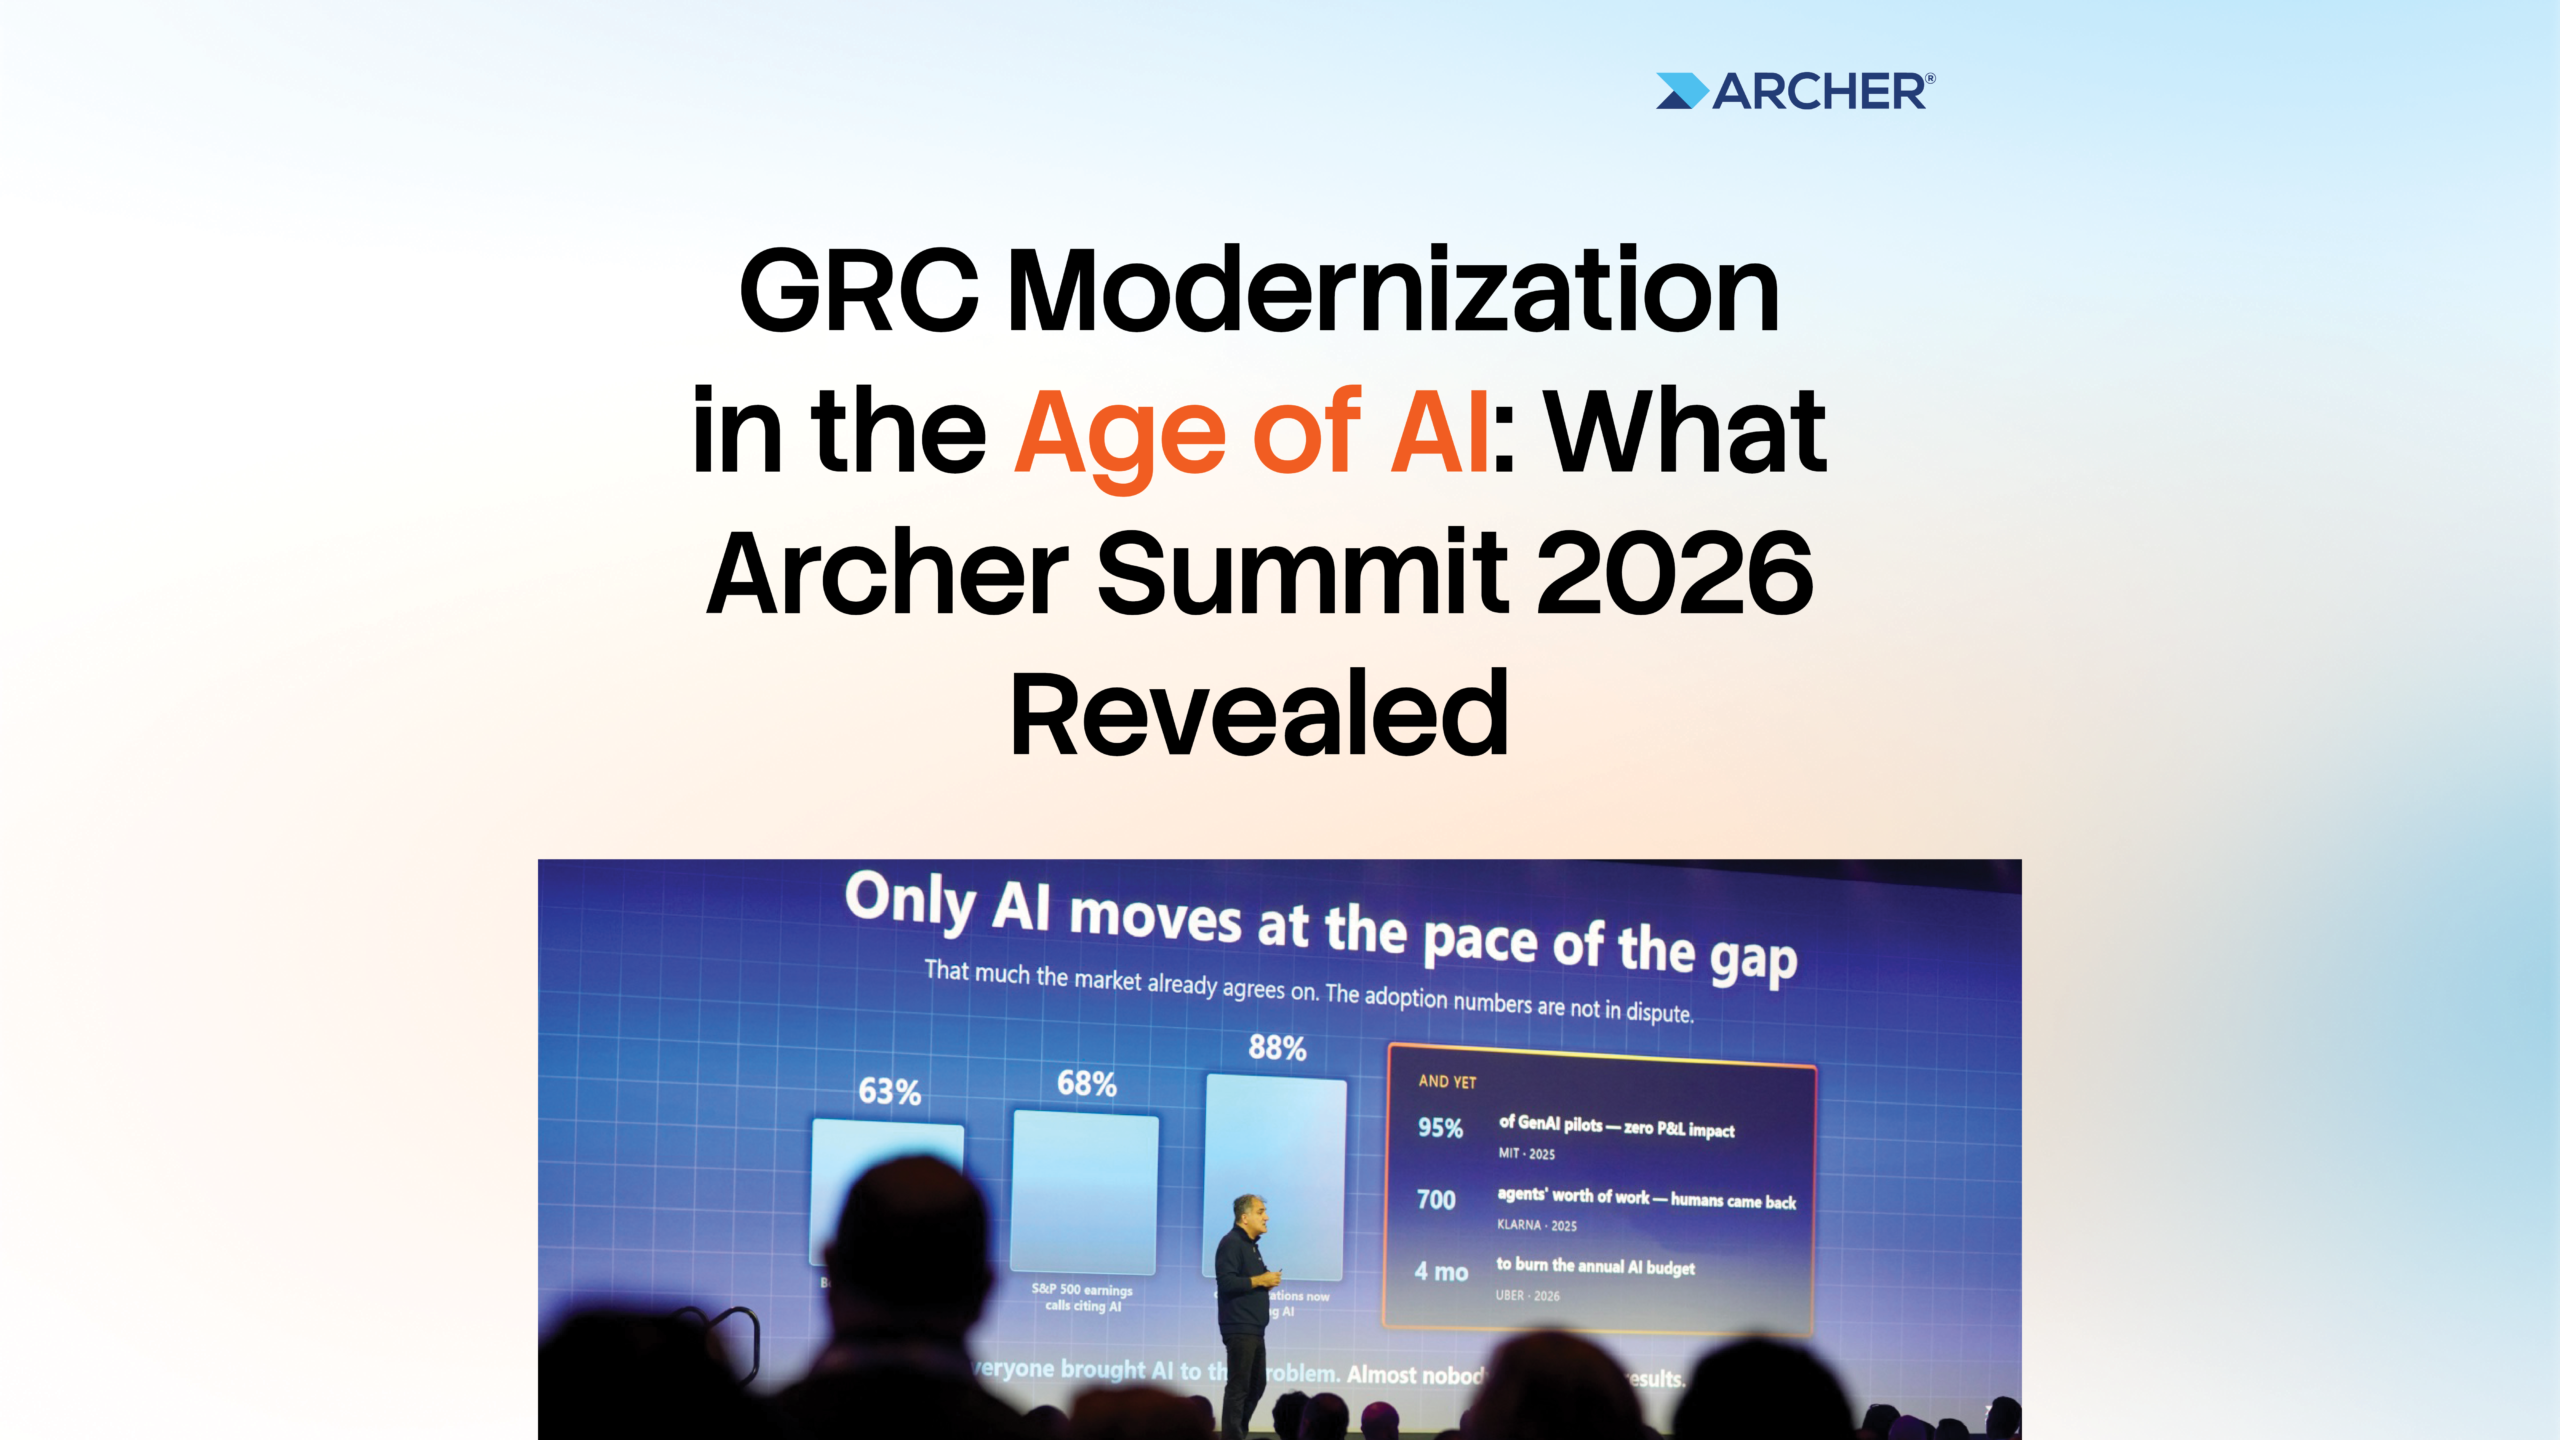
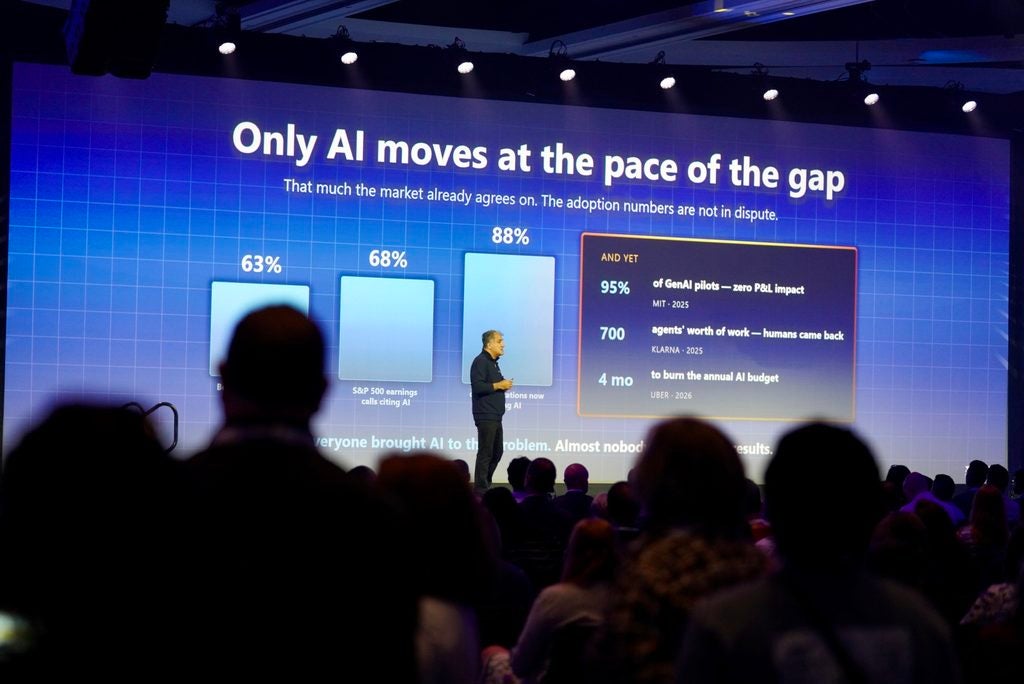
A IA tem sido um tema central no Archer® Summit 2026, mas, no terceiro dia, a discussão já tinha ido além do que a IA é capaz de fazer. A questão mais importante era saber o que é necessário para colocar essa capacidade em prática de uma forma que as organizações possam realmente confiar, gerir e proteger.
Essa mudança refletiu-se nas sessões com os clientes ao longo do dia. Após dois dias de anúncios e debates sobre o futuro do GRC, os clientes redirecionaram a conversa para uma perspetiva mais prática: como é a modernização quando passa de uma ideia para o trabalho que as organizações têm de realizar no dia-a-dia?
A resposta, em muitas dessas conversas, foi surpreendentemente simples. A modernização nem sempre consiste em acrescentar algo novo. Por vezes, consiste em descobrir o que pode, finalmente, ser eliminado.
Da capacidade de IA à IA que pode ser gerida
Os dois primeiros dias do Archer Summit lançaram as bases para essa conversa.
A Archer lançou o Archer Evolv™ Foundation e o Archer Evolv™ Workplace, introduzindo uma força de trabalho digital regulamentada no ambiente de GRC. O Foundation funciona como a camada comum de inteligência artificial subjacente a essa força de trabalho, utilizando o contexto, os registos e as relações de GRC já existentes na organização para fornecer à IA as informações de que necessita para realizar um trabalho significativo. O Workplace é o mercado onde os clientes podem selecionar Operadores de IA regulamentados e atribuí-los às suas equipas. Cada Operador é concebido para uma tarefa específica de GRC, trabalha dentro de um âmbito definido e permanece sob a supervisão de uma pessoa designada.
Surgiu então o Archer Evolv™ AI Compliance, que alarga essa mesma abordagem ao próprio ambiente de execução da IA. Os regulamentos e as políticas da empresa podem tornar-se controlos aplicáveis através dos Guardrails nativos do AWS Bedrock, de modo a que as solicitações dos colaboradores ou agentes possam ser avaliadas antes de o modelo responder. O controlo resultante e as provas de violação permanecem ligados ao sistema de registo de GRC.
Em conjunto, os três anúncios apontam para uma ideia mais ampla: a IA empresarial precisa de mais do que a capacidade de gerar uma resposta ou tomar uma medida. Precisa de contexto, limites, responsabilização e evidências.
Essa distinção tornou-se especialmente evidente quando a Summit passou às sessões com os clientes.
O mais difícil é comprovar o trabalho
A discussão sobre a IA começa frequentemente com a questão da velocidade. Com que rapidez consegue um modelo ler um regulamento? Com que rapidez consegue identificar um controlo, resumir uma conclusão ou redigir uma resposta?
Essas capacidades são importantes, mas constituem apenas uma parte da equação. No âmbito do GRC, a questão mais complexa surge mais tarde, quando um auditor, um inspetor ou um responsável pela gestão de riscos precisa de compreender por que razão algo aconteceu e se a organização pode assumir a responsabilidade pela decisão.
Um sistema de IA pode ser capaz de criar uma biblioteca de obrigações numa fração do tempo que um analista demorava anteriormente a criá-la. Um operador de IA pode analisar registos, identificar padrões e recomendar uma conclusão ou um mapeamento. Um colaborador ou outro agente pode enviar uma solicitação e receber uma resposta em segundos.
Mas, se algo correr mal, a rapidez não responde à questão que mais importa: por que é que isto foi permitido?
É aí que a arquitetura subjacente ao Archer Evolv se torna importante. O Foundation fornece a camada de inteligência partilhada e o ambiente específico de GRC para que os Operadores de IA possam trabalhar com os registos e o contexto existentes da organização. As suas capacidades de preparação de dados ajudam a garantir que a informação em que a IA se baseia é utilizável e fiável, enquanto o quadro de GRC mantém os Operadores dentro de limites definidos e ligados ao sistema de registo.
O Workplace aproveita essa base, proporcionando às organizações uma forma prática de colocar esses Operadores em ação. Em vez de tratar a IA como mais uma aplicação à margem do programa de GRC, as equipas podem selecionar trabalhadores digitais criados especificamente para tarefas concretas e atribuí-los às pessoas já responsáveis por esse trabalho. Os Operadores recolhem informações, analisam-nas e geram recomendações, enquanto um colaborador designado continua a ser responsável pela revisão e aprovação do resultado.
O Archer Evolv AI Compliance leva esse mesmo princípio um passo mais além, incorporando controlos diretamente no fluxo da atividade de IA. Em vez de detetarem uma violação das políticas após o facto, as organizações podem aplicar os controlos aprovados antes de o modelo ser acionado e conservar provas do que aconteceu.
O objetivo não é simplesmente tornar a IA mais rápida. Trata-se de tornar o trabalho mais útil, sem perder a capacidade de compreender, controlar e comprovar o que aconteceu.
A discussão do SMBC sobre a modernização da auditoria interna tornou essa ideia mais concreta. O foco não estava em substituir os auditores por IA nem em fazer afirmações genéricas sobre o que a tecnologia poderá vir a fazer. Centrou-se, sim, em melhorar o próprio trabalho, através da normalização dos formatos das provas, da redução da reconciliação manual e da criação de uma ligação mais forte entre uma constatação e as provas que a sustentam.
É assim que se apresenta a modernização quando tem de funcionar no mundo real. A tecnologia é importante, mas a disciplina que a envolve é igualmente importante.
A modernização consiste, em grande parte, em subtrair
Essa mesma ideia surgiu em várias outras conversas com clientes na Summit, mesmo quando a IA não era o tema em questão.
A EY descreveu a migração de um ambiente local altamente personalizado, com mais de 1 milhão de contas antigas e cerca de 2 terabytes de dados, para um modelo SaaS em menos de um ano. A migração técnica foi um desafio significativo, mas a parte mais difícil foi decidir o que era realmente necessário transferir.
Anos de personalização tinham criado campos, fluxos de trabalho e soluções alternativas que faziam sentido na altura em que foram introduzidos. Com o passar do tempo, porém, alguns tornaram-se difíceis de explicar e ainda mais difíceis de justificar. A modernização implicava analisar atentamente essa complexidade acumulada e decidir o que ainda merecia manter-se.
O Zions Bank adotou uma abordagem diferente, optando por uma implementação gradual das novas funcionalidades do Archer, em vez de tentar efetuar toda a transição de uma só vez. Cada etapa podia ser validada antes da introdução da seguinte, criando um percurso mais ponderado, em vez de tratar a modernização como um evento único.
A Blue Cross Blue Shield descreveu outra faceta do mesmo desafio. As personalizações individuais faziam sentido quando foram introduzidas, mas, com o passar do tempo, a acumulação dessas decisões criou um sistema cada vez mais difícil de alterar e adotar. O que começou por ser flexibilidade acabou por se tornar uma fonte de atrito.
As organizações abordaram a modernização de formas diferentes, mas a lição subjacente foi a mesma: por vezes, a maior melhoria resulta da eliminação dos elementos que se acumularam em torno do trabalho.
Menos etapas manuais. Menos soluções alternativas. Menos duplicação. Menos manutenção. Menos complexidade.
Essa é também uma lição importante para a IA.
A reação natural perante qualquer nova tecnologia é adicionar mais uma ferramenta, mais um modelo ou mais uma aplicação. Mas se a IA se limitar a criar mais um sistema que as equipas de GRC têm de manter, a organização terá acrescentado capacidade sem, necessariamente, eliminar qualquer parte do trabalho.
A oportunidade oferecida pelo Archer Evolv é diferente. O Foundation, o Workplace e o AI Compliance foram concebidos para ampliar o ambiente de GRC, em vez de criarem mais uma camada desligada à sua volta. O Foundation fornece a inteligência e o contexto, o Workplace coloca «Operadores» especificamente concebidos para o efeito a trabalhar sob supervisão humana e o AI Compliance integra controlos regulamentares e de políticas no ambiente de execução da IA.
Por outras palavras, o objetivo não é criar mais espaços para as equipas de GRC gerirem a IA. Trata-se de tornar o ambiente em que já confiam capaz de fazer mais.
O que o GRC tradicional nos pode ensinar sobre a IA
As conversas sobre a modernização do GRC e a governação da IA podem parecer dois temas distintos.
Um trata de migrações, personalização e sistemas legados. O outro trata de IA, agentes e controlos de tempo de execução.
Mas as conversas com os clientes na Summit tornaram essa ligação mais evidente.
Um ambiente de GRC que acumulou anos de personalizações desnecessárias e um sistema de IA capaz de tomar decisões sem contexto nem supervisão suficientes apresentam um problema subjacente semelhante. Em ambos os casos, a tecnologia pode tornar-se difícil de gerir quando as organizações continuam a adicionar-lhe funcionalidades sem dedicarem tempo a reconsiderar o que deve permanecer, o que deve mudar e o que precisa de ser controlado.
No caso de um programa de GRC já existente, essa complexidade pode acabar por traduzir-se numa manutenção difícil, numa fraca adesão ou numa migração que demora mais tempo do que o previsto.
No caso da IA, as consequências podem surgir quando alguém pergunta o que o sistema fez, que informações utilizou, que política aplicou ou quem aprovou o resultado.
Essas respostas nem sempre podem ser reconstruídas posteriormente a partir de um conjunto de registos desconexos. Têm de fazer parte do processo.
É por isso que o sistema de registo do GRC é importante num ambiente de IA. O valor não reside simplesmente em ter um local onde armazenar a resposta final. Reside em ter o contexto, as obrigações, os controlos, as provas e a responsabilidade associados ao trabalho à medida que este é realizado.
É também aí que o papel do Operador de IA se distingue do de um assistente de IA de uso geral. Um Operador é concebido para uma tarefa específica de GRC, opera dentro de um âmbito definido, trabalha com os registos e o contexto aos quais tem autorização para aceder e deixa um registo rastreável do seu trabalho. Um responsável designado continua a ser responsável por rever e aprovar o resultado antes de este ser gravado no Archer.
O resultado não é uma IA que contorne as normas de GRC.
Trata-se de IA integrada no GRC.
A primeira geração centrou-se na capacidade. A próxima centrar-se-á na prova.
A primeira geração de IA empresarial consistiu, em grande parte, em provar que a tecnologia era capaz de realizar o trabalho.
- Será que consegue ler um documento?
- Resumir um regulamento?
- Identificar um risco?
- Escrever um rascunho de resposta?
Essas questões já foram, em grande parte, esclarecidas.
As próximas questões são mais fundamentais para a GRC.
- A organização consegue indicar de onde veio uma resposta?
- É possível identificar a obrigação ou a política que regeu uma ação?
- É possível saber a que é que a IA teve permissão para aceder ou alterar?
- Houve alguém responsável por verificar o resultado?
- Foi aplicada uma medida de controlo antes de o modelo responder, em vez de se ter detetado uma violação posteriormente?
Estas não são apenas questões relacionadas com a IA. São questões relacionadas com a GRC.
Um modelo de uso geral pode gerar uma resposta, mas um Operador de GRC precisa de realizar uma tarefa definida num ambiente controlado. Um filtro básico de prompts pode bloquear determinados conteúdos, mas um controlo de conformidade precisa de associar essa decisão à regulamentação ou política subjacente. Um repositório pode armazenar uma política, mas um sistema de GRC precisa de associar essa política a obrigações, controlos, provas, responsáveis e decisões.
Essa é a diferença entre integrar a IA ao GRC e desenvolver o GRC para a era da IA.
Como é a modernização hoje em dia
As conversas com os clientes na Archer Summit não eram relatos sobre organizações que, de alguma forma, tivessem concluído a modernização. Em muitos aspetos, foi precisamente isso que as tornou mais valiosas.
A SMBC abordou o trabalho prático necessário para tornar os processos de auditoria assistidos por IA mais fiáveis. A EY descreveu o trabalho envolvido na separação do que ainda era útil das personalizações acumuladas ao longo de anos. O Zions Bank mostrou como a modernização pode ocorrer de forma incremental, em vez de através de uma transição massiva. A Blue Cross Blue Shield demonstrou como as personalizações bem-intencionadas podem, eventualmente, tornar-se um obstáculo à mudança.
Nenhuma dessas histórias sugeria que a modernização fosse fácil.
Mostraram algo ainda mais útil: a modernização torna-se possível quando as organizações estão dispostas a questionar a forma como o trabalho sempre foi feito.
Isso significa questionar o que ainda tem utilidade, o que pode ser automatizado, o que pode ser eliminado e o que necessita de controlos mais rigorosos. Significa tirar melhor partido dos dados e dos sistemas já existentes, em vez de estar constantemente a acrescentar mais uma camada à sua volta.
O mesmo raciocínio aplica-se à IA.
O valor da IA não resultará simplesmente do facto de se dispor de mais modelos ou de mais agentes. Resultará da integração dessa capacidade num ambiente em que a organização possa controlá-la, compreendê-la e comprovar o que fez.
É essa a direção para a qual o Archer Evolv foi concebido para conduzir o GRC.
- A Archer Evolv Foundation fornece a camada de inteligência e o ambiente regulamentado.
- O Archer Evolv Workplace proporciona às equipas acesso a operadores de IA especificamente concebidos para realizar tarefas definidas na área de GRC.
- O Archer Evolv AI Compliance alarga a governação ao ambiente de execução da IA, transformando regulamentos e políticas em controlos que podem ser aplicados antes de um modelo ser invocado.
Os três anúncios fazem parte de uma mesma evolução mais ampla: da IA capaz de realizar tarefas para a IA que uma empresa pode implementar de forma responsável.
E isso leva a conversa de volta ao que os clientes estavam a comentar no terceiro dia.
A modernização não consiste em introduzir tecnologia apenas pelo simples facto de o fazer. Trata-se de tornar o trabalho mais fácil de gerir, mais fácil de compreender e mais fácil de defender.
Às vezes, isso significa introduzir algo novo.
Muitas vezes, significa também livrar-se finalmente de algo que já não precisa de estar lá.
A próxima fase da modernização do GRC será definida não só pelo que as organizações acrescentarem, mas também pelo que conseguirem eliminar, mantendo, ao mesmo tempo, o controlo, o contexto e as provas de que necessitam para confiar no trabalho realizado.
Perguntas frequentes
A solução GRC da Archer permite que as empresas mais regulamentadas do mundo se antecipem às constantes alterações regulamentares. Mais de 1 300 organizações utilizam a Archer, incluindo metade das empresas da Fortune 500 e 37 dos 50 maiores bancos mundiais.
A Archer apresentou dois novos produtos: o Archer Evolv Foundation, o Archer Evolv Workplace e o Archer Evolv AI Compliance, que integram uma força de trabalho de agentes regulamentada no sistema de registo de GRC. A Archer alargou também essa mesma abordagem à aplicação em tempo de execução, transformando regulamentos e políticas empresariais em controlos que são aplicados antes de um modelo de IA responder.
Porque a capacidade da IA já não é a parte mais difícil; o que é difícil é tornar essa capacidade fiável, controlada e justificável. Sem rastreabilidade, um sistema de IA pode gerar um erro com a mesma facilidade com que gera uma resposta, e não há forma de demonstrar a um examinador ou auditor por que razão uma decisão foi razoável no momento em que foi tomada.
Com base nas sessões com clientes realizadas no Archer Summit 2026, isto significa eliminar as soluções alternativas acumuladas e as personalizações herdadas, em vez de acumular mais ferramentas, modelos ou fluxos de trabalho, para que os sistemas possam fazer mais, exigindo menos trabalho manual e mantendo-se explicáveis.