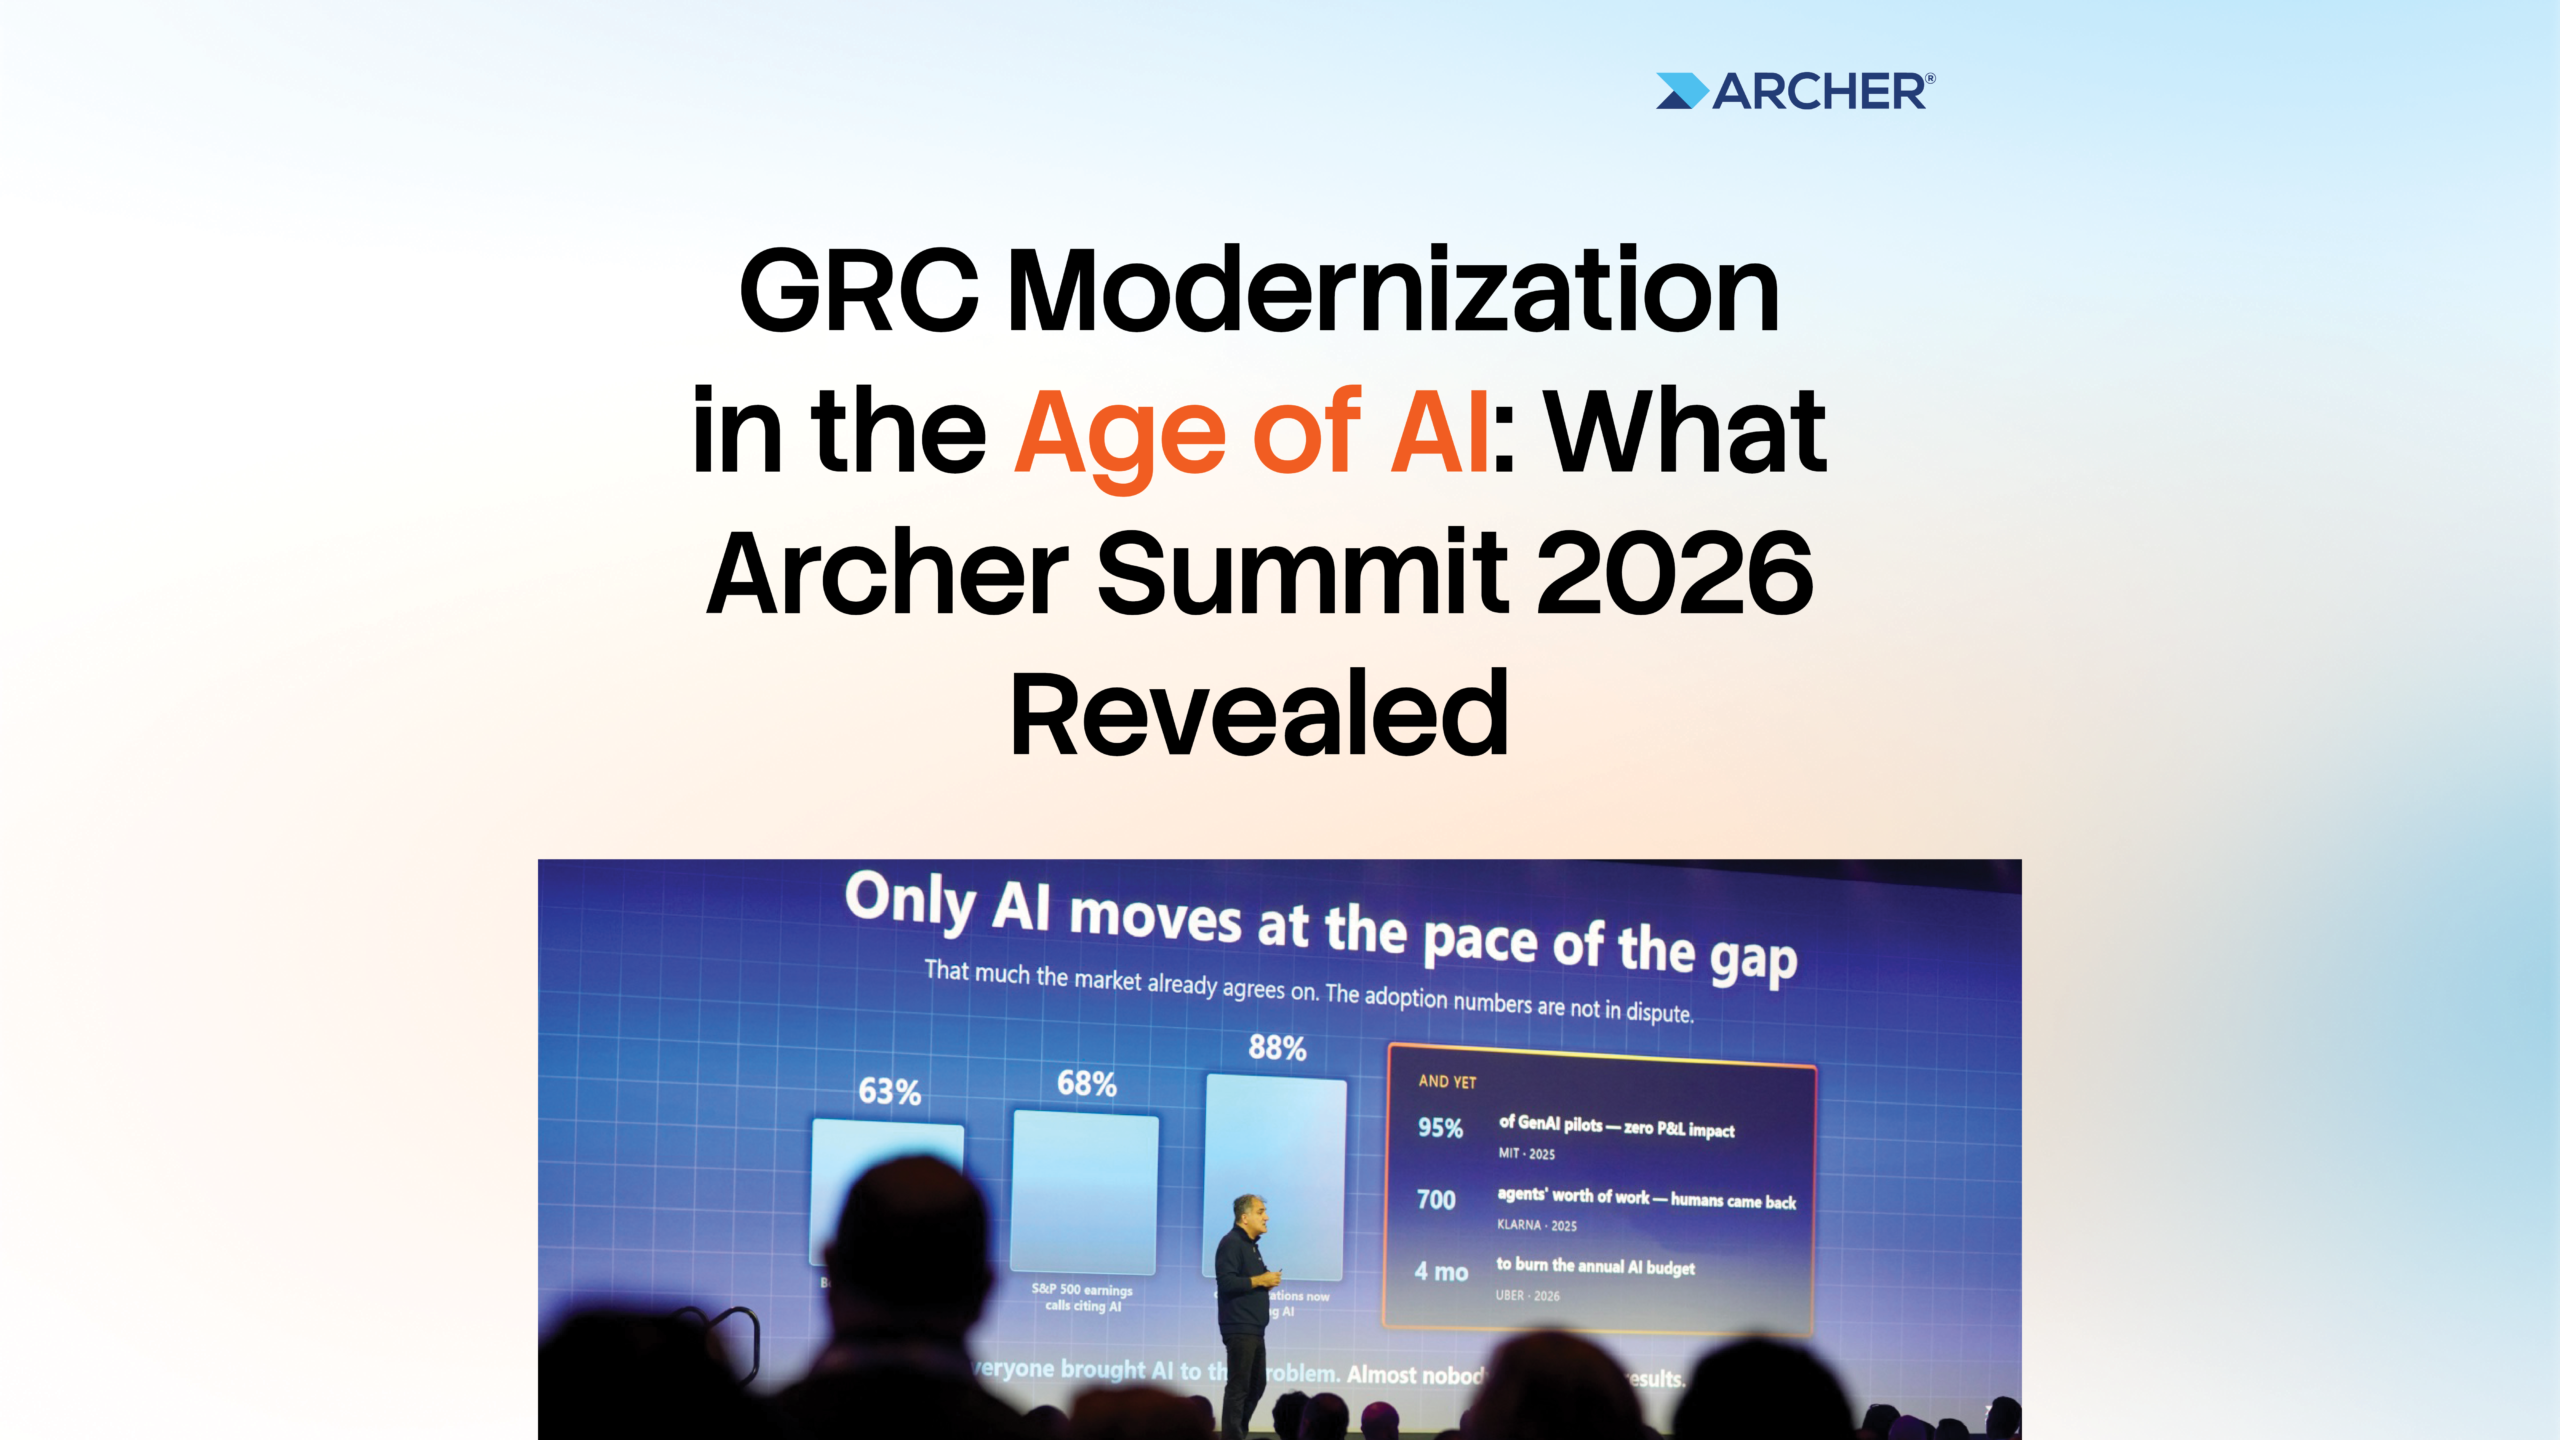
KI war ein zentrales Thema auf dem Archer® Summit 2026, doch am dritten Tag ging es bereits über die Frage hinaus, was KI leisten kann. Die wichtigere Frage war, was erforderlich ist, um diese Fähigkeiten so einzusetzen, dass Unternehmen ihnen tatsächlich vertrauen, sie steuern und schützen können.
Diese Verlagerung spiegelte sich in den Kundengesprächen im Laufe des Tages wider. Nach zwei Tagen voller Ankündigungen und Diskussionen über die Zukunft von GRC lenkten die Kunden das Gespräch wieder auf etwas Praktisches: Wie sieht die Modernisierung aus, wenn sie von einer Idee zu den Aufgaben wird, die Unternehmen tagtäglich bewältigen müssen?
Die Antwort war in vielen dieser Gespräche überraschend einfach. Bei der Modernisierung geht es nicht immer darum, etwas Neues hinzuzufügen. Manchmal geht es vielmehr darum, herauszufinden, was endlich wegfallen kann.
Von KI-Fähigkeiten zu KI, die Sie steuern können
Die ersten beiden Tage des Archer Summit legten den Grundstein für diese Diskussion.
Archer stellte „Archer Evolv™ Foundation“ und „Archer Evolv™ Workplace“ vor und integrierte damit eine regulierte digitale Belegschaft in die GRC-Umgebung. „Foundation“ dient als gemeinsame KI-Intelligenzebene, die dieser Belegschaft zugrunde liegt. Dabei nutzt sie den bestehenden GRC-Kontext, die Datensätze und die Beziehungen des Unternehmens, um der KI die Informationen bereitzustellen, die sie für sinnvolle Arbeit benötigt. „Workplace“ ist der Marktplatz, auf dem Kunden regulierte KI-Operatoren auswählen und ihren Teams zuweisen können. Jeder Operator ist für eine bestimmte GRC-Aufgabe konzipiert, arbeitet innerhalb eines definierten Umfangs und steht unter der Aufsicht einer benannten Person.
Dann kam Archer Evolv™ AI Compliance auf den Markt, das denselben Ansatz auf die KI-Laufzeitumgebung selbst ausweitet. Vorschriften und Unternehmensrichtlinien können durch native AWS Bedrock Guardrails zu durchsetzbaren Kontrollen werden, sodass Eingaben von Mitarbeitern oder Agenten bewertet werden können, bevor das Modell antwortet. Die daraus resultierenden Kontroll- und Verstoßnachweise bleiben mit dem GRC-Referenzsystem verknüpft.
Insgesamt deuten die drei Ankündigungen auf einen umfassenderen Gedanken hin: KI im Unternehmensbereich braucht mehr als nur die Fähigkeit, eine Antwort zu generieren oder eine Maßnahme zu ergreifen. Sie braucht Kontext, Grenzen, Verantwortlichkeit und Belege.
Diese Unterscheidung wurde besonders deutlich, als die Summit in die Kundensitzungen überging.
Das Schwierige daran ist, die Arbeit zu belegen
Die Diskussion rund um KI dreht sich oft zunächst um Geschwindigkeit. Wie schnell kann ein Modell eine Vorschrift lesen? Wie schnell kann es eine Kontrollmaßnahme identifizieren, eine Feststellung zusammenfassen oder eine Antwort entwerfen?
Diese Fähigkeiten sind zwar wichtig, aber sie sind nur ein Teil des Ganzen. Im Bereich GRC stellt sich die schwierigere Frage erst später, wenn ein Wirtschaftsprüfer, Prüfer oder Risikoverantwortlicher verstehen muss, warum etwas geschehen ist und ob die Organisation hinter der Entscheidung stehen kann.
Ein KI-System ist möglicherweise in der Lage, eine Verpflichtungsdatenbank in einem Bruchteil der Zeit zu erstellen, die ein Analyst früher dafür benötigt hätte. Ein KI-Operator kann Datensätze analysieren, Muster erkennen und eine Feststellung oder Zuordnung vorschlagen. Ein Mitarbeiter oder ein anderer Bearbeiter kann eine Anfrage stellen und innerhalb von Sekunden eine Antwort erhalten.
Doch wenn etwas schiefgeht, gibt Schnelligkeit keine Antwort auf die entscheidende Frage: Warum wurde das zugelassen?
Genau hier kommt die Architektur hinter Archer Evolv ins Spiel. Foundation stellt die gemeinsame Intelligenzebene und die GRC-spezifische Umgebung bereit, in der KI-Operatoren mit den vorhandenen Datensätzen und dem Kontext des Unternehmens arbeiten können. Seine Funktionen zur Datenvorbereitung tragen dazu bei, dass die Informationen, auf die sich die KI stützt, nutzbar und vertrauenswürdig sind, während der GRC-Rahmen dafür sorgt, dass die Operatoren innerhalb definierter Grenzen bleiben und mit dem Quellsystem verbunden sind.
Workplace baut auf dieser Grundlage auf und bietet Unternehmen eine praktische Möglichkeit, diese „Operators“ einzusetzen. Anstatt KI als eine weitere Anwendung zu betrachten, die außerhalb des GRC-Programms steht, können Teams speziell für bestimmte Aufgaben entwickelte digitale Mitarbeiter auswählen und sie den Personen zuweisen, die bereits für diese Arbeit verantwortlich sind. Die „Operators“ sammeln Informationen, analysieren sie und erarbeiten Empfehlungen, während ein namentlich benannter Mitarbeiter weiterhin für die Überprüfung und Genehmigung des Ergebnisses verantwortlich bleibt.
Archer Evolv AI Compliance geht noch einen Schritt weiter, indem es Kontrollmaßnahmen direkt in den Ablauf der KI-Aktivitäten integriert. Anstatt Verstöße gegen Richtlinien erst im Nachhinein festzustellen, können Unternehmen genehmigte Kontrollmaßnahmen bereits vor dem Aufruf des Modells durchsetzen und Nachweise über den Ablauf der Vorgänge sichern.
Das Ziel besteht nicht einfach darin, KI schneller zu machen. Vielmehr geht es darum, die Arbeit nützlicher zu gestalten, ohne dabei die Fähigkeit zu verlieren, zu verstehen, zu kontrollieren und nachzuweisen, was geschehen ist.
Die Diskussion der SMBC über die Modernisierung der internen Revision hat diese Idee auf den Boden der Tatsachen zurückgebracht. Der Schwerpunkt lag nicht darauf, Prüfer durch KI zu ersetzen oder weitreichende Behauptungen darüber aufzustellen, was Technologie irgendwann einmal leisten könnte. Vielmehr ging es darum, die Arbeit selbst zu verbessern, indem Nachweisformate standardisiert, manuelle Abgleiche reduziert und eine stärkere Verbindung zwischen einem Befund und den ihn stützenden Nachweisen hergestellt werden.
So sieht Modernisierung aus, wenn sie in der Praxis funktionieren muss. Die Technologie ist wichtig, aber die Disziplin im Umgang mit der Technologie ist genauso wichtig.
Modernisierung bedeutet vor allem, etwas wegzulassen
Dieser Gedanke kam auch in mehreren anderen Kundengesprächen auf dem Summit zum Ausdruck, selbst wenn es dabei nicht um KI ging.
EY berichtete, wie eine stark angepasste On-Premise-Umgebung mit mehr als 1 Million Altkonten und rund 2 Terabyte Daten in weniger als einem Jahr auf SaaS umgestellt wurde. Die technische Migration war ein großes Unterfangen, doch die schwierigere Aufgabe bestand darin, zu entscheiden, was tatsächlich mitübertragen werden musste.
Im Laufe der Jahre waren durch individuelle Anpassungen Felder, Arbeitsabläufe und Notlösungen entstanden, die zum Zeitpunkt ihrer Einführung sinnvoll erschienen waren. Mit der Zeit waren einige davon jedoch schwer zu erklären und noch schwerer zu rechtfertigen. Modernisierung bedeutete, diese im Laufe der Zeit gewachsene Komplexität genau unter die Lupe zu nehmen und zu entscheiden, was davon noch seinen Platz verdient hatte.
Die Zions Bank verfolgte einen anderen Ansatz: Anstatt zu versuchen, die gesamte Umstellung in einem Schritt durchzuführen, führte sie die neuen Archer-Funktionen schrittweise ein. Jeder Schritt konnte vor der Einführung des nächsten validiert werden, wodurch ein wohlüberlegter Weg in die Zukunft geschaffen wurde, anstatt die Modernisierung als einmaliges Ereignis zu betrachten.
Blue Cross Blue Shield beschrieb eine andere Seite derselben Herausforderung. Individuelle Anpassungen hatten zum Zeitpunkt ihrer Einführung Sinn gemacht, doch im Laufe der Zeit hatte die Anhäufung dieser Entscheidungen zu einem System geführt, das sich immer schwerer ändern und umsetzen ließ. Was als Flexibilität begonnen hatte, war schließlich zu einer Quelle von Reibungspunkten geworden.
Die Organisationen gingen die Modernisierung zwar unterschiedlich an, doch die zugrunde liegende Erkenntnis war dieselbe: Manchmal lässt sich die größte Verbesserung dadurch erzielen, dass man all das beseitigt, was sich im Arbeitsalltag angesammelt hat.
Weniger manuelle Schritte. Weniger Umgehungslösungen. Weniger Doppelarbeit. Weniger Wartungsaufwand. Weniger Komplexität.
Das ist auch für die KI eine wichtige Erkenntnis.
Die natürliche Reaktion auf jede neue Technologie besteht darin, ein weiteres Tool, ein weiteres Modell oder eine weitere Anwendung hinzuzufügen. Wenn KI jedoch lediglich ein weiteres System schafft, das von den GRC-Teams gewartet werden muss, hat das Unternehmen zwar seine Kapazitäten erweitert, ohne jedoch zwangsläufig den Arbeitsaufwand zu verringern.
Bei Archer Evolv sieht die Situation anders aus. Foundation, Workplace und AI Compliance sind darauf ausgelegt, die GRC-Umgebung zu erweitern, anstatt eine weitere, davon getrennte Ebene um sie herum zu schaffen. Foundation liefert die Informationen und den Kontext, Workplace setzt speziell entwickelte „Operators“ unter menschlicher Aufsicht ein, und AI Compliance integriert regulatorische und richtlinienbasierte Kontrollen in die KI-Laufzeitumgebung.
Mit anderen Worten: Das Ziel besteht nicht darin, GRC-Teams mehr Möglichkeiten zur Verwaltung von KI zu schaffen. Vielmehr geht es darum, die Umgebung, der sie bereits vertrauen, so zu gestalten, dass sie mehr leisten kann.
Was uns das alte GRC über KI lehren kann
Gespräche über die Modernisierung von GRC und die Governance im Bereich der künstlichen Intelligenz mögen wie zwei getrennte Themen erscheinen.
In dem einen geht es um Migrationen, Anpassungen und Altsysteme. Im anderen geht es um KI, Agenten und Laufzeitsteuerung.
Doch die Kundengespräche auf dem Summit machten diesen Zusammenhang deutlicher.
Eine GRC-Umgebung, in der sich über Jahre hinweg unnötige Anpassungen angesammelt haben, und ein KI-System, das Entscheidungen ohne ausreichenden Kontext oder ausreichende Kontrolle treffen kann, weisen ein ähnliches Grundproblem auf. In beiden Fällen kann es schwierig werden, die Technologie zu steuern, wenn Unternehmen sie ständig erweitern, ohne sich die Zeit zu nehmen, zu überdenken, was beibehalten, was geändert und was kontrolliert werden muss.
Bei einem älteren GRC-Programm kann sich diese Komplexität letztendlich in Form von schwieriger Wartung, geringer Akzeptanz oder einer Migration äußern, die länger dauert als erwartet.
Im Bereich der KI können sich die Konsequenzen zeigen, wenn jemand fragt, was das System getan hat, welche Informationen es verwendet hat, welche Richtlinie zur Anwendung kam oder wer das Ergebnis genehmigt hat.
Diese Antworten lassen sich später nicht immer aus einer Sammlung zusammenhangloser Protokolle rekonstruieren. Sie müssen Teil des Prozesses sein.
Deshalb ist das GRC-System als Datenquelle in einer KI-Umgebung so wichtig. Der Mehrwert besteht nicht einfach darin, einen Ort zu haben, an dem die endgültige Antwort gespeichert wird. Vielmehr geht es darum, den Kontext, die Verpflichtungen, die Kontrollmechanismen, die Nachweise und die Zuständigkeiten mit der jeweiligen Arbeit zu verknüpfen, während diese stattfindet.
Genau hier unterscheidet sich die Rolle des KI-Operators von der eines universellen KI-Assistenten. Ein Operator ist für eine bestimmte GRC-Aufgabe konzipiert, arbeitet innerhalb eines definierten Rahmens, greift nur auf die Datensätze und den Kontext zu, für die er berechtigt ist, und hinterlässt ein nachvollziehbares Protokoll seiner Arbeit. Eine namentlich benannte Person bleibt dafür verantwortlich, das Ergebnis zu überprüfen und zu genehmigen, bevor es wieder in Archer geschrieben wird.
Das Ergebnis ist nicht, dass KI die GRC-Vorgaben umgeht.
Es handelt sich um KI, die im Rahmen von GRC zum Einsatz kommt.
Bei der ersten Generation ging es um Leistungsfähigkeit. Bei der nächsten geht es um den Beweis.
Bei der ersten Generation der KI für Unternehmen ging es vor allem darum, zu beweisen, dass die Technologie die Arbeit bewältigen konnte.
- Könnte es ein Dokument lesen?
- Eine Verordnung zusammenfassen?
- Ein Risiko erkennen?
- Eine Antwort verfassen?
Diese Fragen sind größtenteils beantwortet worden.
Die nächsten Fragen sind für GRC von grundlegenderer Bedeutung.
- Kann die Organisation nachweisen, woher eine Antwort stammt?
- Kann es die Verpflichtung oder Richtlinie identifizieren, die für eine Handlung maßgeblich war?
- Kann es anzeigen, auf welche Daten die KI zugreifen oder welche sie ändern durfte?
- War eine Person für die Überprüfung des Ergebnisses zuständig?
- Wurde eine Kontrolle durchgeführt, bevor das Modell reagierte, anstatt einen Verstoß erst im Nachhinein festzustellen?
Das sind nicht einfach nur Fragen zur KI. Es sind GRC-Fragen.
Ein Allzweckmodell kann zwar eine Antwort generieren, doch ein GRC-Operator muss eine definierte Aufgabe in einer kontrollierten Umgebung ausführen. Ein einfacher Prompt-Filter kann bestimmte Inhalte blockieren, doch eine Compliance-Kontrolle muss diese Entscheidung mit der zugrunde liegenden Vorschrift oder Richtlinie verknüpfen. Ein Repository kann eine Richtlinie speichern, doch ein GRC-System muss diese Richtlinie mit Verpflichtungen, Kontrollen, Nachweisen, Verantwortlichen und Entscheidungen verknüpfen.
Das ist der Unterschied zwischen der Einbindung von KI in GRC und der Entwicklung von GRC für das Zeitalter der KI.
So sieht Modernisierung heute aus
Bei den Kundengesprächen auf dem Archer Summit ging es nicht um Unternehmen, die ihre Modernisierung irgendwie abgeschlossen hatten. In vielerlei Hinsicht war es gerade das, was sie so wertvoll machte.
SMBC sprach über die praktischen Maßnahmen, die erforderlich sind, um KI-gestützte Prüfungsprozesse vertrauenswürdiger zu machen. EY beschrieb den Aufwand, der damit verbunden ist, aus jahrelang angesammelten Anpassungen das noch Nützliche herauszufiltern. Die Zions Bank zeigte, wie Modernisierung schrittweise statt durch einen einzigen großen Umstellungsschritt erfolgen kann. Blue Cross Blue Shield verdeutlichte, wie gut gemeinte Anpassungen letztendlich zu einem Hindernis für Veränderungen werden können.
Keine dieser Geschichten ließ vermuten, dass Modernisierung einfach ist.
Sie zeigten etwas noch Nützlicheres: Modernisierung wird möglich, wenn Organisationen bereit sind, die Art und Weise, wie Arbeit seit jeher erledigt wurde, zu hinterfragen.
Das bedeutet, sich zu fragen, was noch einen Zweck erfüllt, was automatisiert werden kann, was wegfallen kann und was strengere Kontrollen erfordert. Es bedeutet, die bereits vorhandenen Daten und Systeme besser zu nutzen, anstatt sie ständig um eine weitere Ebene zu ergänzen.
Das Gleiche gilt auch für die KI.
Der Wert der KI liegt nicht einfach darin, über mehr Modelle oder mehr Agenten zu verfügen. Er ergibt sich vielmehr daraus, diese Fähigkeiten in eine Umgebung zu integrieren, in der das Unternehmen sie kontrollieren, verstehen und deren Ergebnisse nachweisen kann.
Das ist die Richtung, in die Archer Evolv das GRC führen soll.
- Die Archer Evolv Foundation stellt die Intelligence-Ebene und die regulierte Umgebung bereit.
- Archer Evolv Workplace bietet Teams Zugriff auf speziell entwickelte KI-Operatoren, die definierte GRC-Aufgaben übernehmen können.
- Archer Evolv AI Compliance erweitert die Governance auf die KI-Laufzeitumgebung und wandelt Vorschriften und Richtlinien in Kontrollmaßnahmen um, die vor dem Aufruf eines Modells durchgesetzt werden können.
Die drei Ankündigungen sind Teil desselben größeren Wandels: weg von einer KI, die etwas leisten kann, hin zu einer KI, die ein Unternehmen verantwortungsbewusst einsetzen kann.
Und damit kehren wir zu dem Thema zurück, über das die Kunden am dritten Tag gesprochen haben.
Bei der Modernisierung geht es nicht darum, Technologie um der Technologie willen einzuführen. Es geht darum, die Arbeit übersichtlicher, verständlicher und besser vertretbar zu machen.
Manchmal bedeutet das, etwas Neues einzuführen.
Genauso oft bedeutet es, endlich etwas loszuwerden, das nicht mehr dort sein muss.
Die nächste Phase der GRC-Modernisierung wird nicht nur dadurch geprägt sein, was Unternehmen hinzufügen, sondern auch dadurch, was sie weglassen können, ohne dabei die Kontrolle, den Kontext und die Nachweise zu verlieren, die sie benötigen, um der geleisteten Arbeit vertrauen zu können.
Häufig gestellte Fragen
Archer GRC verschafft den weltweit am stärksten regulierten Unternehmen einen Vorsprung angesichts ständiger regulatorischer Veränderungen. Mehr als 1.300 Organisationen nutzen Archer, darunter die Hälfte der Fortune-500-Unternehmen und 37 der 50 weltweit führenden Banken.
Archer stellte zwei neue Produkte vor: „Archer Evolv Foundation“, „Archer Evolv Workplace“ und „Archer Evolv AI Compliance“, die eine kontrollierte Agentenbelegschaft innerhalb des GRC-System of Record zum Einsatz bringen. Archer dehnte diesen Ansatz zudem auf die Durchsetzung zur Laufzeit aus und wandelte Vorschriften und Unternehmensrichtlinien in Kontrollen um, die bereits vor der Reaktion eines KI-Modells durchgesetzt werden.
Denn die KI-Fähigkeit selbst ist nicht mehr die Herausforderung; die Herausforderung besteht vielmehr darin, diese Fähigkeit vertrauenswürdig, kontrollierbar und nachvollziehbar zu gestalten. Ohne Rückverfolgbarkeit kann ein KI-System ebenso leicht einen Fehler wie eine Antwort generieren, und es gibt keine Möglichkeit, einem Prüfer oder Auditor zu zeigen, warum eine Entscheidung zum Zeitpunkt ihrer Treffen angemessen war.
Ausgehend von den Kundengesprächen auf dem Archer Summit 2026 bedeutet dies, dass man sich von angesammelten Notlösungen und veralteten Anpassungen trennt, anstatt immer mehr Tools, Modelle oder Arbeitsabläufe hinzuzufügen, damit Systeme mehr leisten können, dabei weniger manuellen Aufwand erfordern und weiterhin nachvollziehbar bleiben.