当社は、企業のリスク管理およびコンプライアンスプロセスの改善と変革を推進する上で中核となるGRCソフトウェアプラットフォームの必要性を認識しました。
リスク、統制、義務、および証拠を事業目標と結びつけることで、変化を予測し、行動の優先順位を定め、確信を持って意思決定を行うことができます。
トップ50の銀行のうち38行がArcherを利用している
Archerは、AIを活用したインサイトと、情報源から義務、統制、証拠に至るまでの完全な監査証跡により、世界で最も規制の厳しい企業が規制の変化に先んじて対応できるよう支援します。
50%以上
フォーチュン500にランクインする企業の顧客のうち
25+
ガバナンス、リスク、コンプライアンス分野での経験年数
1,500+
Archer上で稼働している組織
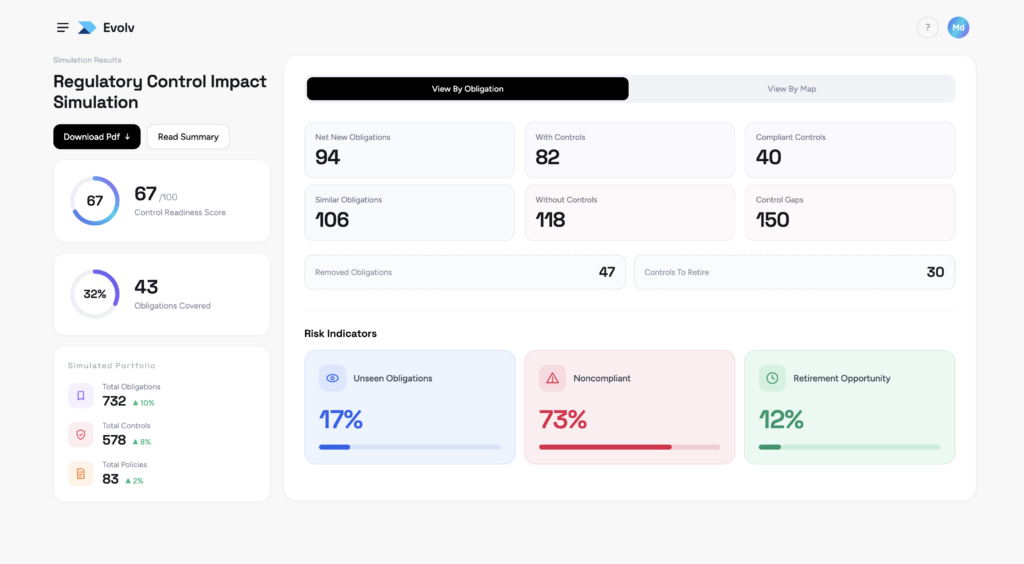
Archer Evolvは、AIを活用したインテリジェンスを既存のGRCプログラムに導入し、規制変更に伴う義務、統制、ポリシー、および保証証拠を連携させます。高額な移行や再構築を必要とせず、スタンドアロンで、あるいはArcher GRCと併用して、オンプレミスまたはSaaSのいずれの環境でも導入可能です。
信頼できる情報源を継続的に監視し、関連する規制の変更をいち早く把握します。
コンプライアンス研修を受けたAIを活用し、難解な規制文書を、構造化され、追跡可能な義務事項へと変換します。
規制要件が変更されても、義務、方針、統制、および証拠を相互に関連付け続けています。
新たな要件が施行される前に、提案されている規制変更が及ぼす可能性のある影響をシミュレーションします。
規制の変更は、各チームがそれを解釈し、評価し、業務に反映させるスピードを上回る速さで進んでいるため、コンプライアンス上のギャップが拡大しつつある。
規則は提案され、改訂され、延期され、置き換えられるため、各チームは義務、管理措置、および影響について絶えず再評価せざるを得ない。
AIの導入により、新たなリスク、規制、ガバナンス上の要請が生じている一方で、組織には対応の指針となる先例がほとんどない。
「システム・オブ・レコード」、「システム・オブ・インテリジェンス」、「システム・オブ・アウトカム」。既存の権限設定や監査証跡を活用し、ガバナンスが施されたAIを即座に稼働させる、相互に連携した基盤です。
信頼できるGRCの基盤。企業リスク、運用リスク、ITリスク、サードパーティのリスクデータ、ワークフロー、権限、履歴、および統制。
内容:
Evolvは、お客様のGRC環境の状況を把握し、AIオペレーターを活用してデータをガバナンスに基づいた知見へと変換します。
内容:
デジタルワーカーは、知性を活用して行動します。管理者の管理下と権限の範囲内で、継続的に業務を遂行します。
内容:
あらゆるシグナル、意思決定、行動、そして結果は、次の段階へとつながり、GRCプログラムが絶えず適応し、改善していくことを後押しします。
1
リスクシグナルや9,300件以上の規制情報源を監視し、変更の有無を確認する
2
影響度に基づいて義務の優先順位を付け、適切な担当者に割り当てる
3
タスクのルーティング、制御のマッピング、ポリシーの整合性を自動化
4
証拠を収集し、証明書を作成し、立証可能な監査証跡を維持する
5
実際の成果から学び、492の独自AIモデルを継続的に改善する
Archerは、リスク、統制、義務、および証拠を、単一の管理されたシステムに統合します。
GRCの管理措置を、それらが対処するリスクと結びつけ、どの措置が有効か、次にどこに手を打つべきかを明らかにする。
「Archerは、不確実性を理解し、それを当社のビジネスにとって重要な要素と結びつけ、今後の対応についてより適切な意思決定を行う手助けをしてくれます。」
グローバル金融サービス企業 エンタープライズ・リスク部門責任者
コンプライアンスの証明に費やす時間を削減。重要なリスク管理業務に注力できる余力を拡大。
運用リスク、ITリスク、およびサードパーティリスクを継続的に監視し、状況の変化に応じて対応策を調整する。
「Archerは、不確実性を理解し、それを当社のビジネスにとって重要な要素と結びつけ、今後の対応についてより適切な意思決定を行う手助けをしてくれます。」
グローバル金融サービス企業 エンタープライズ・リスク部門責任者
コンプライアンスの証明に費やす時間を削減。重要なリスク管理業務に注力できる余力を拡大。
リスクへの曝露を定量化し、その影響をモデル化することで、経営陣はより迅速に意思決定を行い、取締役会へのあらゆる説明を裏付けることができる。
「Archerは、不確実性を理解し、それを当社のビジネスにとって重要な要素と結びつけ、今後の対応についてより適切な意思決定を行う手助けをしてくれます。」
グローバル金融サービス企業 エンタープライズ・リスク部門責任者
コンプライアンスの証明に費やす時間を削減。重要なリスク管理業務に注力できる余力を拡大。
GRC向けのガバナンスが適用されたデジタルワークフォース。「Workplace」は、Evolv™のオペレーターが稼働する場です。各オペレーターは、新たな義務を関連する統制にマッピングしたり、リスクを招く可能性のある第三者の変更にフラグを立てたりするなど、1つのガバナンス対象タスクを処理します。このシステムは、お客様のリスクデータと9,300以上の規制情報源に基づいて動作し、結果は統制に反映される前にレビュー担当者が承認を行い、すべての出力は情報源まで遡って追跡可能です。対象分野をお選びください。
新たなリスクに先手を打つ

リスクデータは四半期ごとのレビューよりも速く変化します。オペレーターはそれを継続的に監視し、新たに浮上する課題を評価し、リスクの集中がどこへシフトしているかを明らかにします。情報収集は最小限に抑え、意思決定を重視します。
変化するテクノロジー・リスクを管理する

オペレーターは、技術的なリスク、管理措置、課題を監視し、貴社の基準を遵守させ、優先的に対応すべき事項の優先順位を付けます。絶えず変化し続ける環境に対応し続けてください。
どの当事者に対して対応が必要か把握する

オペレーターは、サードパーティによるレビューを最初から最後まで実施し、評価の合間にベンダーを監視し、状況の変化に応じてお客様の要件を確実に遵守させます。人員を増員することなく、エコシステムを拡大できます。
規制の変更に遅れを取らないようにする

オペレーターが7,000件以上の規制情報源を精査し、新たな義務を貴社の管理体制やポリシーに照らし合わせてマッピングし、不整合箇所を特定します。お客様が確認するのは例外事項であり、規則集そのものではありません。
監査業務と保証業務の迅速化

監査が停滞するのは、証拠の収集の段階です。事業者は証拠を収集し、過去の指摘事項を確認し、懸念事項を特定するため、監査人は判断と保証の確認に時間を割くことができます。
上記で使用されている画像は、実際の製品のスクリーンショットではありません。
Archerは、エクスポージャーを定量化し、シナリオをモデル化し、リスクを集計することで、経営陣が選択肢を比較し、投資の優先順位を決定し、情報に基づいた意思決定を行えるよう支援します。
「エキスパート・イン・ザ・ループ」AI、25年分のGRCデータ、そして監査対応レベルのワークフローが、コントロール・ファブリック内でどのように統合されているかをご覧ください。リスクと規制に対応するよう設計されており、後付けの機能ではありません。
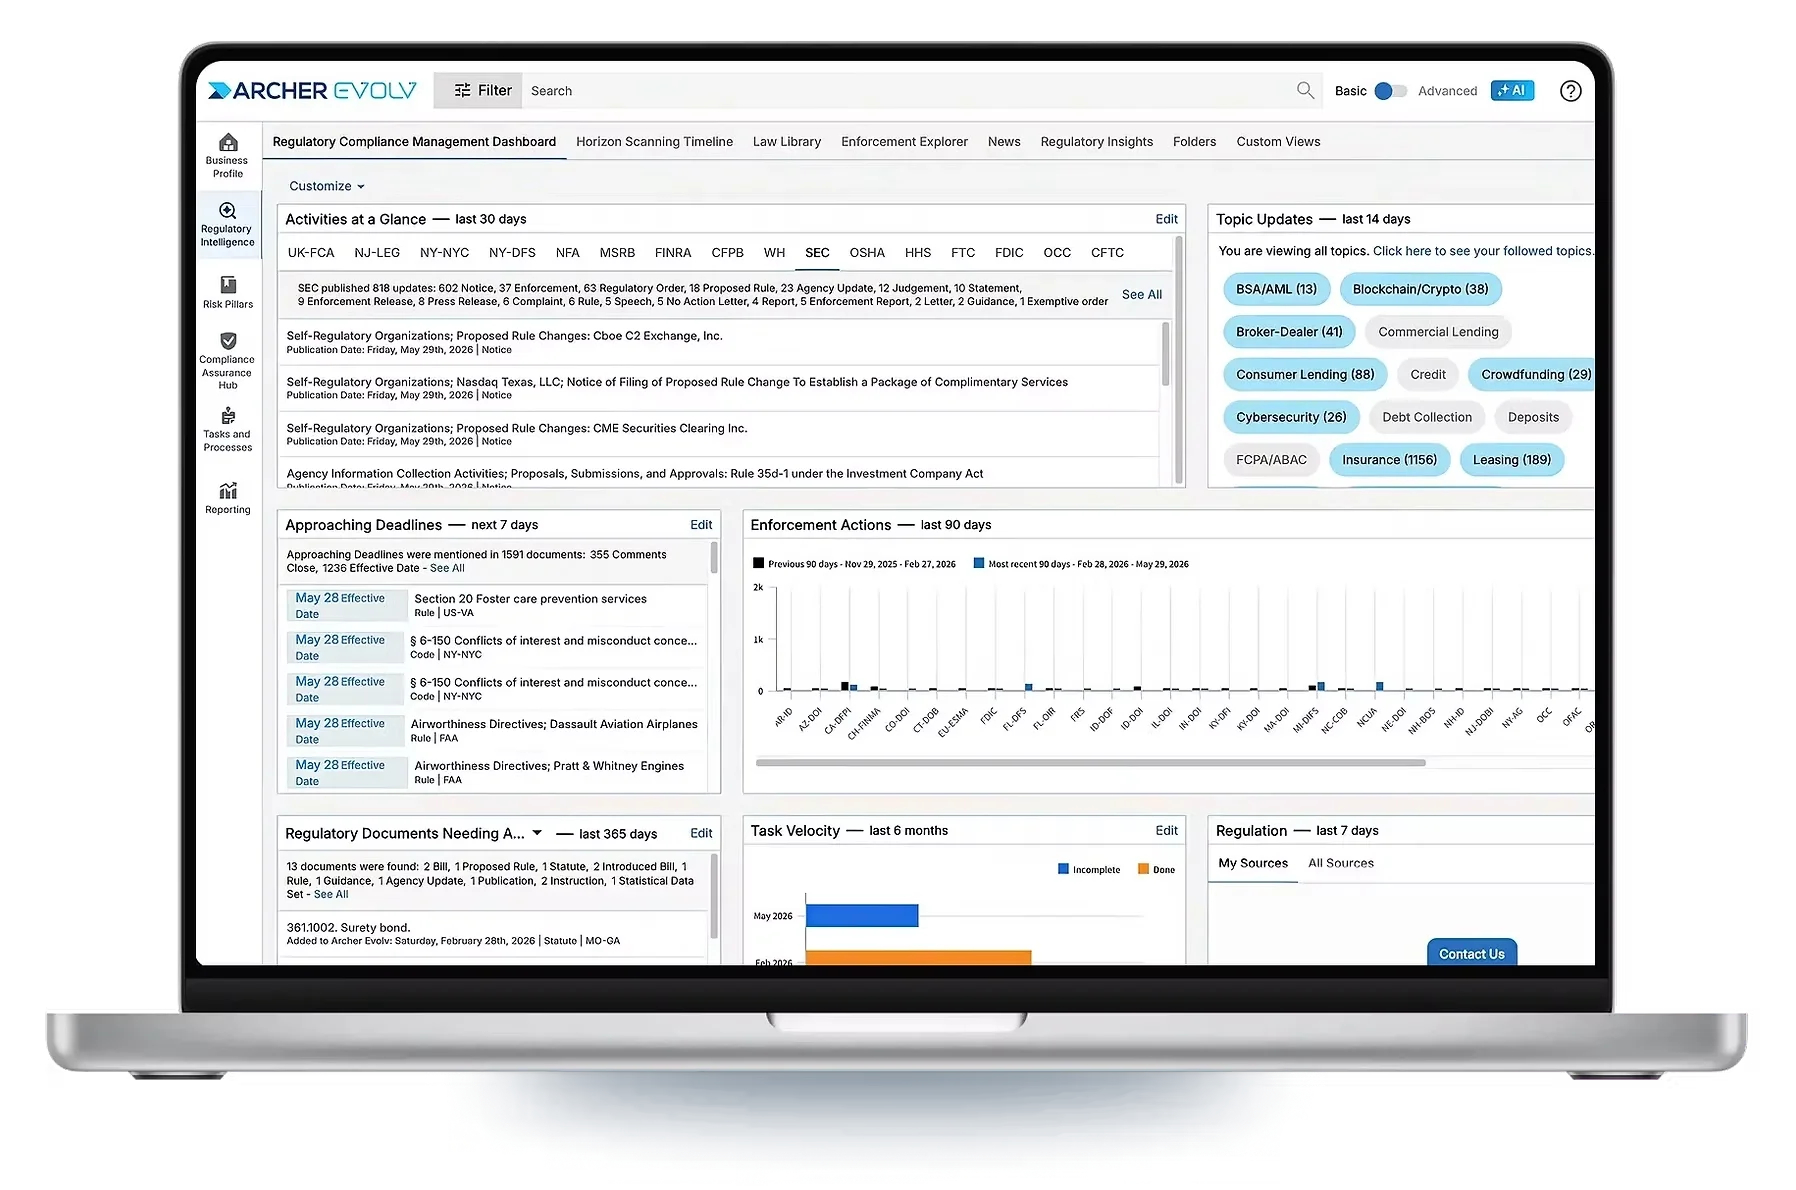
リスク、コンプライアンス、監査の責任者たちが、GRCの実施方法をどのように変革しているかをご覧ください。
当社は、企業のリスク管理およびコンプライアンスプロセスの改善と変革を推進する上で中核となるGRCソフトウェアプラットフォームの必要性を認識しました。
Archerは「真実の源」であり、私たちにとって有益な監査証跡を作成してくれます。保険会社として、私たちはあらゆる政府機関から監査を受けています。今では、「これが私たちのリポジトリです。ぜひご確認ください」と自信を持って言えるようになりました。
リスクの集計は、組織内でリスクがどこに存在しているかを把握し、取締役会や経営陣に対してより明確な情報を提供するという点で、当社にとって重要な課題です。
Turkcellでは、Archerを社内の主要なGRCツールとして活用しています。これにより、透明性が高く安全なガバナンスの枠組みが構築されています。
アーチャーは、物事を大まかな概念ではなく、数字や具体的な事実にまで突き詰める能力を私たちに与えてくれます。これは、直感や感覚ではなく、事実に基づいた経営です。
さまざまなアプリケーションをすべて連携させるため、すべての情報が一か所に集約されていることから、それらの相互参照や連携を活用して、より適切なビジネス上の意思決定を行うことができます。
事例研究
リスク管理チームが、いかにしてリスクを早期に検知し、エクスポージャーを定量化し、厳格な審査に耐えうるプログラムを構築しているかをご覧ください。
「ヒューマン・イン・ザ・ループ」方式で学習されたAI、25年分のGRCデータ、そして監査対応レベルのワークフローが、コントロール・ファブリック内でどのように統合されているかをご覧ください。コンプライアンスを前提に設計されており、後付けの対応ではありません。