当社は、企業のリスク管理およびコンプライアンスプロセスの改善と変革を推進する上で中核となるGRCソフトウェアプラットフォームの必要性を認識しました。
信頼性の高い情報、AIを活用した知見、そして情報源から義務、管理、証拠に至るまでの完全な監査証跡を活用し、規制の変更を具体的な行動へとつなげます。
トップ50の銀行のうち38行がArcherを利用している
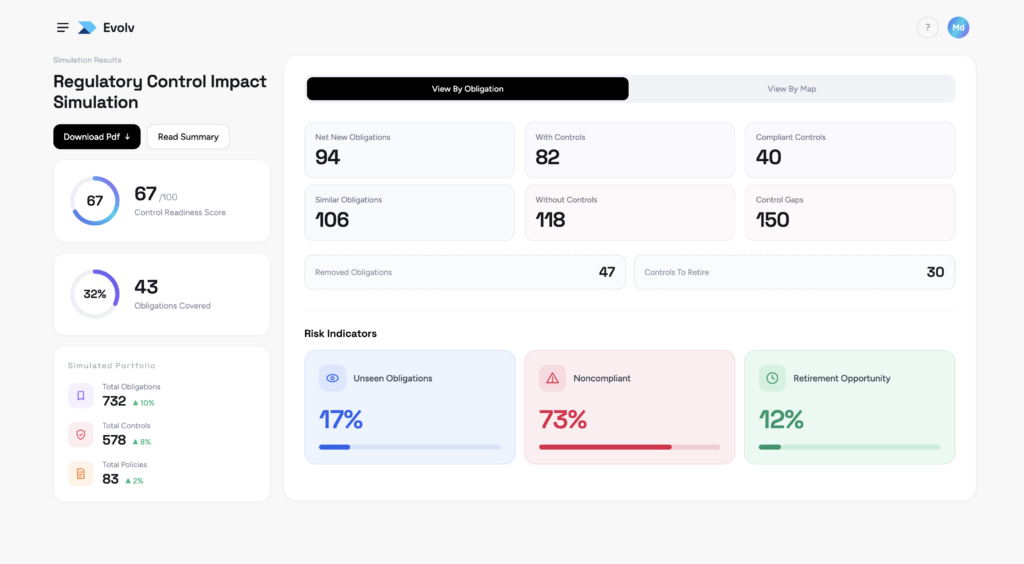
Archer Evolvは、AIを活用したインテリジェンスを既存のGRCプログラムに導入し、規制変更に伴う義務、統制、ポリシー、および保証証拠を連携させます。高額な移行や再構築を必要とせず、スタンドアロンで、あるいはArcher GRCと併用して、オンプレミスまたはSaaSのいずれの環境でも導入可能です。
信頼できる情報源を継続的に監視し、関連する規制の変更をいち早く把握します。
コンプライアンス研修を受けたAIを活用し、難解な規制文書を、構造化され、追跡可能な義務事項へと変換します。
規制要件が変更されても、義務、方針、統制、および証拠を相互に関連付け続けています。
新たな要件が施行される前に、提案されている規制変更が及ぼす可能性のある影響をシミュレーションします。
規制の変更は、各チームがそれを解釈し、評価し、業務に反映させるスピードを上回る速さで進んでいるため、コンプライアンス上のギャップが拡大しつつある。
規則は提案され、改訂され、延期され、置き換えられるため、各チームは義務、管理措置、および影響について絶えず再評価せざるを得ない。
AIの導入により、新たなリスク、規制、ガバナンス上の要請が生じている一方で、組織には対応の指針となる先例がほとんどない。
「システム・オブ・レコード」、「システム・オブ・インテリジェンス」、「システム・オブ・アウトカム」。既存の権限設定や監査証跡を活用し、ガバナンスが施されたAIを即座に稼働させる、相互に連携した基盤です。
信頼できるGRCの基盤。企業リスク、運用リスク、ITリスク、サードパーティのリスクデータ、ワークフロー、権限、履歴、および統制。
内容:
Evolvは、お客様のGRC環境の状況を把握し、AIオペレーターを活用してデータをガバナンスに基づいた知見へと変換します。
内容:
デジタルワーカーは、知性を活用して行動します。管理者の管理下と権限の範囲内で、継続的に業務を遂行します。
内容:
あらゆるシグナル、意思決定、行動、そして結果は、次の段階へとつながり、GRCプログラムが絶えず適応し、改善していくことを後押しします。
1
2,200万件以上の信頼できる規制情報源を継続的に監視し、変更を把握します
2
影響度に基づいて義務の優先順位を付け、適切な担当者に割り当てる
3
タスクのルーティング、制御のマッピング、ポリシーの整合性を自動化
4
証拠を収集し、証明書を作成し、立証可能な監査証跡を維持する
5
実際の成果から学び、526の独自AIモデルを継続的に改善する
他社は個々のソリューションを提供していますが、アーチャーは専用に開発されたAI、文脈に応じた知見、そして規制に関する専門知識を統合しています。
コンプライアンス研修を受けたAIは、一般的なプロンプトだけでなく、規制関連の用語やGRCのワークフローも理解しています。
95%
抽出精度
出典:社内抽出ベンチマーク(2025年)――調査方法については、ご要望に応じてご提供いたします。
義務、リスク、統制、方針、および証拠を結びつけ、AIに必要な文脈を提供します。
95%
抽出精度
出典:社内抽出ベンチマーク(2025年)――調査方法については、ご要望に応じてご提供いたします。
規制の変更を、義務から管理、そして証拠に至るまでのワークフローとトレーサビリティを通じて、具体的な行動へと転換します。
95%
抽出精度
出典:社内抽出ベンチマーク(2025年)――調査方法については、ご要望に応じてご提供いたします。
「Workplace」は、AIオペレーターがGRC業務を行う場所です。各オペレーターは、1つのガバナンス対象タスクのために構築されたデジタルワーカーであり、7,000件以上の規制情報源に基づいており、あらゆる結果の背後にある情報源まで追跡可能です。対象分野をお選びください。オペレーターは、その業務に対応できるようすでに構築されています。
規制の変更に遅れを取らないようにする

オペレーターが7,000件以上の規制情報源を精査し、新たな義務を貴社の管理体制やポリシーに照らし合わせてマッピングし、不整合箇所を特定します。お客様が確認するのは例外事項であり、規則集そのものではありません。
新たなリスクに先手を打つ

リスクデータは四半期ごとのレビューよりも速く変化します。オペレーターはそれを継続的に監視し、新たに浮上する課題を評価し、リスクの集中がどこへシフトしているかを明らかにします。情報収集は最小限に抑え、意思決定を重視します。
どの当事者に対して対応が必要か把握する

オペレーターは、サードパーティによるレビューを最初から最後まで実施し、評価の合間にベンダーを監視し、状況の変化に応じてお客様の要件を確実に遵守させます。人員を増員することなく、エコシステムを拡大できます。
監査業務と保証業務の迅速化

監査が停滞するのは、証拠の収集の段階です。事業者は証拠を収集し、過去の指摘事項を確認し、懸念事項を特定するため、監査人は判断と保証の確認に時間を割くことができます。
変化するテクノロジー・リスクを管理する

オペレーターは、技術的なリスク、管理措置、課題を監視し、貴社の基準を遵守させ、優先的に対応すべき事項の優先順位を付けます。絶えず変化し続ける環境に対応し続けてください。
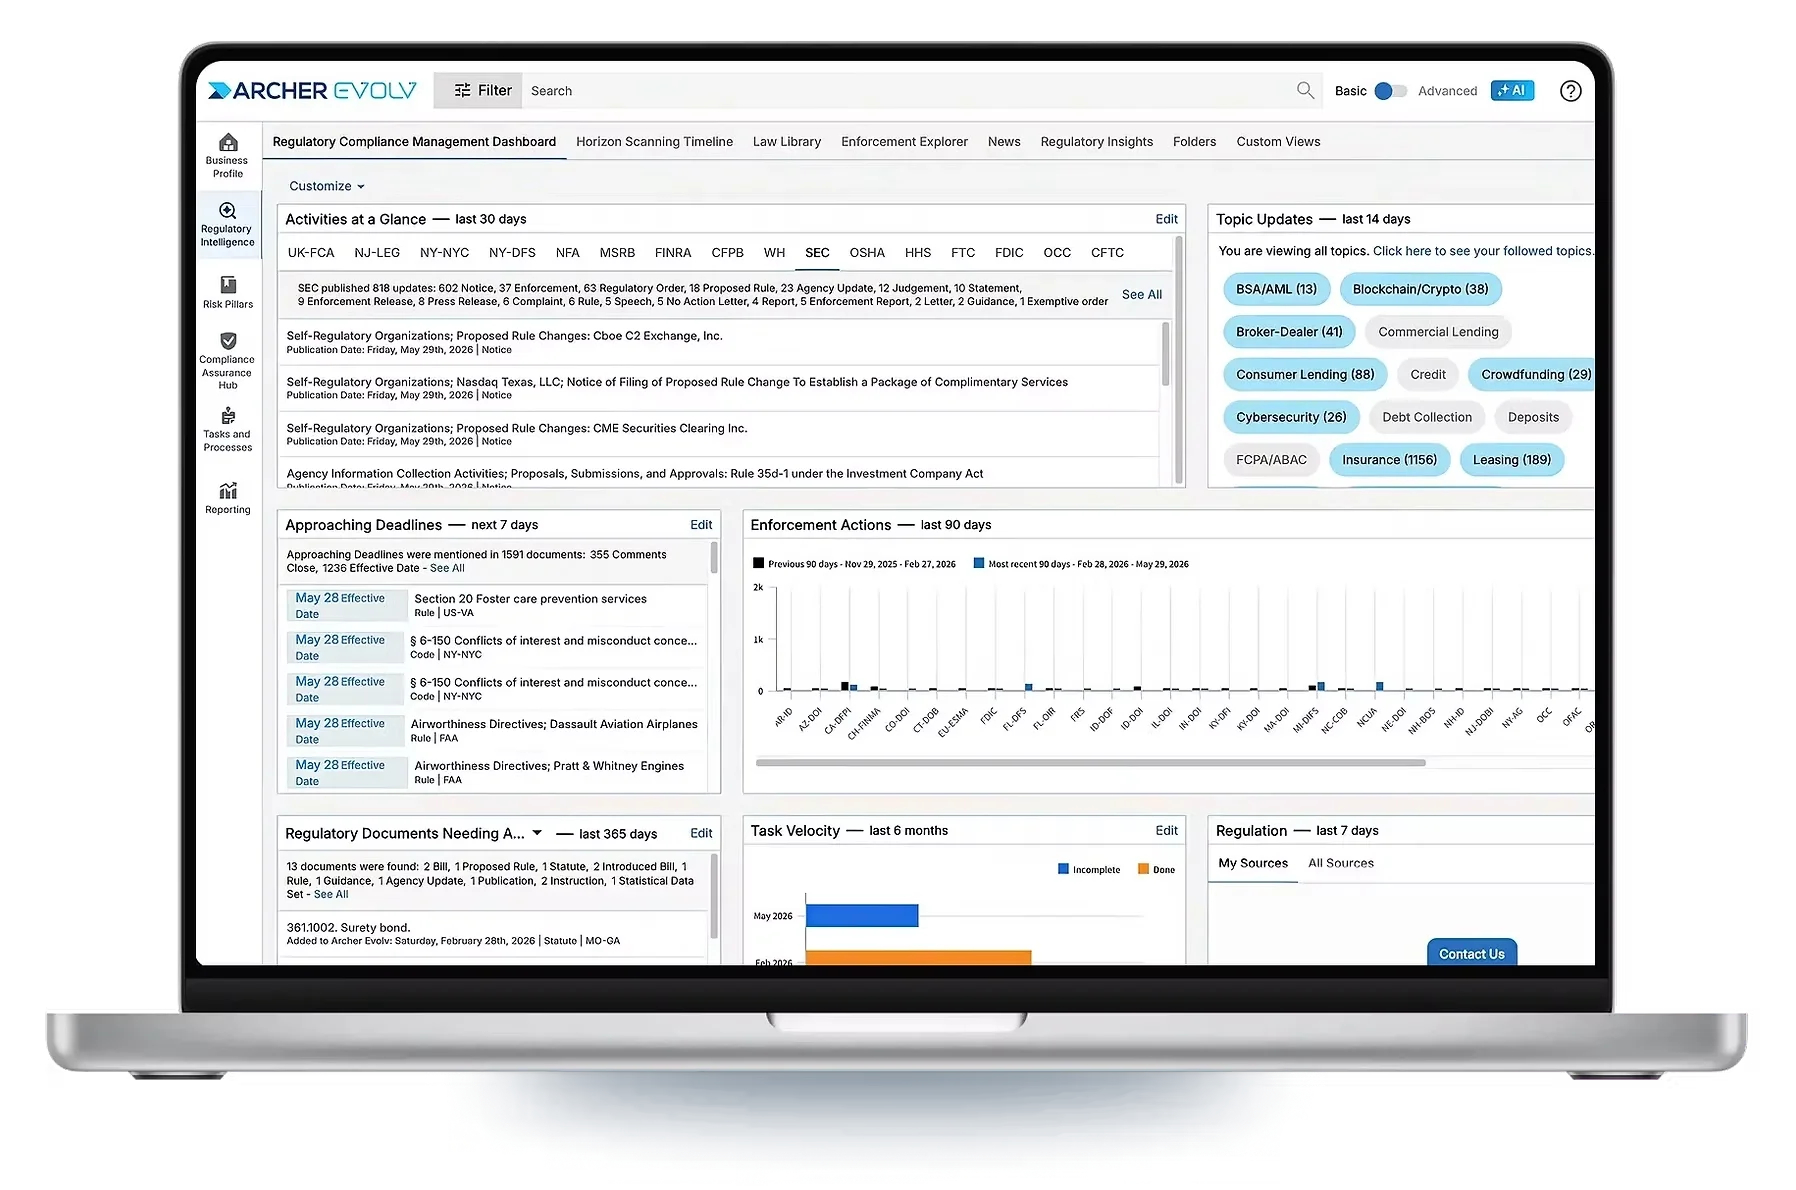
上記で使用されている画像は、実際の製品のスクリーンショットではありません。
「ヒューマン・イン・ザ・ループ」方式で学習されたAI、25年分のGRCデータ、そして監査対応レベルのワークフローが、コントロール・ファブリック内でどのように統合されているかをご覧ください。コンプライアンスを前提に設計されており、後付けの対応ではありません。
リスク、コンプライアンス、監査の責任者たちが、GRCの実施方法をどのように変革しているかをご覧ください。
当社は、企業のリスク管理およびコンプライアンスプロセスの改善と変革を推進する上で中核となるGRCソフトウェアプラットフォームの必要性を認識しました。
Archerは「真実の源」であり、私たちにとって有益な監査証跡を作成してくれます。保険会社として、私たちはあらゆる政府機関から監査を受けています。今では、「これが私たちのリポジトリです。ぜひご確認ください」と自信を持って言えるようになりました。
リスクの集計は、組織内でリスクがどこに存在しているかを把握し、取締役会や経営陣に対してより明確な情報を提供するという点で、当社にとって重要な課題です。
Turkcellでは、Archerを社内の主要なGRCツールとして活用しています。これにより、透明性が高く安全なガバナンスの枠組みが構築されています。
アーチャーは、物事を大まかな概念ではなく、数字や具体的な事実にまで突き詰める能力を私たちに与えてくれます。これは、直感や感覚ではなく、事実に基づいた経営です。
さまざまなアプリケーションをすべて連携させるため、すべての情報が一か所に集約されていることから、それらの相互参照や連携を活用して、より適切なビジネス上の意思決定を行うことができます。
事例研究
Archerの顧客が、いかにコストを削減し、サイクルを短縮し、より付加価値の高い業務に取り組むための余力を生み出しているかをご覧ください。
「ヒューマン・イン・ザ・ループ」方式で学習されたAI、25年分のGRCデータ、そして監査対応レベルのワークフローが、コントロール・ファブリック内でどのように統合されているかをご覧ください。コンプライアンスを前提に設計されており、後付けの対応ではありません。