5 entscheidende Anwendungsbereiche von KI für GRC
Weltweit werden Vorschriften alle sieben Minuten aktualisiert. Das Datenvolumen in Unternehmen verdoppelt sich alle achtzehn Monate. Mehr als 60 % der Risikoverantwortlichen verfügen nicht über Echtzeit-Einblick in aufkommende Bedrohungen, und über 70 % des GRC-Aufwands entfallen auf manuelle Aufgaben – wie das Abgleichen, das Sammeln von Belegen und das Abgleichen von Daten über isolierte Systeme hinweg.
Whitepaper
Weltweit werden Vorschriften alle sieben Minuten aktualisiert. Das Datenvolumen in Unternehmen verdoppelt sich alle achtzehn Monate. Mehr als 60 % der Risikoverantwortlichen verfügen nicht über Echtzeit-Einblick in aufkommende Bedrohungen, und über 70 % des GRC-Aufwands entfallen auf manuelle Aufgaben – wie das Abgleichen, das Sammeln von Belegen und das Abgleichen von Daten über isolierte Systeme hinweg. Die Lösung besteht nicht einfach darin, das Problem der KI zu überlassen. Es muss die richtige Art von KI sein: fachbereichsorientiert, geregelt und auf den Konzepten, Arbeitsabläufen und Nachweissstandards aufgebaut, die die Risiko- und Compliance-Praxis definieren. Dieser Beitrag untersucht fünf entscheidende Anwendungsbereiche von KI für GRC – und legt dar, dass Spezialisierung kein optionales Merkmal ist. Sie ist eine Voraussetzung.
Generische KI-Modelle werden anhand umfangreicher Datensätze trainiert und können Zusammenfassungen erstellen, Entwürfe verfassen und allgemeine Fragen beantworten.
Fachspezifische GRC-KI basiert auf risiko- und compliance-spezifischen Inhalten, Arbeitsabläufen, Taxonomien und Nachweissstandards. Das Ergebnis ist, dass generische KI plausible Ergebnisse liefert, während fachspezifische GRC-KI Ergebnisse liefert, die nachvollziehbar, richtlinienkonform und im Falle einer behördlichen oder prüfungstechnischen Überprüfung vertretbar sind.
KI verbessert die Einhaltung gesetzlicher Vorschriften, indem sie regulatorische Quellen kontinuierlich auf relevante Änderungen überwacht, automatisch bewertet, welche Verpflichtungen und Kontrollmaßnahmen davon betroffen sind, Maßnahmen mit vollständigem Kontext an die zuständigen Verantwortlichen weiterleitet und im Zuge der Ausführung Belege erfasst. Dadurch wird die Compliance von einem periodischen, reaktiven Prozess zu einem kontinuierlichen, proaktiven Programm.
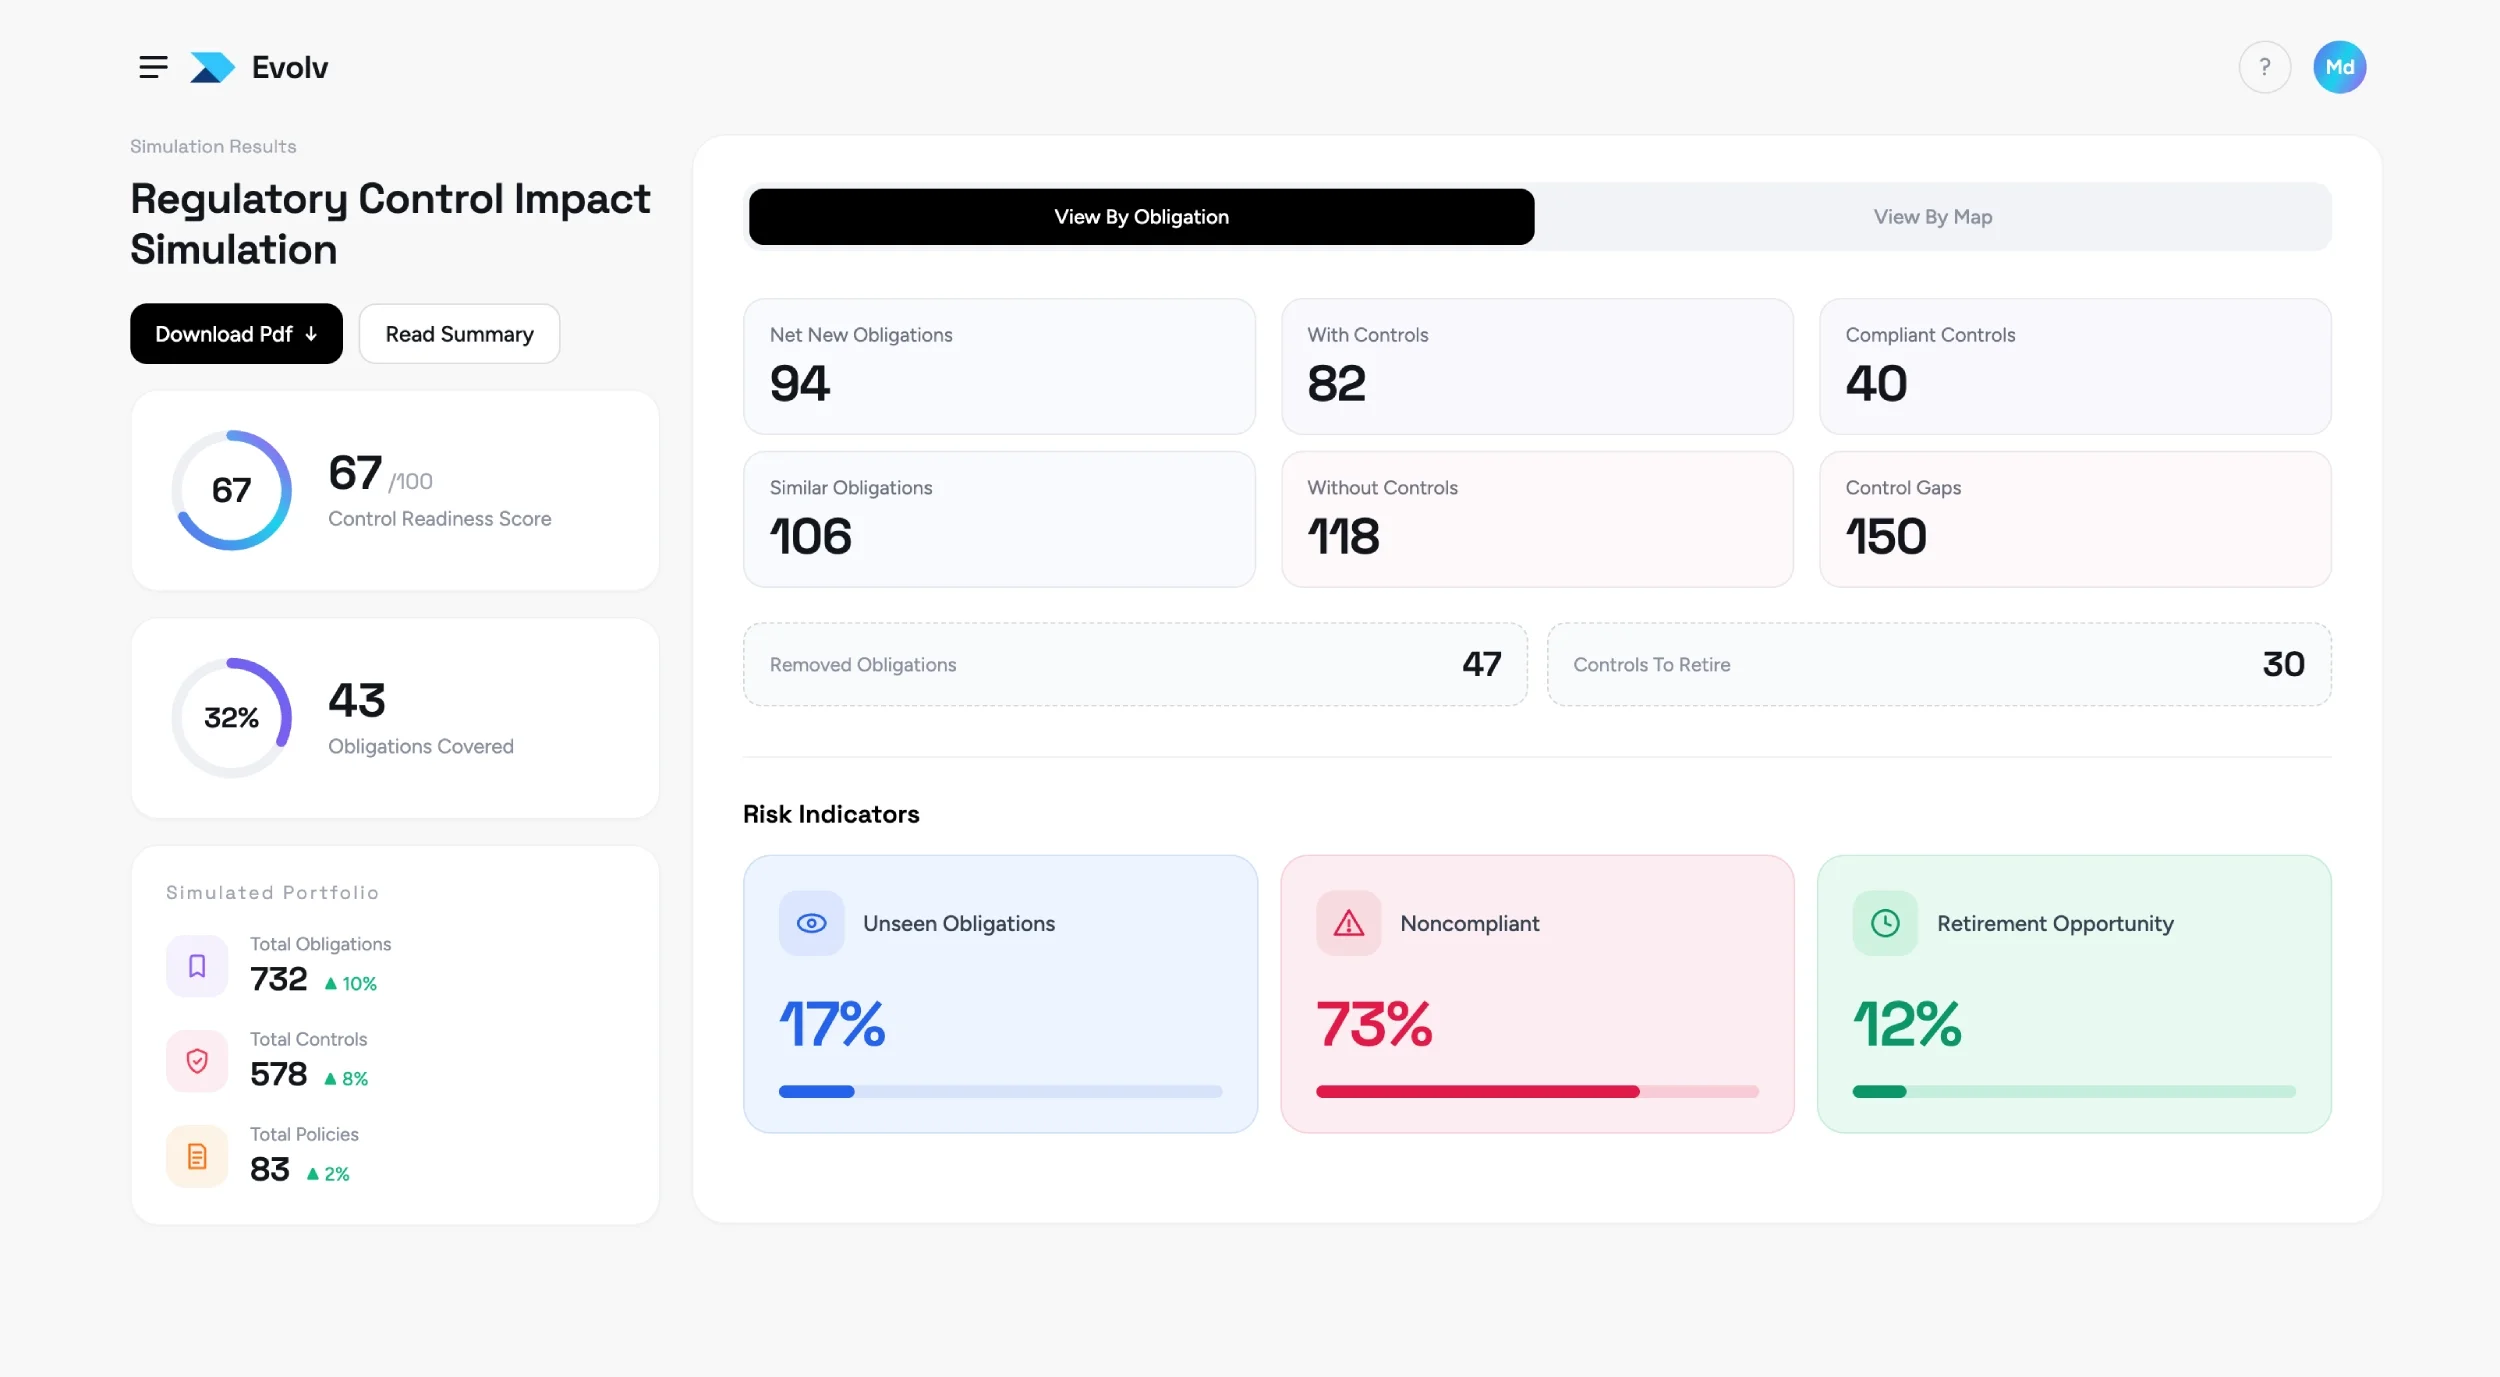
KI-gestütztes GRC kann zu einem Betriebsmodell übergehen, bei dem Signale aus dem externen regulatorischen Umfeld und den internen Abläufen kontinuierlich Governance-Maßnahmen anstoßen. Anstelle von jährlichen Zyklen und vierteljährlichen Überprüfungen ersetzt diese GRC-Strategie die kalendergesteuerte Governance durch einen kontinuierlichen „Sense-and-Respond“-Zyklus: Zuhören, Entscheiden, Handeln, Sicherstellen und Lernen. Archer Evolv ist die KI-Intelligenzschicht von Archer, die entwickelt wurde, um dieses Modell auf Unternehmensebene zu unterstützen.
Ja, sofern sie korrekt konzipiert ist. Eine vertrauenswürdige KI im GRC-Bereich muss erklärbar und nachvollziehbar sein und an wesentlichen Entscheidungspunkten einer menschlichen Überprüfung unterliegen. Die KI-Operatoren von Archer Evolv führen einen lückenlosen Prüfpfad über jede durchgeführte Aktion, einschließlich der verwendeten Daten, der angewandten Logik und der eingeholten menschlichen Genehmigungen. Dieser „Governance-by-Design“-Ansatz bedeutet, dass KI-Ergebnisse den Aufsichtsbehörden vorgelegt und bei Audits verteidigt werden können.
AI-Operatoren sind zielgerichtete, überprüfbare Automatisierungen, die in die Archer-Plattform integriert sind und bestimmte GRC-Aufgaben mit nachvollziehbaren Ein- und Ausgabedaten ausführen. Es gibt drei Arten von Operatoren: Monitor-Operatoren (Erkennung und Klassifizierung von Signalen), „
“-Workflow-Operatoren (Weiterleitung von Aufgaben, Erfassung von Beweismitteln und Ausführung von Aufgaben) sowie Judgment-Operatoren (Anwendung einer einheitlichen Expertenlogik für die Klassifizierung und Eskalation). Jeder Operator sieht an wesentlichen Entscheidungspunkten eine menschliche Intervention vor.
Über Archer
Seit 25 Jahren ist Archer ein vertrauenswürdiger Vorreiter im Bereich GRC-Innovation und bietet globalen Unternehmen Lösungen für Compliance und Risikomanagement, die künstliche Intelligenz, Risikoanalyse und integrierte Ansätze kombinieren, um die Entscheidungsfindung zu verbessern, die Einhaltung gesetzlicher Vorschriften zu stärken und Widerstandsfähigkeit in großem Maßstab aufzubauen. Erfahren Sie mehr unter www.archerirm.com