5 usos fundamentales de la IA para el GRC
Las normativas se actualizan cada siete minutos a nivel mundial. Los volúmenes de datos de las empresas se duplican cada dieciocho meses. Más del 60 % de los responsables de gestión de riesgos carecen de visibilidad en tiempo real sobre las amenazas emergentes, y más del 70 % del esfuerzo dedicado al GRC se consume en tareas manuales —como la elaboración de mapas, la recopilación de pruebas y la conciliación de datos entre sistemas aislados—.
Informe técnico
Las normativas se actualizan cada siete minutos a nivel mundial. Los volúmenes de datos de las empresas se duplican cada dieciocho meses. Más del 60 % de los responsables de riesgos carecen de visibilidad en tiempo real sobre las amenazas emergentes, y más del 70 % del esfuerzo dedicado a GRC se consume en tareas manuales: mapeo, recopilación de pruebas y conciliación de datos entre sistemas aislados. La solución no consiste simplemente en delegar el problema a la IA. Debe ser el tipo adecuado de IA: centrada en el ámbito específico, regulada y basada en los conceptos, los flujos de trabajo y los estándares de pruebas que definen las prácticas de riesgo y cumplimiento normativo. Este documento analiza cinco usos fundamentales de la IA para el GRC y defiende que la especialización no es una característica más, sino un requisito imprescindible.
Los modelos de IA genéricos se entrenan con amplios conjuntos de datos y pueden resumir, redactar y responder a preguntas generales.
La IA para GRC especializada en un ámbito concreto se basa en contenidos, flujos de trabajo, taxonomías y normas de evidencia específicos del riesgo y el cumplimiento normativo. El resultado es que la IA genérica genera resultados plausibles, mientras que la IA para GRC especializada en un ámbito concreto genera resultados que son trazables, tienen en cuenta las políticas y son defendibles ante el escrutinio regulatorio y de auditoría.
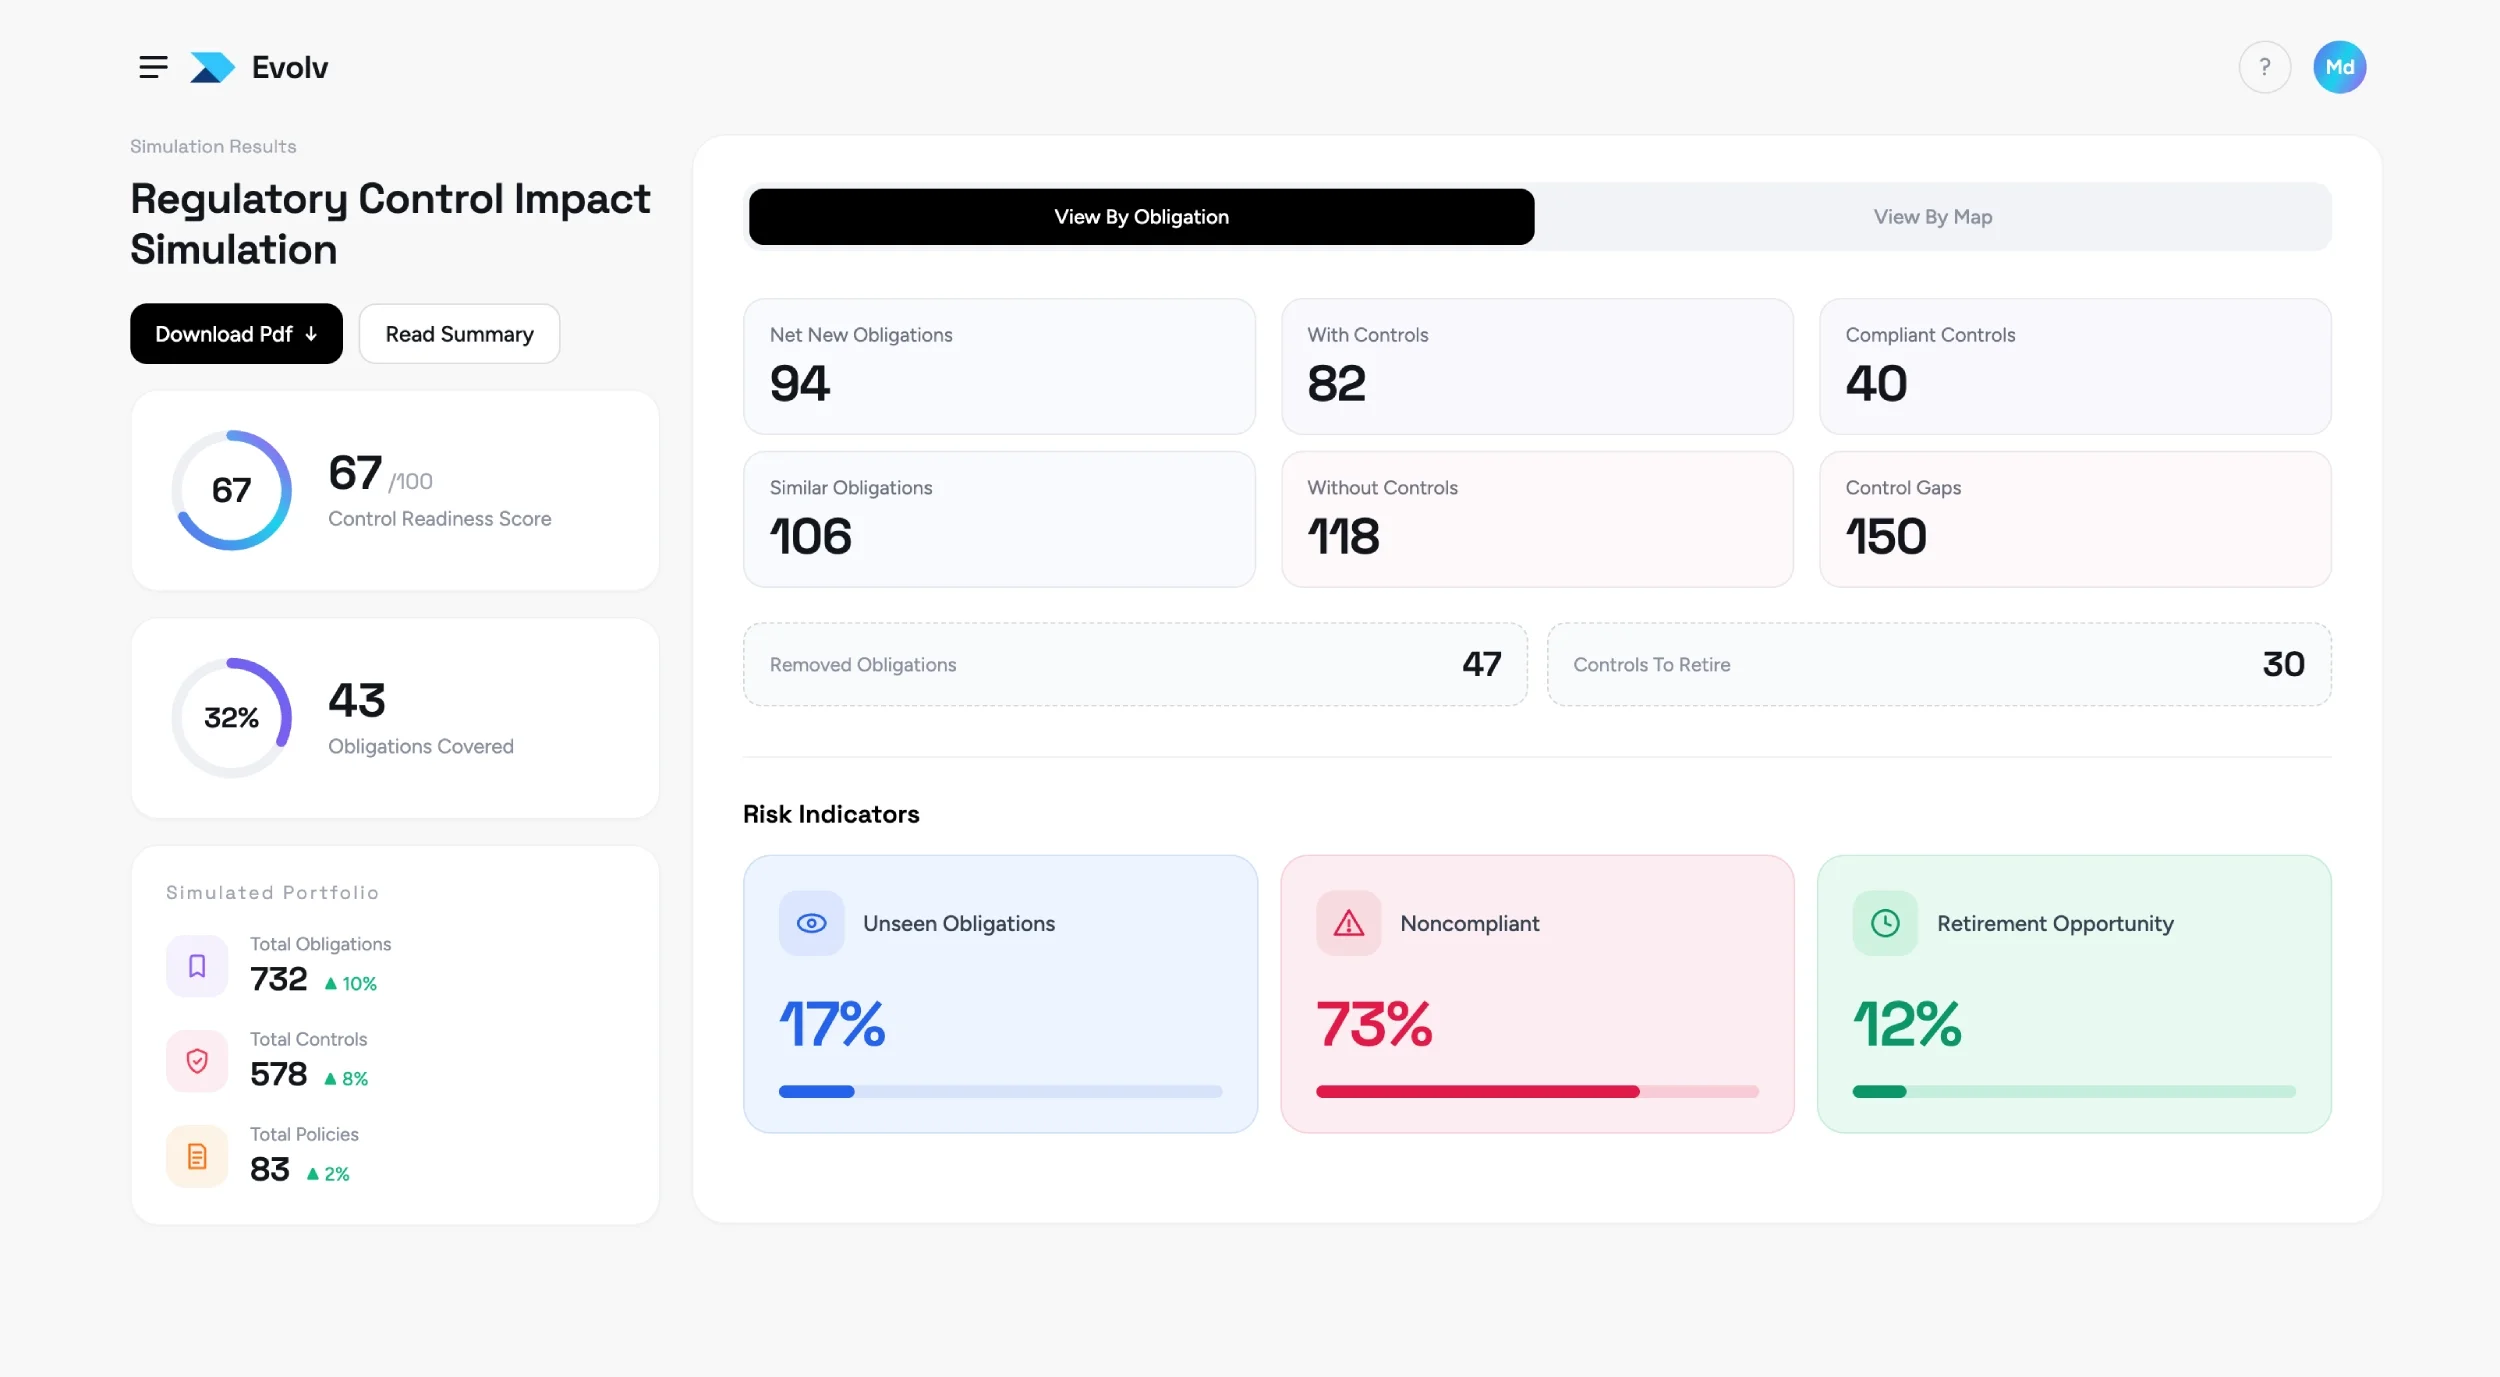
La inteligencia artificial mejora el cumplimiento normativo mediante la supervisión continua de las fuentes normativas para detectar cambios relevantes, la evaluación automática de las obligaciones y controles afectados, el envío de las acciones a los responsables adecuados con todo el contexto necesario y la recopilación de pruebas como resultado de la ejecución. De este modo, el cumplimiento normativo pasa de ser un proceso periódico y reactivo a convertirse en un programa continuo y proactivo.
El GRC basado en IA puede evolucionar hacia un modelo operativo en el que las señales procedentes del entorno regulatorio externo y de las operaciones internas impulsen continuamente las medidas de gobernanza. En lugar de funcionar con ciclos anuales y revisiones trimestrales, esta estrategia de GRC sustituye la gobernanza basada en el calendario por un ciclo continuo de «detectar y responder»: escuchar, decidir, actuar, garantizar y aprender. Archer Evolv es la capa de inteligencia artificial de Archer diseñada para impulsar este modelo a escala empresarial.
Sí, siempre que esté diseñada correctamente. Una IA fiable en el ámbito de GRC debe ser explicable, trazable y estar sujeta a revisión humana en los puntos de decisión relevantes. Los operadores de IA de Archer Evolv mantienen un registro de auditoría completo de cada acción realizada, incluidos los datos utilizados, la lógica aplicada y las aprobaciones humanas obtenidas. Este enfoque de «gobernanza por diseño» permite mostrar los resultados de la IA a los organismos reguladores y defenderlos en las auditorías.
Los «Operadores de IA» son automatizaciones específicas y auditables integradas en la plataforma Archer que realizan tareas concretas de GRC con entradas y salidas trazables. Existen tres tipos: los «Operadores de monitorización» (que detectan y clasifican señales), los «
» y los «Operadores de flujo de trabajo» (que canalizan el trabajo, recogen pruebas y ejecutan tareas), y los «Operadores de juicio» (que aplican una lógica experta coherente para la clasificación y la escalación). Cada operador incluye la intervención humana en los puntos de decisión relevantes.
Acerca de Archer
Desde hace 25 años, Archer es una empresa líder y de confianza en el ámbito de la innovación en GRC, que ofrece a organizaciones de todo el mundo soluciones de cumplimiento normativo y gestión de riesgos para empresas, las cuales combinan inteligencia artificial, inteligencia de riesgos y enfoques integrados para mejorar la toma de decisiones, reforzar el cumplimiento normativo y desarrollar la resiliencia a gran escala. Más información en www.archerirm.com